Contraseñas seguras: cómo crearlas con un generador (y por qué las inventadas fallan)
Las personas no sabemos elegir al azar, y las herramientas de descifrado lo saben. Así funciona un generador de contraseñas de verdad, cómo distinguir uno bueno de uno malo y qué hacer con la contraseña después.
Las contraseñas seguras tienen algo que ninguna clave inventada puede tener: no siguen ningún patrón. Cuando inventamos una contraseña partimos de algo conocido – el nombre de la mascota, el equipo de fútbol, un año – y añadimos una mayúscula al principio y un signo de exclamación al final. Las herramientas de descifrado conocen esas costumbres y las prueban primero. En esta guía verás qué significa realmente «aleatorio», cómo trabaja un buen generador de contraseñas, cómo detectar uno malo y qué hacer con la contraseña una vez creada.
Índice
- Por qué las contraseñas inventadas caen tan rápido
- Qué significa «aleatorio» en un generador de contraseñas
- Cómo funciona un generador de contraseñas criptográfico
- Prueba el generador de contraseñas seguras
- ¿Qué longitud debe tener una contraseña segura?
- Cinco señales de un mal generador
- Contraseña, frase de contraseña o PIN
- Después de generarla: guardarla y enviarla
- Indicadores de fuerza: por qué no hay que fiarse de la barra verde
- Preguntas frecuentes
Por qué las contraseñas inventadas caen tan rápido
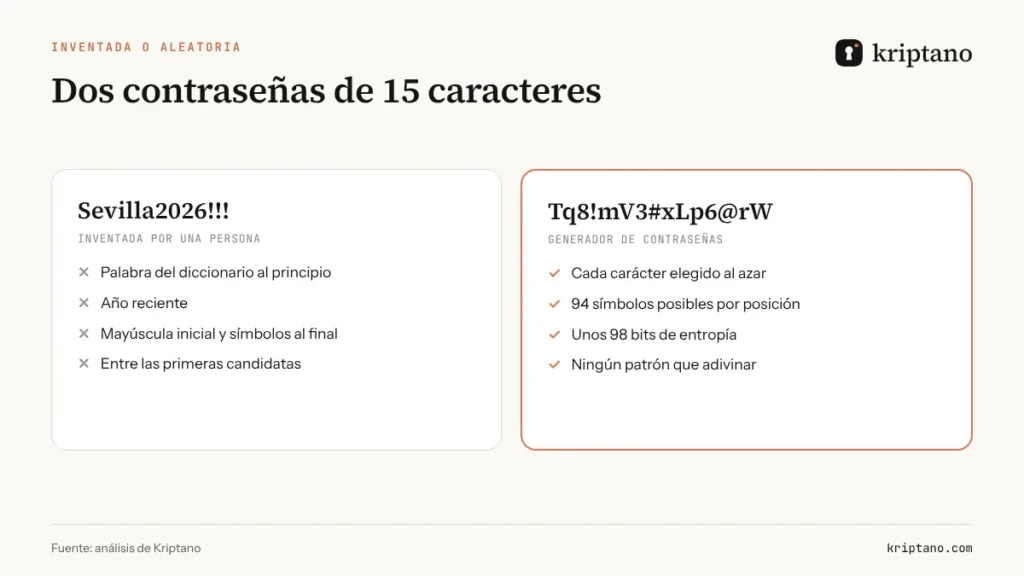
Quien intenta adivinar una contraseña no prueba combinaciones en orden alfabético. Empieza por listas de contraseñas ya filtradas, diccionarios en todos los idiomas y reglas de transformación: la «a» se convierte en «@», la «o» en «0», se añade el año o un símbolo final. Una clave como Sevilla2026!!! parece larga y compleja, pero pertenece a una familia que estas herramientas exploran en los primeros minutos.
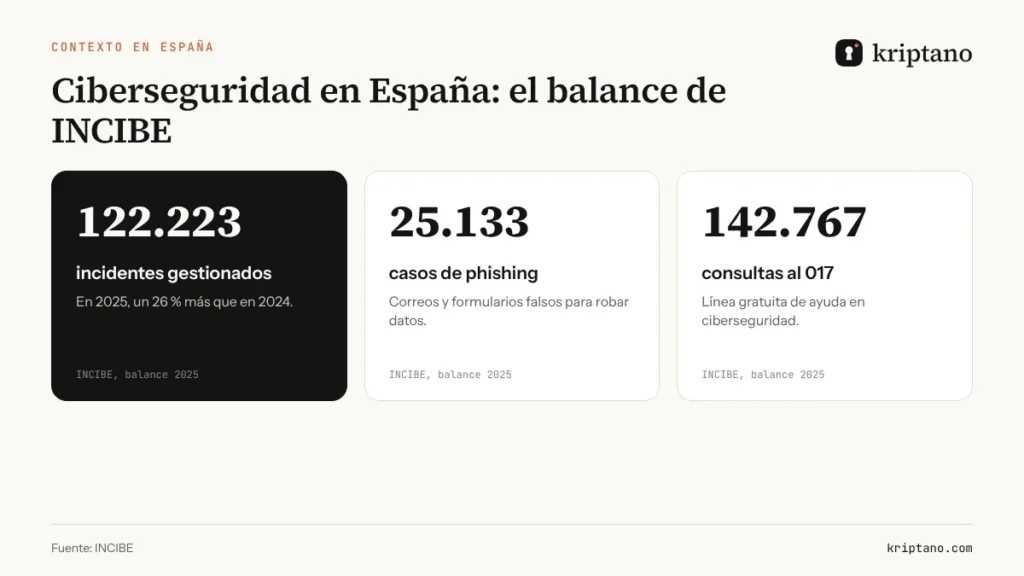
El problema es real en España. Según el balance de INCIBE, en 2025 se gestionaron 122.223 incidentes de ciberseguridad, un 26 % más que el año anterior, y el phishing – que busca precisamente robar credenciales – sumó más de 25.000 casos. Una contraseña aleatoria y única para cada cuenta limita el daño cuando algo sale mal.
Qué significa «aleatorio» en un generador de contraseñas
Una contraseña aleatoria cumple tres condiciones: cada carácter se elige de un conjunto conocido (por ejemplo, los 94 caracteres imprimibles del teclado), todos tienen exactamente la misma probabilidad y cada elección es independiente de las demás. Si falta alguna de estas condiciones, el atacante encuentra un atajo.
Por eso no sirven la función ALEATORIO() de una hoja de cálculo, Math.random() de JavaScript ni un pequeño script casero. Son generadores «pseudoaleatorios» pensados para simulaciones, no para seguridad. Un generador serio usa la fuente criptográfica del sistema operativo, la misma que se emplea para crear claves de cifrado.
La entropía en una línea
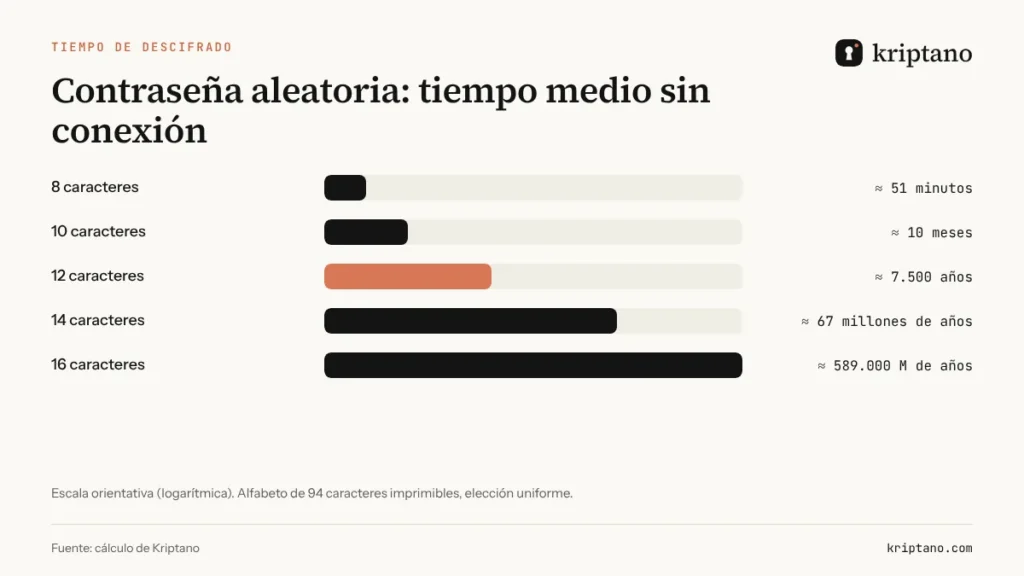
La fuerza de una contraseña aleatoria se mide en bits de entropía: longitud × log₂(tamaño del alfabeto). Con 94 símbolos, cada carácter aporta unos 6,55 bits: 12 caracteres suman casi 79 bits y 16 caracteres unos 105 bits. Cada bit adicional duplica el número de intentos necesarios. El gráfico muestra lo que eso significa en un ataque sin conexión.
Cómo funciona un generador de contraseñas criptográfico
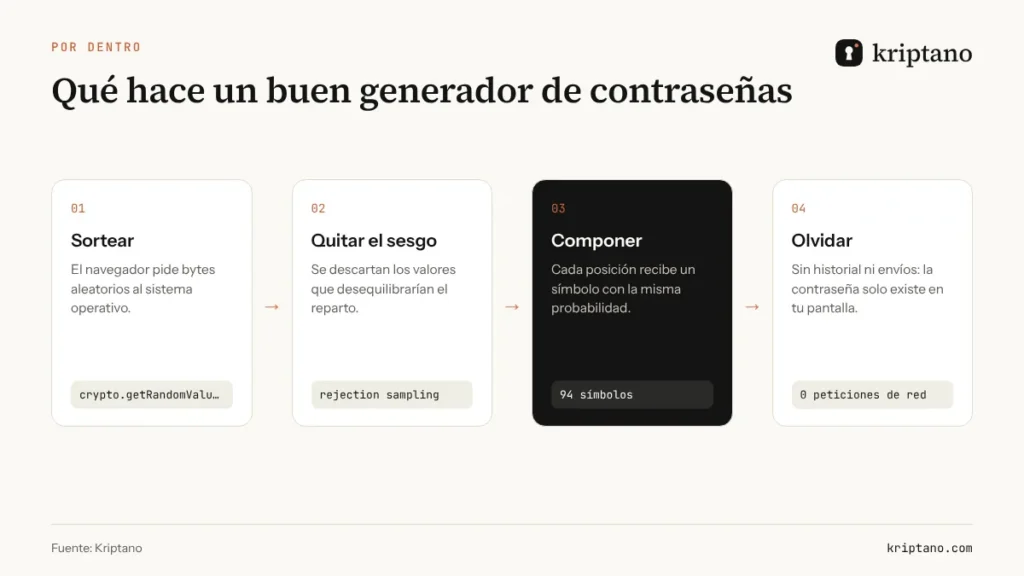
En el navegador todo empieza con crypto.getRandomValues(), una interfaz estándar que entrega bytes impredecibles del sistema. Después, el generador convierte esos bytes en caracteres. Aquí está la trampa más común: el sesgo del módulo. Si reduces un byte (256 valores) a 94 símbolos con una simple división, algunos caracteres salen más a menudo que otros. Un buen generador descarta los valores que crearían ese desequilibrio y vuelve a sortear.
Por último, la contraseña solo debe existir en tu pantalla: nada de enviarla a un servidor, ni historial, ni cookies. Nuestro generador de contraseñas funciona así; puedes incluso desconectarte de internet después de cargar la página.
Prueba el generador de contraseñas seguras
Elige la longitud y los tipos de caracteres, o cambia al modo frase de contraseña con una lista de 7.776 palabras en español. El resultado se calcula en tu navegador y no se guarda en ninguna parte.
Crear una contraseña segura
Generada en tu navegador: nunca se envía al servidor.
Más opciones
El test de seguridad se hace solo en tu navegador. La comprobación de filtraciones solo envía a Have I Been Pwned los 5 primeros caracteres del hash SHA-1 de la contraseña (k-anonimato), nunca la contraseña.
Se generan localmente en tu navegador con la Web Crypto API (crypto.getRandomValues). Las contraseñas nunca se envían a nuestro servidor ni se guardan: en este navegador solo se recuerdan tus ajustes.
¿Qué longitud debe tener una contraseña segura?
Depende del uso y de las protecciones de la cuenta. La norma estadounidense NIST SP 800-63B-4, actualizada en 2025, pide al menos 15 caracteres cuando la contraseña es el único factor de autenticación y ya no impone reglas de composición ni cambios periódicos. La Oficina de Seguridad del Internauta de INCIBE también recomienda claves largas, únicas y gestionadas con un gestor de contraseñas.
| Uso | Longitud recomendada | Por qué |
|---|---|---|
| Cuenta con verificación en dos pasos | 14–16 caracteres | El segundo factor frena el ataque en línea |
| Cuenta sin segundo factor | 16–20 caracteres | Amplio margen por encima de 80 bits |
| Contraseña maestra del gestor | Frase de 7 palabras | Fácil de recordar, unos 90 bits |
| Wi-Fi, cuentas de servicio, API | 24–32 caracteres | Nadie la escribe a mano |
Cinco señales de un mal generador
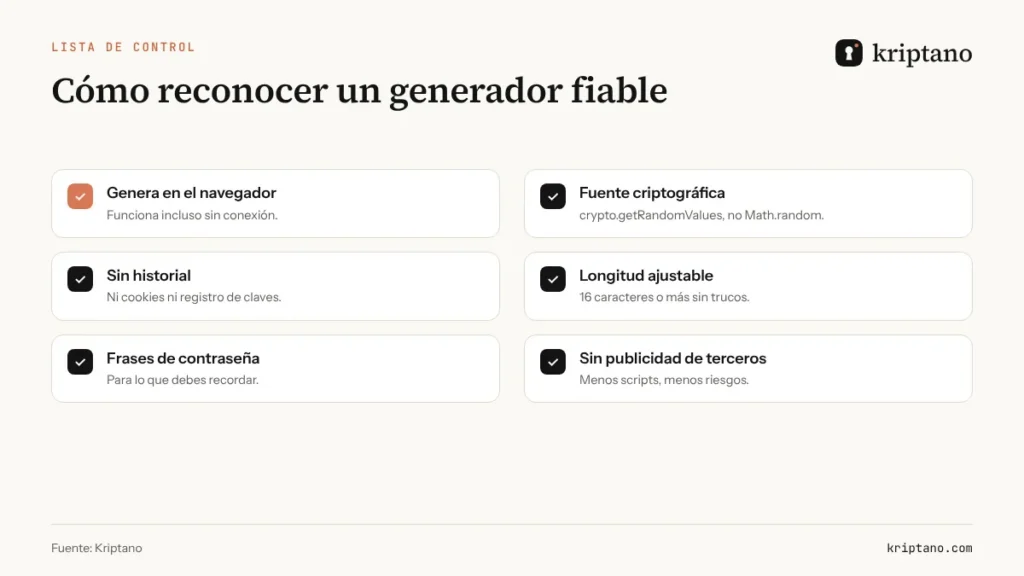
- La contraseña llega por la red. Si la página pide el resultado a un servidor, alguien más lo ha visto pasar.
- La página está llena de anuncios. Cada script de terceros cargado puede, en teoría, leer lo que aparece en pantalla.
- La longitud está limitada a 12 o 16 caracteres. Es señal de una herramienta antigua.
- Te ofrece «guardar» las contraseñas sin cifrado. Un generador no debe almacenar nada.
- No explica cómo obtiene el azar. Un servicio serio lo cuenta.
Contraseña, frase de contraseña o PIN
Un buen generador ofrece varios formatos. La contraseña de caracteres maximiza la entropía por carácter y es ideal cuando el gestor rellena el campo por ti. La frase de contraseña encadena palabras al azar: ocupa más, pero se escribe y se recuerda mucho mejor, sobre todo en el móvil. El PIN, con solo cifras, sirve únicamente para dispositivos que bloquean los intentos, como una tarjeta SIM. Puedes ver ejemplos de cada formato – para no copiarlos – en Ejemplos de contraseñas seguras.
Después de generarla: guardarla y enviarla
Una contraseña aleatoria no sirve de nada si acaba en un pósit o en un correo. Para tus cuentas, guárdala de inmediato en un gestor de contraseñas: comparamos las opciones en Gestor de contraseñas gratis. Si tiene que llegar a otra persona, evita el correo y el WhatsApp: el mensaje se queda en el historial, en los servidores y en las copias de seguridad. Usa un enlace cifrado de un solo uso, que se autodestruye tras la primera lectura.
Para desarrolladores: el generador también está disponible como API. Una petición GET a /api/v1/password devuelve entre una y cien contraseñas, frases o PIN con las mismas opciones que la versión web; el parámetro wordlist=es selecciona palabras en español. Sin clave de API puedes hacer 30 peticiones por minuto.
Indicadores de fuerza: por qué no hay que fiarse de la barra verde
Muchas webs muestran una barra que se pone verde en cuanto la contraseña tiene una mayúscula, un número y un símbolo. El problema es que esas barras no detectan las palabras del diccionario ni los patrones habituales: Sevilla2026!!! puede aparecer como «fuerte» aunque caería en minutos. Una contraseña aleatoria no necesita esa barra, porque su entropía se calcula, no se adivina.
El modo «comprobar» de nuestro generador estima la fuerza de una contraseña que ya tienes directamente en tu navegador, sin enviarla a ninguna parte. Úsalo para revisar tus claves antiguas y decidir cuáles conviene sustituir por contraseñas seguras nuevas. Y recuerda que, para las cuentas importantes, la fuerza de la contraseña es solo una parte: la verificación en dos pasos sigue siendo imprescindible.
En resumen
Un generador de contraseñas fiable elige cada carácter con una fuente criptográfica, sin sesgo y sin enviar nada. La longitud hace el resto: 16 caracteres aleatorios superan con holgura los 80 bits de entropía.
Preguntas frecuentes
¿Es seguro usar un generador de contraseñas en línea?
Sí, si la contraseña se crea en tu navegador con una fuente criptográfica como crypto.getRandomValues() y no se envía a ningún servidor. Comprueba que funciona sin conexión y que no guarda historial.
¿Cómo crear contraseñas seguras?
Usa un generador criptográfico, elige al menos 16 caracteres o una frase de 6 a 7 palabras al azar, usa una contraseña distinta para cada cuenta y guárdalas en un gestor de contraseñas con verificación en dos pasos.
¿Cuántos caracteres debe tener una contraseña segura?
Para una contraseña usada sola, al menos 16 caracteres aleatorios, unos 105 bits de entropía. Con verificación en dos pasos, 14 caracteres son más que suficientes; para lo que debes recordar, mejor una frase de 6 o 7 palabras.
¿Puedo usar Excel para generar contraseñas?
No. ALEATORIO() y funciones similares son generadores pseudoaleatorios pensados para cálculos, no para seguridad. Usa un generador basado en la fuente criptográfica del sistema.
¿El generador de Kriptano guarda mis contraseñas?
No. La contraseña se calcula en tu navegador y nunca se transmite ni se almacena. Si decides enviarla, se cifra antes de salir de tu dispositivo y el enlace se autodestruye tras la primera lectura.
¿Hay que cambiar las contraseñas cada cierto tiempo?
No, salvo filtración o sospecha. El NIST ya no recomienda los cambios periódicos obligatorios porque llevan a crear variantes predecibles.
Genérala. Envíala. Desaparece.
Crea una contraseña segura y envíala con un enlace cifrado que se autodestruye tras la lectura. Gratis y sin registro hasta 8 secretos al mes.