¿Qué es una passkey (llave de acceso)? Cómo funciona y si sigue siendo segura tras « Pass-ta-key »
En España la búsqueda « what is a passkey » creció más de un 3.000 % en un año. Explicamos qué es una llave de acceso, por qué resiste el phishing, qué mostraron los ataques Pass-ta-key y dónde siguen haciendo falta contraseñas.
La búsqueda « what is a passkey » creció en España más de un 3.000 % en un año: Google, Apple y Microsoft ofrecen cada vez más la passkey en lugar de la contraseña. En agosto de 2026, además, unos investigadores publicaron ataques contra las llaves sincronizadas en Chrome. Entonces, qué es una passkey y ¿conviene usarla? Esta guía explica la llave de acceso de forma sencilla, qué demostró realmente la investigación y cómo gestionar tus llaves.
Índice
Qué es una passkey y cómo funciona
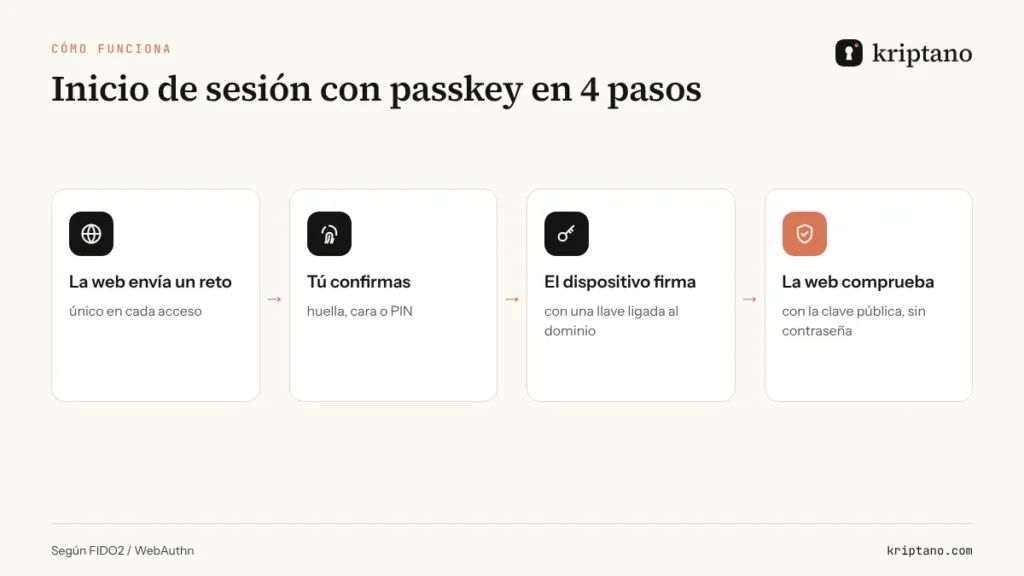
Es un par de claves criptográficas definido por la FIDO Alliance y el estándar W3C WebAuthn. La clave privada se queda en tu dispositivo (o en el gestor de contraseñas que la sincroniza) y la clave pública la guarda la web. Al iniciar sesión, la web envía un reto, tu dispositivo lo firma después de que confirmes con huella, cara o PIN, y la web comprueba la firma.
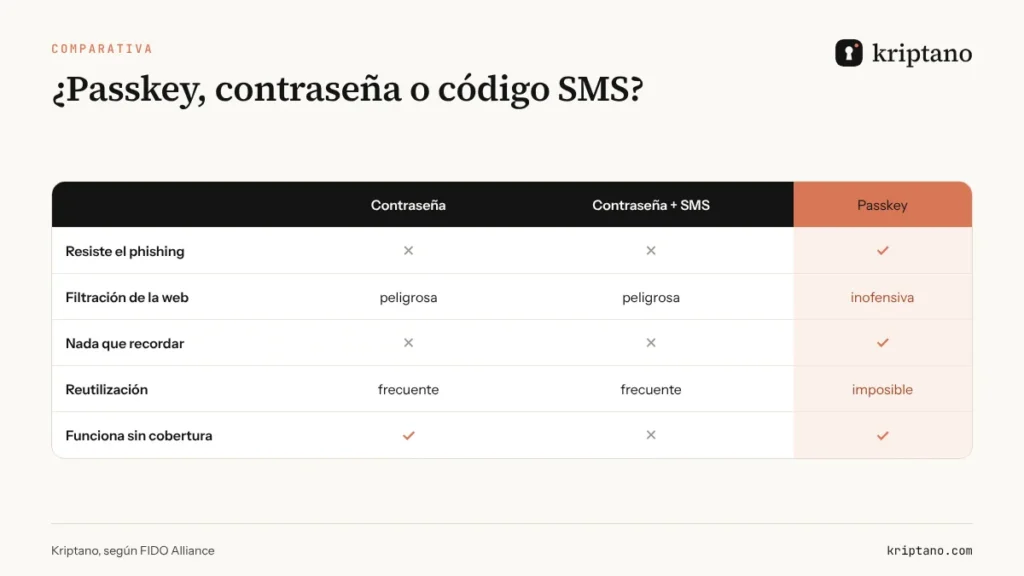
No viaja ninguna contraseña, porque no existe. Una filtración de la base de datos de la web no revela nada útil. Y como cada llave va ligada al dominio exacto, una web falsa como `acceso-banco.info` no puede conseguir una firma para `banco.es`: el acceso resiste el phishing.
El ataque « Pass-ta-key »: ¿es segura la llave de acceso?
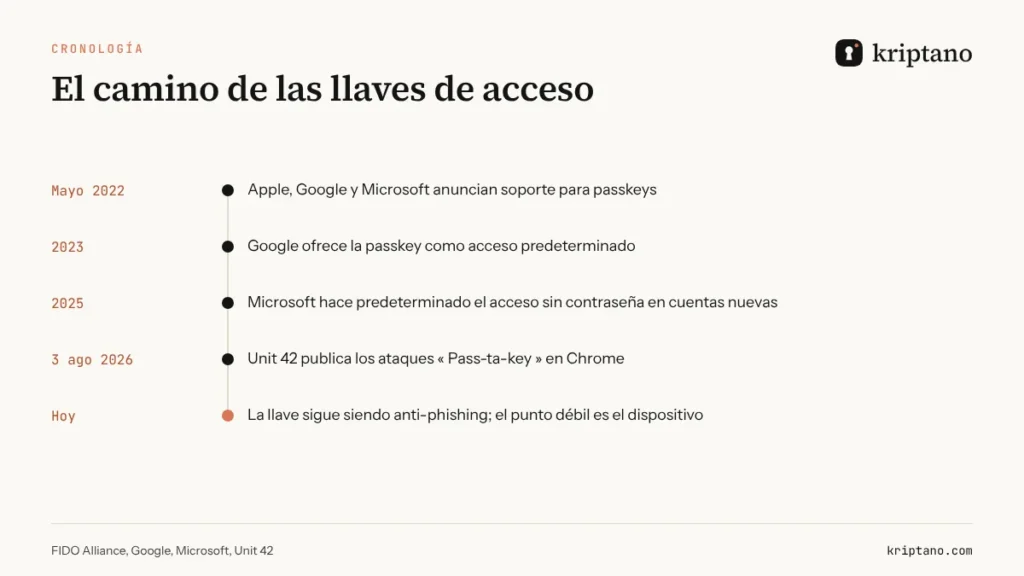
En agosto de 2026, el equipo Unit 42 de Palo Alto Networks publicó tres técnicas contra las llaves que el Gestor de contraseñas de Google sincroniza en Chrome para Windows. Ninguna rompe la criptografía: atacan el código que la rodea, como la forma en que Chrome guarda localmente el estado del dispositivo. Lo esencial: todos los ataques requieren un malware que ya se esté ejecutando en el ordenador. Sin CVE ni explotación real conocida. La llave sigue protegiendo frente al phishing y las contraseñas filtradas, pero no a un ordenador infectado, igual que una contraseña.
Gestionar o eliminar una passkey
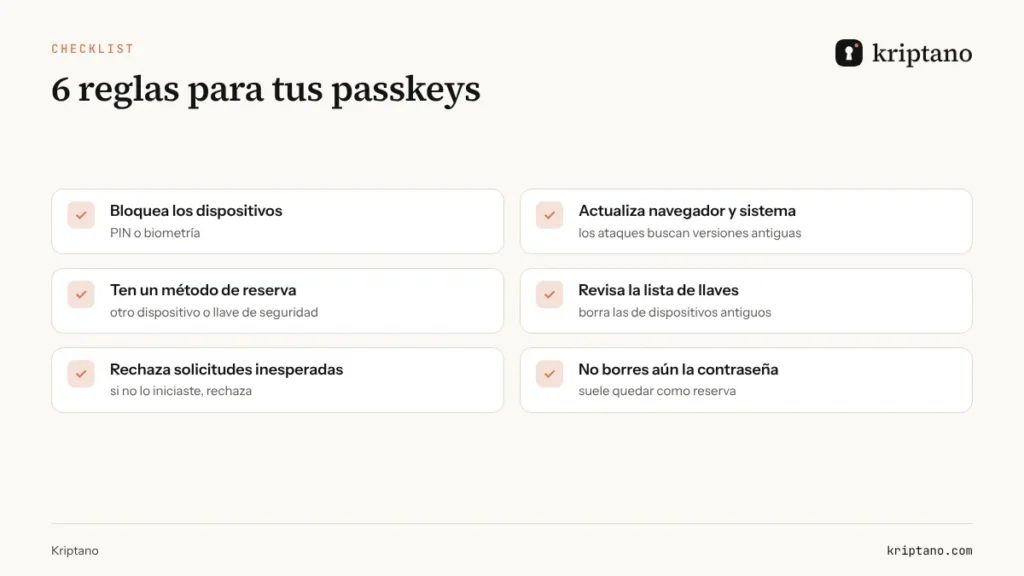
En Chrome encontrarás tus llaves en Configuración → Autocompletar y contraseñas → Gestor de contraseñas de Google; en Android, en los ajustes de la cuenta de Google. Ahí ves para qué webs tienes llave y puedes eliminarla. En la cuenta de Microsoft se hace desde la configuración de seguridad, en los métodos de inicio de sesión. Antes de borrar, asegúrate de tener otra forma de entrar.
Mientras una cuenta tenga contraseña, los atacantes la probarán: compruébala en comprobar contraseña y cámbiala con el generador de contraseñas. Para un segundo factor sin llave de acceso, consulta la app de autenticación.
Una contraseña de reserva robusta
Generada en tu navegador: nunca se envía al servidor.
Más opciones
El test de seguridad se hace solo en tu navegador. La comprobación de filtraciones solo envía a Have I Been Pwned los 5 primeros caracteres del hash SHA-1 de la contraseña (k-anonimato), nunca la contraseña.
Se generan localmente en tu navegador con la Web Crypto API (crypto.getRandomValues). Las contraseñas nunca se envían a nuestro servidor ni se guardan: en este navegador solo se recuerdan tus ajustes.
Donde la passkey no ayuda: compartir accesos
La llave es personal y está ligada al dispositivo. Pero en el trabajo se comparten accesos a diario: wifi de invitados, portal de proveedores, acceso de administrador para un técnico externo. Esas contraseñas acaban en el correo o en WhatsApp y se quedan ahí años. Usa un enlace de un solo uso, cifrado en el navegador y borrado tras la lectura; más ideas en ejemplos de contraseñas seguras.
Preguntas frecuentes
¿Qué es una passkey, explicado fácil?
Una llave digital guardada en tu dispositivo. En lugar de escribir una contraseña, confirmas con huella, cara o PIN y la web comprueba una firma.
¿Es más segura una passkey que una contraseña?
Sí: no se puede adivinar, no se filtra desde la base de datos de la web y no funciona en webs falsas. Su seguridad depende del dispositivo, que debes bloquear y actualizar.
¿Qué es el ataque Pass-ta-key?
Tres técnicas publicadas por Unit 42 en agosto de 2026 contra las llaves sincronizadas en Chrome para Windows. Todas requieren malware ya instalado; la criptografía no se rompió.
¿Cómo elimino una passkey en Chrome?
Configuración → Autocompletar y contraseñas → Gestor de contraseñas de Google, elige la web y borra la llave tras comprobar que tienes otro método de acceso.
¿Qué pasa si pierdo el móvil?
Si las llaves están sincronizadas (Google, iCloud, gestor de contraseñas), entra desde el dispositivo nuevo; si no, usa el método de reserva configurado antes.
¿Puedo enviar una passkey a un compañero?
No. Para accesos compartidos usa un gestor con uso compartido o envía la contraseña con un enlace de un solo uso.
Los accesos que tienes que compartir
No por correo: un enlace de un solo uso se borra tras leerse y te dice cuándo se abrió.