Password casuali: perché il vero caso batte qualsiasi password inventata
Le persone non sanno scegliere a caso, e gli strumenti di cracking lo sanno benissimo. Ecco cosa rende davvero casuale una password, come funziona un buon generatore e cosa fare della password appena creata.
Le password casuali hanno un vantaggio che nessuna password inventata potrà mai avere: non seguono alcuno schema. Quando inventiamo una password partiamo da qualcosa che conosciamo – il nome del cane, la squadra del cuore, un anno – e aggiungiamo una maiuscola all’inizio e un punto esclamativo alla fine. I programmi di cracking conoscono queste abitudini e le provano per prime. In questa guida vediamo cosa significa davvero “casuale”, come lavora un buon generatore di password, come riconoscerne uno cattivo e cosa fare della password appena creata.
Indice
- Perché le password inventate cadono subito
- Cosa significa “casuale” per una password
- Come funziona un generatore di password crittografico
- Prova il generatore di password casuali
- Quanto deve essere lunga una password casuale?
- Cinque segnali di un cattivo generatore
- Password casuali per sviluppatori e amministratori
- Dopo la generazione: conservare e inviare
- Password casuali, passphrase o PIN: quale formato scegliere
- Domande frequenti
Perché le password inventate cadono subito
Chi prova a indovinare una password non procede in ordine alfabetico. Parte dagli elenchi di password già trapelate, da dizionari in tutte le lingue e da regole di trasformazione: “a” diventa “@”, “o” diventa “0”, si aggiunge l’anno o un simbolo finale. Una password come Juventus1897! sembra lunga e complessa, ma appartiene a una famiglia che questi strumenti esplorano nei primi minuti.
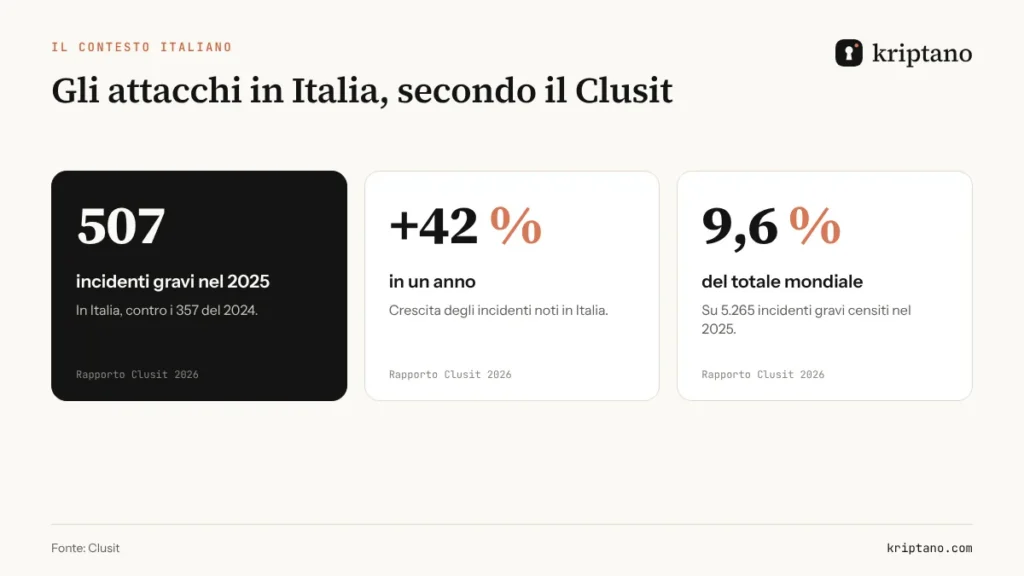
Il problema non riguarda solo i singoli. Secondo il Rapporto Clusit 2026, nel 2025 in Italia sono stati censiti 507 incidenti informatici gravi, il 42% in più dell’anno precedente e il 9,6% del totale mondiale. Molti attacchi partono da credenziali deboli, riutilizzate o rubate: una password casuale e unica chiude questa porta.
Cosa significa “casuale” per una password
Una password casuale rispetta tre condizioni: ogni carattere viene scelto da un insieme noto (per esempio i 94 caratteri stampabili della tastiera), ogni carattere ha esattamente la stessa probabilità di uscire e ogni estrazione è indipendente dalle altre. Se una di queste condizioni manca, chi attacca trova una scorciatoia.
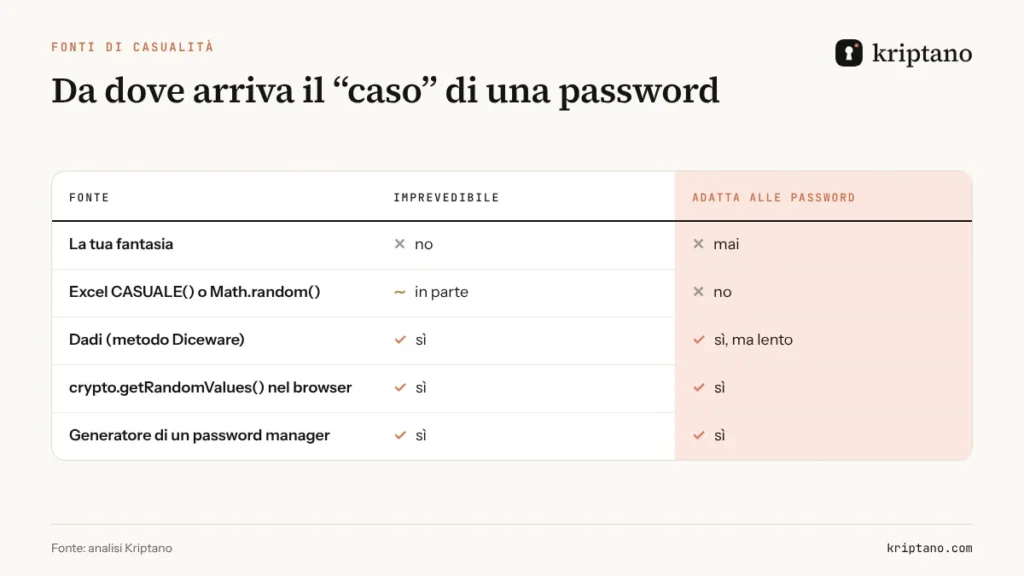
Per questo la funzione CASUALE() di Excel, Math.random() di JavaScript o uno script fatto in casa non bastano. Sono generatori “pseudo-casuali” pensati per simulazioni e giochi: il loro stato interno può essere ricostruito. Un generatore di password serio usa la fonte crittografica del sistema operativo, la stessa che serve a creare le chiavi di cifratura.
L’entropia in una riga
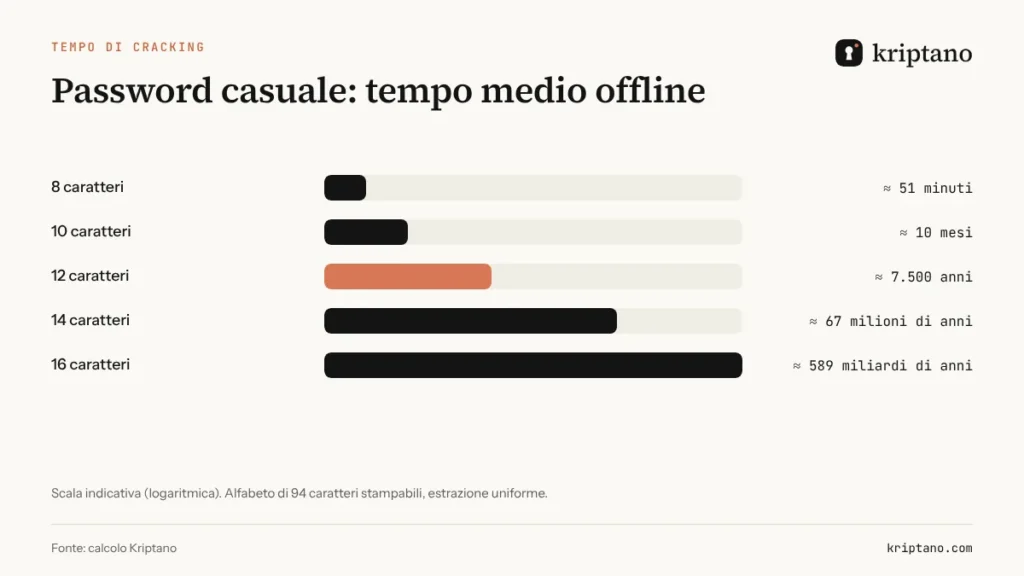
La forza di una password casuale si misura in bit di entropia: lunghezza × log₂(dimensione dell’alfabeto). Con 94 simboli ogni carattere vale circa 6,55 bit: 12 caratteri danno quasi 79 bit, 16 caratteri circa 105 bit. Ogni bit in più raddoppia il numero di tentativi necessari. Il grafico mostra cosa significa in termini di tempo per un attacco offline.
Come funziona un generatore di password crittografico
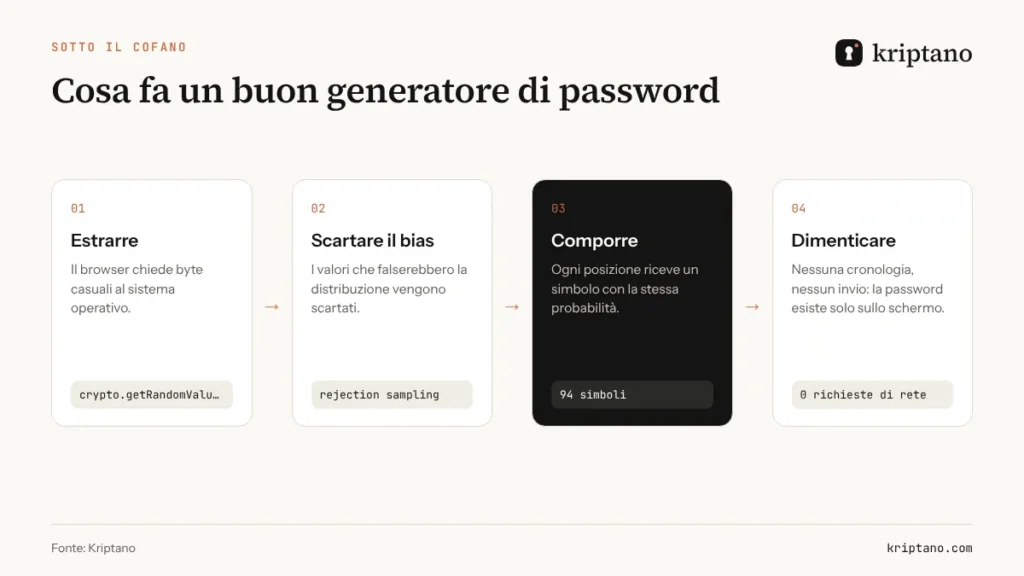
Nel browser tutto parte da crypto.getRandomValues(), un’interfaccia standard che fornisce byte imprevedibili presi dal sistema. Il generatore trasforma poi questi byte in caratteri. Qui si nasconde la trappola più comune, il cosiddetto bias del modulo: se riduci un byte (256 valori) a 94 simboli con una semplice divisione, alcuni caratteri escono più spesso di altri. Un buon generatore scarta i valori che creerebbero questo squilibrio e ne estrae di nuovi.
Infine, la password deve esistere solo sul tuo schermo: niente invio a un server, niente cronologia, niente cookie. Il nostro generatore di password funziona così – puoi perfino scollegarti da internet dopo aver caricato la pagina.
Prova il generatore di password casuali
Scegli la lunghezza e i tipi di caratteri, oppure passa alla modalità passphrase con un elenco di 7.776 parole italiane. Il risultato viene calcolato nel tuo browser e non viene salvato da nessuna parte.
Genera una password casuale
Generata nel tuo browser – mai inviata al server.
Altre opzioni
Il test di robustezza avviene solo nel tuo browser. Il controllo delle violazioni invia a Have I Been Pwned solo i primi 5 caratteri dell’hash SHA-1 della password (k-anonimato) – mai la password.
Generate localmente nel tuo browser con la Web Crypto API (crypto.getRandomValues). Le password non vengono mai inviate al nostro server né salvate – in questo browser restano memorizzate solo le tue impostazioni.
Quanto deve essere lunga una password casuale?
La lunghezza giusta dipende dall’uso e dalle protezioni attorno all’account. Lo standard americano NIST SP 800-63B-4, aggiornato nel 2025, chiede almeno 15 caratteri quando la password è l’unico fattore di autenticazione e non impone più regole di composizione né cambi periodici.
| Uso | Lunghezza consigliata | Perché |
|---|---|---|
| Account con autenticazione a due fattori | 14–16 caratteri | Il secondo fattore blocca l’attacco online |
| Account senza secondo fattore | 16–20 caratteri | Ampio margine sopra gli 80 bit |
| Password principale del password manager | Passphrase di 7 parole | Facile da ricordare, circa 90 bit |
| Wi-Fi, account di servizio, API | 24–32 caratteri | Nessuno la digita a mano |
Cinque segnali di un cattivo generatore
- La password arriva dalla rete. Se la pagina chiede il risultato a un server, qualcun altro l’ha vista passare.
- La pagina è piena di pubblicità. Ogni script di terze parti caricato nella pagina può, in teoria, leggere ciò che appare sullo schermo.
- La lunghezza è limitata a 12 o 16 caratteri. È il segno di uno strumento vecchio.
- Ti propone di “salvare” le password senza cifratura. Un generatore non deve conservare nulla.
- Non spiega come produce la casualità. Un servizio serio lo dichiara.
Password casuali per sviluppatori e amministratori
Servono password nuove in uno script di onboarding, in una pipeline o in un gestionale? Il generatore di Kriptano è disponibile anche come API: una richiesta GET a /api/v1/password restituisce da una a cento password, passphrase o PIN con le stesse opzioni della versione web; il parametro wordlist=it seleziona le parole italiane. Senza chiave API puoi fare 30 richieste al minuto. È un modo semplice per evitare che i tuoi sistemi creino password con funzioni non crittografiche.
Dopo la generazione: conservare e inviare
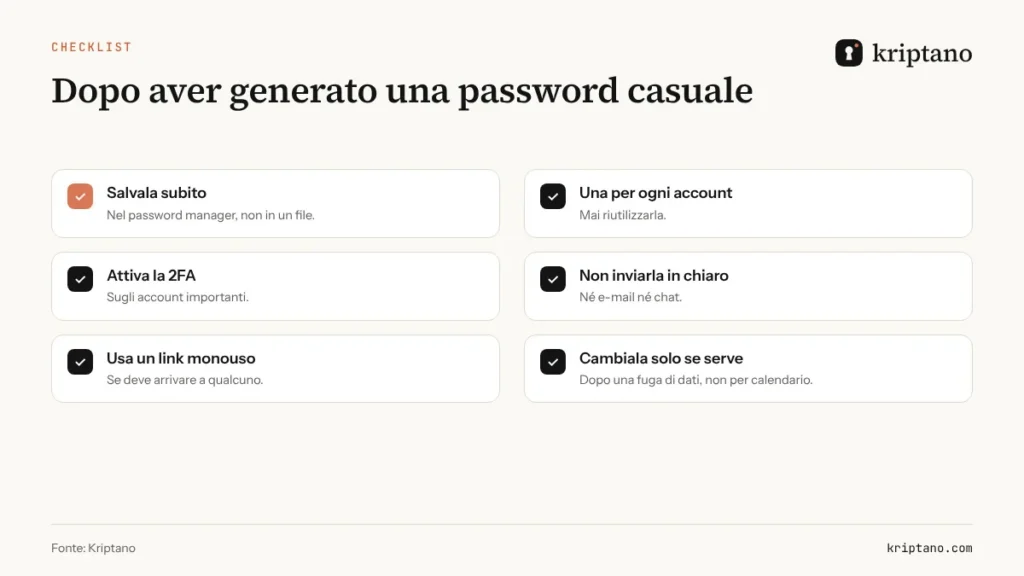
Una password casuale non serve a nulla se finisce su un post-it o in un’e-mail. Per i tuoi account salvala subito in un password manager – trovi un confronto in Password manager gratuito: quale scegliere. Se invece deve arrivare a qualcun altro, evita la posta elettronica: il messaggio resta nella cartella “Inviati”, sui server e nei backup. Usa un link monouso cifrato, che si autodistrugge dopo la prima lettura.
Per le password che devi ricordare a memoria – quella del computer o del password manager – una passphrase di parole casuali è più comoda. Trovi esempi da non copiare e le regole pratiche in Password sicura: esempi e regole.
Password casuali, passphrase o PIN: quale formato scegliere
Un buon generatore di password propone più formati, e ognuno ha il suo uso. Le password casuali di caratteri massimizzano l’entropia per carattere: sono le più compatte e ideali quando è il password manager a compilarle. Le passphrase mettono in fila parole estratte a caso: occupano più spazio, ma si digitano e si ricordano molto meglio, soprattutto sul telefono. Il PIN, infine, contiene solo cifre e va bene esclusivamente per dispositivi che bloccano i tentativi, come una SIM o una carta – ne parliamo in PIN sicuro.
Esistono anche le password “pronunciabili”, che alternano consonanti e vocali per poterle dettare al telefono. Sono comode, ma ogni carattere vale meno bit: vanno quindi allungate di qualche carattere per ottenere la stessa sicurezza di una password casuale classica.
Diffida infine degli indicatori di forza troppo ottimisti. Molti siti mostrano una barra verde appena una password contiene una maiuscola, un numero e un simbolo, senza accorgersi che si tratta di una parola del dizionario. Una password casuale non ha bisogno di quella barra: la sua forza si calcola, non si indovina. La modalità “verifica” del nostro generatore stima la forza di una password esistente direttamente nel browser, senza inviarla a nessuno.
In sintesi
Un generatore di password affidabile estrae ogni carattere da una fonte crittografica, senza bias e senza inviare nulla. Al resto pensa la lunghezza: 16 caratteri casuali superano abbondantemente gli 80 bit di entropia.
Domande frequenti
Un generatore di password online è sicuro?
Sì, se la password viene creata nel tuo browser con una fonte crittografica come crypto.getRandomValues() e non viene inviata a un server. Verifica che lo strumento funzioni anche offline e che non conservi alcuna cronologia.
Cos’è una password casuale?
È una password in cui ogni carattere viene estratto da un alfabeto noto, con la stessa probabilità e in modo indipendente dagli altri. Una password inventata da una persona non è casuale, anche se sembra complicata.
Quanti caratteri deve avere una password casuale?
Per una password usata da sola punta ad almeno 16 caratteri, circa 105 bit di entropia. Con l’autenticazione a due fattori 14 caratteri sono più che sufficienti; per ciò che devi ricordare, meglio una passphrase di 6 o 7 parole.
Posso usare Excel per generare password?
No. CASUALE() e le funzioni simili dei fogli di calcolo sono generatori pseudo-casuali pensati per i calcoli, non per la sicurezza. Usa un generatore che si basi sulla fonte crittografica del sistema.
Il generatore di Kriptano salva le password?
No. La password viene calcolata nel tuo browser e non viene mai trasmessa né salvata. Se decidi di inviarla a qualcuno, viene cifrata prima di lasciare il tuo dispositivo e il link si autodistrugge dopo la prima lettura.
Devo cambiare periodicamente una password casuale?
No, salvo in caso di fuga di dati o sospetto di compromissione. Il NIST non raccomanda più il cambio periodico obbligatorio, perché spinge a creare varianti prevedibili.
Generala. Inviala. Sparisce.
Crea una password casuale e trasmettila con un link cifrato che si autodistrugge dopo la lettura. Gratis e senza registrazione fino a 8 segreti al mese.