Passkey: cos’è, come funziona e se è ancora sicura dopo l’attacco « Pass-ta-key »
In Italia la ricerca « what is a passkey » è cresciuta di oltre il 1.700 % in un anno. Spieghiamo cos'è una passkey, perché resiste al phishing, cosa hanno mostrato gli attacchi Pass-ta-key e dove le password servono ancora.
In Italia la ricerca « what is a passkey » è cresciuta di oltre il 1.700 % in un anno, anche perché Google, Apple, Microsoft e Facebook propongono sempre più spesso la passkey al posto della password. Ad agosto 2026 alcuni ricercatori hanno pubblicato attacchi contro le passkey sincronizzate in Chrome. Allora, cos’è una passkey e conviene usarla? Questa guida spiega l’accesso senza password in modo semplice, cosa ha dimostrato davvero la ricerca e come gestire le tue chiavi.
Indice
Passkey: cos’è e come funziona
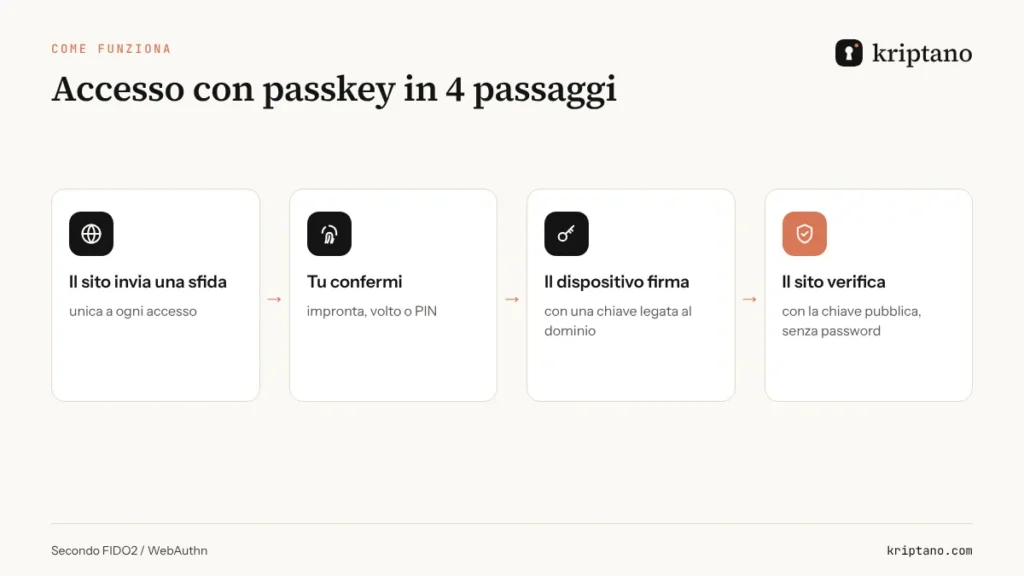
Si tratta di una coppia di chiavi crittografiche definita dalla FIDO Alliance e dallo standard W3C WebAuthn. La chiave privata resta sul tuo dispositivo (o nel gestore di password che la sincronizza), la chiave pubblica va al sito. All’accesso il sito invia una sfida, il dispositivo la firma dopo che confermi con impronta, volto o PIN, e il sito verifica la firma.
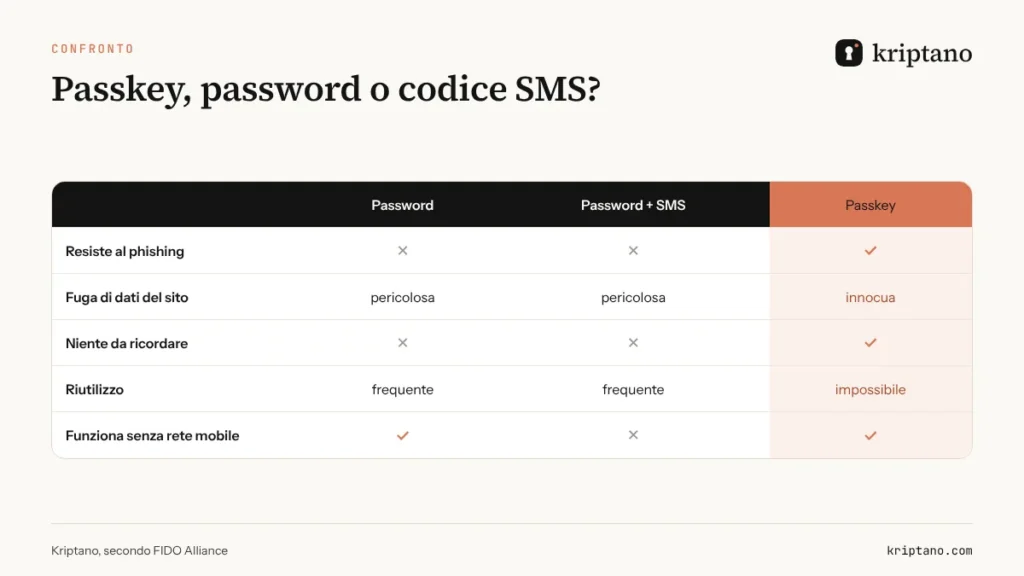
Nessuna password viaggia in rete, perché non esiste. Una fuga di dati dal sito non rivela nulla di utile. E poiché ogni chiave è legata al dominio esatto, un sito falso come `accesso-banca.info` non può ottenere una firma per `banca.it`: questo accesso resiste al phishing.
L’attacco « Pass-ta-key »: la passkey è ancora sicura?
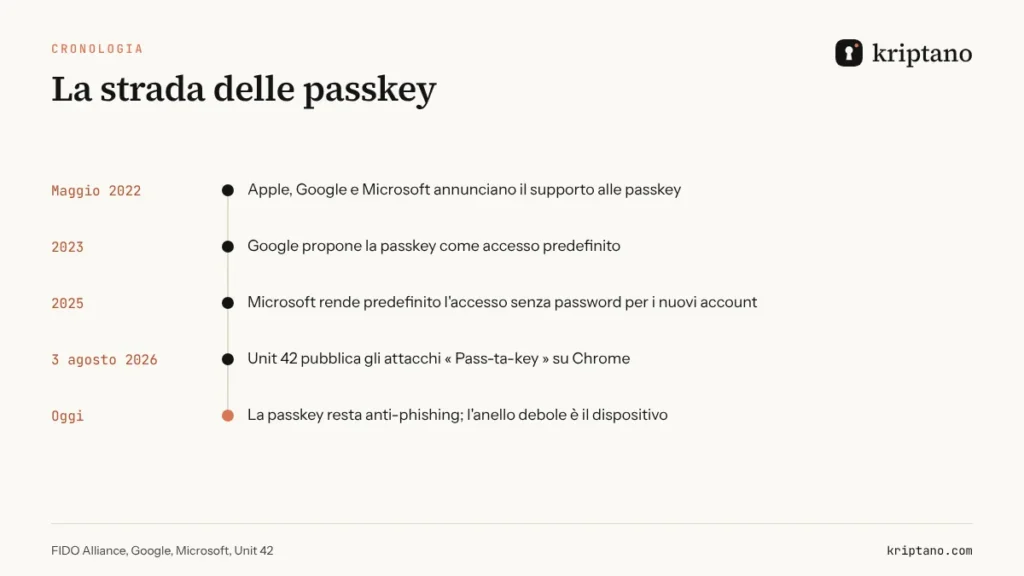
Ad agosto 2026 il team Unit 42 di Palo Alto Networks ha pubblicato tre tecniche contro le passkey che il Gestore delle password di Google sincronizza in Chrome su Windows. Nessuna rompe la crittografia: colpiscono il codice intorno, come il modo in cui Chrome conserva localmente lo stato del dispositivo. Il punto chiave: ogni attacco richiede un malware già attivo sul computer. Nessun CVE, nessuno sfruttamento reale segnalato. La chiave protegge ancora dal phishing e dalle password rubate, ma non un computer infetto – esattamente come una password.
Gestire o eliminare una passkey
In Chrome trovi le chiavi in Impostazioni → Compilazione automatica e password → Gestore delle password di Google; su Android, nelle impostazioni dell’account Google. Lì vedi per quali siti esiste una passkey e puoi eliminarla. Per Facebook e per l’account Microsoft si passa dalle impostazioni di sicurezza, alla voce dei metodi di accesso. Prima di eliminare, assicurati di avere un altro modo per entrare.
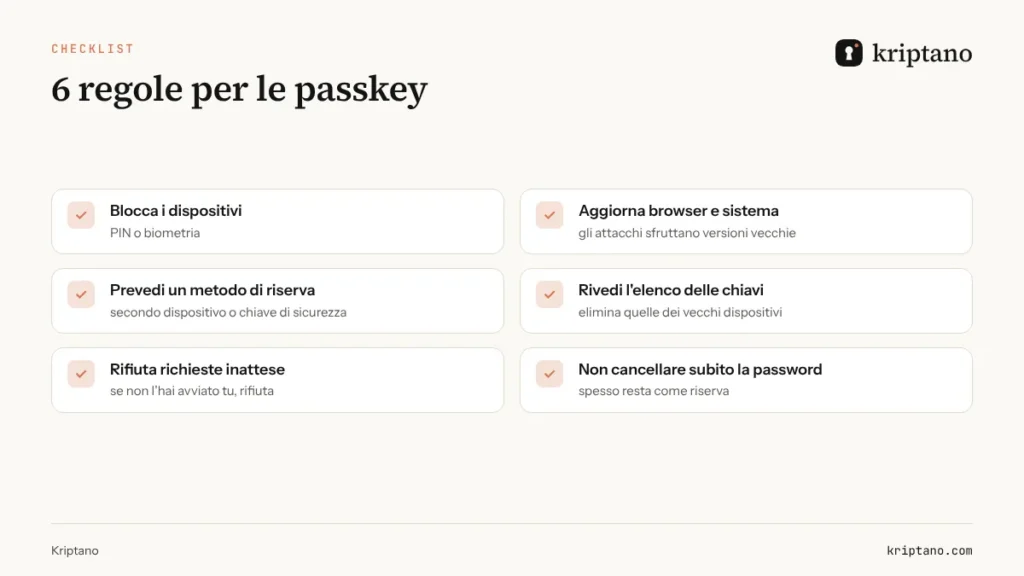
Finché un account ha ancora una password, gli attaccanti la proveranno: controllala con verifica password e sostituiscila con il generatore di password. Per un secondo fattore senza passkey, vedi la guida all’app di autenticazione.
Una password di riserva robusta
Generata nel tuo browser – mai inviata al server.
Altre opzioni
Il test di robustezza avviene solo nel tuo browser. Il controllo delle violazioni invia a Have I Been Pwned solo i primi 5 caratteri dell’hash SHA-1 della password (k-anonimato) – mai la password.
Generate localmente nel tuo browser con la Web Crypto API (crypto.getRandomValues). Le password non vengono mai inviate al nostro server né salvate – in questo browser restano memorizzate solo le tue impostazioni.
Dove la passkey non aiuta: condividere un accesso
La chiave d’accesso è personale e legata al dispositivo. Ma al lavoro si condividono continuamente accessi: Wi-Fi ospiti, portale fornitori, accesso amministratore per un consulente. Queste password finiscono in email o WhatsApp e ci restano per anni. Usa invece un link monouso, cifrato nel browser e cancellato dopo la lettura – vedi anche password casuali.
Domande frequenti
Cos’è una passkey in parole semplici?
Una chiave digitale salvata sul tuo dispositivo. Invece di digitare una password confermi l’accesso con impronta, volto o PIN, e il sito verifica una firma.
La passkey è più sicura della password?
Sì: non si indovina, non trapela dal database del sito e non funziona sui siti falsi. La sicurezza dipende dal dispositivo, da bloccare e aggiornare.
Cos’è l’attacco Pass-ta-key?
Tre tecniche pubblicate da Unit 42 ad agosto 2026 contro le passkey sincronizzate in Chrome su Windows. Richiedono tutte un malware già installato; la crittografia non è stata violata.
Come elimino una passkey in Chrome?
Impostazioni → Compilazione automatica e password → Gestore delle password di Google, scegli il sito ed elimina la chiave dopo aver verificato un altro metodo di accesso.
Cosa succede se perdo il telefono?
Se le chiavi sono sincronizzate (Google, iCloud, gestore di password) accedi dal nuovo dispositivo; altrimenti usa il metodo di riserva preparato in anticipo.
Posso inviare una passkey a un collega?
No. Per gli accessi condivisi usa un gestore con condivisione o invia la password con un link monouso.
Gli accessi che devi condividere
Non via email: un link monouso si cancella dopo la lettura e ti dice quando è stato aperto.