Exemple de mot de passe fort : 12 modèles à ne pas copier et ce qu’ils nous apprennent
On cherche souvent un « exemple de mot de passe » pour s’en inspirer. Mauvaise idée : un exemple publié est un mot de passe connu. Voici 12 modèles décortiqués, du pire au meilleur, et ce qu’ils enseignent.
Taper « exemple mot de passe » dans un moteur de recherche est un réflexe compréhensible : on veut voir à quoi ressemble un bon mot de passe avant d’en créer un. Le problème, c’est qu’un exemple publié devient aussitôt un mot de passe connu, intégré aux listes que les attaquants testent en premier. Plutôt que de vous donner des modèles à recopier, ce guide décortique 12 exemples – du pire au meilleur – pour comprendre ce qui rend un mot de passe fort et comment créer le vôtre.
Sommaire
- Pourquoi il ne faut jamais recopier un exemple de mot de passe
- Exemple mot de passe faible : les 4 modèles qui tombent en quelques secondes
- Exemples 5 à 8 : les fausses bonnes idées
- Exemple mot de passe fort : à quoi ressemble un mot de passe efficace
- Créez votre propre mot de passe fort maintenant
- Les règles qui comptent vraiment
- Et pour partager un mot de passe fort ?
- Pourquoi les règles de complexité produisent de mauvais exemples
- Questions fréquentes
Pourquoi il ne faut jamais recopier un exemple de mot de passe
Les dictionnaires utilisés pour casser des mots de passe ne contiennent pas seulement des mots de la langue courante. Ils regroupent des milliards de mots de passe réels issus de fuites, des titres de films, des paroles de chansons… et tous les exemples publiés dans des articles comme celui-ci. Le service Have I Been Pwned recense à lui seul des centaines de millions de mots de passe divulgués : si votre « idée » s’y trouve, elle ne vaut plus rien.
Chaque exemple mot de passe cité ci-dessous sert donc uniquement à comprendre un mécanisme. Aucun ne doit être utilisé, même modifié : un mot de passe fort est un mot de passe que personne n’a jamais vu.
Exemple mot de passe faible : les 4 modèles qui tombent en quelques secondes
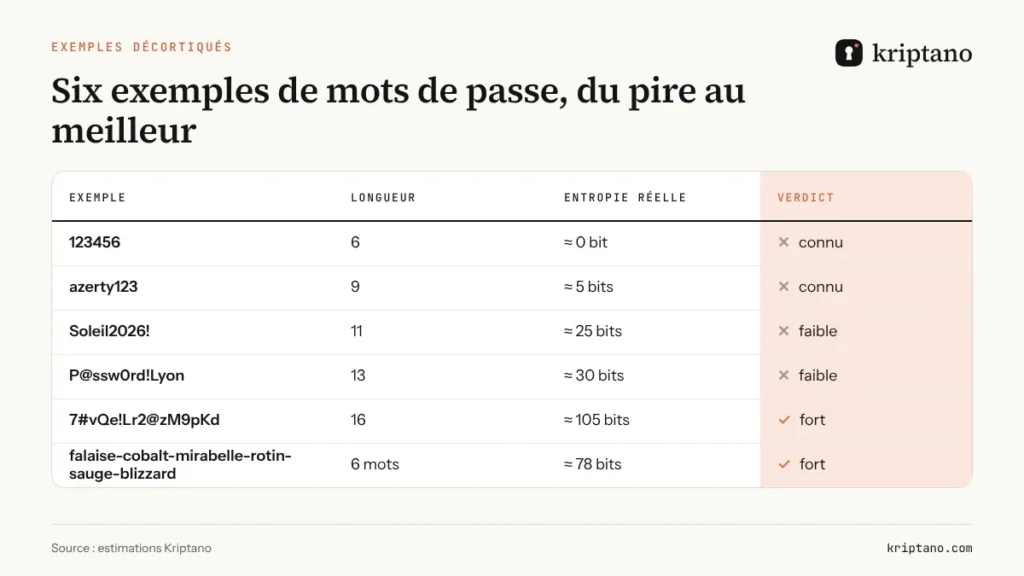
123456 et azerty123. Ils figurent en tête de quasiment tous les classements de mots de passe divulgués. Leur entropie réelle est presque nulle : un outil de cassage les essaie dans la première seconde, souvent avant même d’utiliser un dictionnaire.
motdepasse. Un mot de la langue française, en minuscules, sans surprise. Même un dictionnaire modeste de quelques centaines de milliers de mots le contient.
Soleil2026! C’est le modèle le plus répandu en entreprise : un mot courant, une majuscule au début, l’année en cours et un symbole final pour satisfaire la politique de sécurité. Il coche toutes les cases « complexité » et pourtant il appartient à une famille que les outils explorent dans les premières minutes.
Exemples 5 à 8 : les fausses bonnes idées
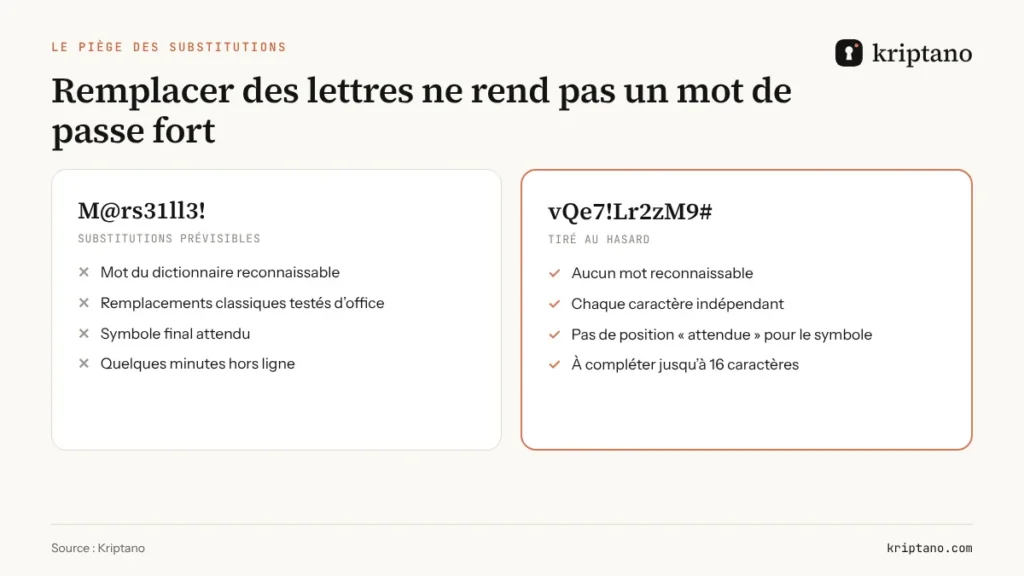
P@ssw0rd!Lyon. Les substitutions « a → @ », « o → 0 », « e → 3 » donnent une impression de sécurité. Elles sont pourtant codées en dur dans les règles de transformation de tous les logiciels de cassage. Ajouter une ville ne change pas grand-chose : c’est un deuxième mot du dictionnaire.
JeanDupont1984. Prénom, nom, année de naissance : tout ce qu’un attaquant peut trouver sur un réseau social. Ce type de mot de passe tombe lors des attaques ciblées, qui combinent les informations publiques de la victime.
Ilovemychat. Une petite phrase en anglais sans espace. Mieux qu’un mot seul, mais les phrases courantes et les citations sont elles aussi dans les dictionnaires.
Azerty!Azerty!. Répéter un motif double la longueur… sans doubler la difficulté. Les outils testent systématiquement les répétitions.
Exemple mot de passe fort : à quoi ressemble un mot de passe efficace
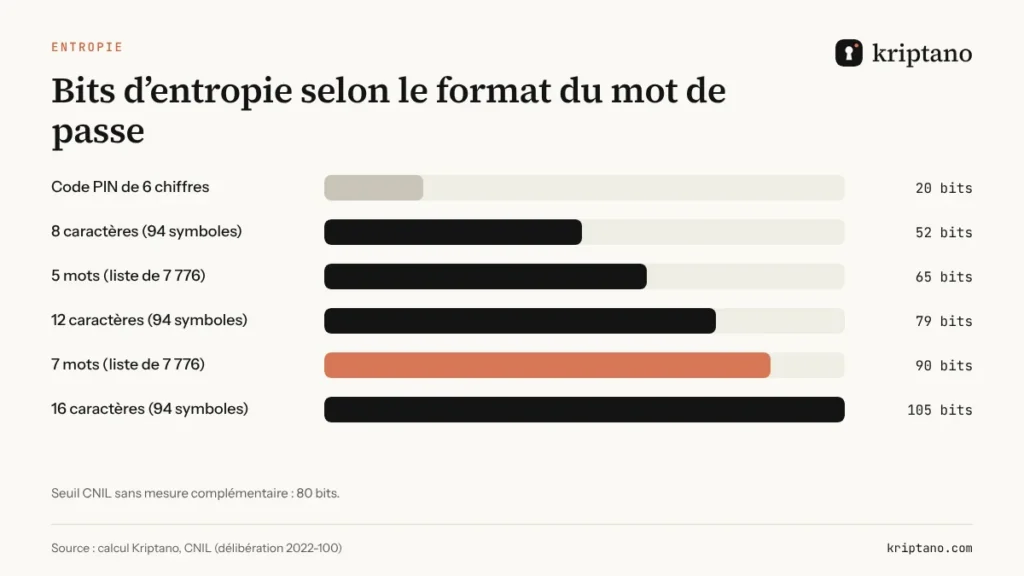
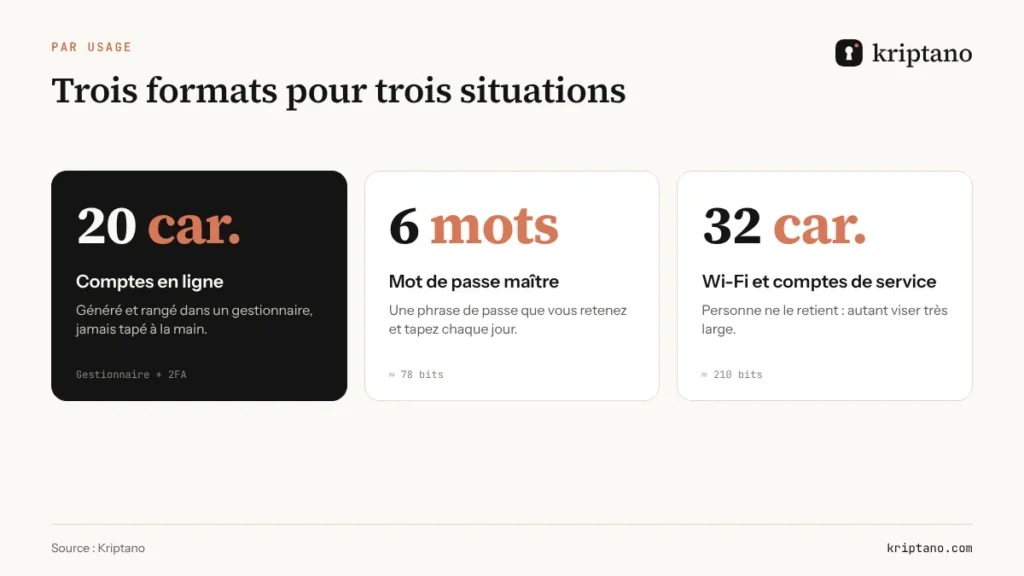
7#vQe!Lr2@zM9pKd. Seize caractères tirés au hasard parmi 94 symboles : environ 105 bits d’entropie. Impossible à retenir, mais ce n’est pas son rôle – il vit dans un gestionnaire de mots de passe. C’est le format idéal pour vos comptes en ligne.
falaise-cobalt-mirabelle-rotin-sauge-blizzard. Six mots tirés au hasard dans une liste de 7 776 : environ 78 bits, et un septième mot dépasse les 80 bits recommandés par la CNIL. C’est le mot de passe efficace par excellence pour ce que vous devez taper de mémoire.
Un mot de passe de 20 caractères généré pour chaque site. Ce n’est pas un exemple unique mais une méthode : un mot de passe différent par compte, créé par un générateur, jamais réutilisé. La réutilisation est ce qui transforme une fuite sur un petit site en piratage de votre messagerie.
Une phrase de passe + la double authentification. Le meilleur mot de passe reste un seul facteur. Activer un second facteur (application d’authentification ou clé de sécurité) rend l’attaque en ligne quasi impossible, même si le mot de passe fuit.
Créez votre propre mot de passe fort maintenant
Plutôt que de chercher un exemple mot de passe de plus, laissez un générateur faire le travail. Celui-ci tourne entièrement dans votre navigateur : choisissez un mot de passe de 16 à 20 caractères ou une phrase de passe en français.
Créer un mot de passe fort
Généré dans votre navigateur – jamais envoyé au serveur.
Plus d’options
Le test de robustesse s’exécute uniquement dans votre navigateur. La vérification des fuites n’envoie à Have I Been Pwned que les 5 premiers caractères du hachage SHA-1 du mot de passe (k-anonymat) – jamais le mot de passe.
Généré localement dans votre navigateur avec l’API Web Crypto (crypto.getRandomValues). Les mots de passe ne sont jamais envoyés à notre serveur ni enregistrés – seuls vos réglages sont mémorisés dans ce navigateur.
Les règles qui comptent vraiment
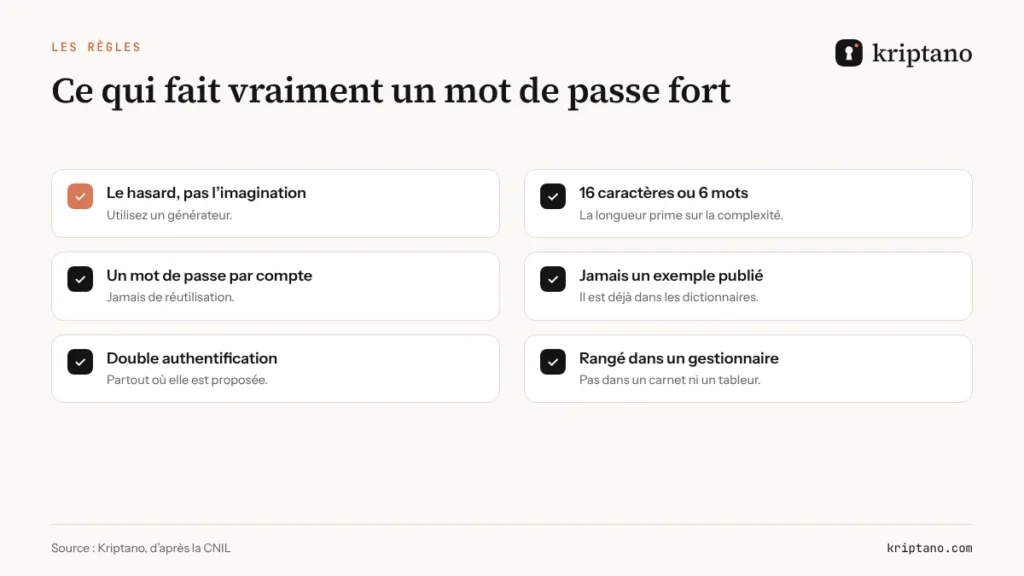
La recommandation de la CNIL de 2022 a abandonné les règles de composition rigides au profit de l’entropie. Concrètement, un mot de passe utilisé seul doit atteindre 80 bits, par exemple 12 caractères mêlant majuscules, minuscules, chiffres et caractères spéciaux, 14 caractères sans caractère spécial, ou une phrase de passe d’au moins 7 mots. Nous détaillons ces seuils dans Sécurité mot de passe : quelle longueur choisir.
- La longueur prime sur la complexité. Ajouter quatre caractères aléatoires apporte plus que n’importe quelle règle « un symbole obligatoire ».
- Pas de renouvellement forcé. Changer de mot de passe tous les 90 jours pousse à créer Soleil2026! puis Soleil2027!. Changez-le en cas de fuite, pas par habitude.
- Un mot de passe par compte. C’est la règle la plus importante, et la plus souvent ignorée.
- Vérifiez les fuites. Si un de vos mots de passe apparaît dans une fuite, changez-le partout où vous l’aviez utilisé – voir notre guide Mot de passe compromis.
Et pour partager un mot de passe fort ?
Un excellent mot de passe perd tout son intérêt s’il circule en clair dans un e-mail ou une messagerie. Pour le transmettre à un collègue ou à un client, utilisez un lien chiffré à usage unique : le destinataire le lit une fois, puis il disparaît des serveurs.
Pourquoi les règles de complexité produisent de mauvais exemples
Pendant des années, les sites ont imposé « au moins une majuscule, un chiffre et un caractère spécial ». Résultat : une immense majorité de mots de passe commencent par une majuscule, se terminent par un chiffre ou un point d’exclamation, et utilisent les mêmes symboles (@, !, #). Ces règles ont créé un nouveau schéma prévisible, que les outils de cassage exploitent systématiquement.
C’est la raison pour laquelle la CNIL et le NIST ont changé d’approche. Au lieu d’exiger une composition, ils fixent un niveau de robustesse et recommandent de vérifier les mots de passe contre des listes de mots de passe divulgués. Un site moderne devrait accepter une phrase de passe de 40 caractères sans symbole et refuser Soleil2026!, même s’il coche toutes les cases des anciennes règles.
Si un service vous impose malgré tout un caractère spécial ou un chiffre, ne les placez pas à l’endroit attendu. Mieux : laissez le générateur les insérer au hasard, ou ajoutez un mot supplémentaire à votre phrase de passe et un symbole entre deux mots. Ce qui compte, c’est que personne – pas même vous – n’ait choisi la position.
En résumé
Un exemple de mot de passe sert à comprendre, jamais à recopier. Un mot de passe fort est soit long et aléatoire (16 caractères et plus), soit une phrase de passe de 6 à 7 mots tirés au hasard – et il est unique pour chaque compte.
Questions fréquentes
Quel est un exemple de mot de passe fort ?
Un mot de passe fort ressemble à 7#vQe!Lr2@zM9pKd (16 caractères aléatoires) ou à une phrase de passe de six ou sept mots tirés au hasard. Ne recopiez jamais un exemple publié : générez le vôtre avec un générateur cryptographique.
Un mot de passe de 12 caractères est-il suffisant ?
Oui si les 12 caractères sont réellement aléatoires et mêlent les quatre types de caractères, ce qui correspond à environ 79 bits selon le calcul de la CNIL. Pour une marge confortable, visez 16 caractères ou activez la double authentification.
Les caractères spéciaux sont-ils obligatoires ?
Non. Ils augmentent la taille de l’alphabet, mais la longueur compte davantage. Quatorze caractères mêlant majuscules, minuscules et chiffres atteignent déjà le seuil de 80 bits retenu par la CNIL.
Qu’est-ce qu’un mot de passe efficace ?
Un mot de passe efficace est imprévisible, assez long, unique pour chaque compte et facile à utiliser au quotidien : aléatoire et rangé dans un gestionnaire pour les comptes en ligne, phrase de passe pour ce que vous tapez de mémoire.
Remplacer des lettres par des chiffres rend-il un mot de passe plus sûr ?
Très peu. Les substitutions comme a → @ ou o → 0 sont intégrées depuis longtemps aux logiciels de cassage. Elles ne compensent pas un mot du dictionnaire.
Comment savoir si mon mot de passe a déjà fuité ?
Vérifiez-le avec le service Pwned Passwords de Have I Been Pwned ou avec le contrôle des mots de passe de votre navigateur ou de votre gestionnaire. S’il apparaît dans une fuite, remplacez-le partout où il était utilisé.
Un mot de passe fort mérite un envoi sûr
Créez-le avec notre générateur, puis partagez-le par un lien chiffré qui disparaît après lecture. Sans inscription, jusqu’à 8 secrets gratuits par mois.