Sécurité mot de passe : quelle longueur en 2026 ? Entropie, CNIL et temps de cassage
Douze caractères ? Seize ? Une phrase de passe ? La réponse dépend de l’entropie et des protections qui entourent le compte. Voici les trois seuils de la CNIL, ce que dit le NIST en 2025 et les temps de cassage réels.
Sécurité mot de passe : la règle « 8 caractères avec un chiffre et un symbole » a vécu. La sécurité d’un mot de passe ne se résume pas à « au moins 8 caractères avec un chiffre et un symbole ». Cette règle date d’une autre époque. Aujourd’hui, la CNIL comme le NIST américain raisonnent en entropie – le nombre d’essais nécessaires pour deviner le secret – et en contexte : un mot de passe seul n’a pas besoin de la même force qu’un code PIN protégé par un blocage. Ce guide vous donne les seuils officiels, la bonne longueur de mot de passe pour chaque usage et des temps de cassage calculés, pas inventés.
Sommaire
- L’entropie : la seule mesure qui compte
- Sécurité mot de passe : les trois seuils de la CNIL
- Ce que dit le NIST en 2025
- Temps de cassage : ce que les chiffres veulent dire
- La bonne longueur de mot de passe selon l’usage
- Sécurité mot de passe : les erreurs qui annulent la longueur
- Et pour les entreprises ?
- Ce que la longueur ne règle pas : stockage et double authentification
- Questions fréquentes
L’entropie : la seule mesure qui compte
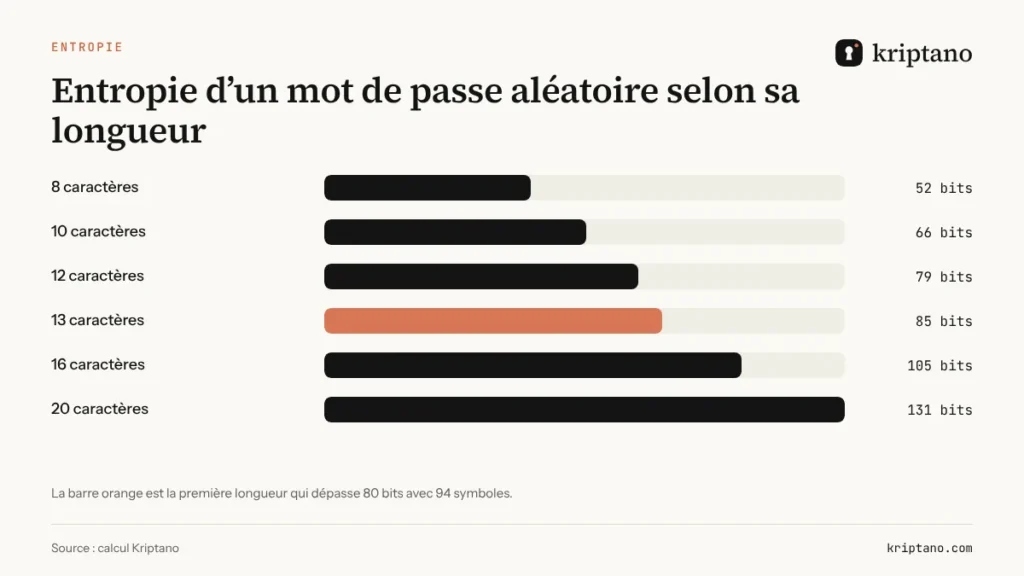
L’entropie d’un mot de passe s’exprime en bits. Chaque bit supplémentaire double le nombre de combinaisons à tester. Pour un mot de passe tiré au hasard, la formule est simple : longueur × log₂(taille de l’alphabet). Avec les 94 caractères imprimables d’un clavier, chaque caractère vaut environ 6,55 bits ; avec seulement des minuscules, 4,7 bits.
Attention, cette formule ne vaut que pour le hasard. Un mot de passe inventé par un humain a une entropie bien plus faible, parce qu’il suit des schémas prévisibles : un mot, une majuscule, une année. C’est pour cela qu’on recommande toujours de passer par un générateur de mot de passe.
Sécurité mot de passe : les trois seuils de la CNIL
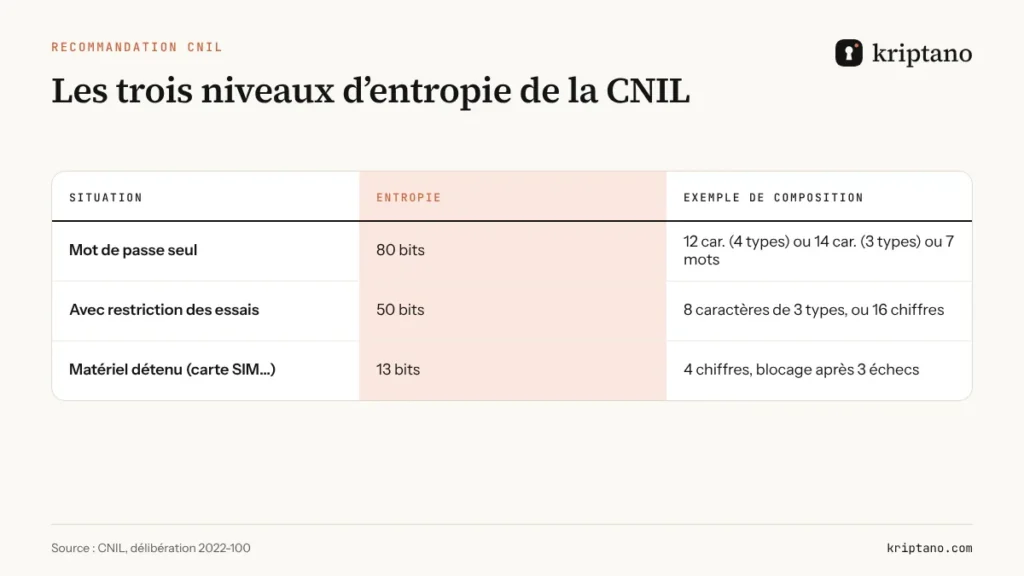
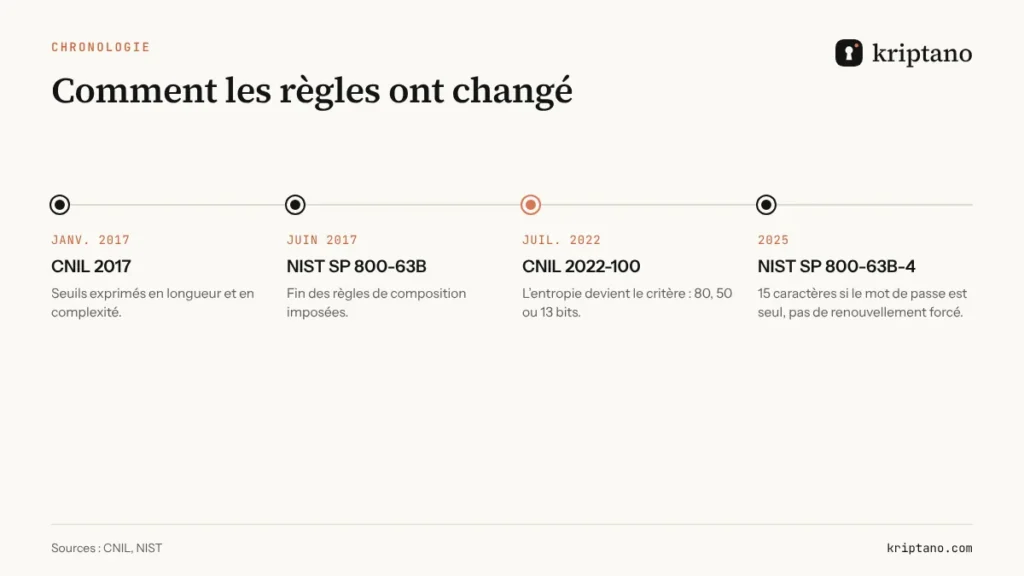
Dans sa délibération n° 2022-100 du 21 juillet 2022, la CNIL a remplacé sa recommandation de 2017. Elle ne fixe plus une longueur unique mais trois niveaux d’entropie selon les mesures qui entourent l’authentification :
- 80 bits pour un mot de passe utilisé seul. Exemples donnés par la CNIL : 12 caractères mêlant majuscules, minuscules, chiffres et caractères spéciaux (choisis dans une liste d’au moins 37), 14 caractères avec majuscules, minuscules et chiffres, ou une phrase de passe d’au moins 7 mots.
- 50 bits quand l’accès est restreint après plusieurs échecs (temporisation, blocage, captcha…). Exemple : 8 caractères de 3 types différents, ou 16 chiffres.
- 13 bits pour un matériel détenu par la personne (carte SIM, carte à puce) avec blocage au bout de 3 échecs. Exemple : un code PIN de 4 chiffres.
La CNIL propose aussi un outil pour vérifier sa politique de mots de passe : vous indiquez la longueur minimale et les types de caractères imposés, il calcule l’équivalence en bits.
Ce que dit le NIST en 2025
Aux États-Unis, la norme NIST SP 800-63B-4, finalisée en 2025, va dans le même sens : au moins 15 caractères quand le mot de passe est le seul facteur, 8 quand il est combiné à un autre facteur, la possibilité d’aller jusqu’à 64 caractères au moins, pas de règles de composition imposées et pas de changement périodique obligatoire. Les mots de passe doivent en revanche être comparés à une liste de mots de passe compromis ou trop courants.
Temps de cassage : ce que les chiffres veulent dire
Les tableaux de « temps de cassage » qui circulent en ligne mélangent souvent deux scénarios très différents. Lors d’une attaque en ligne, l’attaquant essaie de se connecter au service : il est limité par le réseau et par les blocages. Lors d’une attaque hors ligne, il a volé la base de données des empreintes (hachages) et teste les candidats sur ses propres cartes graphiques, sans limite.
Dans ce second cas, tout dépend de la façon dont le service a stocké les mots de passe. Avec un hachage rapide et non salé, un ordinateur bien équipé teste de l’ordre de mille milliards de candidats par seconde. Avec bcrypt, Argon2 ou scrypt, c’est des millions de fois moins. Le tableau ci-dessous montre l’écart pour des mots de passe vraiment aléatoires.
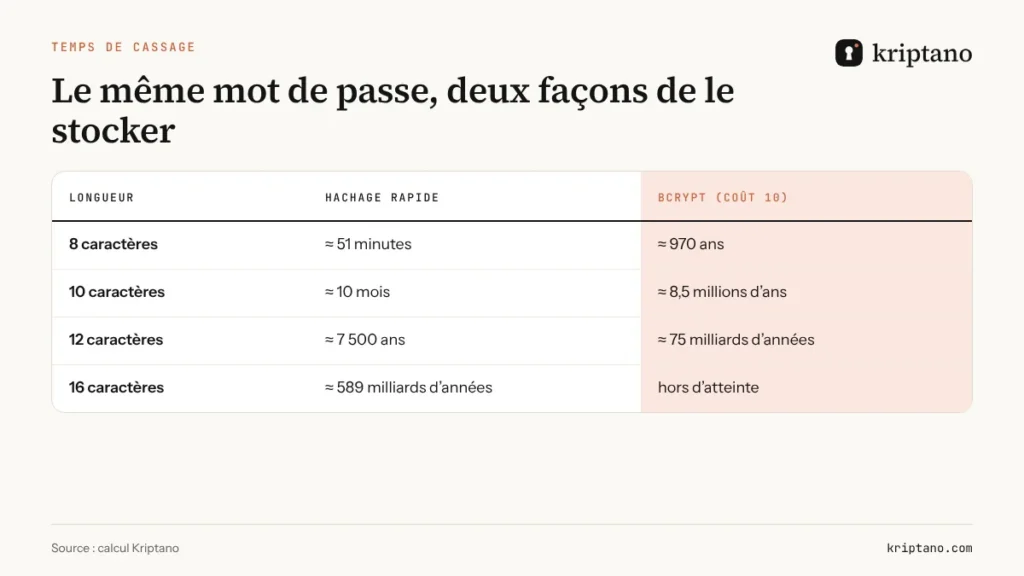
Deux leçons pour la sécurité mot de passe au quotidien. D’abord, vous ne choisissez pas la façon dont un site stocke votre mot de passe : la longueur est votre seule assurance. Ensuite, le temps de cassage d’un mot de passe aléatoire augmente de façon exponentielle : passer de 8 à 12 caractères ne multiplie pas la difficulté par 1,5 mais par plus de 78 millions.
La bonne longueur de mot de passe selon l’usage
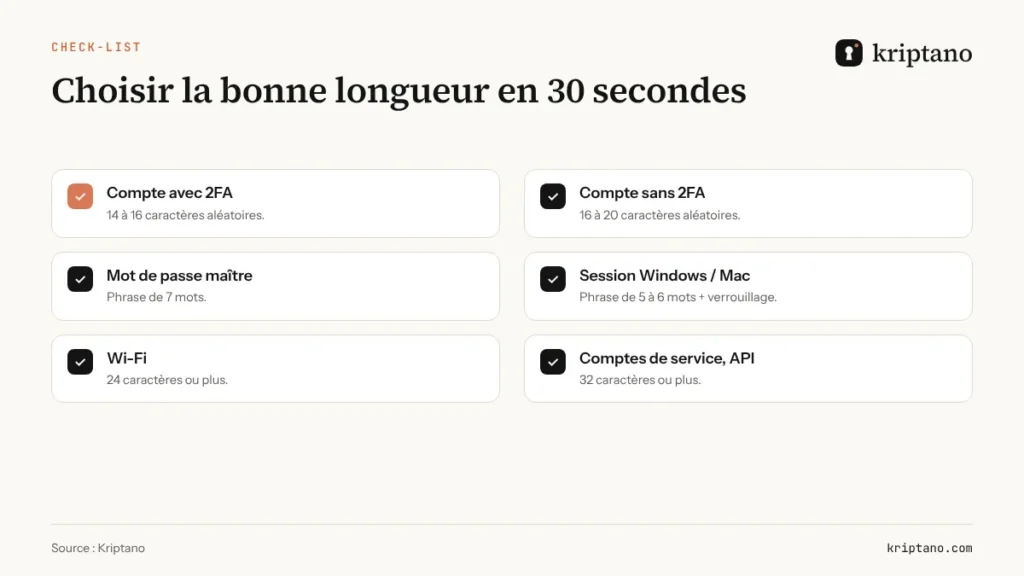
| Usage | Longueur conseillée | Entropie approximative |
|---|---|---|
| Compte en ligne avec double authentification | 14 à 16 caractères | 92 à 105 bits |
| Compte en ligne sans second facteur | 16 à 20 caractères | 105 à 131 bits |
| Mot de passe maître d’un gestionnaire | Phrase de 7 mots | ≈ 90 bits |
| Code de déverrouillage d’ordinateur | Phrase de 5 à 6 mots | 65 à 78 bits |
| Réseau Wi-Fi (WPA2/WPA3) | 24 caractères et plus | > 150 bits |
| Comptes de service, clés d’API | 32 caractères et plus | > 200 bits |
Vous pouvez produire chacun de ces formats ci-dessous. Le générateur indique la force estimée de chaque résultat.
Générer un mot de passe de la bonne longueur
Généré dans votre navigateur – jamais envoyé au serveur.
Plus d’options
Le test de robustesse s’exécute uniquement dans votre navigateur. La vérification des fuites n’envoie à Have I Been Pwned que les 5 premiers caractères du hachage SHA-1 du mot de passe (k-anonymat) – jamais le mot de passe.
Généré localement dans votre navigateur avec l’API Web Crypto (crypto.getRandomValues). Les mots de passe ne sont jamais envoyés à notre serveur ni enregistrés – seuls vos réglages sont mémorisés dans ce navigateur.
Sécurité mot de passe : les erreurs qui annulent la longueur
- La réutilisation. Un mot de passe de 20 caractères réutilisé sur un site piraté devient public. Les attaques par « bourrage d’identifiants » testent automatiquement les couples e-mail / mot de passe volés sur d’autres services.
- Le stockage en clair par le service. La CNIL a sanctionné en 2022 l’opérateur Free, notamment pour des mots de passe de 8 caractères stockés et transmis en clair. Aucune longueur ne protège un mot de passe envoyé tel quel par e-mail.
- La transmission par messagerie. Un mot de passe solide copié dans un e-mail ou un SMS reste lisible dans des dizaines de copies. Pour le transmettre, utilisez un lien à usage unique – voir Envoyer un mot de passe par mail.
- L’hameçonnage. Si vous tapez votre mot de passe sur un faux site, sa longueur ne sert à rien. La double authentification résistante au phishing (clé de sécurité, passkey) est la parade.
Et pour les entreprises ?
Pour une organisation, la question n’est pas seulement la longueur mais la politique complète : génération, stockage avec un algorithme adapté, renouvellement en cas de compromission, journalisation des accès et transmission des identifiants aux nouveaux arrivants. Nous proposons un modèle prêt à adapter dans Politique de mot de passe en entreprise.
Ce que la longueur ne règle pas : stockage et double authentification
La longueur protège votre mot de passe contre une attaque hors ligne. Elle ne dit rien de la façon dont le service le conserve. La recommandation de la CNIL demande aux responsables de traitement de stocker les mots de passe sous une forme transformée par une fonction cryptographique non réversible et sûre, avec un sel, en privilégiant les fonctions conçues pour ralentir les attaques. Un service qui garde les mots de passe en clair ou avec un hachage obsolète met en danger même les mots de passe les plus longs.
C’est pourquoi la double authentification reste indispensable sur les comptes importants : messagerie, banque, gestionnaire de mots de passe, outils professionnels. Si le mot de passe fuit malgré tout, le second facteur bloque l’accès. Les clés de sécurité et les passkeys résistent même à l’hameçonnage, car elles vérifient l’adresse du site avant de répondre.
Pour la sécurité mot de passe d’une organisation, ces deux sujets – stockage côté serveur et second facteur – pèsent souvent plus lourd que la longueur imposée aux utilisateurs. Notre modèle de politique de mot de passe les intègre dès la première règle.
À retenir
Visez 80 bits au minimum pour un mot de passe seul, comme le recommande la CNIL : 13 caractères vraiment aléatoires ou une phrase de passe de 7 mots. Avec un second facteur, 14 à 16 caractères offrent une marge confortable.
Questions fréquentes
Quelle est la longueur minimale d’un mot de passe sûr ?
Pour un mot de passe utilisé seul, la CNIL recommande 80 bits d’entropie, soit 12 caractères mêlant quatre types de caractères ou 14 caractères avec majuscules, minuscules et chiffres. En pratique, 16 caractères aléatoires offrent une marge confortable.
Qu’est-ce que l’entropie d’un mot de passe ?
C’est une mesure de son imprévisibilité, exprimée en bits. Chaque bit double le nombre de combinaisons à tester. Pour un mot de passe aléatoire, elle vaut la longueur multipliée par le logarithme en base 2 de la taille de l’alphabet.
Un mot de passe de 8 caractères est-il encore acceptable ?
Seulement si l’accès est protégé par un blocage après quelques échecs ou combiné à un second facteur, ce qui correspond au seuil de 50 bits de la CNIL. Seul, un mot de passe de 8 caractères ne suffit plus.
Faut-il changer son mot de passe tous les 90 jours ?
Non. La CNIL et le NIST ne recommandent plus le renouvellement périodique forcé pour les utilisateurs. Il faut changer un mot de passe quand il a fuité ou en cas de doute.
Une phrase de passe est-elle aussi sûre qu’un mot de passe complexe ?
Oui, si les mots sont tirés au hasard dans une longue liste. Sept mots choisis parmi 7 776 donnent environ 90 bits, davantage qu’un mot de passe aléatoire de 13 caractères.
Les temps de cassage affichés par les tests en ligne sont-ils fiables ?
Ils donnent un ordre de grandeur pour un mot de passe aléatoire, mais ignorent souvent les schémas humains et la méthode de stockage du service. Un mot de passe inventé tombe beaucoup plus vite que ne le suggère sa longueur.
La longueur protège le mot de passe. Le lien protège l’envoi.
Générez un mot de passe de 16 caractères, puis transmettez-le chiffré par un lien qui s’autodétruit. Gratuit, sans inscription.