Lien de phishing : comment reconnaître un mail frauduleux avant de cliquer (et que faire si c’est trop tard)
Faux remboursement Ameli, colis en attente, compte bancaire « suspendu » : les mails d'hameçonnage sont désormais sans fautes. Voici comment lire un lien avant de cliquer, où signaler et quoi faire si vous avez déjà saisi vos identifiants.
« Un remboursement de 148,60 € est en attente », « Votre colis n’a pas pu être livré », « Votre compte sera suspendu sous 24 heures » : ces messages sont aujourd’hui rédigés sans la moindre faute, souvent avec l’aide de l’IA. Pour reconnaître un mail de phishing, il ne faut plus chercher les fautes d’orthographe mais lire l’adresse cachée derrière le lien. Ce guide montre comment démasquer un lien de phishing avant de cliquer, où signaler l’hameçonnage et quoi faire si vous avez déjà cliqué.
Sommaire
Pourquoi l’hameçonnage fonctionne encore
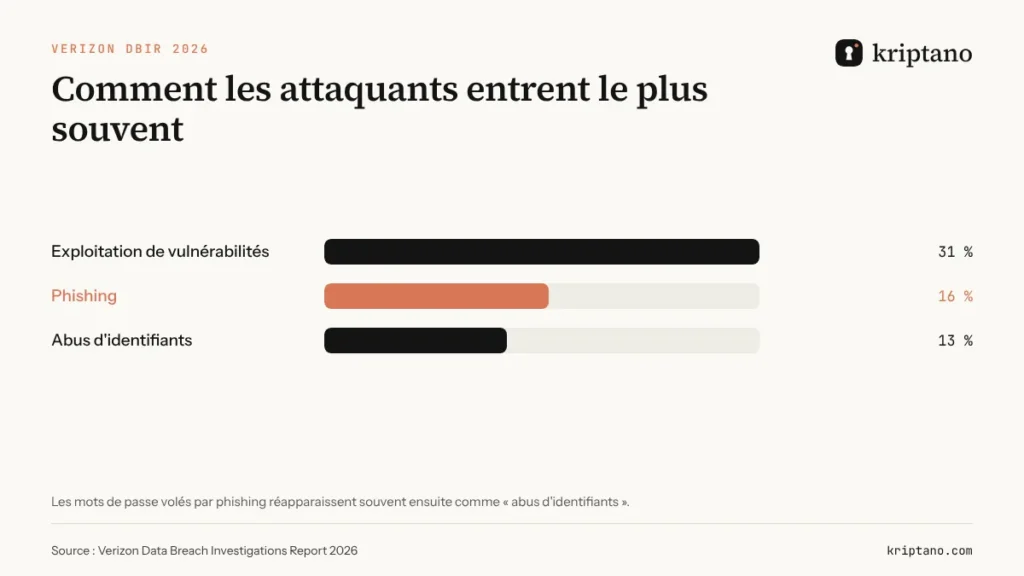
Selon le Verizon Data Breach Investigations Report 2026, le phishing a été le point d’entrée de 16 % des violations confirmées, juste derrière l’exploitation de vulnérabilités. Inutile de pirater un système si quelqu’un tape lui-même son mot de passe dans un faux formulaire.
Lien de phishing : lire le vrai domaine
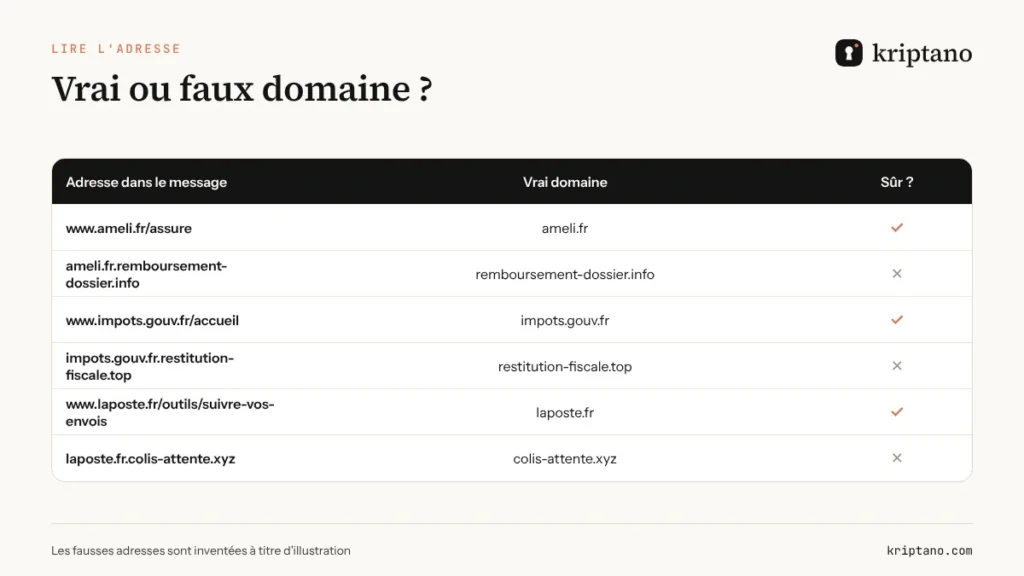
Sur ordinateur, survolez le lien et lisez l’adresse en bas à gauche du navigateur ; sur mobile, appuyez longuement pour afficher l’aperçu. Lisez le domaine de droite à gauche, jusqu’à la première barre oblique simple : dans `ameli.fr.remboursement-dossier.info/connexion`, le vrai domaine est `remboursement-dossier.info` – « ameli.fr » n’est qu’un sous-domaine inventé.
- Mots ajoutés autour d’une marque : `laposte-suivi-colis.com`.
- Lettres échangées : `rnicrosoft.com` (rn au lieu de m), `paypa1.com`.
- Extensions inhabituelles comme .info, .top ou .xyz pour une « administration ».
- Liens raccourcis dans un message qui réclame une connexion ou un paiement.
- QR code sur un courrier ou un PDF menant à une page de connexion (*quishing*).
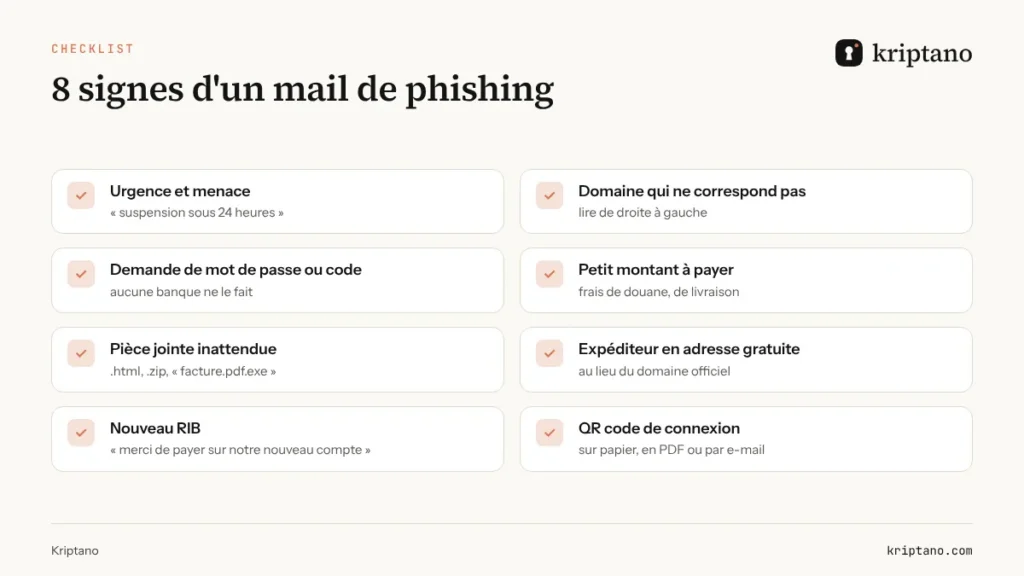
Les 8 signes d’un mail d’hameçonnage
En entreprise, les cibles favorites sont la comptabilité (fausses factures, faux RIB), le commercial et l’administration système (fausses alertes d’expiration de mot de passe). La meilleure défense est une règle : mots de passe, codes et coordonnées bancaires ne s’échangent jamais par e-mail. Pour recevoir un identifiant d’un client, envoyez-lui une demande de secret chiffrée dans son navigateur.
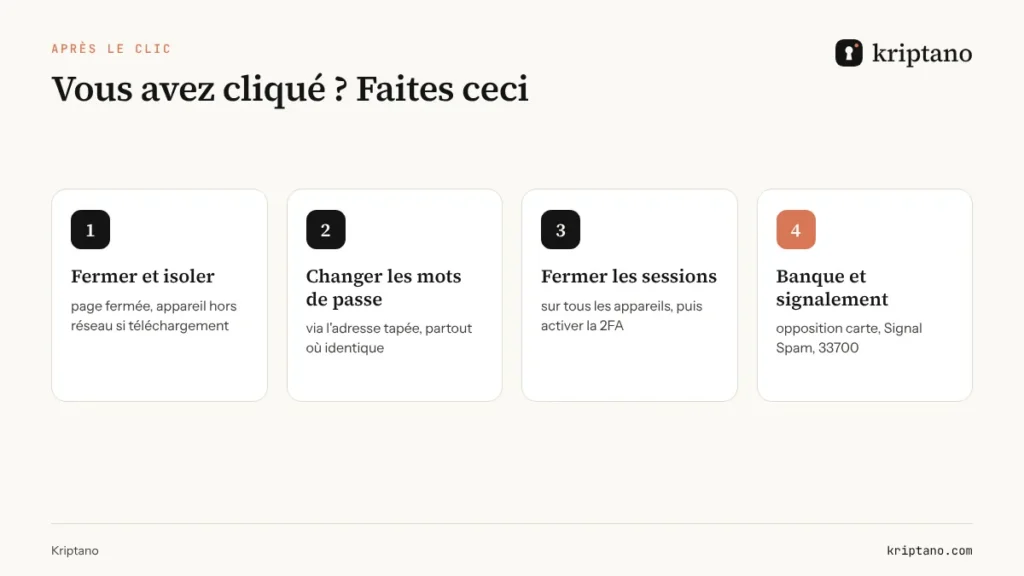
Vous avez cliqué ? Les 30 premières minutes
Déconnecter
Fermez la page ; si vous avez téléchargé un fichier, débranchez l’appareil du réseau.
Changer le mot de passe
Sur le vrai site, adresse tapée à la main – et partout où il était réutilisé.
Fermer les sessions
« Se déconnecter de tous les appareils » et vérifier les applications connectées.
Activer la double authentification
Application TOTP ou passkey plutôt que SMS.
Appeler la banque
Si vous avez saisi une carte ou un code – immédiatement, au numéro au dos de la carte.
Signaler
Signal Spam pour les e-mails, 33700 pour les SMS, Cybermalveillance.gouv.fr pour l’aide.
Créez un nouveau mot de passe avec le générateur de mots de passe et testez l’ancien sur tester un mot de passe – le test s’exécute dans le navigateur. Pour la double authentification, voir notre guide sur l’application TOTP, et pour aller plus loin, la passkey.
Vérifiez la solidité de votre nouveau mot de passe
Généré dans votre navigateur – jamais envoyé au serveur.
Plus d’options
Le test de robustesse s’exécute uniquement dans votre navigateur. La vérification des fuites n’envoie à Have I Been Pwned que les 5 premiers caractères du hachage SHA-1 du mot de passe (k-anonymat) – jamais le mot de passe.
Généré localement dans votre navigateur avec l’API Web Crypto (crypto.getRandomValues). Les mots de passe ne sont jamais envoyés à notre serveur ni enregistrés – seuls vos réglages sont mémorisés dans ce navigateur.
Ne laissez pas traîner de mots de passe
Dans une boîte mail piratée, le premier réflexe de l’attaquant est de chercher « mot de passe », « identifiant » ou « accès ». Partagez les identifiants par lien à usage unique qui s’efface après lecture, jamais par e-mail.
Questions fréquentes
Qu’est-ce qu’un lien de phishing ?
Un lien qui semble mener à un site connu (banque, Ameli, La Poste, Microsoft) mais ouvre une copie conçue pour voler mots de passe, numéros de carte ou codes.
Comment reconnaître un mail de phishing ?
Affichez la vraie adresse du lien et lisez le domaine de droite à gauche jusqu’à la première barre oblique. Urgence, petit montant et demande de code sont d’autres signes d’alerte.
Est-il dangereux d’ouvrir simplement un lien de phishing ?
En général non, si vous ne saisissez rien et ne téléchargez rien. Fermez la page, mettez à jour votre navigateur et méfiez-vous des messages suivants.
Où signaler un mail ou un SMS d’hameçonnage ?
Les e-mails sur Signal Spam, les SMS en les transférant au 33700, et en cas de préjudice auprès de la police ou de la gendarmerie. Cybermalveillance.gouv.fr oriente les victimes.
Que faire si j’ai saisi mon mot de passe sur un faux site ?
Changez-le immédiatement sur le vrai site et partout où vous l’utilisiez, fermez toutes les sessions et activez la double authentification.
Le phishing arrive-t-il aussi par SMS ?
Oui : le smishing est aussi fréquent que l’e-mail, notamment les faux colis et les fausses amendes. Voir notre guide sur l’arnaque au colis par SMS.
Ne transmettez plus de mots de passe par e-mail
Un lien à usage unique chiffré dans le navigateur : lu une fois, puis effacé. Gratuit jusqu’à 8 secrets par mois.