Créateur de mot de passe : pourquoi le vrai hasard bat tous les mots de passe inventés
Un humain ne sait pas tirer au hasard – et les logiciels de cassage le savent. Voici comment un créateur de mot de passe produit un vrai hasard, comment repérer un mauvais générateur et quoi faire du mot de passe ensuite.
Un créateur de mot de passe fait une chose dont nous sommes incapables : choisir des caractères sans aucun schéma. Quand nous « inventons » un mot de passe, nous prenons un prénom, une ville, une année, puis nous ajoutons une majuscule au début et un point d’exclamation à la fin. Les logiciels de cassage connaissent ces habitudes par cœur et les testent en priorité. Ce guide explique ce qu’est un vrai mot de passe aléatoire, comment un bon générateur le produit, comment repérer un mauvais outil et que faire du mot de passe une fois créé.
Sommaire
- Pourquoi les mots de passe inventés tombent si vite
- Ce que « aléatoire » veut dire pour un générateur de mot de passe
- Comment fonctionne un créateur de mot de passe sous le capot
- Essayez le créateur de mot de passe
- Quelle longueur choisir pour un mot de passe aléatoire ?
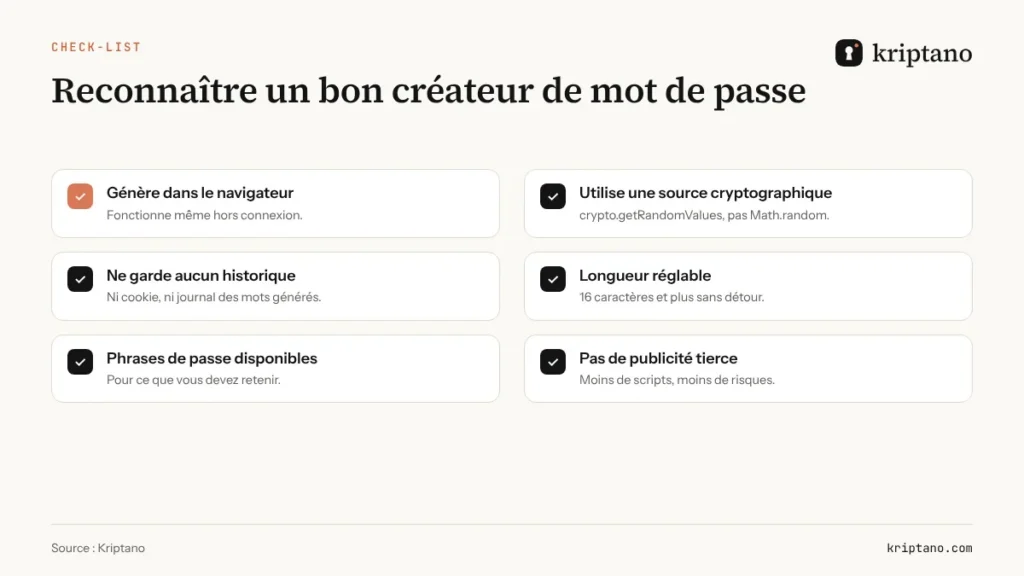
- Cinq signes d’un mauvais générateur de mot de passe
- Après la création : stocker et transmettre le mot de passe
- Et les mots de passe faciles à retenir ?
- Mot de passe aléatoire ou phrase de passe : que dit le créateur de mot de passe ?
- Questions fréquentes
Pourquoi les mots de passe inventés tombent si vite
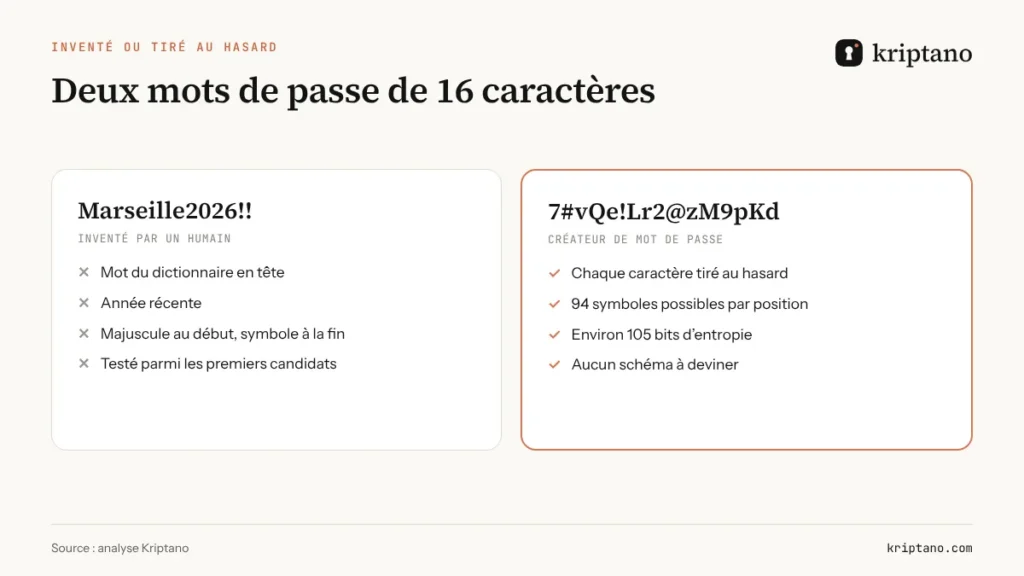
Les attaquants ne testent pas les combinaisons dans l’ordre alphabétique. Ils partent des mots de passe déjà divulgués, de dictionnaires dans toutes les langues et de règles de transformation : « a » devient « @ », « e » devient « 3 », on ajoute l’année ou « ! ». Un mot de passe comme Marseille2026!! paraît long et complexe, mais il appartient à une famille que les outils explorent dans les premières minutes.
La CNIL l’explique très bien dans sa recommandation de 2022 sur les mots de passe : la robustesse se mesure en entropie, c’est-à-dire en nombre d’essais qu’il faudrait pour retrouver le secret. Un mot de passe que vous avez inventé a toujours une entropie bien plus faible que ce que suggère sa longueur, parce qu’il est prévisible.
Ce que « aléatoire » veut dire pour un générateur de mot de passe
Un mot de passe aléatoire répond à trois conditions. Chaque caractère est choisi dans un ensemble connu (par exemple les 94 caractères imprimables d’un clavier). Chaque caractère a exactement la même probabilité d’être tiré. Et chaque tirage est indépendant des autres. Si l’une de ces conditions manque, l’attaquant gagne un raccourci.
C’est pourquoi la fonction RAND() d’un tableur ou un petit script maison ne suffisent pas. Ces générateurs « pseudo-aléatoires » sont prévus pour des simulations, pas pour la sécurité : leur état interne peut être deviné. Un générateur de mot de passe sérieux s’appuie sur la source cryptographique du système d’exploitation, la même qui sert à créer les clés de chiffrement.
L’entropie en une ligne de calcul
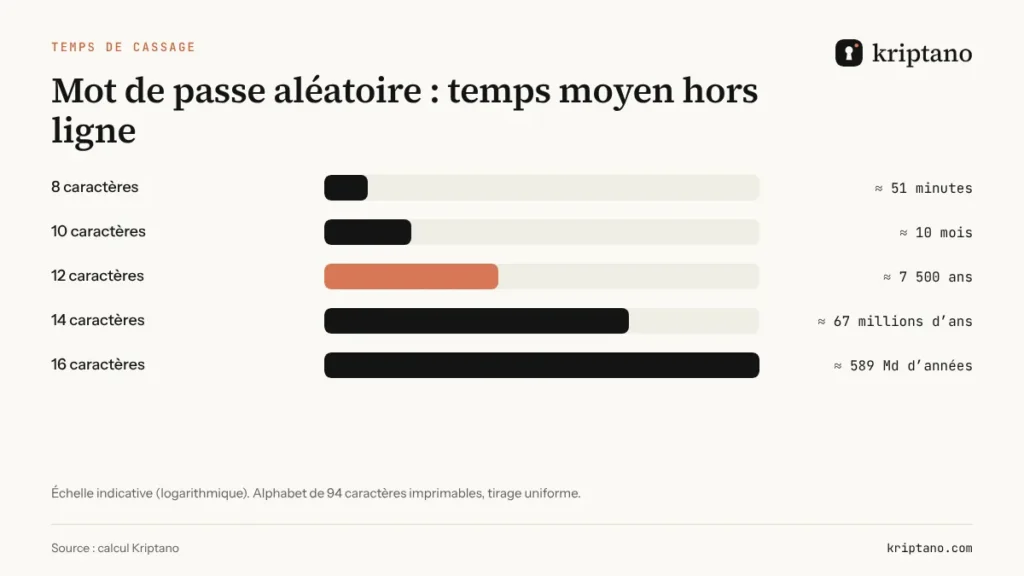
Pour un mot de passe vraiment aléatoire, l’entropie se calcule simplement : longueur × log₂(taille de l’alphabet). Avec 94 symboles, chaque caractère apporte environ 6,55 bits. Douze caractères donnent donc près de 79 bits, seize caractères près de 105 bits. La CNIL fixe à 80 bits le seuil pour un mot de passe utilisé seul, sans autre mesure de protection.
Comment fonctionne un créateur de mot de passe sous le capot
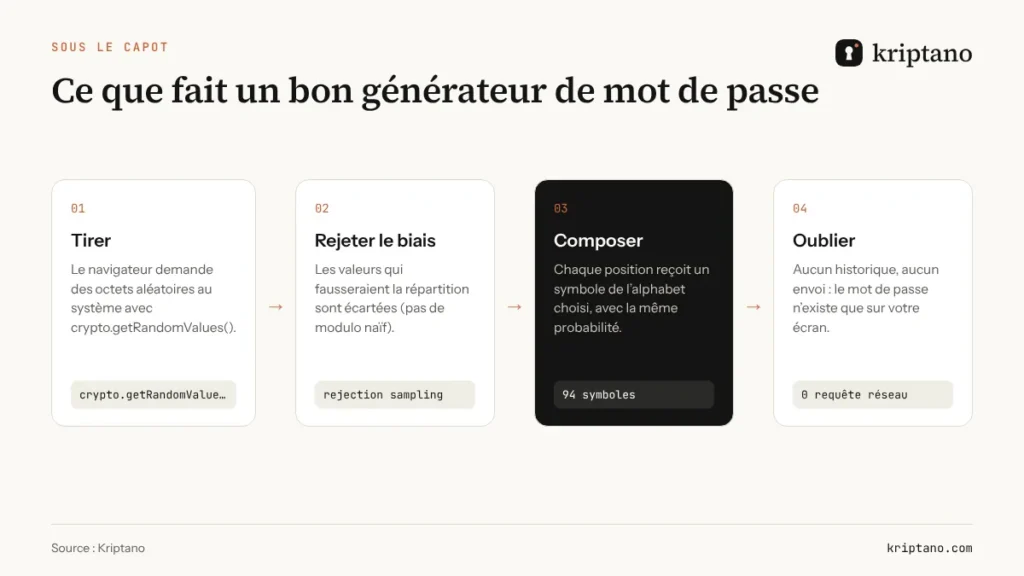
Dans un navigateur moderne, tout commence par crypto.getRandomValues(), une interface standard qui fournit des octets imprévisibles issus du système. Le générateur transforme ensuite ces octets en caractères. C’est là que se cache le piège le plus courant : le biais du modulo. Si l’on prend un octet (256 valeurs) et qu’on le ramène à 94 symboles avec une simple division, certains caractères sortent plus souvent que d’autres. Un bon générateur rejette les valeurs qui créeraient ce biais et retire un nouvel octet.
Enfin, le mot de passe ne doit exister que sur votre écran. Pas d’envoi à un serveur, pas d’historique, pas de cookie qui le mémorise. Notre générateur de mot de passe fonctionne ainsi : vous pouvez couper la connexion après le chargement de la page, il continue de produire des mots de passe.
Essayez le créateur de mot de passe
Choisissez la longueur, les types de caractères ou passez en mode phrase de passe avec une liste de 7 776 mots français. Le résultat est calculé dans votre navigateur et n’est enregistré nulle part.
Créer un mot de passe aléatoire
Généré dans votre navigateur – jamais envoyé au serveur.
Plus d’options
Le test de robustesse s’exécute uniquement dans votre navigateur. La vérification des fuites n’envoie à Have I Been Pwned que les 5 premiers caractères du hachage SHA-1 du mot de passe (k-anonymat) – jamais le mot de passe.
Généré localement dans votre navigateur avec l’API Web Crypto (crypto.getRandomValues). Les mots de passe ne sont jamais envoyés à notre serveur ni enregistrés – seuls vos réglages sont mémorisés dans ce navigateur.
Astuce : pour un compte protégé par un gestionnaire de mots de passe, prenez 20 caractères ou plus. Pour un mot de passe que vous devez taper de mémoire, préférez une phrase de passe de 6 ou 7 mots.
Quelle longueur choisir pour un mot de passe aléatoire ?
La bonne longueur dépend de l’usage et des protections qui entourent le compte. Les repères ci-dessous suivent la logique de la CNIL et du NIST américain, dont la version 4 de la norme SP 800-63B demande au moins 15 caractères quand le mot de passe est le seul facteur d’authentification.
| Usage | Longueur conseillée | Pourquoi |
|---|---|---|
| Compte avec double authentification | 14 à 16 caractères | Le second facteur bloque l’attaque en ligne |
| Compte sans second facteur | 16 à 20 caractères | Au-dessus du seuil de 80 bits de la CNIL |
| Mot de passe maître d’un gestionnaire | Phrase de 7 mots | Facile à retenir, environ 90 bits |
| Wi-Fi, comptes de service, API | 24 à 32 caractères | Personne ne le tape, autant être généreux |
Cinq signes d’un mauvais générateur de mot de passe
Tous les outils en ligne ne se valent pas. Méfiez-vous si vous constatez l’un de ces signes :
- Le mot de passe arrive par le réseau. Si la page interroge un serveur pour obtenir le résultat, quelqu’un d’autre l’a vu passer.
- La page affiche des dizaines de publicités. Chaque script tiers chargé dans la page peut, en théorie, lire ce qui s’affiche.
- La longueur est plafonnée à 12 ou 16 caractères. C’est un signe d’outil ancien, conçu avant les recommandations actuelles.
- L’outil propose de « sauvegarder » vos mots de passe sans chiffrement. Un générateur n’a pas à stocker quoi que ce soit.
- Le code source ou le fonctionnement ne sont pas expliqués. Un service sérieux dit comment il produit l’aléa.
Après la création : stocker et transmettre le mot de passe
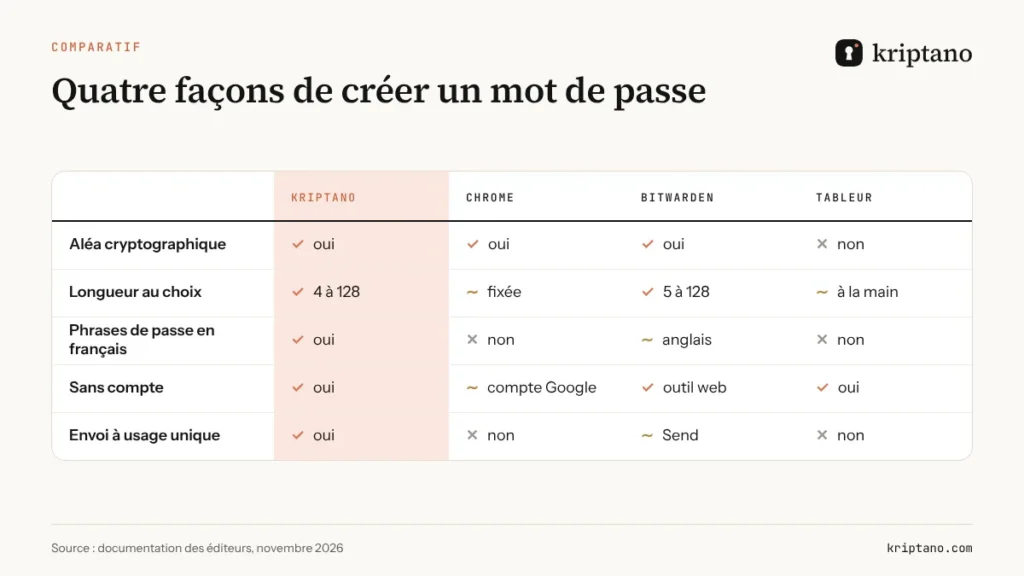
Un mot de passe aléatoire est inutile s’il finit sur un post-it ou dans un e-mail. Pour vos propres comptes, enregistrez-le immédiatement dans un gestionnaire de mots de passe – nous comparons les options dans notre guide pour gérer ses mots de passe. Pour un mot de passe destiné à quelqu’un d’autre, évitez la messagerie : le message reste dans la boîte d’envoi, sur les serveurs et dans les sauvegardes.
La solution la plus simple est un lien à usage unique : le mot de passe est chiffré dans votre navigateur, la clé reste dans le lien, et le contenu disparaît dès la première lecture. Nous détaillons les bonnes pratiques dans Envoyer un mot de passe par mail en toute sécurité.
Et les mots de passe faciles à retenir ?
Un mot de passe de 20 caractères aléatoires est parfait dans un gestionnaire, mais pénible à taper. Pour le mot de passe maître ou le code de session de votre ordinateur, la phrase de passe est la meilleure alternative : plusieurs mots tirés au hasard dans une longue liste. Elle se retient comme une petite histoire et atteint sans peine les 80 bits recommandés. Nous expliquons la méthode pas à pas dans Mot de passe facile à retenir et sûr, et vous trouverez des modèles à ne surtout pas recopier dans Exemple de mot de passe fort.
Mot de passe aléatoire ou phrase de passe : que dit le créateur de mot de passe ?
Un bon créateur de mot de passe propose généralement plusieurs formats, et chacun répond à un besoin différent. Le format « caractères » maximise l’entropie par caractère : c’est le plus compact, idéal quand un gestionnaire remplit le champ à votre place. Le format « phrase de passe » assemble des mots tirés au hasard : plus long à l’écran, mais beaucoup plus facile à taper et à retenir. Le code PIN, enfin, ne contient que des chiffres et ne convient qu’aux appareils qui bloquent après quelques essais, comme une carte SIM ou un téléphone.
Il existe aussi des mots de passe « prononçables », qui alternent consonnes et voyelles pour rester lisibles à voix haute. Ils sont pratiques pour dicter un code au téléphone, mais chaque caractère apporte moins d’entropie : il faut donc les allonger de quelques caractères pour atteindre le même niveau de sécurité.
Enfin, méfiez-vous des indicateurs de force trop optimistes. Beaucoup de sites affichent une barre verte dès qu’un mot de passe contient une majuscule, un chiffre et un symbole, sans détecter un mot du dictionnaire. Un mot de passe aléatoire n’a pas besoin de cette barre : son entropie se calcule, elle ne se devine pas. Le mode « vérifier » de notre générateur estime la force d’un mot de passe existant directement dans votre navigateur, sans l’envoyer nulle part.
À retenir
Un créateur de mot de passe digne de ce nom tire chaque caractère avec une source cryptographique, sans biais et sans rien envoyer. La longueur fait le reste : 16 caractères aléatoires dépassent largement le seuil de 80 bits de la CNIL.
Questions fréquentes
Un créateur de mot de passe en ligne est-il sûr ?
Oui, s’il génère le mot de passe dans votre navigateur avec une source cryptographique comme crypto.getRandomValues() et n’envoie rien à un serveur. Vérifiez que l’outil fonctionne encore après avoir coupé la connexion et qu’il ne garde aucun historique.
Qu’est-ce qu’un mot de passe aléatoire ?
C’est un mot de passe dont chaque caractère est tiré dans un alphabet connu, avec la même probabilité et indépendamment des autres. Un mot de passe que vous inventez n’est pas aléatoire, même s’il paraît compliqué.
Combien de caractères faut-il pour un mot de passe sûr ?
Pour un mot de passe aléatoire utilisé seul, comptez au moins 16 caractères, soit environ 105 bits d’entropie. Avec une double authentification, 14 caractères suffisent largement. Pour un mot de passe à retenir, une phrase de passe de 6 ou 7 mots est plus pratique.
Pourquoi ne pas utiliser la fonction aléatoire d’Excel ?
Les fonctions RAND() ou ALEA() des tableurs sont des générateurs pseudo-aléatoires conçus pour des calculs, pas pour la sécurité. Leur résultat peut être prédit si l’on connaît leur état interne. Un générateur de mot de passe doit utiliser la source cryptographique du système.
Le générateur de Kriptano enregistre-t-il mes mots de passe ?
Non. Le mot de passe est calculé dans votre navigateur et n’est jamais transmis ni stocké. Si vous décidez de l’envoyer à quelqu’un, il est chiffré avant de quitter votre appareil et le lien s’autodétruit après la première lecture.
Faut-il changer régulièrement un mot de passe aléatoire ?
Non, sauf en cas de fuite ou de soupçon de compromission. La CNIL et le NIST ne recommandent plus le renouvellement périodique forcé pour les utilisateurs : il pousse à créer des variantes prévisibles.
Générez-le. Envoyez-le. Il disparaît.
Créez un mot de passe aléatoire, puis transmettez-le par un lien chiffré qui s’autodétruit après lecture. Gratuit et sans inscription jusqu’à 8 secrets par mois.