Nasumična lozinka u Crnoj Gori: zašto pravi slučaj pobjeđuje smišljene lozinke
Kad ljudi „izmisle“ lozinku, posegnu za imenima, godinama i uzvičnikom na kraju – a alati za probijanje lozinki upravo to isprobavaju prvo. Šta znači pravi slučaj, kako ga generator nasumičnih lozinki stvara i šta učiniti s lozinkom kad je imate.
Nasumična lozinka ima jednu prednost koju nijedna smišljena lozinka nema: znakovi su odabrani bez ikakvog šablona. Kad sami „izmislimo“ lozinku, posegnemo za imenima, godinama, redovima tastature i uzvičnikom na kraju – a alati za probijanje lozinki upravo te šablone isprobavaju prvi. Ovaj vodič objašnjava šta pravi slučaj znači, kako ga dobar generator nasumičnih lozinki stvara, kako prepoznati lošeg i šta učiniti s lozinkom kad je jednom imate.
Sadržaj članka
- Zašto ljudi ne znaju smisliti nasumičnu lozinku
- Šta znači da je lozinka nasumična
- Kako generator nasumičnih lozinki radi iznutra
- Zamka modula: kad „nasumično“ nije jednako
- Isprobajte generator nasumičnih lozinki
- Koliko duga treba biti nasumična lozinka?
- Smiju li u lozinku č, ć, š, ž i đ?
- Gdje čuvati nasumičnu lozinku
- Pet znakova pouzdanog generatora nasumičnih lozinki
- Nasumične lozinke za timove, zapošljavanje i skripte
- Imate nasumičnu lozinku – nemojte je odati
- Nasumična lozinka – česta pitanja
Zašto ljudi ne znaju smisliti nasumičnu lozinku
Zamolite stotinu ljudi za „nasumičnu“ lozinku i vidjećete iste oblike iznova: veliko slovo na početku, riječ, godina ili datum rođenja i znak na kraju. Ljeto2024! mjeraču jačine na web-stranici izgleda složeno, ali slijedi najčešći predložak na internetu.
Napadači ne pogađaju znak po znak. Alati poput Hashcata kombinuju ogromne spiskove riječi s pravilima – prvo slovo veliko, na kraj godina, a zamijeni s @ – pa se lozinka koju je smislio čovjek obično pronađe davno prije nego što bi napadač morao isprobavati nasumične nizove. Hive Systems, čija godišnja tabela modeluje dobro opremljenog napadača, naglašava da njihova vremena vrijede samo za nasumično generisane lozinke; sve što izmisli čovjek pada puno brže.
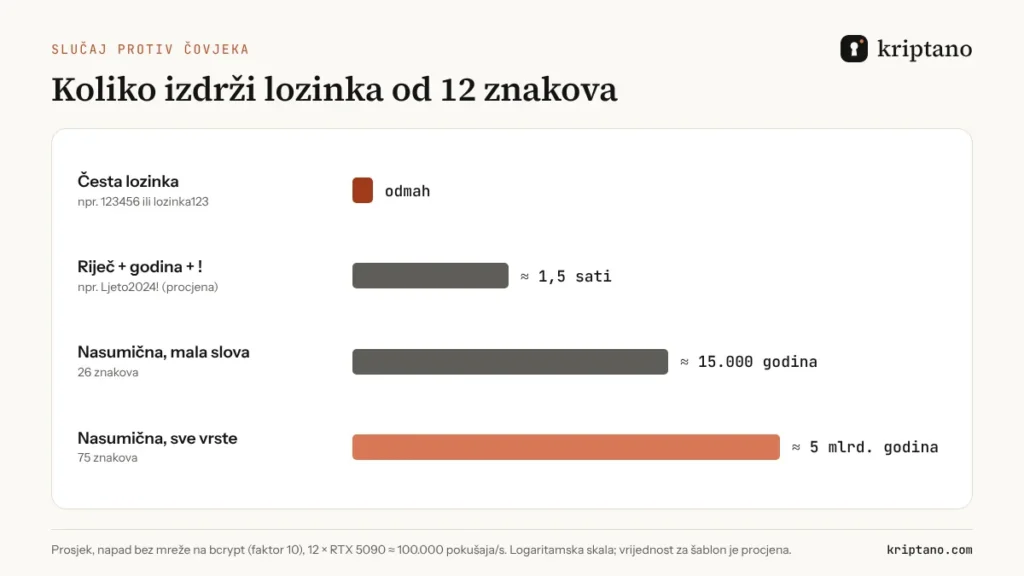
Pouka je jednostavna: dužina pomaže samo ako su znakovi nepredvidivi. Upravo to je posao generatora – i zato se aktualne smjernice NIST-a, SP 800-63B-4, usredotočuju na dužinu i blokiranje poznatih lozinki, a ne na pravila o vrstama znakova koja ljudi ispunjavaju na predvidljiv način.
Šta znači da je lozinka nasumična
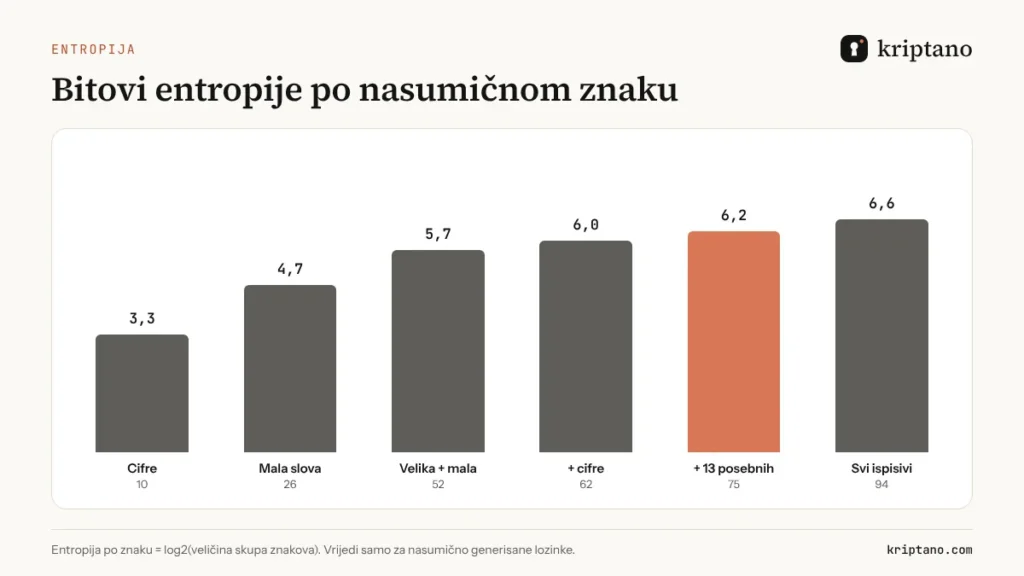
U bezbjednosti nasumično znači nepredvidivo za napadača, a ne samo „izgleda zbrkano“. Nasumična lozinka je ona u kojoj je svaki znak (ili riječ) odabran iz poznatog skupa s jednakom vjerovatnoćom, nezavisno od svih ostalih. Ako skup ima 75 znakova i svaki je jednako vjerovatan, svaki znak dodaje log2(75) ≈ 6,2 bita entropije; 20 znakova daje oko 125 bita.
Entropija je pošten način mjerenja: svaki dodatni bit udvostručuje broj pokušaja koji napadaču treba. Ali vrijedi samo kad bira stroj. Čovjek koji bira „nasumične“ znakove i dalje voli neka slova, izbjegava druga i ponavlja navike. Analize procurjelih spiska lozinki iz godine u godinu pokazuju iste favorite: broj 1 na kraju, veliko početno slovo, tekuću godinu. Generator nema favorita, i zato nasumična lozinka iz njega ne može biti pogođena s tih spiska.
Kako generator nasumičnih lozinki radi iznutra
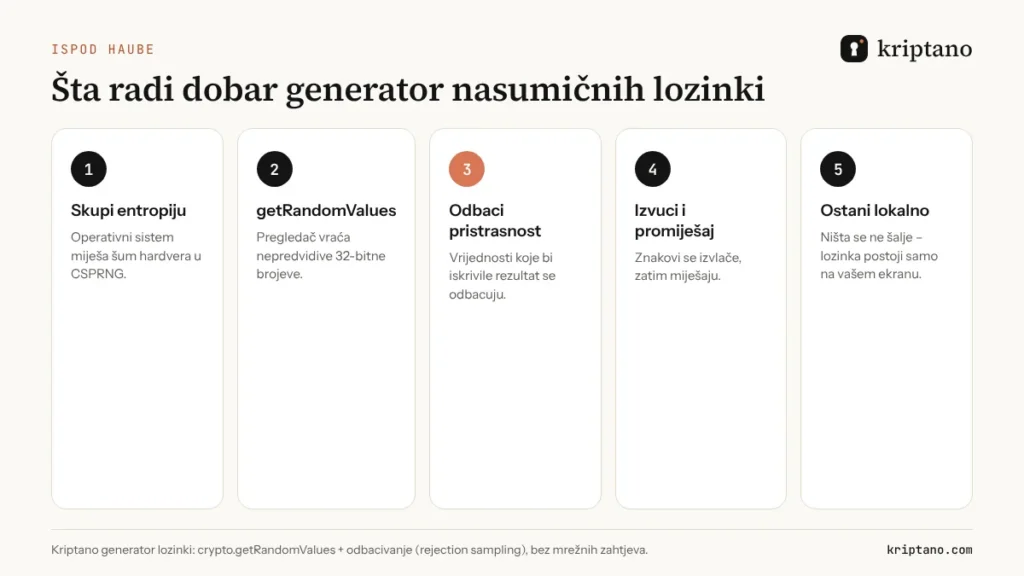
Pouzdan generator nasumičnih lozinki u pregledaču koristi kriptografski bezbjedan generator slučajnih brojeva operativnog sistema (CSPRNG) preko Web Crypto API-ja, crypto.getRandomValues(). Operativni sistem u taj generator miješa šum hardvera, a pregledač vraća nepredvidive 32-bitne brojeve.
Generator zatim te brojeve pretvara u znakove. Na tom koraku mnoge brzo napisane skripte griješe, pa evo cijelog niza koji pažljiv generator slijedi:
- Zatraži od CSPRNG-a nasumične 32-bitne vrijednosti.
- Odbaci svaku vrijednost koja bi neke znakove učinila vjerovatnijim od drugih (rejection sampling).
- Preostale vrijednosti preslikaj na odabrani skup znakova.
- Prvo postavi obavezne znakove (cifru, poseban znak), zatim popuni ostatak.
- Promiješaj cijelu lozinku da obavezni znakovi ne budu uvijek na istom mjestu.
- Rezultat prikaži samo na tvom ekranu – ništa se nikamo ne šalje.
Zamka modula: kad „nasumično“ nije jednako
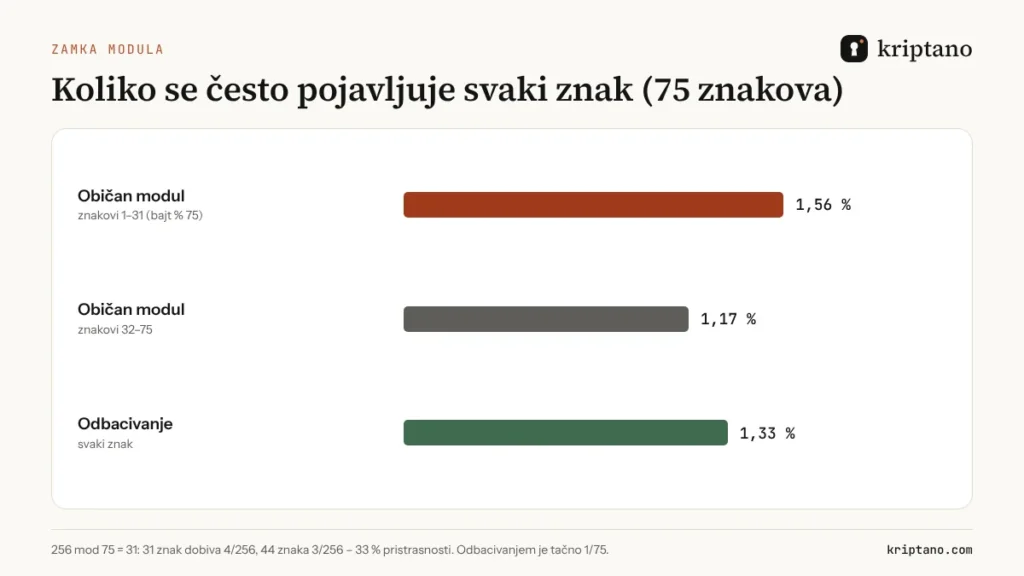
Zamislite skriptu koja uzme nasumični bajt (0–255) i s bajt % 75 izabere jedan od 75 znakova. Pošto 256 nije višekratnik od 75, prvih 31 znakova dobiva četiri šanse od 256, a ostala 44 samo tri. Tih 31 znakova pojavljuje se trećinu češće – mjerljiva pristrasnost koju alat za probijanje može iskoristiti.
Rješenje je odbacivanje: vrijednosti iznad najvećeg višekratnika od 75 odbace se i izvlači se ponovno. To stoji nekoliko dodatnih nasumičnih brojeva i potpuno uklanja pristrasnost. Kriptano generator to radi za svaki znak i svaku riječ – nasumična lozinka iz njega ne daje prednost nijednom znaku.
Math.random() nije za lozinke
JavaScriptov Math.random() je brz, ali nije kriptografski bezbjedan – MDN to direktno navodi. Generator koji ga koristi može dati predvidiv rezultat. Tražite crypto.getRandomValues().
Isprobajte generator nasumičnih lozinki
Nasumična lozinka može nastati odmah ovdje. Izaberite dužinu (20 je dobar podrazumijevani izbor), skupove znakova i koliko lozinki trebate. Generator radi samo u vašem pregledaču; nakon učitavanja stranice možete čak isključiti mrežu.
Generator nasumičnih lozinki
Generiše se u pregledaču – nikad se ne šalje serveru.
Više opcija
Provjera jačine radi samo u vašem pregledaču. Provjera curenja šalje servisu Have I Been Pwned samo prvih 5 znakova SHA-1 heša lozinke (k-anonimnost) – nikad samu lozinku.
Generiše se lokalno u vašem pregledaču pomoću Web Crypto API-ja (crypto.getRandomValues). Lozinke se nikad ne šalju na naš server niti se čuvaju – ovaj pregledač pamti samo vaša podešavanja.
Trebate nešto lakše za kucanje? Prebacite se na karticu Riječi za lozinku od riječi ili na Izgovorljiva za skupine slogova u Appleovu stilu. Za uređaje koji primaju samo brojke kartica PIN izbjegava šablone poput 1234 ili 0000. Cijela stranica generatora lozinki ima i test jačine, skupni izvoz i QR kod.
Koliko duga treba biti nasumična lozinka?
Pošto svaki znak dodaje oko 6,2 bita, dužina je poluga koja se naloga. NIST traži najmanje 15 znakova kad je lozinka jedini faktor i 8 kad se kombinuje s višefaktorskom prijavom. Američka agencija CISA svima savjetuje najmanje 16 znakova, nasumičnih i jedinstvenih.
| Dužina | Entropija | Prikladno za |
|---|---|---|
| 12 | oko 75 bita | svakodnevne naloge zaštićene s 2FA |
| 15 | oko 93 bita | minimum NIST-a bez drugog faktora |
| 16 | oko 100 bita | preporuka CISA-e, poslovni nalozi |
| 20 | oko 125 bita | e-mail, administratorski nalozi i Wi-Fi |
| 32 | oko 199 bita | servisni nalozi i API tajne |
Detaljnu poređenje 12, 15, 16 i 20 znakova s vremenima probijanja donosi vodič jaka lozinka. Ako vam je draže nešto pamtljivo, članak lozinka od riječi pokazuje koliko riječi odgovara nasumičnoj lozinki od 20 znakova.
Smiju li u lozinku č, ć, š, ž i đ?
Česta dilema na našem jeziku: ne bi li slova s dijakriticima učinila lozinku jačom, jer ih napadači iz drugih zemalja ne očekuju? U teoriji veći skup znakova dodaje malo entropije. U praksi donosi više problema nego koristi: na stranoj tastaturi, na pametnom televizoru ili u starijem sistemu slovo ž ne možete upisati, a neki serveri ga pohrane u drugom kodiranju pa se kasnije ne možete prijaviti.
Zato Kriptano generator koristi samo ASCII znakove, a naš spisak riječi za lozinke od riječi izostavlja č, ć, š, ž i đ. Ako vam treba jača lozinka, dodajte dva-tri znaka dužine – to donosi više nego bilo koje posebno slovo, a nasumična lozinka i dalje radi na svakoj tastaturi.
Gdje čuvati nasumičnu lozinku
Nasumična lozinka nije zamišljena za pamćenje. Mjesto joj je u menadžeru lozinki – Bitwarden, 1Password, KeePassXC, Appleove Lozinke ili Google menadžer lozinki – koji je čuva, sinhronizuje i sam upisuje pri prijavi. Pamtite samo jednu jaku lozinku od riječi za sam trezor.
Bilježnica u ladici za nekoliko kućnih lozinki nije sramota, ali papirić na monitoru, fajl „lozinke.txt“ na radnoj površini i fotografija lozinke u galeriji telefona jesu. Šta god odabrali, svaka nasumična lozinka ide samo na jedan nalog: ponovno korištenje poništava sav trud generatora.
Pet znakova pouzdanog generatora nasumičnih lozinki
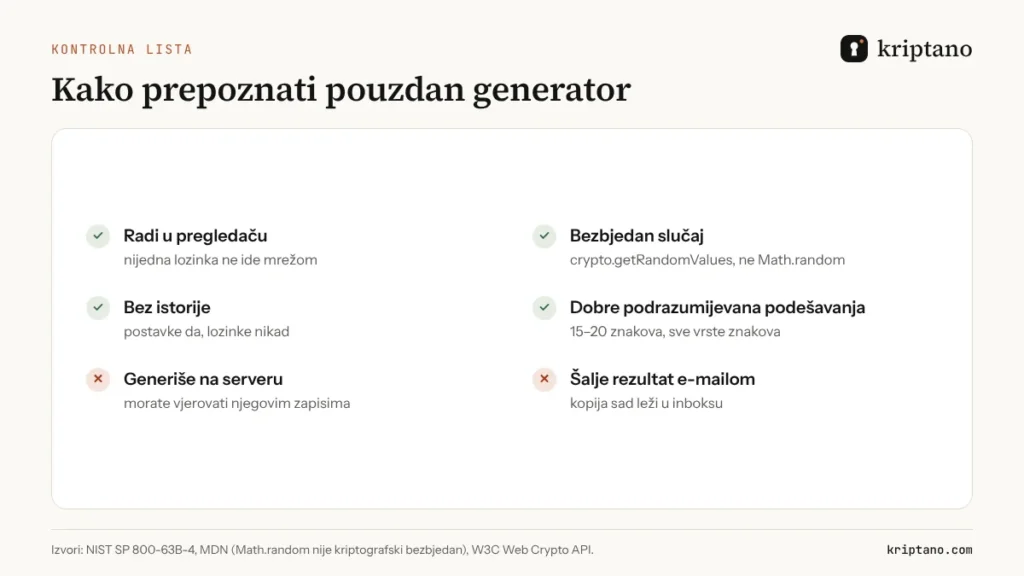
Ne zaslužuje svaki generator vaše povjerenje. Prije nego što ga upotrijebite za važan nalog, provjerite ovo:
- Radi u vašem pregledaču. Lozinka nikad ne smije putovati mrežom. Ako stranica šalje zahtjev svaki put kad kliknete „generiši“, server vidi vašu lozinku.
- Koristi CSPRNG. Tražite
crypto.getRandomValues()(ili generator operativnog sistema u aplikaciji), a neMath.random(). - Izbjegava pristrasnost. Odbacivanje ili jednakovrijedna metoda, tako da je svaki znak jednako vjerovatan.
- Ne čuva istoriju. Pamćenje podešavanja je u redu, čuvanje lozinki nije.
- Ima razumne podrazumijevana podešavanja. 15–20 znakova i sve vrste znakova, pa je i brzi klik već jaka nasumična lozinka.
Menadžeri lozinki poput Bitwardena, 1Passworda i Appleovih Lozinki imaju dobre generatore za vaš sopstveni trezor. Kriptano dodaje ono šta slijedi – kako lozinku bezbjedno predati drugoj osobi. Poređenje besplatni generator lozinki prolazi kroz razlike, a vodič Google generator lozinki objašnjava šta radi Chrome i gdje staje.
Nasumične lozinke za timove, zapošljavanje i skripte
Jedna nasumična lozinka je laka. Pravi posao počinje kad menadžer kancelarije u ponedjeljak treba dvadeset novih naloga ili agencija klijentu predaje pristupe za novu web-stranicu. Ručno „nasumične“ lozinke u tom opsegu uvijek završe sa šablonom – ime klijenta plus godina ili jedna lozinka za sve inbokse.
Generator sa skupnim načinom to rješava: stvorite 20, 50 ili 100 lozinki odjednom, provjerite ih i preuzmite kao TXT ili CSV fajl za alat za otvaranje naloga. Svaka stavka na spisku nastaje istim kriptografskim slučajem kao prva – svaka nasumična lozinka na spisku jednako je jaka.
Za automatizovane procese postoji API. GET /api/v1/password?length=20&count=10 vraća deset lozinki kao JSON, a format=text jednu po redu za skripte. Radi na svakom paketu bez ključa (30 zahtjeva u minuti po IP adresi). S ključem paketa Pro ili Pro Plus lozinku možete stvoriti i poslati kao jednokratni link jednim pozivom – korisno pri zapošljavanju, kad novi zaposleni treba biti jedina osoba koja ikad vidi početnu lozinku. Vodič pristupni podaci: bezbjedna predaja objašnjava predaju korak po korak.
Podešavanja za timove
Za poslovne naloge najmanje 16 znakova, izbjegnite slične znakove (I, l, 1, O, 0) ako će se lozinka čitati naglas ili ispisivati, i ne tražite od zaposlenog da je „poboljša“ – nasumična lozinka iz generatora već je jača od svega što bi sam smislio. Samo uključite prijavu u dva koraka.
Imate nasumičnu lozinku – nemojte je odati
Najslabiji trenutak u životu lozinke često je prvih pet minuta: stvorite je za kolegu, klijenta ili novog zaposlenog, a zatim je zalijepite u e-mail ili chat. Ta poruka godinama ostaje u inboksima, rezervnim kopijama i sinhronizovanim telefonima. Savršena nasumična lozinka koja stoji u istoriji WhatsAppa više nije tajna.
Pošaljite je kao jednokratni link. Kriptano lozinku šifruje u vašem pregledaču algoritmom AES-256-GCM, čuva samo šifrovani tekst i briše ga nakon prvog otvaranja. Ključ putuje u dijelu linka iza znaka #, koji pregledači nikad ne šalju serveru. Za dodatnu zaštitu dodajte lozinku za otvaranje i pošaljite je drugim kanalom. Vodič bezbjedno slanje lozinki donosi pravila za timove.
Nasumična lozinka – česta pitanja
Je li bezbjedno koristiti generator nasumičnih lozinki na internetu?
Da, ako lozinka nastaje u vašem pregledaču iz kriptografski bezbjednog izvora poput crypto.getRandomValues() i nikad se ne šalje serveru. Provjerite da generator ne čuva istoriju i da radi i kad isključite internet.
Kada je lozinka zaista nasumična?
Nasumična lozinka je ona u kojoj je svaki znak ili riječ odabran s jednakom vjerovatnoćom iz poznatog skupa, nezavisno od ostalih, pomoću kriptografski bezbjednog generatora. Lozinke koje smisli čovjek nisu nasumične, čak i kad izgledaju komplicirano.
Je li Math.random() dovoljno dobar za generator lozinki?
Nije. Math.random() nije zamišljen kao kriptografski bezbjedan i njegov rezultat može biti predvidiv. U pregledaču koristite crypto.getRandomValues(), a u drugim programima bezbjedni generator operativnog sistema.
Koliko dugačka treba biti nasumična lozinka?
Najmanje 15 znakova kad je lozinka jedini faktor (NIST), odnosno 16 prema CISA-i. Za e-mail, administratorske naloge i Wi-Fi koristite 20 ili više. Uz prijavu u dva koraka 12 nasumičnih znakova razuman je minimum.
Je li random lozinka bolja od lozinke od riječi?
Obje su jake kad nastaju nasumično. Random lozinka je kraća za istu jačinu; lozinka od šest nasumičnih riječi lakša je za kucanje i pamćenje. Birajte prema tome gdje ćete je koristiti.
Kako nekome poslati nasumičnu lozinku?
Ne lijepite je u e-mail ni chat. Pošaljite je kao šifrovani jednokratni link koji se briše nakon prvog otvaranja, a dodatnu lozinku za otvaranje pošaljite drugim kanalom, npr. SMS-om.
Stvori. Pošalji. Nestaje.
Nasumična lozinka u besplatnom generatoru – i slanje kao jednokratni link, bez registracije.