Passwort generieren: Warum ein Zufallsgenerator sicherer ist als jedes ausgedachte Passwort
Menschen sind schlechte Zufallsgeneratoren – und Angreifer kennen unsere Muster. So funktioniert ein Random Passwort Generator, so erkennen Sie einen schlechten, und so geben Sie das Passwort weiter, ohne eine Kopie im E-Mail-Postfach zu hinterlassen.
Wer ein Passwort generieren lässt, statt es sich auszudenken, bekommt etwas, das Menschen nicht können: echten Zufall. Ausgedachte Passwörter folgen Mustern – ein Name, ein Jahr, ein Ausrufezeichen am Ende –, und genau diese Muster probieren Knackprogramme zuerst. Die Suchanfrage „Passwort generieren“ ist in Deutschland in fünf Jahren um rund 120 % gestiegen. Dieser Ratgeber erklärt, was Zufall bei Passwörtern bedeutet, wie ein guter Random Passwort Generator arbeitet, woran Sie einen schlechten erkennen und was Sie mit dem Ergebnis tun sollten.
Inhalt
- Warum ausgedachte Passwörter so schwach sind
- Was „zufällig“ bei einem Passwort bedeutet
- So funktioniert ein Random Passwort Generator
- Die Modulo-Falle: wenn Zufall verzerrt ist
- Passwort generieren – direkt hier im Artikel
- Wie lang sollte ein zufälliges Passwort sein?
- Fünf Merkmale eines vertrauenswürdigen Generators
- Passwörter für Teams, Onboarding und Skripte
- Passwort generieren für Handy, PC und WLAN
- Häufige Fehler beim Passwort generieren
- Das zufällige Passwort nicht gleich wieder verraten
- Passwort generieren – häufige Fragen
Warum ausgedachte Passwörter so schwach sind
Das Hasso-Plattner-Institut veröffentlicht jedes Jahr die beliebtesten deutschen Passwörter aus Datenlecks. Ganz oben stehen seit Jahren Zahlenfolgen wie 123456 und 123456789, dazu Wörter wie „passwort“ oder „hallo123“. Auch Passwörter, die komplex wirken – Sommer2024! –, folgen einer Schablone: großer Anfangsbuchstabe, Wort, Jahreszahl, Sonderzeichen.
Angreifer raten nicht Zeichen für Zeichen. Werkzeuge wie Hashcat kombinieren riesige Wortlisten mit Regeln – Anfangsbuchstabe groß, Jahreszahl anhängen, a durch @ ersetzen. Ein ausgedachtes Passwort fällt deshalb meist lange, bevor zufällige Zeichenketten an der Reihe wären. Hive Systems betont in seiner jährlichen Tabelle ausdrücklich, dass die Knackzeiten nur für zufällig erzeugte Passwörter gelten.
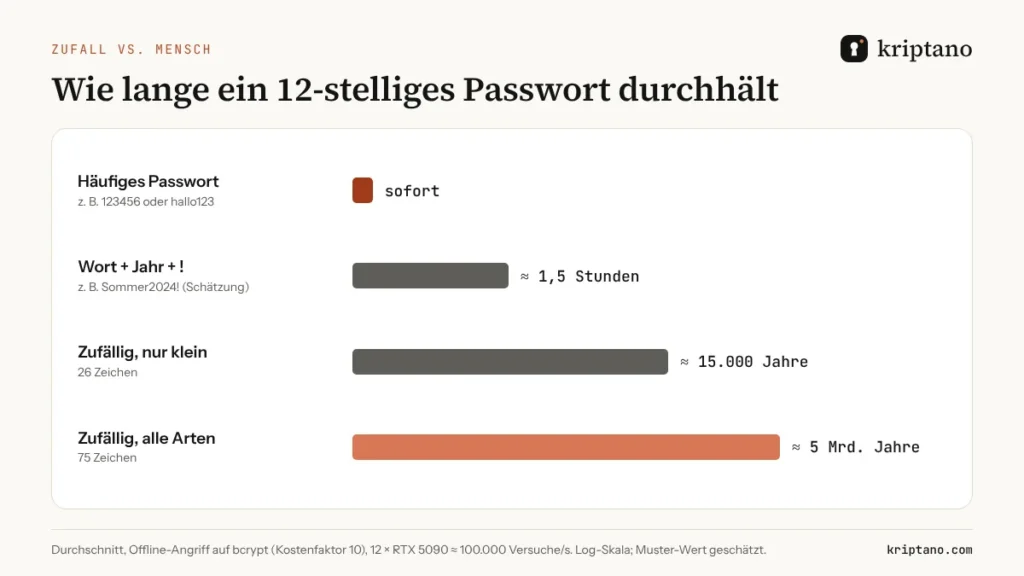
Die Folgerung ist einfach: Länge hilft nur, wenn die Zeichen unvorhersehbar sind – deshalb sollten Sie ein Passwort generieren lassen, statt es zu erfinden. Genau das leistet ein Generator – und deshalb setzen das BSI und die US-Behörde NIST heute auf Länge und Zufall statt auf Regeln wie „mindestens ein Sonderzeichen“, die Menschen auf vorhersehbare Weise erfüllen.
Was „zufällig“ bei einem Passwort bedeutet
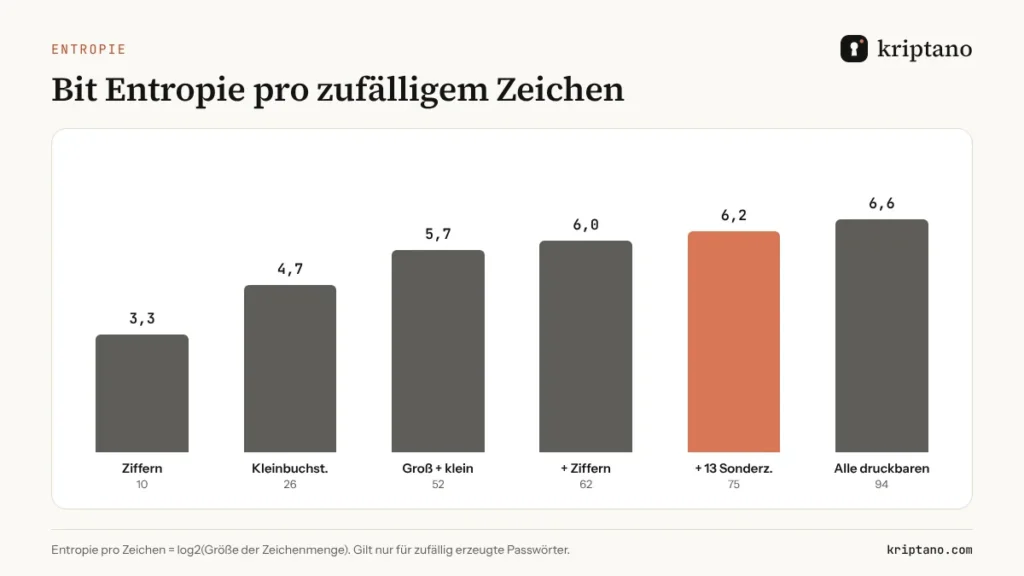
In der IT-Sicherheit heißt zufällig: für Angreifer nicht vorhersagbar, nicht bloß „sieht wild aus“. Ein zufälliges Passwort entsteht, wenn jedes Zeichen mit gleicher Wahrscheinlichkeit und unabhängig von den anderen aus einer bekannten Menge gewählt wird. Bei 75 möglichen Zeichen bringt jedes Zeichen log2(75) ≈ 6,2 Bit Entropie; 20 Zeichen ergeben rund 125 Bit.
Entropie ist das ehrliche Maß: Jedes zusätzliche Bit verdoppelt die Zahl der nötigen Versuche. Das funktioniert aber nur, wenn eine Maschine wählt. Wer „zufällige“ Zeichen selbst tippt, bevorzugt bestimmte Tasten, meidet andere und wiederholt Gewohnheiten. Ein Random Passwort Generator hat keine Lieblingstasten.
So funktioniert ein Random Passwort Generator
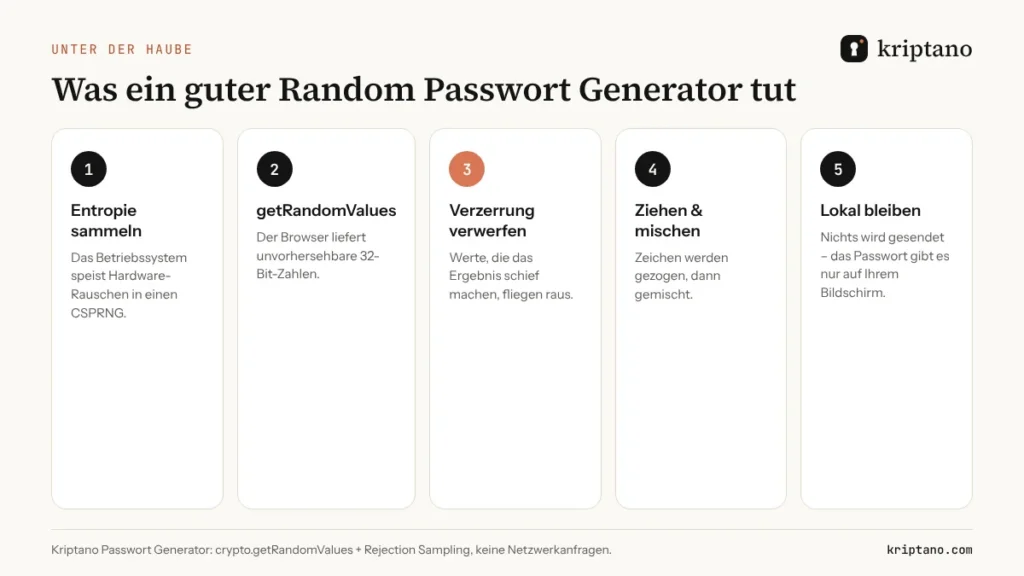
Ein vertrauenswürdiger Generator im Browser nutzt den kryptografisch sicheren Zufallszahlengenerator des Betriebssystems über die Web Crypto API, crypto.getRandomValues(). Das Betriebssystem speist ihn aus Hardware-Rauschen; der Browser liefert daraus unvorhersehbare 32-Bit-Zahlen.
Danach werden die Zahlen in Zeichen übersetzt – und genau hier machen viele schnelle Skripte Fehler. Ein sorgfältiger Random Passwort Generator geht so vor:
- Zufällige 32-Bit-Werte aus dem sicheren Zufallsgenerator anfordern.
- Werte verwerfen, die manche Zeichen wahrscheinlicher machen würden (Rejection Sampling).
- Die übrigen Werte auf die gewählte Zeichenmenge abbilden.
- Pflichtzeichen (Ziffer, Sonderzeichen) zuerst setzen, den Rest auffüllen.
- Das ganze Passwort mischen, damit Pflichtzeichen nicht immer an derselben Stelle stehen.
- Das Ergebnis nur auf Ihrem Bildschirm anzeigen – nichts wird gesendet.
Die Modulo-Falle: wenn Zufall verzerrt ist
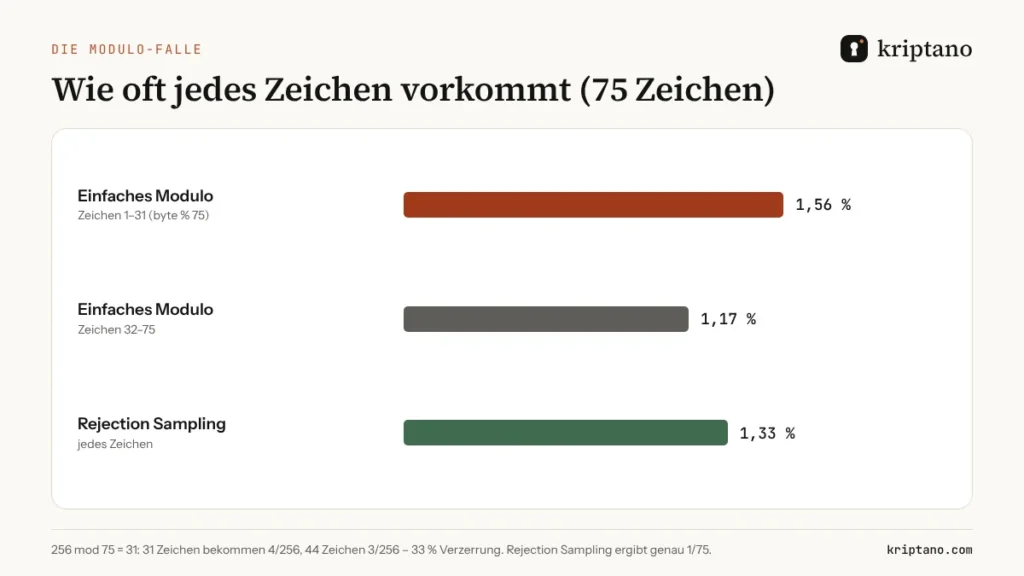
Nehmen wir ein Skript, das ein zufälliges Byte (0–255) mit byte % 75 auf 75 Zeichen abbildet. Weil 256 kein Vielfaches von 75 ist, bekommen die ersten 31 Zeichen vier von 256 Chancen, die übrigen 44 nur drei. Diese 31 Zeichen erscheinen um ein Drittel häufiger – eine messbare Verzerrung, die Knackprogramme ausnutzen können.
Die Lösung heißt Rejection Sampling: Werte oberhalb des größten Vielfachen von 75 werden verworfen und neu gezogen. Das kostet ein paar zusätzliche Zufallszahlen und beseitigt die Verzerrung vollständig. Der Kriptano Passwort Generator macht das bei jedem Zeichen und jedem Wort.
Math.random() ist nichts für Passwörter
Math.random() in JavaScript ist schnell, aber nicht kryptografisch sicher – MDN weist ausdrücklich darauf hin. Ein Generator, der darauf aufbaut, kann vorhersagbare Ergebnisse liefern. Achten Sie auf crypto.getRandomValues().
Passwort generieren – direkt hier im Artikel
Sie können hier sofort ein Passwort generieren. Wählen Sie die Länge (20 ist ein guter Standard), die Zeichenarten und die Anzahl. Der Generator läuft ausschließlich in Ihrem Browser – Sie können nach dem Laden der Seite sogar das WLAN ausschalten.
Passwort generieren
Im Browser erzeugt – nie an den Server gesendet.
Weitere Optionen
Der Passwort-Test läuft nur in Ihrem Browser. Die Leak-Prüfung sendet nur die ersten 5 Zeichen des SHA-1-Hashwerts an Have I Been Pwned (k-Anonymität) – nie das Passwort.
Lokal in Ihrem Browser mit der Web Crypto API (crypto.getRandomValues) erzeugt. Passwörter werden nie an unseren Server gesendet oder gespeichert – nur Ihre Einstellungen merkt sich dieser Browser.
Lieber etwas zum Tippen? Wechseln Sie zum Reiter Wörter für eine Passphrase oder zu Aussprechbar für Silbengruppen im Apple-Stil. Für Geräte, die nur Ziffern annehmen, vermeidet der Reiter PIN Muster wie 1234 oder 0000. Die vollständige Seite Passwort Generator bietet zusätzlich einen Passwort-Test, Massen-Export und QR-Code.
Wie lang sollte ein zufälliges Passwort sein?
Wenn Sie ein Passwort generieren, bringt jedes zufällige Zeichen rund 6,2 Bit – die Länge ist also der entscheidende Hebel. Das BSI empfiehlt in seinen Tipps für sichere Passwörter entweder 20 bis 25 Zeichen aus zwei Zeichenarten oder 8 bis 12 Zeichen aus vier Zeichenarten; für WLAN mindestens 20 Zeichen. NIST verlangt 15 Zeichen, wenn das Passwort der einzige Faktor ist.
| Länge | Entropie | Geeignet für |
|---|---|---|
| 12 | ca. 75 Bit | Alltagskonten mit Zwei-Faktor-Anmeldung |
| 15 | ca. 93 Bit | NIST-Minimum ohne zweiten Faktor |
| 16 | ca. 100 Bit | Arbeitskonten, CISA-Empfehlung |
| 20 | ca. 125 Bit | E-Mail, Admin, WLAN (BSI: mind. 20) |
| 32 | ca. 199 Bit | Dienstkonten und API-Geheimnisse |
Einen ausführlichen Vergleich mit Knackzeiten finden Sie im Passwort-Test. Wer lieber Wörter tippt, liest den Ratgeber zum Passwort Generator mit Wörtern.
Fünf Merkmale eines vertrauenswürdigen Generators
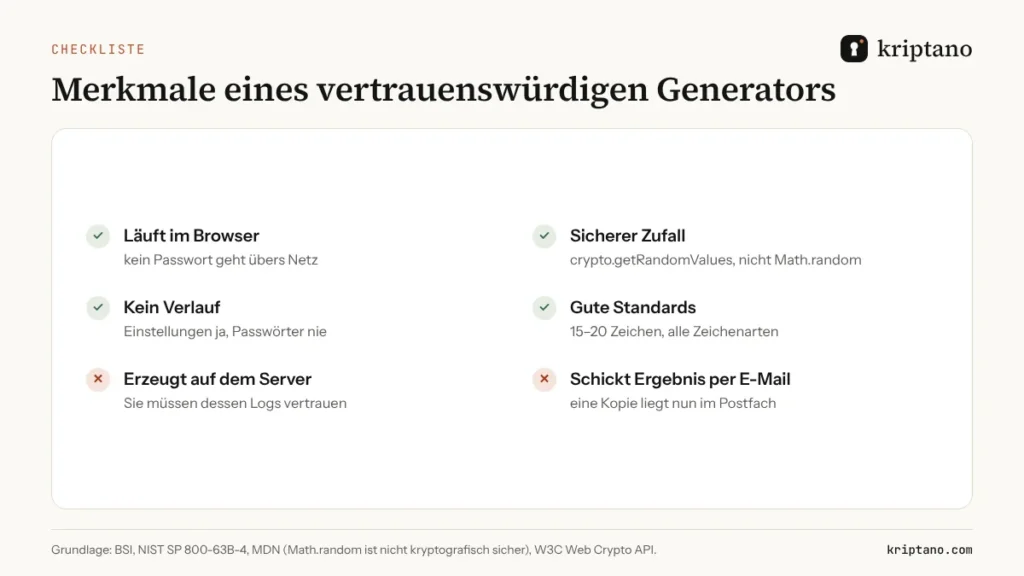
Nicht jeder Online-Generator verdient Vertrauen. Bevor Sie für ein wichtiges Konto ein Passwort generieren, prüfen Sie diese Punkte:
- Er läuft im Browser. Das Passwort darf nicht über das Netz gehen. Schickt die Seite bei jedem Klick eine Anfrage, sieht der Server Ihr Passwort.
- Er nutzt einen sicheren Zufallsgenerator.
crypto.getRandomValues()stattMath.random(). - Er vermeidet Verzerrung. Rejection Sampling oder ein gleichwertiges Verfahren.
- Er speichert keinen Verlauf. Einstellungen ja, Passwörter nie.
- Er hat sinnvolle Standardwerte. 15 bis 20 Zeichen und alle Zeichenarten, damit schon ein schneller Klick ein starkes zufälliges Passwort liefert.
Ein schneller Selbsttest: Laden Sie die Generator-Seite, schalten Sie dann den Flugmodus ein und klicken Sie erneut auf „Neu“. Kommen weiterhin neue Passwörter, arbeitet der Generator lokal. Kommt eine Fehlermeldung, wurde das Passwort auf einem Server erzeugt – dann lieber einen anderen Generator verwenden.
Passwortmanager wie Bitwarden, 1Password oder Apple Passwörter haben gute Generatoren für den eigenen Tresor. Kriptano ergänzt, was danach kommt: das Passwort sicher an eine andere Person zu übergeben. Unser Vergleich Passwort Generator kostenlos zeigt die Unterschiede, und der Ratgeber zum Google Passwort Generator erklärt, was Chrome kann.
Passwörter für Teams, Onboarding und Skripte
Ein einzelnes Passwort generieren ist leicht. Schwierig wird es, wenn am Montag zwanzig neue Konten anstehen oder eine Agentur einem Kunden die Zugänge zur neuen Website übergibt. Wer dann von Hand „zufällige“ Passwörter tippt, landet fast immer bei einem Muster – Firmenname plus Jahr oder ein Passwort für alle Postfächer.
Mit der Massen-Erzeugung generieren Sie 20, 50 oder 100 Passwörter auf einmal und laden sie als TXT oder CSV für Ihr Verwaltungswerkzeug herunter. Jedes Passwort entsteht mit demselben kryptografischen Zufall wie das erste.
Für automatisierte Abläufe gibt es eine API: GET /api/v1/password?length=20&count=10 liefert zehn zufällige Passwörter als JSON, mit format=text eines pro Zeile. Sie funktioniert in jedem Paket ohne Schlüssel (30 Anfragen pro Minute und IP-Adresse). Mit einem Pro- oder Pro-Plus-Schlüssel erzeugen Sie das Passwort und versenden es in einem Aufruf als Einmal-Link – ideal für Initialpasswörter. Wie die Übergabe sicher abläuft, beschreibt unser Ratgeber Initialpasswort und Zugangsdaten übergeben.
Einstellungen für Teams
Für Arbeitskonten mindestens 16 Zeichen, ähnliche Zeichen (I, l, 1, O, 0) vermeiden, wenn Passwörter vorgelesen oder gedruckt werden, und zusätzlich die Zwei-Faktor-Anmeldung einschalten.
Passwort generieren für Handy, PC und WLAN
Wo Sie ein Passwort generieren, hängt vom Einsatz ab. Für Konten, die ein Passwortmanager ausfüllt, nehmen Sie 20 zufällige Zeichen mit allen Zeichenarten – tippen müssen Sie sie nie. Für Passwörter, die Sie auf dem Handy oder am Fernseher eingeben, schalten Sie ähnliche Zeichen ab oder generieren gleich eine Passphrase aus Wörtern.
Beim WLAN lohnt sich Sorgfalt: Ein WLAN-Passwort kann nach dem Mitschneiden eines Handshakes offline angegriffen werden, deshalb empfiehlt das BSI mindestens 20 Zeichen. Für den Gastzugang ist eine Passphrase aus fünf oder sechs Wörtern die freundlichste Lösung – Gäste tippen Windrad-Gecko-Zwirn-Gedicht-Abgang deutlich lieber als eine Zeichenkette mit Sonderzeichen.
Für eine PIN – Handy, Türschloss, Bankkarte – ist der Reiter PIN gedacht: Er erzeugt 4 bis 12 Ziffern und vermeidet Muster wie 1234, 0000, 1111 oder Geburtsjahre, die bei echten PIN-Sammlungen ganz oben stehen.
Häufige Fehler beim Passwort generieren
Die meisten Fehler passieren nicht im Generator, sondern danach:
- So lange neu würfeln, bis es „gut aussieht“. Jedes Mal, wenn Sie ein Ergebnis verwerfen, weil es Ihnen nicht gefällt, schleicht sich Ihr Geschmack ein. Nehmen Sie das erste Passwort.
- Das Ergebnis „verbessern“. Ein Zeichen durch den Hundenamen zu ersetzen, macht aus einem zufälligen Passwort wieder ein ausgedachtes.
- Ein Passwort für mehrere Konten. Auch ein perfekt generiertes Passwort darf nur einmal verwendet werden.
- Zu kurz für den Zweck. Acht Zeichen nur mit zweitem Faktor; für E-Mail und WLAN 20 Zeichen.
- Weitergabe per Chat. Das Passwort landet in Verläufen und Backups – besser ein Einmal-Link.
Kurzregel
Passwort generieren, sofort im Passwortmanager speichern, nie wiederverwenden, nur per Einmal-Link weitergeben.
Das zufällige Passwort nicht gleich wieder verraten
Der schwächste Moment eines zufälligen Passworts sind oft die ersten fünf Minuten: Sie generieren es für eine Kollegin, einen Kunden oder einen neuen Mitarbeiter – und kopieren es dann in eine E-Mail oder einen Chat. Diese Nachricht bleibt jahrelang in Postfächern, Backups und synchronisierten Handys.
Senden Sie es stattdessen als Einmal-Link. Kriptano verschlüsselt das Passwort mit AES-256-GCM in Ihrem Browser, speichert nur den Geheimtext und löscht ihn nach dem ersten Öffnen. Der Schlüssel steht im Link hinter dem # und wird vom Browser nie an den Server gesendet. Für Teams fasst unser Ratgeber Passwort sicher versenden alle Regeln zusammen.
Passwort generieren – häufige Fragen
Ist es sicher, ein Passwort online zu generieren?
Ja. Sie können ein Passwort generieren lassen, wenn es in Ihrem Browser mit einem kryptografisch sicheren Zufallsgenerator wie crypto.getRandomValues() erzeugt und nie an einen Server gesendet wird. Prüfen Sie, ob der Generator nach dem Laden auch offline funktioniert.
Was macht ein Passwort wirklich zufällig?
Jedes Zeichen oder Wort wird mit gleicher Wahrscheinlichkeit und unabhängig von den anderen aus einer bekannten Menge gewählt – von einem sicheren Zufallsgenerator, nicht von einem Menschen.
Reicht Math.random() für einen Passwort-Generator?
Nein. Math.random() ist nicht für kryptografische Zwecke gedacht. Ein Random Passwort Generator sollte crypto.getRandomValues() oder den sicheren Generator des Betriebssystems nutzen.
Wie lang sollte ein generiertes Passwort sein?
Das BSI nennt 20 bis 25 Zeichen bei zwei Zeichenarten oder 8 bis 12 Zeichen bei vier Zeichenarten, NIST 15 Zeichen ohne zweiten Faktor. Für E-Mail, Admin-Konten und WLAN empfehlen wir 20 Zeichen oder mehr.
Sind zufällige Passwörter besser als Passphrasen?
Beide sind stark, wenn ein Generator sie erzeugt. Ein zufälliges Passwort ist bei gleicher Stärke kürzer, eine Passphrase aus sechs Wörtern leichter zu tippen und zu merken.
Wie gebe ich ein generiertes Passwort sicher weiter?
Wer ein Passwort generieren lässt, sollte es nicht per E-Mail oder Chat weitergeben. Senden Sie es als verschlüsselten Einmal-Link, der nach dem ersten Öffnen gelöscht wird, und eine zusätzliche Passphrase über einen anderen Kanal, etwa per SMS.
Generieren. Senden. Weg.
Passwort generieren im kostenlosen Passwort Generator und als Einmal-Link versenden – ohne Anmeldung.