Naključno geslo: zakaj pravo naključje premaga vsako izmišljeno geslo
Ko si ljudje geslo „izmislijo“, sežejo po imenih, letnicah in klicaju na koncu – orodja za razbijanje gesel pa prav to preizkusijo najprej. Kaj pomeni pravo naključje, kako ga ustvari generator naključnih gesel in kaj storiti z geslom, ko ga imate.
Naključno geslo ima eno prednost, ki je nobeno izmišljeno geslo nima: znaki so izbrani brez kakršnega koli vzorca. Ko si geslo „izmislimo“, sežemo po imenih, letnicah, vrstah tipkovnice in klicaju na koncu – orodja za razbijanje gesel pa prav te vzorce preizkusijo najprej. Ta vodnik pojasni, kaj pravo naključje pomeni, kako ga ustvari dober generator naključnih gesel, kako prepoznati slabega in kaj storiti z geslom, ko ga enkrat imate.
Vsebina članka
- Zakaj ljudje ne znamo izmisliti naključnega gesla
- Kaj pomeni, da je geslo naključno
- Kako generator naključnih gesel deluje od znotraj
- Past modula: ko „naključno“ ni enakomerno
- Preizkusite generator naključnih gesel
- Kako dolgo naj bo naključno geslo?
- Smejo biti v geslu č, š in ž?
- Kje hraniti naključno geslo
- Pet znakov zanesljivega generatorja naključnih gesel
- Naključna gesla za ekipe, zaposlovanje in skripte
- Imate naključno geslo – ne izdajte ga
- Naključno geslo – pogosta vprašanja
Zakaj ljudje ne znamo izmisliti naključnega gesla
Prosite sto ljudi za „naključno“ geslo in vedno znova boste videli iste oblike: veliko začetnico, besedo, letnico ali datum rojstva in znak na koncu. Poletje2024! je za merilnik moči na spletni strani videti zapleteno, a sledi najpogostejši predlogi na internetu.
Napadalci ne ugibajo znak za znakom. Orodja, kot je Hashcat, združujejo ogromne sezname besed s pravili – prva črka velika, na konec letnica, a zamenjaj z @ – zato je geslo, ki si ga je izmislil človek, običajno najdeno veliko prej, preden bi moral napadalec preizkušati naključne nize. Hive Systems, katerih letna tabela modelira dobro opremljenega napadalca, poudarja, da njihovi časi veljajo le za naključno ustvarjena gesla; vse, kar si izmisli človek, pade veliko hitreje.
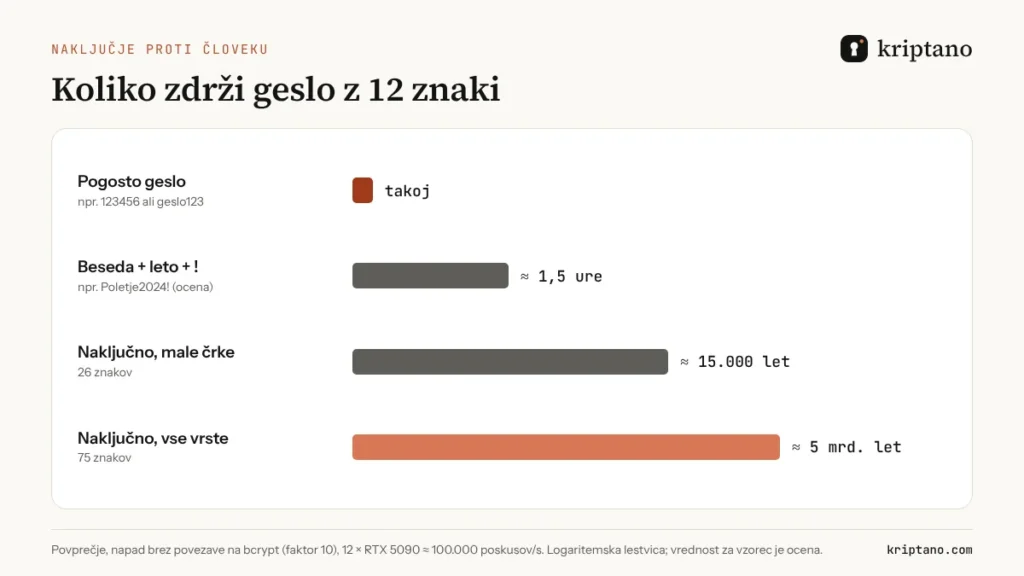
Nauk je preprost: dolžina pomaga le, če so znaki nepredvidljivi. Prav to je naloga generatorja – in zato se aktualne smernice NIST, SP 800-63B-4, osredotočajo na dolžino in blokiranje znanih gesel, ne pa na pravila o vrstah znakov, ki jih ljudje izpolnjujejo na predvidljiv način.
Kaj pomeni, da je geslo naključno
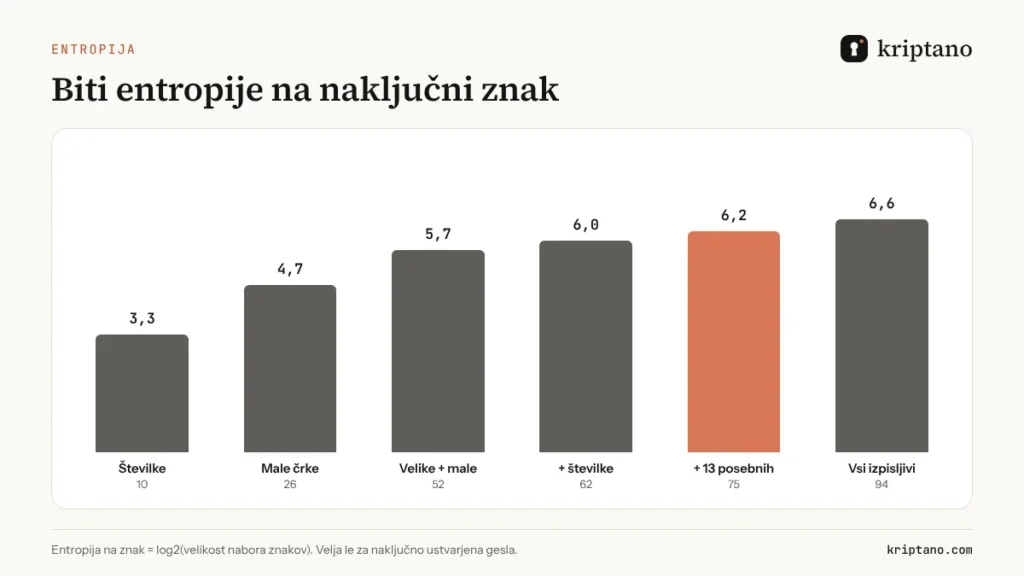
V varnosti naključno pomeni nepredvidljivo za napadalca, ne le „videti je zmešano“. Naključno geslo je tisto, pri katerem je vsak znak (ali beseda) izbran iz znanega nabora z enako verjetnostjo, neodvisno od vseh ostalih. Če ima nabor 75 znakov in je vsak enako verjeten, vsak znak doda log2(75) ≈ 6,2 bita entropije; 20 znakov da približno 125 bitov.
Entropija je pošten način merjenja: vsak dodaten bit podvoji število poskusov, ki jih napadalec potrebuje. A velja le, ko izbira stroj. Človek, ki izbira „naključne“ znake, ima še vedno raje nekatere črke, se izogiba drugim in ponavlja navade. Analize razkritih seznamov gesel leto za letom kažejo iste favorite: številko 1 na koncu, veliko začetnico, tekoče leto. Generator nima favoritov, zato naključno geslo iz njega ni mogoče uganiti s teh seznamov.
Kako generator naključnih gesel deluje od znotraj
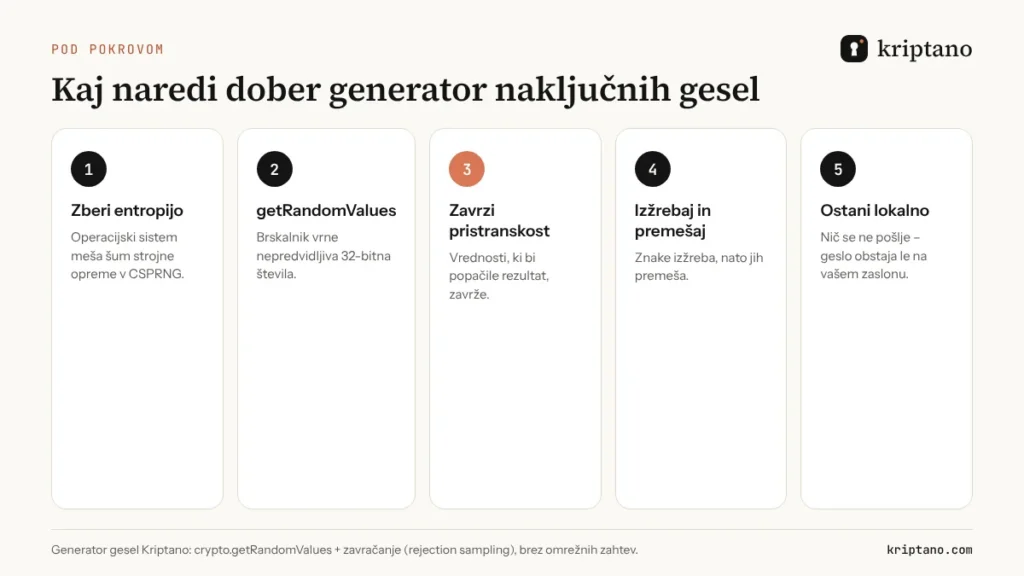
Zanesljiv generator naključnih gesel v brskalniku uporablja kriptografsko varen generator naključnih števil operacijskega sistema (CSPRNG) prek Web Crypto API, crypto.getRandomValues(). Operacijski sistem v ta generator meša šum strojne opreme, brskalnik pa vrača nepredvidljiva 32-bitna števila.
Generator ta števila nato pretvori v znake. Na tem koraku se mnogi hitro napisani skripti zmotijo, zato je tu celotno zaporedje, ki mu sledi skrben generator:
- Od CSPRNG zahteva naključne 32-bitne vrednosti.
- Zavrže vsako vrednost, ki bi nekatere znake naredila verjetnejše od drugih (rejection sampling).
- Preostale vrednosti preslika v izbrani nabor znakov.
- Najprej postavi obvezne znake (številko, poseben znak), nato zapolni preostanek.
- Premeša celotno geslo, da obvezni znaki niso vedno na istem mestu.
- Rezultat prikaže le na vašem zaslonu – nič se ne pošlje nikamor.
Past modula: ko „naključno“ ni enakomerno
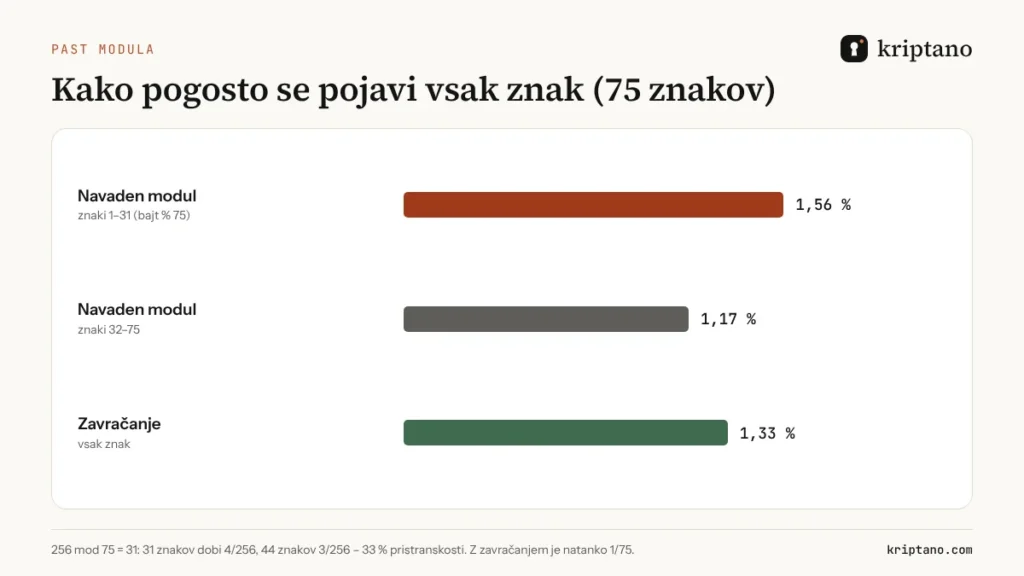
Predstavljajte si skript, ki vzame naključni bajt (0–255) in z bajt % 75 izbere enega od 75 znakov. Ker 256 ni večkratnik števila 75, dobi prvih 31 znakov štiri možnosti od 256, ostalih 44 pa le tri. Teh 31 znakov se pojavi za tretjino pogosteje – merljiva pristranskost, ki jo orodje za razbijanje lahko izkoristi.
Rešitev je zavračanje: vrednosti nad največjim večkratnikom števila 75 zavržemo in izžrebamo znova. To stane nekaj dodatnih naključnih števil in pristranskost popolnoma odpravi. Generator Kriptano to naredi za vsak znak in vsako besedo – naključno geslo iz njega ne daje prednosti nobenemu znaku.
Math.random() ni za gesla
JavaScriptov Math.random() je hiter, a ni kriptografsko varen – MDN to navaja neposredno. Generator, ki ga uporablja, lahko da predvidljiv rezultat. Iščite crypto.getRandomValues().
Preizkusite generator naključnih gesel
Naključno geslo lahko nastane takoj tukaj. Izberite dolžino (20 je dobra privzeta izbira), nabore znakov in koliko gesel potrebujete. Generator deluje le v vašem brskalniku; ko se stran naloži, lahko celo izklopite omrežje.
Generator naključnih gesel
Ustvari se v brskalniku – nikoli se ne pošlje strežniku.
Več možnosti
Preverjanje moči deluje samo v vašem brskalniku. Preverjanje uhajanja pošlje storitvi Have I Been Pwned le prvih 5 znakov zgoščene vrednosti SHA-1 (k-anonimnost) – nikoli gesla.
Ustvari se lokalno v vašem brskalniku z Web Crypto API (crypto.getRandomValues). Gesla se nikoli ne pošljejo na naš strežnik in se ne shranijo – ta brskalnik si zapomni le vaše nastavitve.
Potrebujete nekaj, kar se lažje natipka? Preklopite na zavihek Besede za geslo iz besed ali na Izgovorljivo za skupine zlogov v Applovem slogu. Za naprave, ki sprejemajo le številke, zavihek PIN izloči vzorce, kot sta 1234 ali 0000. Celotna stran generatorja gesel ima tudi preverjanje moči, skupinski izvoz in kodo QR.
Kako dolgo naj bo naključno geslo?
Ker vsak znak doda približno 6,2 bita, je dolžina tisti vzvod, ki šteje. NIST zahteva najmanj 15 znakov, kadar je geslo edini dejavnik, in 8, kadar je kombinirano z večfaktorsko prijavo. Ameriška agencija CISA vsem svetuje najmanj 16 znakov, naključnih in edinstvenih.
| Dolžina | Entropija | Primerno za |
|---|---|---|
| 12 | približno 75 bitov | vsakdanje račune, zaščitene z 2FA |
| 15 | približno 93 bitov | minimum NIST brez drugega dejavnika |
| 16 | približno 100 bitov | priporočilo CISA, službeni računi |
| 20 | približno 125 bitov | e-pošta, skrbniški računi in Wi-Fi |
| 32 | približno 199 bitov | servisni računi in skrivnosti API |
Podrobno primerjavo 12, 15, 16 in 20 znakov s časi razbijanja prinaša vodnik močno geslo. Če vam je ljubše nekaj zapomnljivega, članek geslo iz besed pokaže, koliko besed ustreza naključnemu geslu z 20 znaki.
Smejo biti v geslu č, š in ž?
Pogosta dilema v slovenščini: ali ne bi črke s strešico naredile gesla močnejšega, ker jih napadalci iz drugih držav ne pričakujejo? V teoriji večji nabor znakov doda malo entropije. V praksi prinese več težav kot koristi: na tuji tipkovnici, na pametnem televizorju ali v starejšem sistemu črke ž ne morete vpisati, nekateri strežniki pa jo shranijo v drugem kodiranju, zato se kasneje ne morete prijaviti.
Zato generator Kriptano uporablja le znake ASCII, slovenski seznam besed za gesla iz besed pa izpušča č, š in ž. Če potrebujete močnejše geslo, dodajte dva ali tri znake dolžine – to prinese več kot katera koli posebna črka, naključno geslo pa še vedno deluje na vsaki tipkovnici.
Kje hraniti naključno geslo
Naključno geslo ni namenjeno pomnjenju. Njegovo mesto je v upravitelju gesel – Bitwarden, 1Password, KeePassXC, Applova Gesla ali Googlov upravitelj gesel – ki ga shrani, sinhronizira in sam vpiše ob prijavi. Zapomnite si le eno močno geslo iz besed za sam trezor.
Zvezek v predalu za nekaj domačih gesel ni sramota, listek na monitorju, datoteka „gesla.txt“ na namizju in fotografija gesla v galeriji telefona pa so. Karkoli izberete, vsako naključno geslo gre le na en račun: ponovna uporaba izniči ves trud generatorja.
Pet znakov zanesljivega generatorja naključnih gesel
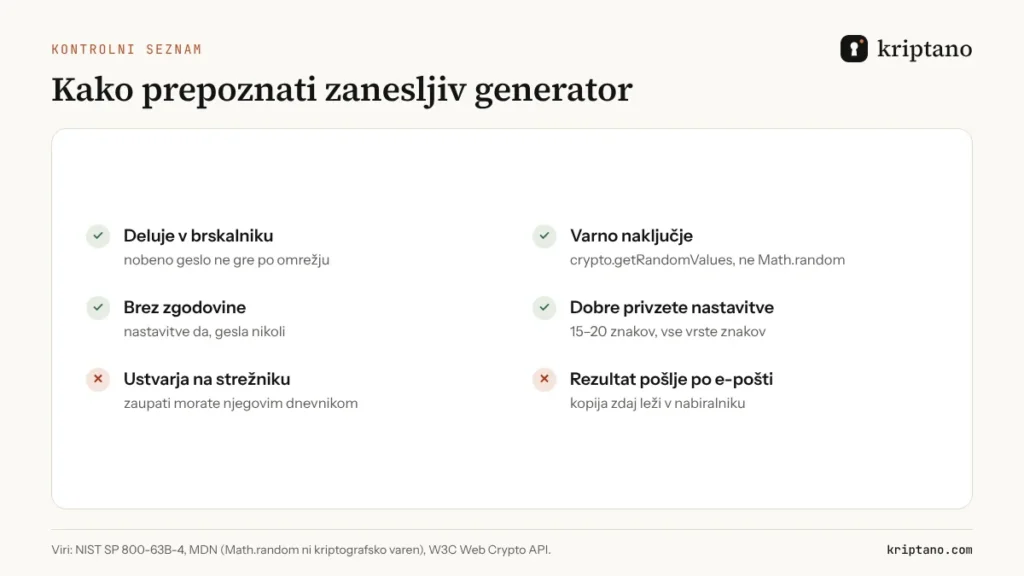
Vsak generator ne zasluži vašega zaupanja. Preden ga uporabite za pomemben račun, preverite naslednje:
- Deluje v vašem brskalniku. Geslo ne sme nikoli potovati po omrežju. Če stran ob vsakem kliku na „ustvari“ pošlje zahtevo, strežnik vidi vaše geslo.
- Uporablja CSPRNG. Iščite
crypto.getRandomValues()(ali generator operacijskega sistema v aplikaciji), neMath.random(). - Izogiba se pristranskosti. Zavračanje ali enakovredna metoda, da je vsak znak enako verjeten.
- Ne hrani zgodovine. Pomnjenje nastavitev je v redu, shranjevanje gesel ni.
- Ima smiselne privzete nastavitve. 15–20 znakov in vse vrste znakov, tako da je že hiter klik močno naključno geslo.
Upravitelji gesel, kot so Bitwarden, 1Password in Applova Gesla, imajo dobre generatorje za vaš lastni trezor. Kriptano doda to, kar sledi – kako geslo varno predati drugi osebi. Primerjava brezplačen generator gesel pregleda razlike, vodnik Google generator gesel pa pojasni, kaj naredi Chrome in kje se ustavi.
Naključna gesla za ekipe, zaposlovanje in skripte
Eno naključno geslo je preprosto. Pravo delo se začne, ko vodja pisarne v ponedeljek potrebuje dvajset novih računov ali agencija stranki predaja dostope do nove spletne strani. Ročno „naključna“ gesla v takem obsegu se vedno končajo z vzorcem – ime stranke plus letnica ali eno geslo za vse nabiralnike.
Generator s skupinskim načinom to reši: ustvarite 20, 50 ali 100 gesel naenkrat, jih preverite in prenesite kot datoteko TXT ali CSV za orodje za odpiranje računov. Vsak vnos na seznamu nastane z enakim kriptografskim naključjem kot prvi – vsako naključno geslo na seznamu je enako močno.
Za avtomatizirane postopke je na voljo API. GET /api/v1/password?length=20&count=10 vrne deset gesel kot JSON, format=text pa eno na vrstico za skripte. Deluje v vsakem paketu brez ključa (30 zahtev na minuto na naslov IP). S ključem paketa Pro ali Pro Plus lahko geslo ustvarite in pošljete kot enkratno povezavo z enim klicem – uporabno pri zaposlovanju, ko mora biti novi sodelavec edina oseba, ki kdaj vidi začetno geslo. Vodnik prijavni podatki: varna predaja predajo pojasni korak za korakom.
Nastavitve za ekipe
Za službene račune najmanj 16 znakov, izogibajte se podobnim znakom (I, l, 1, O, 0), če se bo geslo bralo na glas ali tiskalo, in ne zahtevajte od sodelavca, da ga „izboljša“ – naključno geslo iz generatorja je že močnejše od vsega, kar bi si izmislil sam. Vklopite le prijavo v dveh korakih.
Imate naključno geslo – ne izdajte ga
Najšibkejši trenutek v življenju gesla je pogosto prvih pet minut: ustvarite ga za sodelavca, stranko ali novega zaposlenega, nato pa ga prilepite v e-pošto ali klepet. To sporočilo leta ostane v nabiralnikih, varnostnih kopijah in sinhroniziranih telefonih. Popolno naključno geslo, ki stoji v zgodovini WhatsAppa, ni več skrivnost.
Pošljite ga kot enkratno povezavo. Kriptano geslo šifrira v vašem brskalniku z algoritmom AES-256-GCM, hrani le šifrirano besedilo in ga izbriše po prvem odprtju. Ključ potuje v delu povezave za znakom #, ki ga brskalniki nikoli ne pošljejo strežniku. Za dodatno zaščito dodajte geslo za odpiranje in ga pošljite po drugem kanalu. Vodnik varno pošiljanje gesel prinaša pravila za ekipe.
Naključno geslo – pogosta vprašanja
Ali je generator naključnih gesel na spletu varen?
Da, če geslo nastane v vašem brskalniku iz kriptografsko varnega vira, kot je crypto.getRandomValues(), in se nikoli ne pošlje strežniku. Preverite, da generator ne hrani zgodovine in da deluje tudi, ko izklopite internet.
Kdaj je geslo res naključno?
Naključno geslo je tisto, pri katerem je vsak znak ali beseda izbrana z enako verjetnostjo iz znanega nabora, neodvisno od ostalih, s kriptografsko varnim generatorjem. Gesla, ki si jih izmisli človek, niso naključna, tudi če so videti zapletena.
Je Math.random() dovolj dober za generator gesel?
Ne. Math.random() ni zasnovan kot kriptografsko varen in njegov rezultat je lahko predvidljiv. V brskalniku uporabite crypto.getRandomValues(), v drugih programih pa varen generator operacijskega sistema.
Kako dolgo naj bo naključno geslo?
Najmanj 15 znakov, kadar je geslo edini dejavnik (NIST), oziroma 16 po CISA. Za e-pošto, skrbniške račune in Wi-Fi uporabite 20 ali več. S prijavo v dveh korakih je 12 naključnih znakov razumen minimum.
Je random geslo boljše od gesla iz besed?
Obe sta močni, kadar nastaneta naključno. Random geslo je za enako moč krajše; geslo iz šestih naključnih besed je lažje natipkati in si ga zapomniti. Izberite glede na to, kje ga boste uporabljali.
Kako nekomu poslati naključno geslo?
Ne lepite ga v e-pošto ali klepet. Pošljite ga kot šifrirano enkratno povezavo, ki se po prvem odprtju izbriše, dodatno geslo za odpiranje pa pošljite po drugem kanalu, npr. s SMS-om.
Ustvari. Pošlji. Izgine.
Naključno geslo v brezplačnem generatorju – in pošiljanje kot enkratna povezava, brez registracije.