Passkey (ključ za pristup): šta je, da li je bezbjedan nakon napada „Pass-ta-key” i kako da ga koristite
Passkey je najbrže rastući upit o prijavi u cijeloj Evropi. Objašnjavamo kako ključ za pristup radi, zašto je otporan na phishing, šta je pokazalo istraživanje Pass-ta-key i gdje lozinke i dalje ostaju.
Upit „what is a passkey” u Google trendovima ove godine porastao je više od deset puta u Francuskoj, Italiji i Španiji, a raste i kod nas. Razlog je jednostavan: Google, Apple i Microsoft sve češće nude passkey umjesto lozinke, a u avgustu 2026. istraživači su objavili napad na passkey ključeve sinhronizovane u Chromeu. U ovom vodiču objašnjavamo šta je ključ za pristup, kako radi prijava bez lozinke i šta od svega toga treba zapamtiti.
Sadržaj članka
- Šta je passkey i kako radi
- Passkey, lozinka i SMS kod – poređenje
- Napad „Pass-ta-key”: da li su passkey ključevi sada nebezbjedni?
- Kako da upravljate passkey ključevima u Chromeu i Googleu
- 6 pravila za bezbjednu prijavu bez lozinke
- Passkey u firmi: odakle da počnete
- Gdje passkey ne pomaže: dijeljenje pristupa
- Česta pitanja
Šta je passkey i kako radi
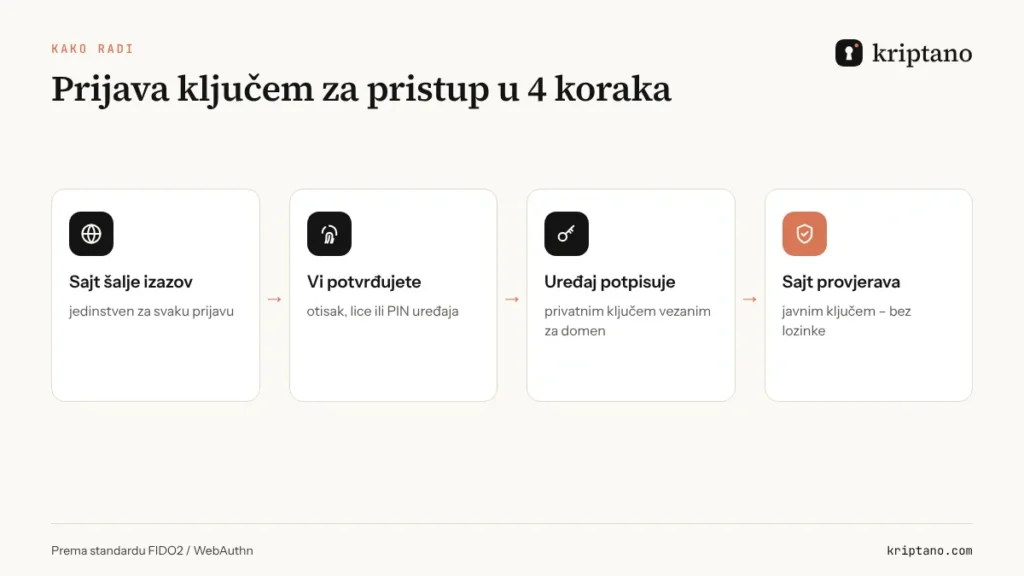
Ključ za pristup je par kriptografskih ključeva, definisan standardima FIDO Alliance i W3C WebAuthn. Privatni ključ ostaje na vašem uređaju (ili u menadžeru lozinki koji ga sinhronizuje), a javni ključ dobija sajt na kome ste registrovani. Pri prijavi sajt pošalje izazov, uređaj ga potpiše privatnim ključem pošto potvrdite otiskom prsta, licem ili PIN-om, a sajt potpis provjeri javnim ključem.
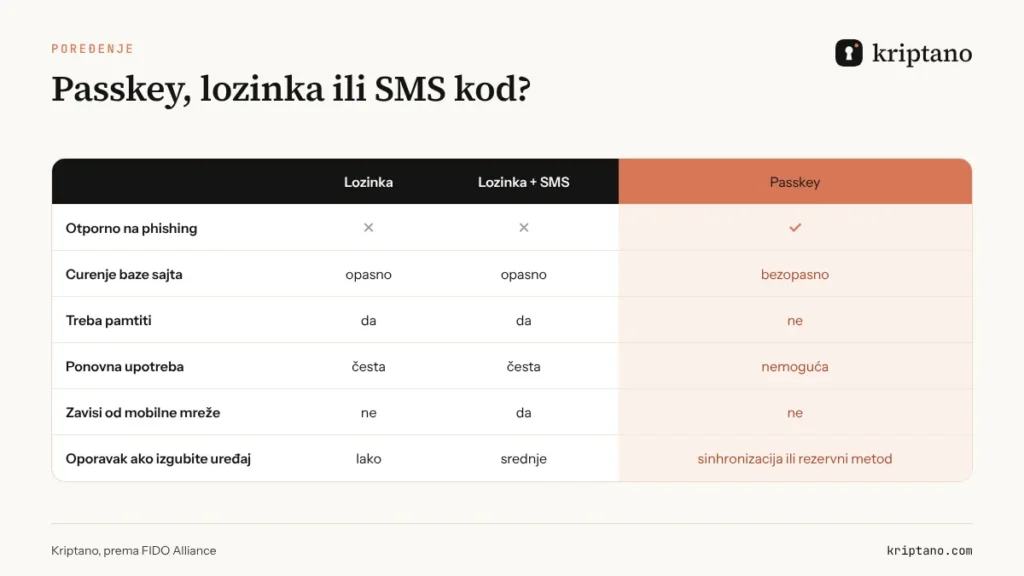
Lozinka nikada ne putuje mrežom jer je nema. Sajt nema šta da izgubi u curenju podataka – javni ključ napadaču ništa ne vrijedi. A pošto je ključ vezan za tačan domen, lažna stranica `prijava-banka.info` ne može od vašeg uređaja da dobije potpis za `banka.me`. Zato je takva prijava otporna na phishing – što ni najbolja lozinka nije.
Passkey, lozinka i SMS kod – poređenje
Napad „Pass-ta-key”: da li su passkey ključevi sada nebezbjedni?
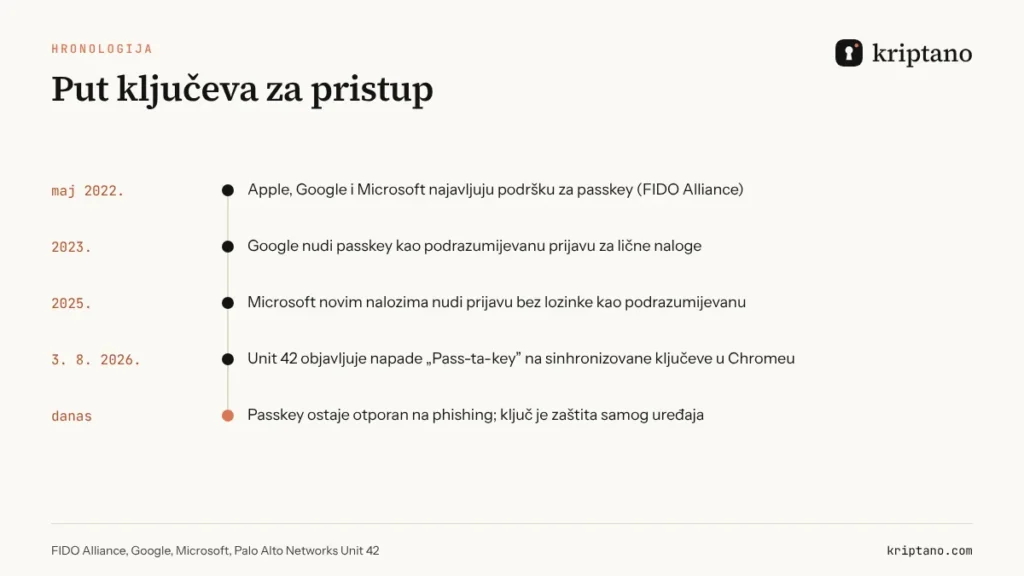
U avgustu 2026. istraživački tim Unit 42 kompanije Palo Alto Networks objavio je tri tehnike napada na passkey ključeve koje Google menadžer lozinki sinhronizuje u Chromeu na Windowsu. Nijedna ne probija kriptografiju. Sve napadaju kod oko nje: kako Chrome lokalno čuva stanje uređaja, kako ga ponovo registruje kada to stanje nestane i da li sajt provjerava da je korisnik zaista potvrdio prijavu. Najozbiljnija varijanta ciljala je glavnu tajnu kojom su zaštićeni svi sinhronizovani ključevi – istraživači su je pronašli u memoriji Chromea i, privremeno, u njegovim dijagnostičkim zapisima, koje je Google nakon prijave očistio.
Ključna rečenica iz svih izvještaja: svaki napad zahtijeva zlonamjerni program koji već radi na vašem računaru. Nije prijavljen CVE niti iskorišćavanje u stvarnim napadima. Drugim riječima, ključ za pristup i dalje štiti od phishinga i curenja lozinki, ali ne štiti zaražen računar – kao što ga ne štiti ni lozinka.
Kako da upravljate passkey ključevima u Chromeu i Googleu
Popularan upit „g.co/chrome/managing passkey” vodi na Guglova uputstva. U Chromeu ključeve pronalazite pod Podešavanja → Automatsko popunjavanje i lozinke → Google menadžer lozinki, a na Androidu u podešavanjima Google naloga. Tu vidite za koje sajtove imate ključ i možete ga obrisati. Za Microsoft nalog passkey uklanjate na stranici bezbjednosnih podešavanja naloga, među načinima prijave.
6 pravila za bezbjednu prijavu bez lozinke
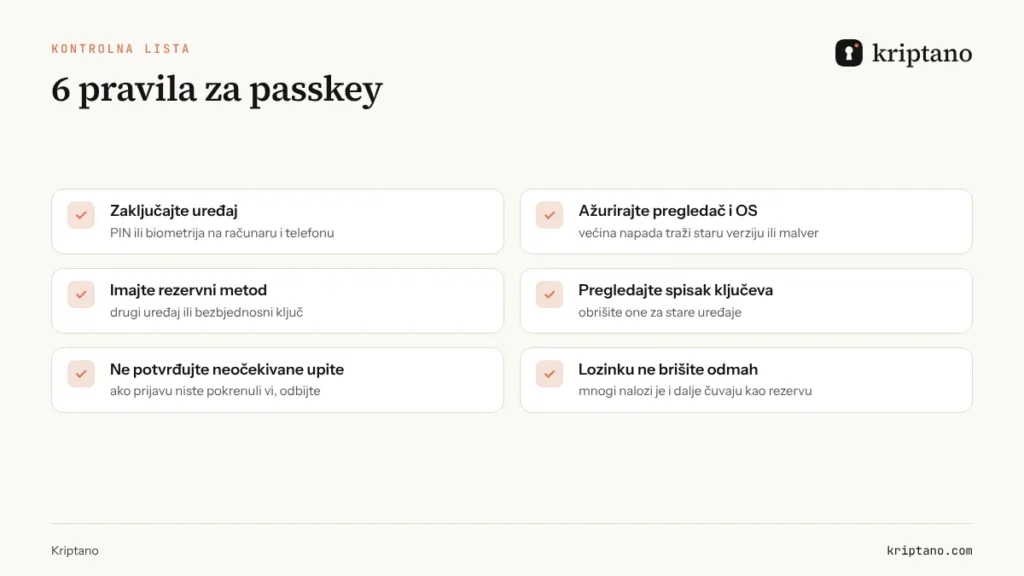
Posljednje pravilo često se zaboravlja: dok nalog ima i lozinku, napadač će pokušati sa njom. Ako je lozinka slaba ili korišćena negdje drugo, ključ vam ne pomaže. Provjerite je na stranici provjera lozinke, a novu napravite u generatoru lozinki.
Jaka rezervna lozinka za nalog sa passkey ključem
Generiše se u pregledaču – nikad se ne šalje serveru.
Više opcija
Provjera jačine radi samo u vašem pregledaču. Provjera curenja šalje servisu Have I Been Pwned samo prvih 5 znakova SHA-1 heša lozinke (k-anonimnost) – nikad samu lozinku.
Generiše se lokalno u vašem pregledaču pomoću Web Crypto API-ja (crypto.getRandomValues). Lozinke se nikad ne šalju na naš server niti se čuvaju – ovaj pregledač pamti samo vaša podešavanja.
Passkey u firmi: odakle da počnete
U firmi ne morate sve da prebacite odjednom. Počnite od naloga čiji gubitak najviše boli: administratorski nalozi Microsoft 365 ili Google Workspace, domen i DNS, e-bankarstvo, nalozi na rezervacionim platformama i menadžer lozinki. Za administratore je najbolji izbor fizički bezbjednosni ključ (FIDO2), jer se ne sinhronizuje u oblak i ne zavisi od pregledača.
Važno je i ono što se ne vidi: zapišite ko ima koji bezbjednosni ključ, šta se dešava kada zaposleni izgubi telefon i kako se ključ opoziva kada neko ode iz firme.
Gdje passkey ne pomaže: dijeljenje pristupa
Ključ za pristup je lični i vezan za uređaj – i to je dobro. Ali u stvarnom poslu stalno dijelimo pristupe: Wi-Fi za goste, nalog dobavljača, administratorski pristup za spoljnog programera, zajednički nalog društvene mreže. Te lozinke i dalje putuju, najčešće e-mailom ili Viberom, gdje ostaju godinama.
Za takve situacije koristite jednokratni link: sadržaj se šifruje u pregledaču, primalac ga otvori jednom i zapis se briše. Za predaju pristupa novom zaposlenom ili klijentu pogledajte vodič pristupni podaci i početna lozinka, a za dodatnu zaštitu naloga dvofaktorsku autentifikaciju.
Česta pitanja
Šta je passkey jednostavnim riječima?
Digitalni ključ sačuvan na vašem uređaju. Umjesto lozinke potvrdite prijavu otiskom prsta, licem ili PIN-om, a sajt provjeri potpis bez ikakve lozinke.
Da li je passkey bezbjedniji od lozinke?
Da: ne može da se pogodi, ne može da procuri iz baze sajta i ne radi na lažnoj stranici. Ali bezbjednost zavisi od uređaja – zaključajte ga i redovno ažurirajte.
Šta je napad Pass-ta-key?
Tri tehnike koje je Unit 42 objavio u avgustu 2026. protiv passkey ključeva sinhronizovanih u Chromeu na Windowsu. Sve zahtijevaju zlonamjerni program koji već radi na računaru; kriptografija nije probijena.
Kako da obrišem passkey u Chromeu?
Podešavanja → Automatsko popunjavanje i lozinke → Google menadžer lozinki, izaberite sajt i obrišite ključ. Prije brisanja provjerite da li imate drugi način prijave.
Šta ako izgubim telefon sa passkey ključevima?
Ako su sinhronizovani (Google, iCloud, menadžer lozinki), prijavite se na novom uređaju. Ako nijesu, koristite rezervni metod ili bezbjednosni ključ – zato ga podesite unaprijed.
Mogu li passkey da pošaljem kolegi?
Ne, i ne bi trebalo. Za zajednički pristup koristite menadžer lozinki sa dijeljenjem ili lozinku pošaljite jednokratnim linkom.
Pristupi koje morate da podijelite
Ne šaljite ih e-mailom. Jednokratni link se briše nakon čitanja, a vi vidite kada je otvoren.