Passkey (pristupni ključ): što je, je li siguran nakon napada „Pass-ta-key” i kako ga koristiti
Passkey je najbrže rastući upit o prijavi u cijeloj Europi. Objašnjavamo kako pristupni ključ radi, zašto je otporan na phishing, što je pokazalo istraživanje Pass-ta-key i gdje lozinke i dalje ostaju.
Upit „what is a passkey” u Google trendovima ove je godine porastao više od deset puta u Francuskoj, Italiji i Španjolskoj, a raste i kod nas. Razlog je jednostavan: Google, Apple i Microsoft sve češće nude passkey umjesto lozinke, a u kolovozu 2026. istraživači su objavili napad na passkeyje sinkronizirane u Chromeu. U ovom vodiču objašnjavamo što je pristupni ključ, kako radi prijava bez lozinke i što od svega toga treba zapamtiti.
Sadržaj članka
Što je passkey i kako radi
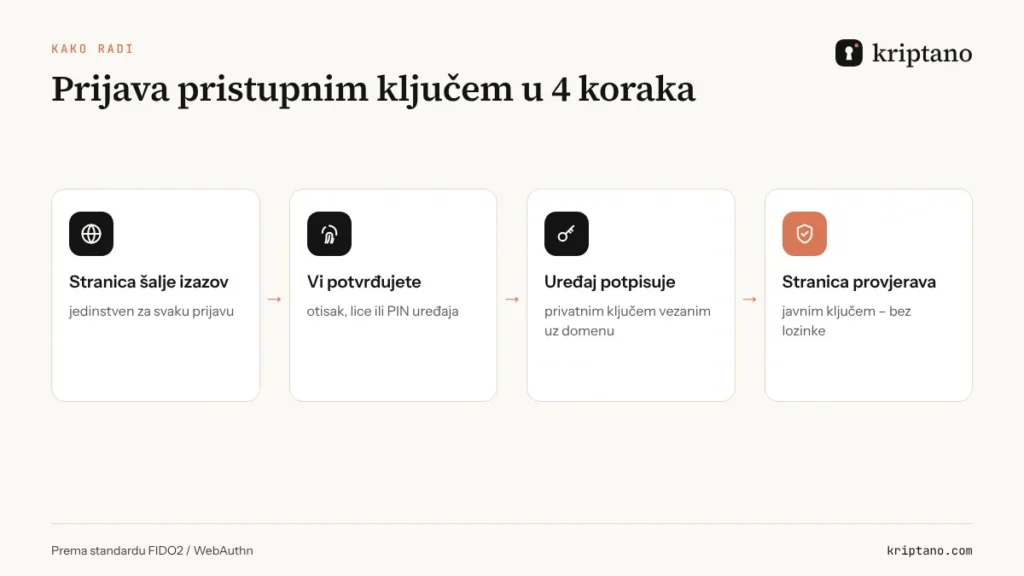
Pristupni ključ je par kriptografskih ključeva, definiran standardima FIDO Alliance i W3C WebAuthn. Privatni ključ ostaje na vašem uređaju (ili u upravitelju lozinki koji ga sinkronizira), a javni ključ dobiva stranica na kojoj ste registrirani. Pri prijavi stranica pošalje izazov, uređaj ga potpiše privatnim ključem nakon što potvrdite otiskom prsta, licem ili PIN-om, a stranica potpis provjeri javnim ključem.
Lozinka nikad ne putuje mrežom jer je nema. Stranica nema što izgubiti u curenju podataka – javni ključ napadaču ništa ne vrijedi. A kako je ključ vezan uz točnu domenu, lažna stranica `prijava-banka.info` ne može od vašeg uređaja dobiti potpis za `banka.hr`. Zato je takva prijava otporna na phishing – što ni najbolja lozinka nije.
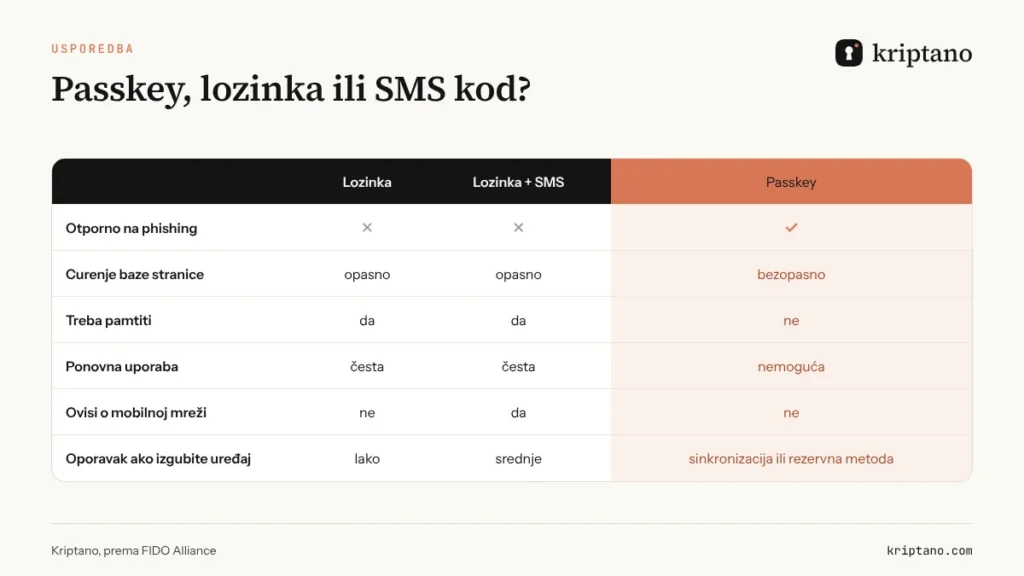
Passkey, lozinka i SMS kod – usporedba
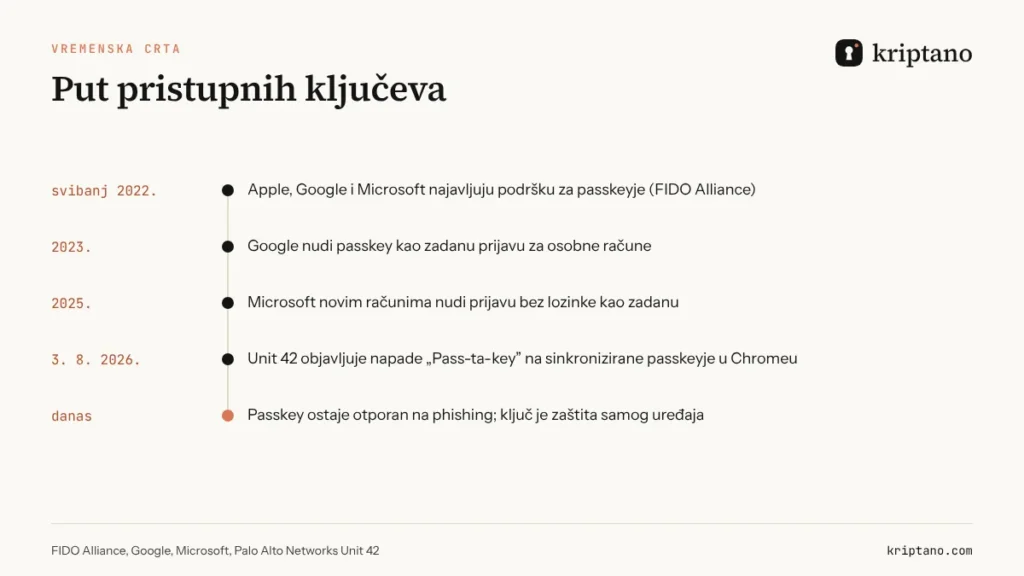
Napad „Pass-ta-key”: jesu li passkeyji sada nesigurni?
U kolovozu 2026. istraživački tim Unit 42 tvrtke Palo Alto Networks objavio je tri tehnike napada na passkeyje koje Google upravitelj zaporki sinkronizira u Chromeu na Windowsima. Nijedna ne probija kriptografiju. Sve napadaju kod oko nje: kako Chrome lokalno sprema stanje uređaja, kako ga ponovno registrira kad to stanje nestane i provjerava li stranica da je korisnik doista potvrdio prijavu. Najozbiljnija varijanta tražila je glavnu tajnu kojom su zaštićeni svi sinkronizirani passkeyji – istraživači su je pronašli u memoriji Chromea i, privremeno, u njegovim dijagnostičkim zapisima, koje je Google nakon prijave očistio.
Ključna rečenica iz svih izvješća: svaki napad traži zlonamjerni program koji već radi na vašem računalu. Nije prijavljen CVE ni iskorištavanje u stvarnim napadima. Drugim riječima, pristupni ključ i dalje štiti od phishinga i curenja lozinki, ali ne štiti zaraženo računalo – kao što ga ne štiti ni lozinka.
Kako upravljati passkeyjima u Chromeu i Googleu
Popularan upit „g.co/chrome/managing passkey” vodi na Googleove upute. U Chromeu passkeyje pronalazite pod Postavke → Automatsko popunjavanje i zaporke → Google upravitelj zaporki, a na Androidu u postavkama Google računa. Ondje vidite za koje stranice imate ključ i možete ga obrisati. Za Microsoftov račun passkey uklanjate na stranici sigurnosnih postavki računa, pod načinima prijave.
6 pravila za sigurnu prijavu bez lozinke
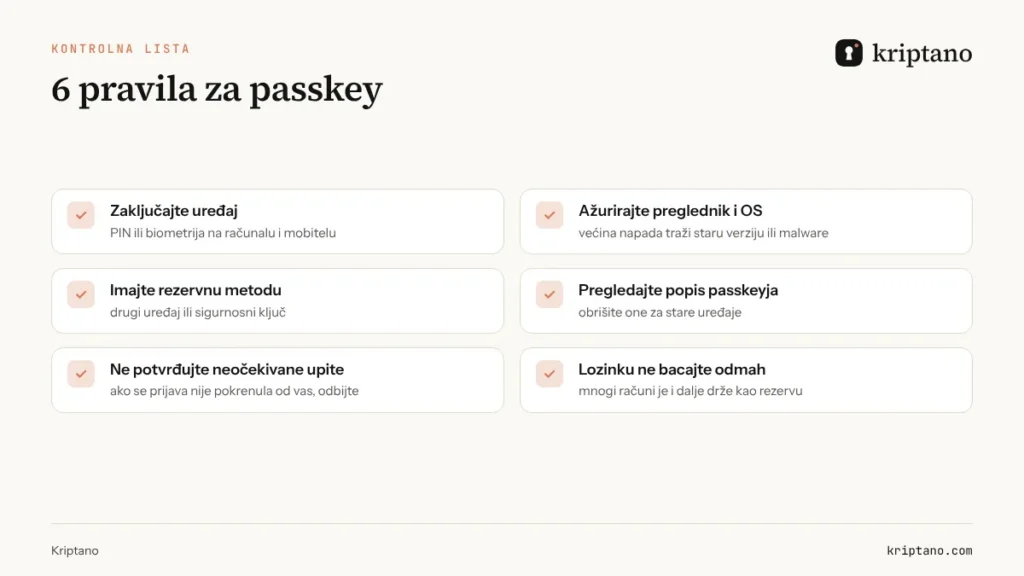
Zadnje pravilo često se zaboravlja: dok račun ima i lozinku, napadač će pokušati s njom. Ako je lozinka slaba ili korištena drugdje, ključ vam ne pomaže. Provjerite je na stranici provjera lozinke, a novu napravite u generatoru lozinki.
Jaka rezervna lozinka za račun s passkeyjem
Generira se u pregledniku – nikad se ne šalje poslužitelju.
Više opcija
Provjera jačine radi samo u vašem pregledniku. Provjera curenja šalje servisu Have I Been Pwned samo prvih 5 znakova SHA-1 sažetka lozinke (k-anonimnost) – nikad samu lozinku.
Generira se lokalno u vašem pregledniku pomoću Web Crypto API-ja (crypto.getRandomValues). Lozinke se nikad ne šalju na naš poslužitelj niti se spremaju – ovaj preglednik pamti samo vaše postavke.
Passkey u tvrtki: odakle krenuti
U tvrtki ne morate sve prebaciti odjednom. Krenite od računa čiji gubitak najviše boli: administratorski računi Microsofta 365 ili Google Workspacea, domena i DNS, bankarstvo i upravitelj lozinki. Za administratore je najbolji izbor fizički sigurnosni ključ (FIDO2), jer se ne sinkronizira u oblak i ne ovisi o pregledniku. Zaposlenicima ponudite passkey u sustavima koji ga podržavaju i ostavite lozinku s 2FA kao rezervu dok se svi ne naviknu.
Važno je i ono što se ne vidi: zapišite tko ima koji sigurnosni ključ, što se događa kad zaposlenik izgubi mobitel i kako se ključ opoziva kad netko ode iz tvrtke. Bez toga prijava bez lozinke brzo postane prijava bez kontrole.
Gdje passkey ne pomaže: dijeljenje pristupa
Pristupni ključ je osoban i vezan uz uređaj – i to je dobro. Ali u stvarnom poslu stalno dijelimo pristupe: Wi-Fi za goste, račun dobavljača, administratorski pristup za vanjskog programera, zajednički račun društvene mreže. Te lozinke i dalje putuju, najčešće e-poštom ili chatom, gdje ostaju godinama.
Za takve situacije koristite jednokratni link: sadržaj se šifrira u pregledniku, primatelj ga otvori jednom i zapis se briše. Za predaju pristupa novom zaposleniku ili klijentu pogledajte vodič pristupni podaci i početna lozinka, a za dodatnu zaštitu računa dvofaktorsku autentifikaciju.
Česta pitanja
Što je passkey jednostavnim riječima?
Digitalni ključ spremljen na vašem uređaju. Umjesto lozinke potvrdite prijavu otiskom prsta, licem ili PIN-om, a stranica provjeri potpis bez ikakve lozinke.
Je li passkey sigurniji od lozinke?
Da: ne može se pogoditi, ne može procuriti iz baze stranice i ne radi na lažnoj stranici. Ali sigurnost ovisi o uređaju – zaključajte ga i redovito ažurirajte.
Što je napad Pass-ta-key?
Tri tehnike koje je Unit 42 objavio u kolovozu 2026. protiv passkeyja sinkroniziranih u Chromeu na Windowsima. Sve traže zlonamjerni program koji već radi na računalu; kriptografija nije probijena.
Kako obrisati passkey u Chromeu?
Postavke → Automatsko popunjavanje i zaporke → Google upravitelj zaporki, odaberite stranicu i obrišite pristupni ključ. Prije brisanja provjerite imate li drugi način prijave.
Što ako izgubim mobitel s passkeyjima?
Ako su sinkronizirani (Google, iCloud, upravitelj lozinki), prijavite se na novom uređaju. Ako nisu, koristite rezervnu metodu ili sigurnosni ključ – zato je važno postaviti je unaprijed.
Mogu li passkey poslati kolegi?
Ne, i ne biste trebali. Za zajednički pristup koristite upravitelj lozinki s dijeljenjem ili lozinku pošaljite jednokratnim linkom.
Pristupi koje morate podijeliti
Ne šaljite ih e-poštom. Jednokratni link se briše nakon čitanja, a vi vidite kada je otvoren.