Phishing link: kako da ga prepoznate pre klika i šta da uradite ako ste ga već otvorili
Fišing je i dalje jedan od tri najčešća ulaza u firme. Pokazujemo kako da pročitate link pre klika, koje su prevare najčešće i šta da uradite u prvih 30 minuta ako ste ga otvorili.
Upiti „what is a phishing link” i „how to spot phishing emails” ove jeseni rastu u celom regionu, a u Srbiji upit „whatsapp prevara” beleži rast od 500 %. Phishing link je adresa koja izgleda kao da vodi na poznatu stranicu (banku, Poštu, eUpravu, Microsoft), a zapravo vodi na lažnu kopiju koja traži lozinku, broj kartice ili kod. U ovom vodiču pokazujemo kako prepoznati fišing pre klika i šta da uradite ako je već kasno.
Sadržaj članka
Šta je phishing link i zašto i dalje uspeva
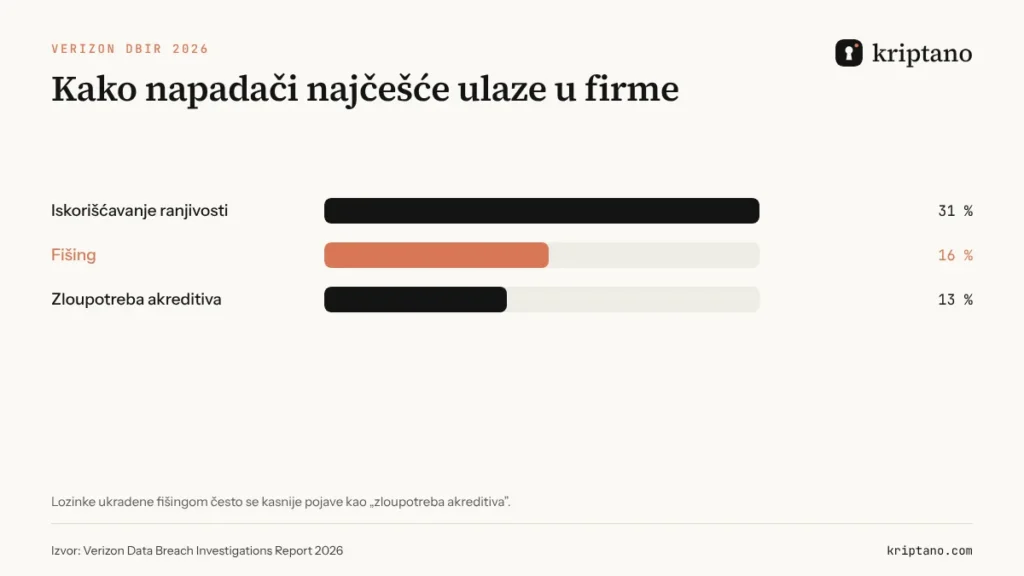
Prema izveštaju Verizon DBIR 2026 fišing je ulazna tačka za 16 % potvrđenih proboja, odmah posle iskorišćavanja ranjivosti. Napadač ne mora da probije nijedan sistem ako zaposleni sam upiše lozinku u lažni obrazac. Poruke su danas gramatički ispravne, često pisane uz pomoć veštačke inteligencije, a lažne stranice se teško razlikuju od pravih.
Kako da pročitate link pre klika
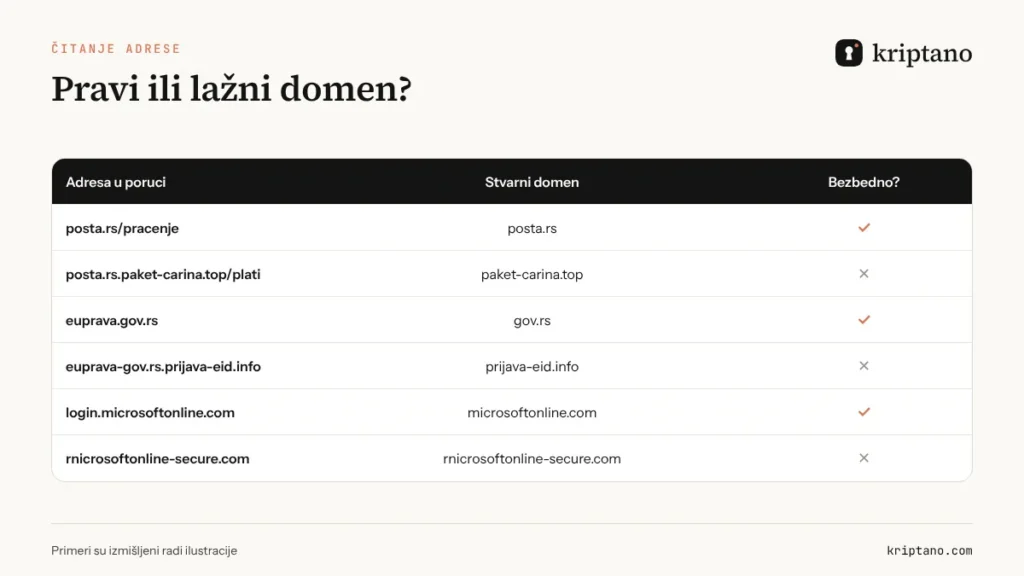
Najvažnija veština je čitanje domena. Na računaru zadržite kursor iznad linka i pogledajte adresu u donjem levom uglu pretraživača; na telefonu dugo pritisnite link da vidite pravu adresu. Domen čitajte s desna na levo, do prve kose crte: u adresi `posta.rs.dostava-paket.info/placanje` stvarni domen je `dostava-paket.info`, a „posta.rs” je samo poddomen koji je napadač izmislio.
- Dodatne reči uz ime brenda: `poreska-uprava-povracaj.com`, `euprava-provera.net`.
- Zamenjena slova: `rnicrosoft.com` (rn umesto m), `paypa1.com`.
- Neobični nastavci: .info, .top, .xyz za „banku” ili „poštu”.
- Skraćene adrese (bit.ly i slične) u poruci koja traži prijavu ili plaćanje.
- QR kod na papiru ili u PDF-u koji vodi na prijavu – takozvani *quishing*.
Najčešće prevare u Srbiji i regionu
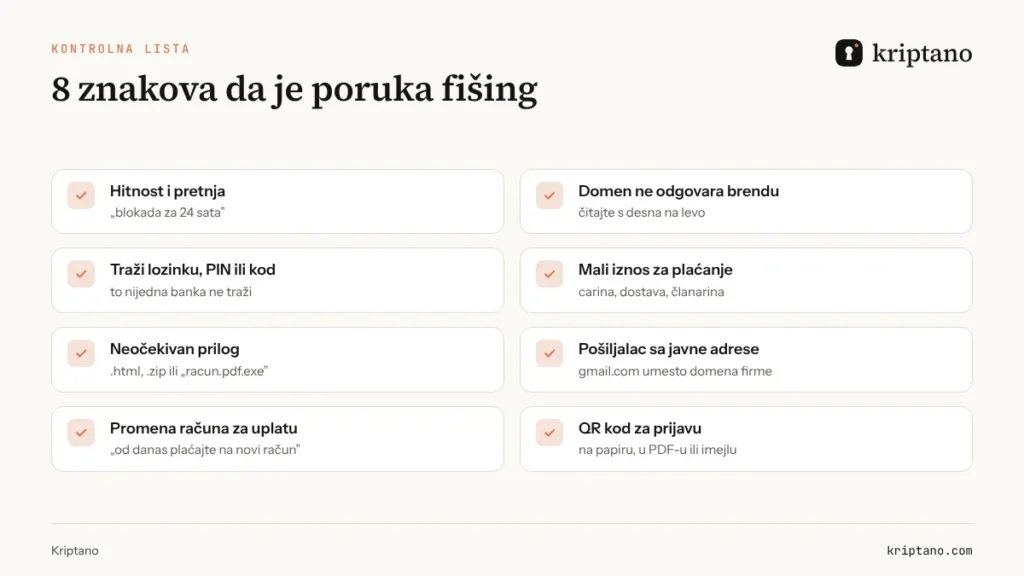
Scenariji se ponavljaju jer deluju. Lažna dostava sa carinom od nekoliko stotina dinara, „povraćaj poreza”, blokiran bankovni račun, istekla lozinka za Microsoft 365, „neplaćen račun” u prilogu. Zajedničko im je troje: hitnost („u roku od 24 sata”), mali iznos koji smanjuje oprez i traženje podataka koje prava institucija nikada ne traži porukom.
Posebno su opasni lažni obrasci za prijavu na eUpravu, ePorezi i elektronsko bankarstvo, jer napadač tim podacima dobija mnogo više od jedne lozinke. O pristupu eUpravi za HR službe pišemo u članku o eBolovanju.
Fišing imejl u firmi: ko je najčešće meta
U firmama najčešće stradaju računovodstvo (lažne promene računa i fakture), menadžeri projekata (lažni deljeni dokumenti) i administratori (lažna obaveštenja o isteku lozinke). Kod ciljanih napada poruka pominje stvarne kolege i stvarne projekte – podatke koje je napadač prikupio sa LinkedIna ili iz ranijeg curenja.
Najbolja odbrana nije samo filter, već pravilo: lozinke, kodovi i bankovni podaci ne razmenjuju se imejlom. Kada vam treba pristupni podatak od klijenta, pošaljite mu zahtev za tajnu – on upisuje podatak u vaš obrazac, šifruje se u njegovom pretraživaču i čitate ga samo vi. Klijenti se tako naviknu da *vi* nikada ne tražite lozinku imejlom, pa svaki takav zahtev postaje sumnjiv. Više u vodiču jednokratni link.
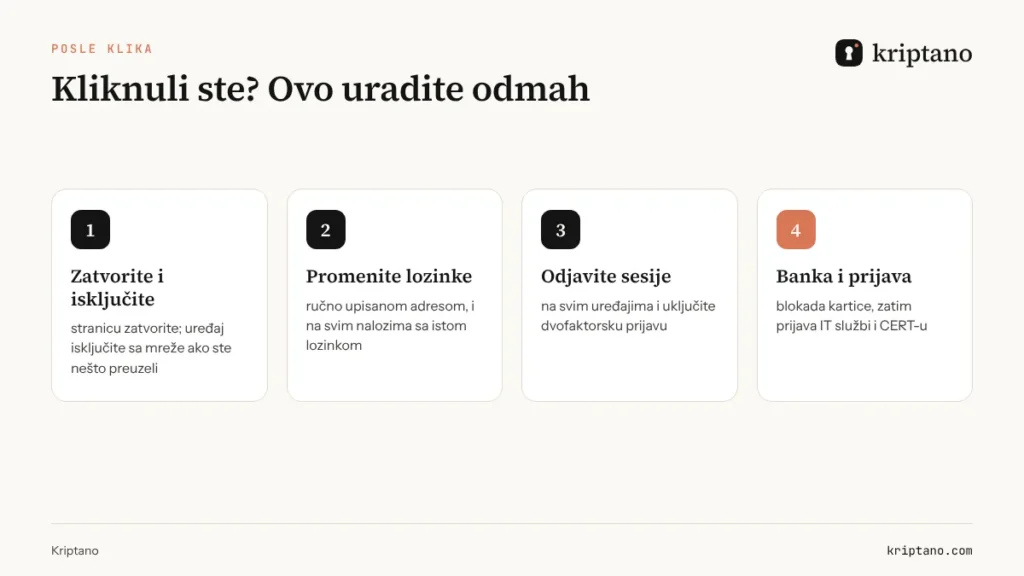
Kliknuli ste na phishing link? Prvih 30 minuta
Sam klik retko je katastrofa. Problem nastaje kada upišete podatke ili preuzmete fajl. Ako se to desilo, reagujte odmah.
Prekinite vezu
Zatvorite stranicu; ako ste preuzeli fajl, isključite računar sa mreže.
Promenite lozinku
Na pravoj stranici, upisanoj ručno – i svuda gde ste koristili istu.
Odjavite sve sesije
U podešavanjima naloga: „Odjava sa svih uređaja”, proverite povezane aplikacije.
Uključite 2FA
Aplikacija za kodove ili passkey, ne SMS ako možete da birate.
Pozovite banku
Ako ste upisali karticu ili kod – odmah, na broj sa kartice.
Prijavite
IT službi firme i Nacionalnom CERT-u Srbije – pomažete i drugima.
Novu lozinku napravite u generatoru lozinki, a postojeću proverite na stranici provera lozinke – provera se izvršava u pretraživaču i ništa ne šalje na server.
Proverite koliko je jaka nova lozinka
Generiše se u pregledaču – nikad se ne šalje serveru.
Više opcija
Provera jačine radi samo u vašem pregledaču. Provera curenja šalje servisu Have I Been Pwned samo prvih 5 znakova SHA-1 heša lozinke (k-anonimnost) – nikad samu lozinku.
Generiše se lokalno u vašem pregledaču pomoću Web Crypto API-ja (crypto.getRandomValues). Lozinke se nikad ne šalju na naš server niti se čuvaju – ovaj pregledač pamti samo vaša podešavanja.
Kako da smanjite štetu i kada neko klikne
Ni najbolja obuka ne sprečava baš svaki klik. Zato se isplati da ograničite šta napadač može da dobije: dvofaktorska prijava (pogledajte vodič o 2FA), passkey umesto lozinke gde je moguće, različite lozinke za svaki sistem i – najvažnije – nikakve lozinke u starim imejlovima i četovima. Kada preuzme sanduče, napadač prvo pretražuje reči „lozinka”, „šifra”, „password” i „pristup”. Što manje toga nađe, šteta je manja.
Za razmenu pristupnih podataka koristite jednokratni link koji se briše posle čitanja; detaljnije u vodiču bezbedno slanje lozinki.
Česta pitanja
Šta je phishing link?
Link koji izgleda kao da vodi na poznatu stranicu (banku, poštu, Microsoft), a vodi na lažnu kopiju koja krade lozinke, podatke kartice ili kodove.
Kako da prepoznam phishing link pre klika?
Prikažite pravu adresu (kursor iznad linka ili dugi pritisak na telefonu) i pročitajte domen s desna na levo do prve kose crte. Ako domen nije tačno onaj koji očekujete, ne klikćite.
Da li je opasno samo otvoriti phishing link?
Najčešće nije, ako ništa ne upišete i ne preuzmete. Ipak zatvorite stranicu, ažurirajte pretraživač i budite oprezni sa porukama koje slede.
Šta da uradim ako sam upisao lozinku na lažnoj stranici?
Odmah promenite lozinku na pravoj stranici, odjavite sve sesije, uključite dvofaktorsku prijavu i promenite istu lozinku na drugim nalozima. Ako je reč o banci, pozovite je.
Kome da prijavim fišing u Srbiji?
Nacionalnom CERT-u Srbije, a za prevare sa novcem i policiji. U firmi uvek obavestite IT službu ili osobu zaduženu za bezbednost.
Može li fišing da stigne SMS-om ili WhatsAppom?
Da. SMS fišing (smishing) i poruke na WhatsAppu danas su jednako česti kao imejl, a telefon teže prikazuje punu adresu linka.
Lozinke ne šaljite imejlom
Jednokratni link sa šifrovanjem u pretraživaču: pročita se jednom i nestane. Besplatno do 8 tajni mesečno.