Phishing-Mail erkennen: So prüfen Sie Links vor dem Klick – und was nach einem Klick zu tun ist
Gefälschte Mails von Sparkasse, DHL oder ELSTER sind heute fehlerfrei formuliert. Wir zeigen, wie Sie einen Phishing-Link vor dem Klick erkennen, wo Sie Phishing melden und was in den ersten 30 Minuten nach einem Klick zählt.
„Ihr Konto wird in 24 Stunden gesperrt“, „Ihr Paket liegt beim Zoll“, „Ihre Steuerrückerstattung ist bereit“: Solche Nachrichten sind heute fehlerfrei formuliert und kaum vom Original zu unterscheiden. Wer eine Phishing-Mail erkennen will, muss deshalb nicht auf Tippfehler achten, sondern auf die Adresse hinter dem Link. Dieser Ratgeber zeigt, wie Sie einen Phishing-Link vor dem Klick entlarven, wo Sie Phishing melden und was Sie tun, wenn es schon passiert ist.
Inhalt
Warum Phishing immer noch funktioniert
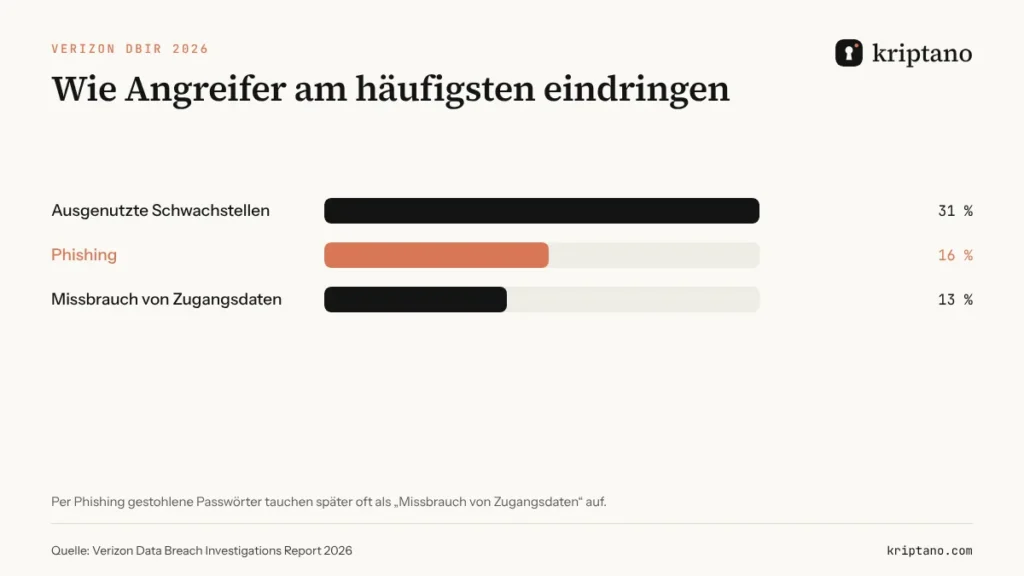
Laut Verizon Data Breach Investigations Report 2026 war Phishing bei 16 % der bestätigten Sicherheitsvorfälle der Einstiegspunkt – direkt nach ausgenutzten Schwachstellen. Angreifer müssen kein System knacken, wenn jemand sein Passwort selbst in ein gefälschtes Formular tippt. Die Texte entstehen oft mit KI-Hilfe, die gefälschten Seiten sind pixelgenaue Kopien.
Phishing-Mail erkennen: die echte Domain lesen
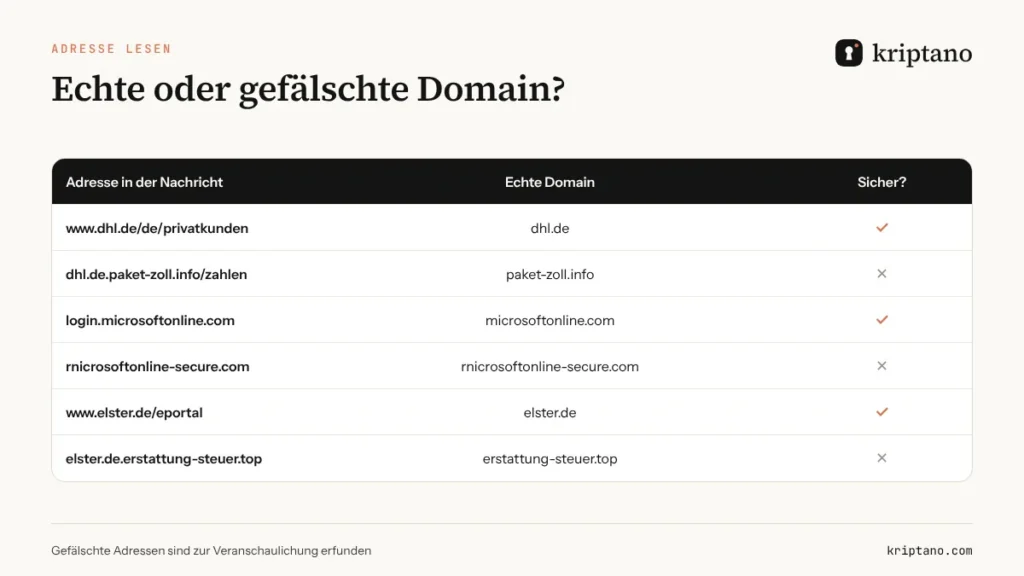
Die wichtigste Fähigkeit ist das Lesen der Domain. Am Rechner fahren Sie mit der Maus über den Link und lesen die Adresse unten links im Browser; am Smartphone halten Sie den Link gedrückt, um die Vorschau zu sehen. Lesen Sie die Domain von rechts nach links bis zum ersten einfachen Schrägstrich: In `dhl.de.paket-zoll.info/zahlen` ist die echte Domain `paket-zoll.info` – „dhl.de“ ist nur eine Subdomain, die sich der Angreifer ausgedacht hat.
- Zusätzliche Wörter um eine Marke: `sparkasse-sicherheit-pruefung.com`.
- Vertauschte Buchstaben: `rnicrosoft.com` (rn statt m), `paypa1.com`.
- Ungewöhnliche Endungen wie .info, .top oder .xyz für „Bank“ oder „Post“.
- Gekürzte Links (bit.ly und Co.) in Nachrichten, die Anmeldung oder Zahlung verlangen.
- QR-Codes auf Briefen oder in PDFs, die zu einer Anmeldeseite führen – sogenanntes *Quishing*.
Die häufigsten Maschen in Deutschland
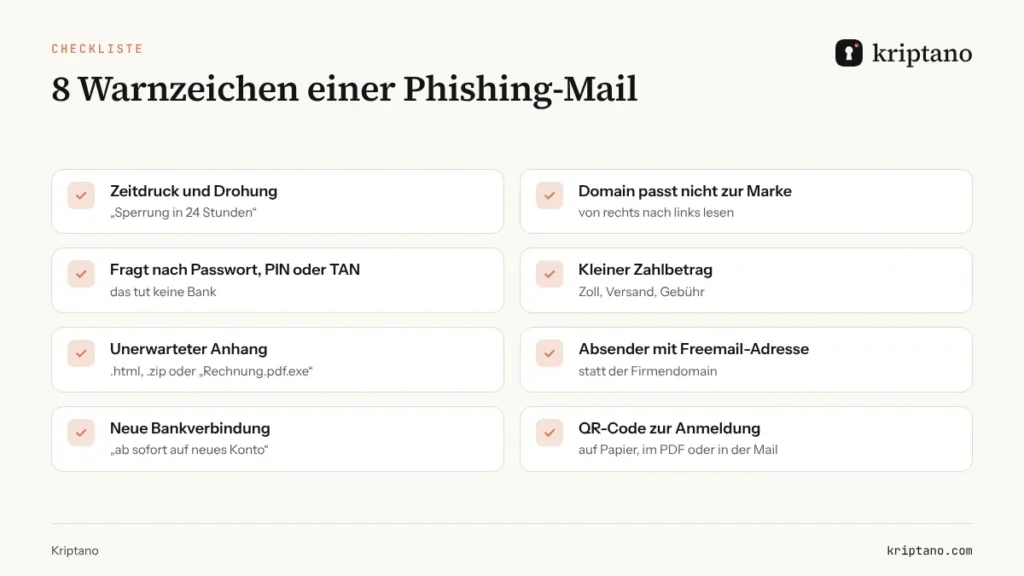
Die Szenarien wiederholen sich, weil sie funktionieren: angeblich gesperrtes Bankkonto oder „neues Sicherheitsverfahren“, Paket mit Zollgebühr, Steuerrückerstattung über ELSTER, ablaufendes Microsoft-365-Passwort, Rechnung im Anhang. Nach Datenlecks wie bei Lidl im Juli 2026 kommen gezielte Mails hinzu, die echte Namen und Kundennummern enthalten – mehr dazu in Datenleck: was tun. Gemeinsam haben alle drei Zutaten: Zeitdruck, kleiner Betrag und Forderung nach Daten, die keine seriöse Stelle per Nachricht verlangt.
Phishing-Mails im Unternehmen
Im Unternehmen trifft es meist die Buchhaltung (gefälschte Rechnungen und geänderte IBAN), Vertrieb und Support (falsche Kunden und Plattformen) sowie Administratoren (falsche Passwort-Ablaufmeldungen). Gezielte Angriffe nennen echte Kollegen und echte Projekte – Informationen aus LinkedIn oder früheren Datenlecks.
Die beste Abwehr ist neben dem Filter eine Regel: Passwörter, Codes und Bankdaten werden nicht per E-Mail ausgetauscht. Brauchen Sie Zugangsdaten von einem Kunden, senden Sie eine Geheimnis-Anfrage – er trägt die Daten in Ihr Formular ein, sie werden in seinem Browser verschlüsselt und nur Sie können sie lesen. Mehr dazu unter Einmal-Link.
Phishing-Link angeklickt? Die ersten 30 Minuten
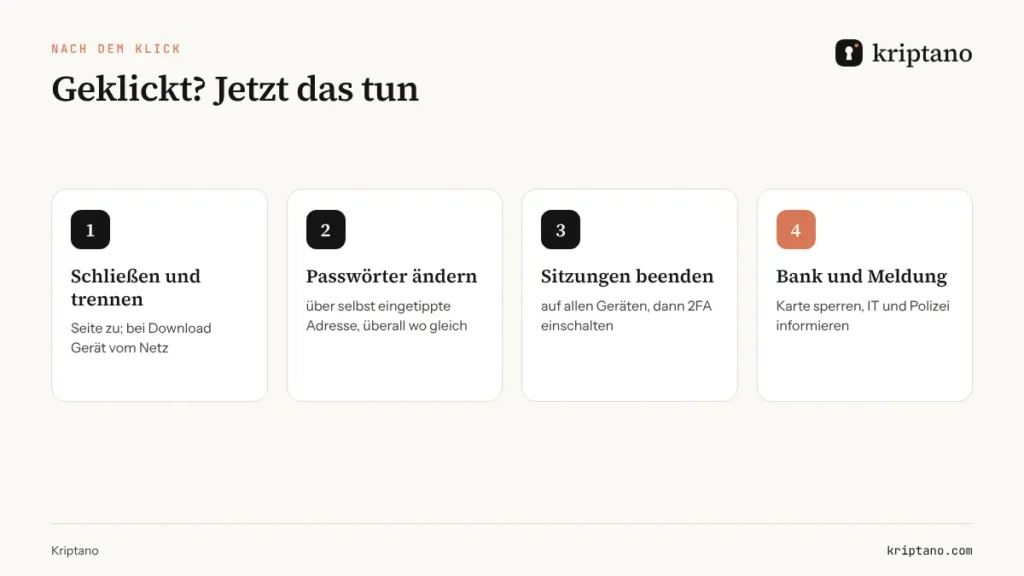
Ein Klick allein ist selten eine Katastrophe. Gefährlich wird es, wenn Sie Daten eingeben oder eine Datei herunterladen. Dann handeln Sie sofort:
Verbindung trennen
Seite schließen; bei einem Download den Rechner vom Netz nehmen.
Passwort ändern
Auf der echten Seite, Adresse selbst eingetippt – und überall, wo es wiederverwendet wurde.
Alle Sitzungen beenden
In den Kontoeinstellungen „Von allen Geräten abmelden“, verbundene Apps prüfen.
Zwei-Faktor-Anmeldung einschalten
Authenticator-App oder Passkey, möglichst nicht SMS.
Bank anrufen
Bei Kartendaten oder TAN sofort – Sperr-Notruf 116 116 oder Nummer auf der Karte.
Melden
IT-Abteilung, Verbraucherzentrale (Phishing-Radar) und bei Schaden die Polizei.
Phishing melden
Verdächtige Mails können Sie an das Phishing-Radar der Verbraucherzentrale NRW weiterleiten (phishing@verbraucherzentrale.nrw), echte Schäden zeigen Sie bei der Polizei an – in vielen Bundesländern online über die Onlinewache. Im Unternehmen gehört jede verdächtige Mail zuerst an die IT- oder Sicherheitsabteilung, damit sie dieselbe Nachricht bei allen Kollegen löschen kann.
Ein neues Passwort erzeugen Sie mit dem Passwort-Generator, das bestehende testen Sie unter Passwort prüfen – die Prüfung läuft im Browser, nichts wird an einen Server gesendet.
Prüfen Sie, wie stark Ihr neues Passwort ist
Im Browser erzeugt – nie an den Server gesendet.
Weitere Optionen
Der Passwort-Test läuft nur in Ihrem Browser. Die Leak-Prüfung sendet nur die ersten 5 Zeichen des SHA-1-Hashwerts an Have I Been Pwned (k-Anonymität) – nie das Passwort.
Lokal in Ihrem Browser mit der Web Crypto API (crypto.getRandomValues) erzeugt. Passwörter werden nie an unseren Server gesendet oder gespeichert – nur Ihre Einstellungen merkt sich dieser Browser.
Den Schaden begrenzen, auch wenn jemand klickt
Selbst die beste Schulung verhindert nicht jeden Klick. Begrenzen Sie deshalb, was Angreifer erbeuten können: Zwei-Faktor-Anmeldung, Passkeys statt Passwort, wo möglich, ein eigenes Passwort für jedes System – und keine Passwörter in alten Mails oder Chats. In einem gekaperten Postfach suchen Angreifer zuerst nach „Passwort“, „Zugang“ und „Login“.
Zugangsdaten teilen Sie per Einmal-Link, der sich nach dem Lesen löscht; ausführlich unter Passwort sicher versenden.
Häufige Fragen
Wie kann ich eine Phishing-Mail erkennen?
Prüfen Sie die echte Domain hinter dem Link (Maus darüber oder lange drücken) und lesen Sie sie von rechts nach links bis zum ersten Schrägstrich. Zeitdruck, kleine Zahlbeträge und Fragen nach Passwort oder TAN sind weitere Warnzeichen.
Was ist ein Phishing-Link?
Ein Link, der wie der Weg zu einer bekannten Seite aussieht (Bank, Post, Microsoft), aber zu einer gefälschten Kopie führt, die Passwörter, Kartendaten oder Codes abgreift.
Ist es gefährlich, einen Phishing-Link nur zu öffnen?
Meist nicht, solange Sie nichts eingeben oder herunterladen. Schließen Sie die Seite trotzdem, aktualisieren Sie den Browser und seien Sie bei Folgenachrichten besonders vorsichtig.
Was tun, wenn ich mein Passwort auf einer falschen Seite eingegeben habe?
Sofort auf der echten Seite ändern, alle Sitzungen beenden, Zwei-Faktor-Anmeldung einschalten und dasselbe Passwort überall sonst ersetzen. Bei Bankdaten die Bank anrufen.
Wo kann ich Phishing melden?
Beim Phishing-Radar der Verbraucherzentrale NRW (phishing@verbraucherzentrale.nrw), bei Schaden bei der Polizei, im Unternehmen zuerst bei der IT-Abteilung.
Kommt Phishing auch per SMS oder WhatsApp?
Ja. Smishing und Nachrichten über Messenger sind heute so häufig wie E-Mails, und am Handy ist die vollständige Adresse schwerer zu erkennen – siehe unseren Ratgeber zum WhatsApp-Betrug.
Passwörter nicht per E-Mail senden
Einmal-Link mit Verschlüsselung im Browser: einmal gelesen, dann weg. Kostenlos bis 8 Geheimnisse im Monat.