Jednokratni link: kompletan vodič za bezbedno slanje lozinki i poverljivih podataka
Šta je jednokratni link, kako radi šifrovanje u pregledaču i zašto je bezbedniji od imejla, SMS-a i Vibera – uz 9 pravila za bezbedno slanje tajni.
Sadržaj članka
- Šta je jednokratni link i čemu služi
- Zašto imejl, SMS i Viber nisu mesto za tajne
- Kako radi jednokratni link: šifrovanje u pregledaču
- Kako poslati jednokratni link u 4 koraka
- Kada koristiti jednokratni link: primeri iz prakse
- Jednokratni link, ZZPL, GDPR i NIS2
- 9 pravila za bezbedno slanje tajni jednokratnim linkom
- Najčešće greške pri slanju tajni
- Kako primiti lozinku od klijenta: zahtev za tajnu
- Jednokratni link u timu i preko API-ja
- Kako izabrati alat za jednokratni link
- Besplatno ili u paketu
- Česta pitanja
Jednokratni link je link koji otvara poverljivu poruku samo jednom, a zatim se tajna trajno briše. Umesto da lozinku, PIN ili pristupne podatke pošaljete imejlom ili Viberom pa oni ostanu u inboksu i rezervnim kopijama godinama, primalac dobija link koji posle čitanja više ne vodi nigde. U ovom vodiču objašnjavamo kako jednokratni link radi, zašto je bezbedniji od uobičajenih kanala, kada ga koristiti i kako se uklapa u zahteve Zakona o zaštiti podataka o ličnosti, GDPR-a i novog Zakona o informacionoj bezbednosti.
Vodič je osnovni tekst naše serije o bezbednoj razmeni podataka. U nastavku upućujemo na detaljnije članke – o bezbednom slanju lozinki, slanju šifrovanih dokumenata i nalaza, usklađenosti sa NIS2 i GDPR-om i šifrovanom imejlu.
Šta je jednokratni link i čemu služi
Jednokratni link (engl. one-time secret ili self-destructing link) je adresa na kojoj se nalazi šifrovana poruka. Kada je primalac otvori, poruka se prikaže i istog trenutka briše sa servera. Ako neko kasnije pokuša da otvori isti link – kolega kome je poruka prosleđena, napadač koji je došao do inboksa ili automatski skener linkova – dobiće samo obaveštenje da tajna više ne postoji.
Zato se za jednokratni link koriste i nazivi samouništavajući link, jednokratna tajna ili jednokratna tajna poruka. Ljudi ga traže i kao „onetimesecret alternativu”, jer je One-Time Secret jedan od najpoznatijih alata te vrste. Svi ti nazivi opisuju istu ideju: tajna se ne čuva duže nego što je potrebno.
Jednokratni link nije isto što i jednokratna šifra (OTP)
Jednokratni link ne služi za prijavu, već za predaju podatka. Njime šaljete nešto što primalac treba da pročita jednom: početnu lozinku novog zaposlenog, PIN kartice za pristup, šifru Wi-Fi mreže, API ključ ili lozinku za otvaranje PDF-a sa nalazom. Oba alata dele isti princip – važe kratko i samo jednom – ali rešavaju različite probleme.
Zašto imejl, SMS i Viber nisu mesto za tajne
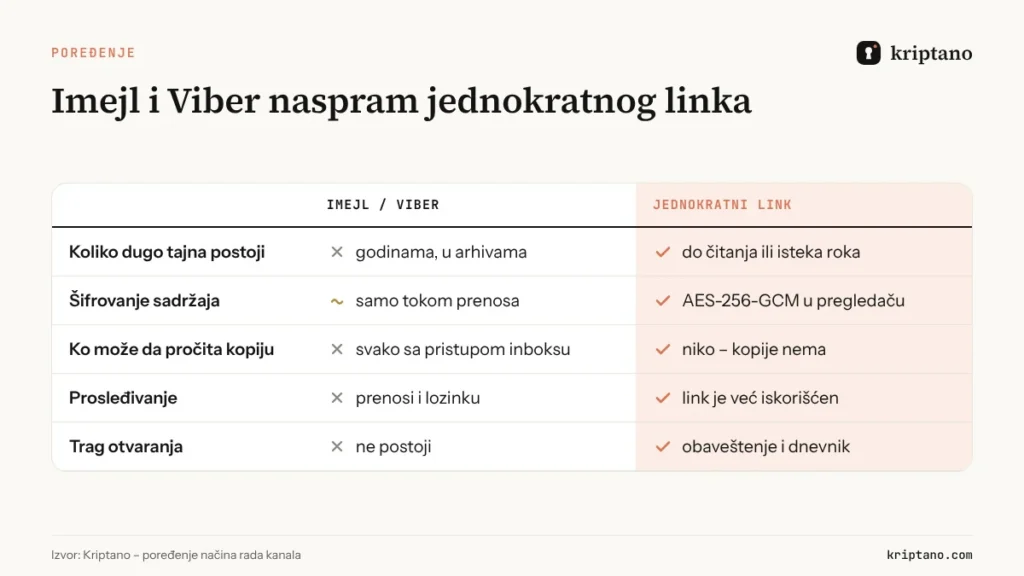
Problem sa imejlom nije samo mogućnost presretanja. Većina današnjih servera e-pošte koristi šifrovanu vezu (TLS), pa je poruka tokom prenosa uglavnom zaštićena. Pravi problem je trajnost: poruka sa lozinkom ostaje u poslatim porukama pošiljaoca, u inboksu primaoca, na serverima oba provajdera i u svim rezervnim kopijama. Ostaje i kad ste lozinku odavno zaboravili – sve dok je neko ne pronađe.
Sa Viberom, WhatsAppom i SMS-om je slično. Poruke se sinhronizuju na više uređaja, čuvaju u rezervnim kopijama telefona i godinama su pretražive. Dovoljno je da neko dođe do jednog od tih mesta – ukradenim laptopom, preuzetim nalogom ili lažnom prijavom – i dobija sve lozinke koje su ikada poslate tim kanalom.
- Poruka se prosleđuje, a sa njom i lozinka – često osobama kojima nije namenjena.
- Inboks se pretražuje po rečima „lozinka”, „šifra” ili „password”, što napadači rade prvo.
- Kopije ostaju u arhivama i rezervnim kopijama van vaše kontrole.
- Nema traga ko je i kada pročitao podatak.
Kako radi jednokratni link: šifrovanje u pregledaču
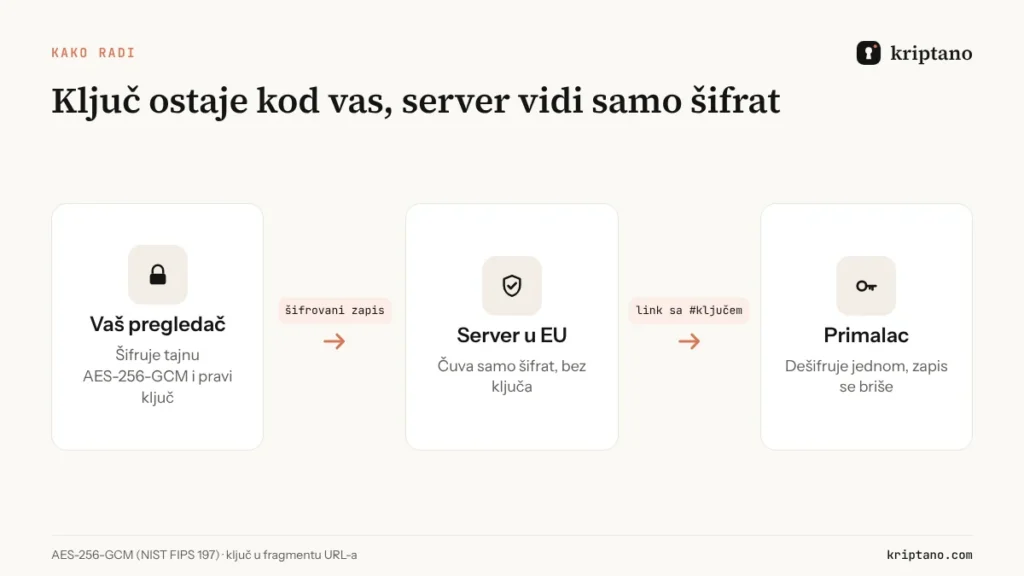
Dobar jednokratni link nije samo „poruka koja se briše”. Važno je gde se poruka šifruje i ko ima ključ. Kriptano koristi model u kome server nikada ne vidi vašu tajnu:
- Tajnu upisujete na stranici, a vaš pregledač je šifruje algoritmom AES-256-GCM – standardom opisanim u NIST FIPS 197.
- Ključ za dešifrovanje nastaje u pregledaču i stavlja se u deo adrese iza znaka # (fragment). Pregledači taj deo adrese ne šalju serveru.
- Na server odlazi samo šifrovani zapis. Bez ključa iz linka on je niz nečitljivih znakova.
- Primalac otvara jednokratni link, njegov pregledač preuzima šifrovani zapis i dešifruje ga ključem iz fragmenta.
- Odmah posle otvaranja šifrovani zapis se briše sa servera. Neotvorene tajne brišu se kada istekne rok koji ste izabrali.
Ako želite dodatnu zaštitu, tajni možete dodati lozinku za otvaranje koju primaocu javite drugim kanalom – na primer telefonom. Ključ se tada izvodi iz lozinke funkcijom PBKDF2 sa 150 000 iteracija, što pogađanje lozinke čini sporim i skupim.
AES-256
šifrovanje u vašem pregledaču
1×
tajna se otvara jednom pa nestaje
0
kopija na serveru posle čitanja
150 000
PBKDF2 iteracija za lozinku za otvaranje
Kako poslati jednokratni link u 4 koraka
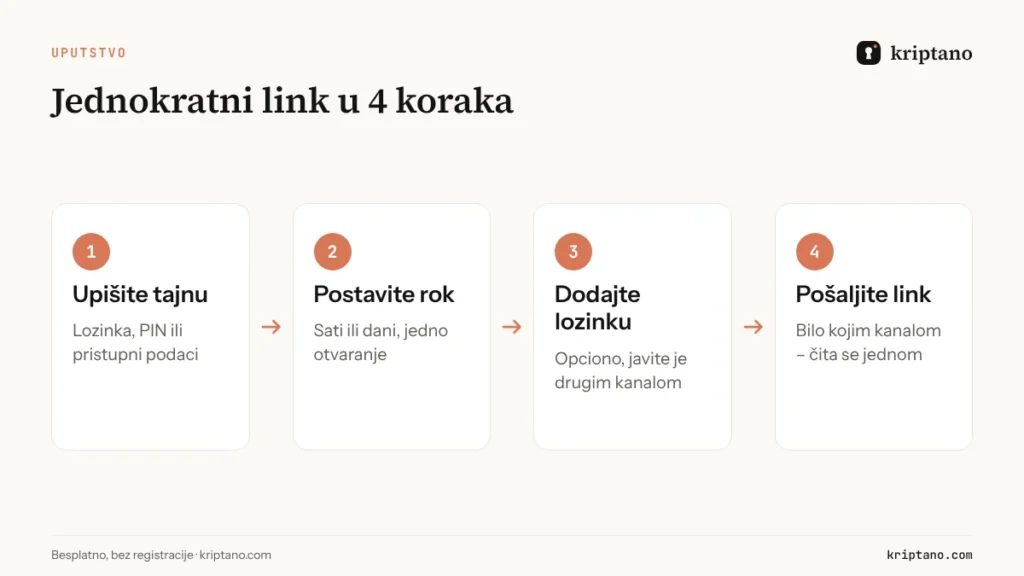
Za slanje vam ne treba registracija ni instalacija. Postupak traje manje od minuta:
Upišite tajnu
Lozinku, PIN, pristupne podatke ili kratku poverljivu poruku.
Izaberite rok i broj otvaranja
Koliko dugo jednokratni link važi i koliko puta sme da se otvori.
Dodajte lozinku za otvaranje (opciono)
Javite je primaocu drugim kanalom, npr. telefonom.
Pošaljite link
Imejlom, SMS-om ili Viberom – posle čitanja link više ništa ne otkriva.
Link možete poslati bilo kojim kanalom, pa i imejlom. Razlika je u tome što u inboksu ostaje samo link koji je posle čitanja bezvredan, a ne sama lozinka. Ako primalac javi da link ne radi, znači da ga je neko već otvorio – a to je važan signal da proverite šta se desilo i promenite lozinku.
Kada koristiti jednokratni link: primeri iz prakse
Jednokratni link je najkorisniji kada podatak treba predati jednom, a ne deliti trajno. Evo situacija u kojima ga naši korisnici najčešće koriste:
| Ko | Šta šalje | Zašto jednokratni link |
|---|---|---|
| IT podrška i sistem administratori | početne lozinke, pristup serveru, VPN podatke | lozinka ne ostaje u tiketu ni u imejlu |
| Knjigovodstvene agencije | pristupne podatke za portale, PIN-ove | klijent dobija podatke bez trajnog zapisa |
| Digitalne agencije | pristup CMS-u, hostingu, oglasnim nalozima | predaja projekta bez lozinki u četu |
| Službe za ljudske resurse | lozinke za nove zaposlene, lične podatke | manje podataka o ličnosti u inboksima |
| Bolnice, domovi zdravlja, poliklinike i laboratorije | lozinku za otvaranje nalaza, šifru portala | podaci o zdravlju ne ostaju u porukama |
| Razvojni timovi | API ključeve, tokene, .env vrednosti | ključ se ne zadržava u istoriji četa |
Za trajno deljenje lozinki unutar tima i dalje koristite menadžer lozinki. Jednokratni link je alat za predaju: kada lozinku treba da dobije neko van tog sistema – klijent, novi zaposleni ili spoljni saradnik. Kako to izgleda u praksi i kako da primite lozinku od klijenta pomoću zahteva za tajnu, opisujemo u vodiču Bezbedno slanje lozinki.
Posebna kategorija su podaci o zdravlju. Bolnice, domovi zdravlja, poliklinike i laboratorije svakodnevno šalju nalaze, a nalaz poslat kao obični prilog imejla ostaje u inboksu pacijenta i ustanove. Jednokratni link omogućava da se nalaz ili lozinka za njegovo otvaranje preda jednom i zatim nestane – više o tome u članku Slanje šifrovanih dokumenata i nalaza.
Jednokratni link, ZZPL, GDPR i NIS2
Propisi ne određuju koji alat morate da koristite, ali propisuju principe koje jednokratni link prirodno ispunjava. Zakon o zaštiti podataka o ličnosti („Sl. glasnik RS”, br. 87/2018), koji se primenjuje od 21. avgusta 2019, preuzeo je većinu načela Opšte uredbe o zaštiti podataka (GDPR): minimizaciju podataka, ograničenje čuvanja i obavezu odgovarajućih mera zaštite, među kojima je i šifrovanje. GDPR se direktno primenjuje i na srpske kompanije koje nude robu ili usluge licima u Evropskoj uniji.
U oblasti sajber bezbednosti, novi Zakon o informacionoj bezbednosti („Sl. glasnik RS”, br. 91/2025) stupio je na snagu 31. oktobra 2025. i usklađuje srpsko zakonodavstvo sa direktivom NIS2. Zakon deli operatore IKT sistema od posebnog značaja na prioritetne i važne i uvodi strože obaveze upravljanja rizicima i prijavljivanja incidenata.
Jednokratni link pomaže na tri načina: tajna je šifrovana pre nego što napusti vaš računar, ne čuva se posle čitanja, a u paketima Pro i Pro Plus dnevnik aktivnosti beleži kada je tajna poslata i otvorena. To je dokaz koji vam treba kada revizor pita kako razmenjujete pristupne podatke. Detaljan pregled obaveza i primer interne procedure nalaze se u vodiču NIS2 i GDPR u Srbiji.
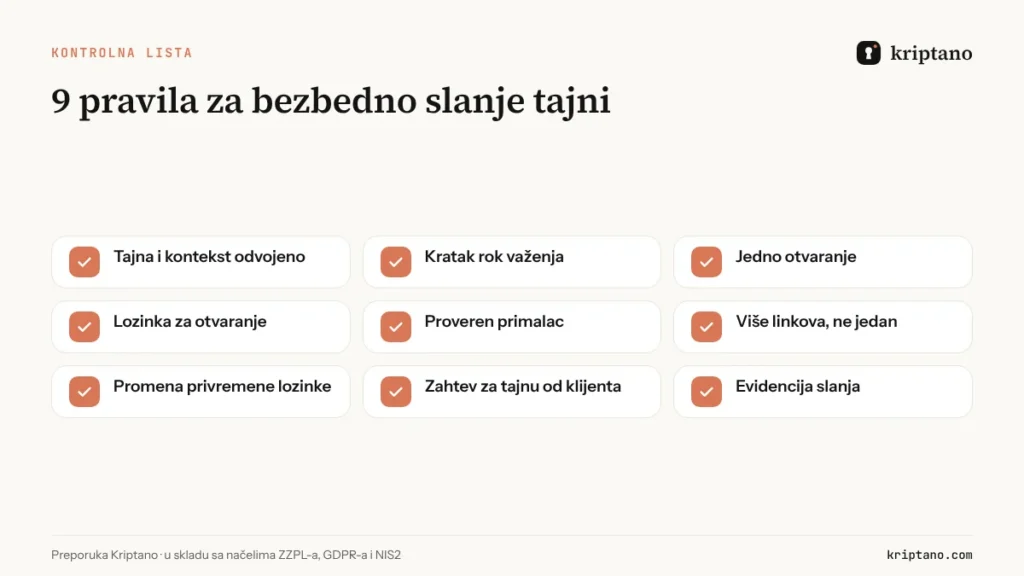
9 pravila za bezbedno slanje tajni jednokratnim linkom
Alat je samo deo rešenja. Ova pravila koristimo i sami – i preporučujemo ih svakom timu koji šalje lozinke:
- Tajnu i kontekst šaljite odvojeno. U link stavite lozinku, a korisničko ime ili adresu sistema pošaljite u drugoj poruci.
- Postavite kratak rok. Ako primalac čeka lozinku danas, link ne treba da važi nedelju dana.
- Ostavite jedno otvaranje. Više otvaranja uključite samo kada isti podatak zaista treba više osoba.
- Za osetljive podatke dodajte lozinku za otvaranje i javite je telefonom ili drugim kanalom.
- Proverite primaoca. Pre slanja proverite adresu ili broj – link je bezbedan onoliko koliko je bezbedan kanal kojim ga šaljete.
- Ne šaljite sve odjednom. Pristupni podaci za više sistema zaslužuju više linkova.
- Privremene lozinke odmah promenite posle prve prijave.
- Lozinke od klijenata tražite zahtevom za tajnu, a ne imejlom – klijent ih upiše u šifrovani obrazac.
- Vodite evidenciju. Za interne kontrole i revizije beležite ko je i kada poslao pristupne podatke.
Najčešće greške pri slanju tajni
Većina incidenata sa lozinkama ne nastaje zbog slabog šifrovanja, već zbog navika. Ove greške viđamo najčešće – i sve se mogu izbeći uz malo discipline:
- Lozinka u istoj poruci sa korisničkim imenom i adresom sistema. Ko dođe do poruke, ima sve što mu treba za prijavu.
- Snimak ekrana sa lozinkom. Slika ostaje u galeriji, u sinhronizaciji sa oblakom i u istoriji četa – i ne može se pretraživati, pa je teško znati da postoji.
- Lozinka u tiketu ili zadatku. Sistemi za podršku i upravljanje projektima čuvaju istoriju, a pristup im ima mnogo ljudi.
- Dugačak rok „za svaki slučaj”. Link koji važi mesec dana mesec dana je i meta. Neka rok bude onoliko dug koliko primaocu zaista treba.
- Ista lozinka poslata većem broju ljudi. Ako tri osobe dobiju isti pristup, posle incidenta ne znate ko ga je zloupotrebio. Neka svaka osoba dobije sopstveni nalog i sopstveni jednokratni link.
- Lozinka izgovorena preko spikerfona u otvorenoj kancelariji ili poslata u grupni čet „samo na minut”.
Kako primiti lozinku od klijenta: zahtev za tajnu
Jednokratni link rešava slanje, ali je problem često obrnut: vama treba lozinka od klijenta. Klijent tada obično pošalje imejl sa pristupnim podacima za hosting, internet prodavnicu ili knjigovodstveni program – i ti podaci ostaju u vašem inboksu.
Zahtev za tajnu okreće smer. Vi napravite poseban link i pošaljete ga klijentu. Klijent na toj stranici upiše lozinku, njegov pregledač je šifruje, a vi dobijate jednokratni link za čitanje. Lozinka nikada ne prolazi kroz imejl, a klijent ne mora ništa da instalira niti da otvara nalog. Zahtevi za tajnu dostupni su od paketa Start, a detaljan postupak opisujemo u vodiču o bezbednom slanju lozinki.
Jednokratni link u timu i preko API-ja
Kada tajne šalje više ljudi, važna su zajednička pravila i pregled. U paketima Pro i Pro Plus članovi tima šalju tajne sa istog naloga, a dnevnik aktivnosti beleži ko je poslao tajnu, kada je otvorena i kada je obrisana – bez sadržaja same tajne, koji ni mi ne vidimo. To je praktičan dokaz za interne kontrole, ISO 27001 i revizije bezbednosti.
Razvojni timovi i sistem administratori mogu jednokratni link da naprave i iz skripte ili internog alata preko API-ja. Tipičan primer je automatsko slanje početne lozinke novom korisniku: sistem otvori nalog, napravi jednokratni link i pošalje ga imejlom, a lozinka nigde ne ostaje zapisana u čitljivom obliku. API podržava dva načina rada: tajnu možete sami da šifrujete pre slanja, pa server nikada ne vidi sadržaj, ili da je predate API-ju, koji je šifruje i ključ ne čuva – ključ postoji samo u linku koji dobijate u odgovoru. Uputstva i primeri nalaze se na stranici API.
Kako izabrati alat za jednokratni link
Alata za samouništavajuće poruke ima mnogo, ali se razlikuju u onome što je zaista važno. Pre nego što izaberete onetimesecret alternativu ili bilo koji drugi servis, proverite sledeće:
| Kriterijum | Zašto je važan | Kriptano |
|---|---|---|
| Šifrovanje u pregledaču | server ne može da pročita tajnu | AES-256-GCM, ključ u fragmentu |
| Brisanje posle čitanja | nema kopija koje mogu da se ukradu | da, odmah posle otvaranja |
| Lokacija servera | jednostavnija usklađenost sa ZZPL-om i GDPR-om | Evropska unija |
| Analitika na stranici sa tajnom | treće strane ne vide da je tajna otvorena | bez analitike |
| Lozinka za otvaranje | zaštita i ako link procuri | da, PBKDF2 150 000 iteracija |
| Prilozi i zahtevi za tajnu | slanje fajlova i primanje lozinki | od paketa Start |
| API i dnevnik aktivnosti | automatizacija i dokaz za reviziju | od paketa Pro |
Za kompanije iz Srbije važni su i praktični detalji: interfejs na srpskom jeziku, cene u dinarima, ponuda sa PIB-om i plaćanje po ponudi uplatom na račun preko IPS QR koda, bez kartice. Bezbednosni model detaljno opisujemo na stranici Bezbednost, a programski pristup na stranici API.
Besplatno ili u paketu
Za povremeno slanje dovoljan je besplatni jednokratni link – bez registracije. Kada tajne šaljete svakodnevno, treba vam više: duži rok, više otvaranja, šifrovani prilozi, obaveštenje o čitanju, tim i dnevnik aktivnosti. Paketi se ne razlikuju po nivou zaštite – svi koriste isto šifrovanje – već po količini i poslovnim mogućnostima. Aktuelne cene su uvek na stranici Paketi.
Besplatno
Za povremeno slanje lozinke, bez registracije.
0 RSD
zauvek
Isprobajte besplatno- 8 tajni mesečno po IP adresi
- Rok važenja do 7 dana
- 1 otvaranje po linku
- Šifrovani prilozi do 5 MB
- Dodatna lozinka za otvaranje
- QR kod za link
- Generator lozinki + API generatora
- SSO prijava: Google + Microsoft
Start
Za frilensere i male kancelarije.
700 RSD 560 RSD / mes.
naplata mesečno naplata godišnje: 6.720 RSD
Izaberi Start- 2.000 tajni mesečno
- Rok važenja do 30 dana
- Do 10 otvaranja po linku
- Šifrovani prilozi do 50 MB
- 2 GB prostora za priloge
- Obaveštenje e-poštom kad se tajna otvori
- Generator lozinki + API generatora
- SSO prijava: Google + Microsoft
- Dvofaktorska prijava (aplikacija za kodove)
- Do 10 zahteva za tajnu (klijent vam šalje podatke)
Najpopularnije
Pro
Za agencije, IT i knjigovodstvene timove.
2.920 RSD 2.330 RSD / mes.
naplata mesečno naplata godišnje: 27.960 RSD
Izaberi Pro- 30.000 tajni mesečno
- Rok važenja do 90 dana
- Do 50 otvaranja po linku
- Šifrovani prilozi do 500 MB
- 20 GB prostora za priloge
- Obaveštenje e-poštom kad se tajna otvori
- Generator lozinki + API generatora
- SSO prijava: Google + Microsoft
- Dvofaktorska prijava (aplikacija za kodove)
- Do 1.000 zahteva za tajnu (klijent vam šalje podatke)
- Automatska dostava tajni i zahteva e-poštom
- API pristup i integracije
- Vaš logo i boje
- Tim do 5 članova
- Dnevnik aktivnosti sa izvozom u CSV
- Webhookovi (do 10) sa HMAC potpisom
- Uloge u timu i obavezna 2FA
Pro Plus
Vaš domen, vaš brend i veći timovi.
7.370 RSD 5.850 RSD / mes.
naplata mesečno naplata godišnje: 70.200 RSD
Izaberi Pro Plus- Neograničeno tajni
- Rok važenja do 365 dana
- Do 100 otvaranja po linku
- Šifrovani prilozi do 10 GB
- 1.000 GB prostora za priloge
- Obaveštenje e-poštom kad se tajna otvori
- Generator lozinki + API generatora
- SSO prijava: Google + Microsoft
- Dvofaktorska prijava (aplikacija za kodove)
- Neograničeno zahteva za tajnu
- Automatska dostava tajni i zahteva e-poštom
- API pristup i integracije
- Vaš logo i boje
- Tim do 50 članova
- Dnevnik aktivnosti sa izvozom u CSV
- Neograničeno webhookova sa HMAC potpisom
- Uloge u timu i obavezna 2FA
- Neograničeno sopstvenih domena (npr. tajne.vasa-firma.rs)
- Slanje e-pošte sa vašeg domena
- Sopstveni SMTP server
- Geo-blokiranje i spisak dozvoljenih IP adresa
- Bez oznake Kriptano (white label)
PDV se ne obračunava – pružalac usluge nije u sistemu PDV-a (čl. 90. st. 1. hrvatskog Zakona o PDV-u). Cena na stranici je konačna. Plaćanje uplatom po ponudi (IPS QR kod). Bez automatske naplate kartice.
Česta pitanja
Šta je jednokratni link?
Jednokratni link je link do šifrovane poruke koja može da se otvori samo jednom. Posle otvaranja ili isteka roka tajna se trajno briše sa servera.
Da li je jednokratni link isto što i jednokratna šifra (OTP)?
Nije. Jednokratna šifra je kod za jednu prijavu, a jednokratni link služi za bezbednu predaju podatka – lozinke, PIN-a, API ključa ili nalaza – koji primalac treba da pročita jednom.
Može li Kriptano da pročita moju tajnu?
Ne. Tajna se šifruje u vašem pregledaču, a ključ je samo u delu linka iza znaka #, koji pregledač ne šalje serveru. Server čuva samo šifrovani zapis.
Šta ako primalac ne otvori link na vreme?
Kada istekne rok koji ste izabrali, šifrovani zapis se briše. Pošaljite novi jednokratni link.
Šta ako link otvori neko drugi?
Tada ga primalac više ne može otvoriti i dobiće obaveštenje da tajna ne postoji. To je znak da je link presretnut – promenite lozinku i pošaljite novu. Za osetljive podatke dodajte lozinku za otvaranje.
Da li je jednokratni link u skladu sa ZZPL-om i GDPR-om?
Propisi ne određuju alat, već načela: šifrovanje, minimizaciju podataka i ograničenje čuvanja. Jednokratni link ih podržava jer je tajna šifrovana i ne čuva se posle čitanja, a serveri su u EU.
Mogu li jednokratnim linkom da pošaljem fajl?
Da, u paketima Start, Pro i Pro Plus tajni možete dodati šifrovani prilog. Besplatni link služi za tekst.
Pošaljite prvi jednokratni link
Besplatno i bez registracije. Tajna se šifruje u vašem pregledaču i briše posle čitanja.