Phishing povezava: kako jo prepoznati pred klikom in kaj storiti, če ste jo že odprli
Iskanja „what is phishing” in „how to spot phishing emails” letos rastejo tudi v Sloveniji. Pokažemo, kako povezavo prebrati pred klikom, katere prevare so najpogostejše in kaj storiti v prvih 30 minutah.
Iskanja „what is phishing”, „what is a phishing link” in „how to spot phishing emails” letos močno rastejo tudi v Sloveniji. Phishing povezava je naslov, ki je videti, kot da vodi na znano stran (banko, Pošto, Microsoft, spletno trgovino), v resnici pa vodi na lažno kopijo, ki zahteva geslo, številko kartice ali kodo. V tem vodniku pokažemo, kako prepoznati phishing pred klikom in kaj storiti, če je že prepozno.
Vsebina članka
Kaj je phishing povezava in zakaj še vedno deluje
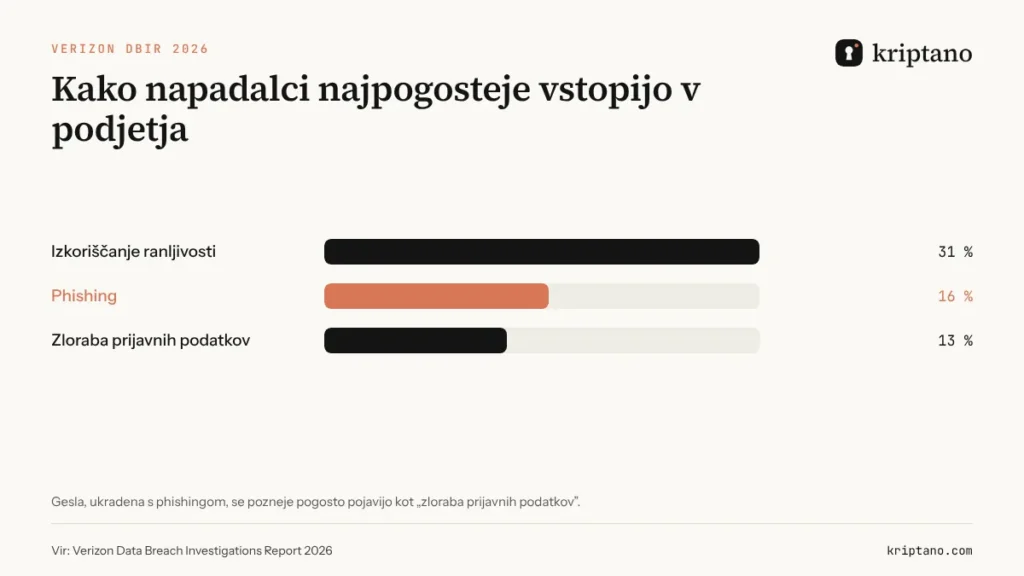
Po poročilu Verizon DBIR 2026 je phishing vstopna točka za 16 % potrjenih vdorov, takoj za izkoriščanjem ranljivosti. Napadalcu ni treba vdreti v noben sistem, če zaposleni sam vpiše geslo v lažni obrazec. Sporočila so danes slovnično pravilna, pogosto napisana s pomočjo umetne inteligence, lažne strani pa so od pravih težko ločljive.
Kako prebrati povezavo pred klikom
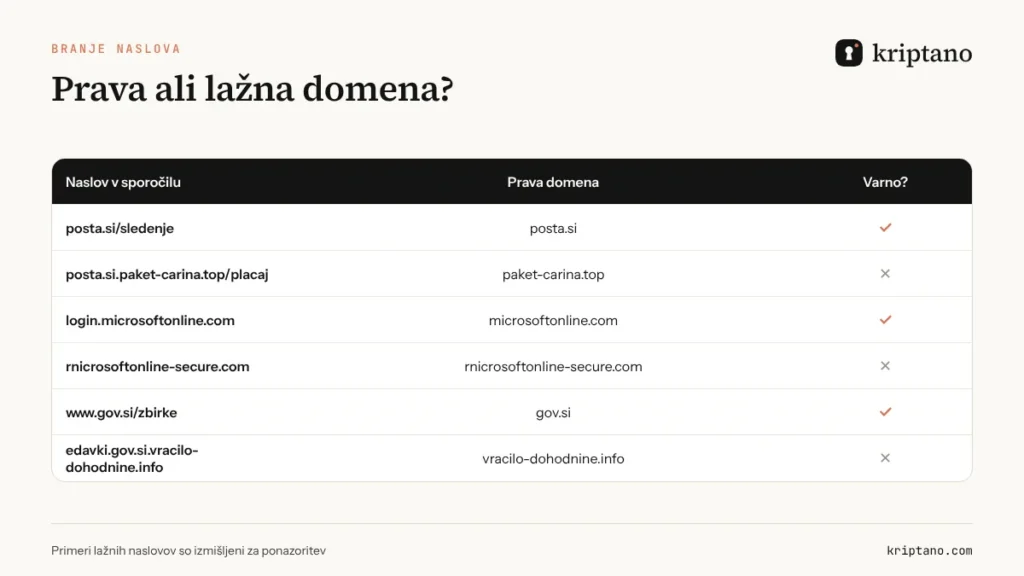
Najpomembnejša veščina je branje domene. Na računalniku zadržite kazalec nad povezavo in poglejte naslov v spodnjem levem kotu brskalnika; na telefonu povezavo dolgo pritisnite, da vidite pravi naslov. Domeno berite od desne proti levi, do prve poševnice: v naslovu `posta.si.dostava-paket.info/placilo` je prava domena `dostava-paket.info`, „posta.si” pa je le poddomena, ki si jo je izmislil napadalec.
- Dodatne besede ob imenu znamke: `banka-varnost-preverjanje.com`, `nlb-klik-potrditev.net`.
- Zamenjane črke: `rnicrosoft.com` (rn namesto m), `paypa1.com`.
- Nenavadne končnice: .info, .top, .xyz za „banko” ali „pošto”.
- Skrajšani naslovi (bit.ly in podobni) v sporočilu, ki zahteva prijavo ali plačilo.
- Koda QR na papirju ali v PDF-ju, ki vodi na prijavo – tako imenovani *quishing*.
Najpogostejše prevare v Sloveniji
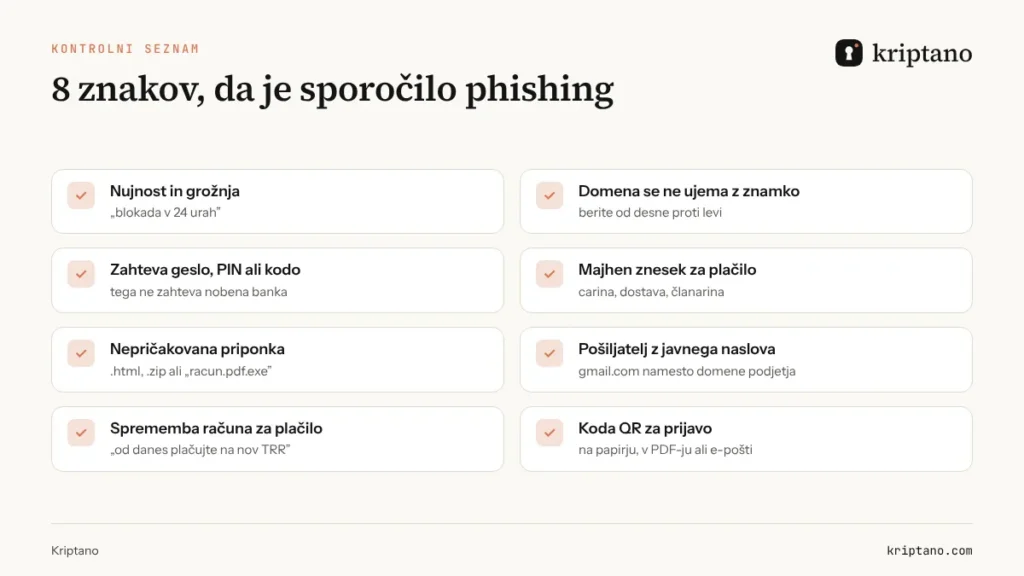
Scenariji se ponavljajo, ker delujejo. Lažna dostava s carino nekaj evrov, „vračilo dohodnine”, blokiran bančni račun, poteklo geslo za Microsoft 365, „neplačan račun” v priponki. Pogosta so tudi sporočila, ki se izdajajo za banke in spletne banke, ter lažni kupci na oglasnikih, ki pošljejo „povezavo za prejem plačila”. Skupno jim je troje: nujnost, majhen znesek in zahteva po podatkih, ki jih prava ustanova nikoli ne zahteva po sporočilu.
Lažna e-pošta v podjetju: kdo je najpogosteje tarča
V podjetjih najpogosteje nasedejo računovodstvo (lažne spremembe računov in računi), prodaja in podpora (lažni kupci in platforme) ter skrbniki (lažna obvestila o izteku gesla). Pri ciljanih napadih sporočilo omenja resnične sodelavce in resnične posle – podatke, ki jih je napadalec zbral na spletu ali iz prejšnjega uhajanja.
Najboljša obramba ni le filter, temveč pravilo: gesla, kode in bančni podatki se ne izmenjujejo po e-pošti. Ko potrebujete prijavni podatek od stranke, ji pošljite zahtevo za skrivnost – stranka podatek vpiše v vaš obrazec, ta se šifrira v njenem brskalniku in preberete ga samo vi. Več v vodniku enkratna povezava.
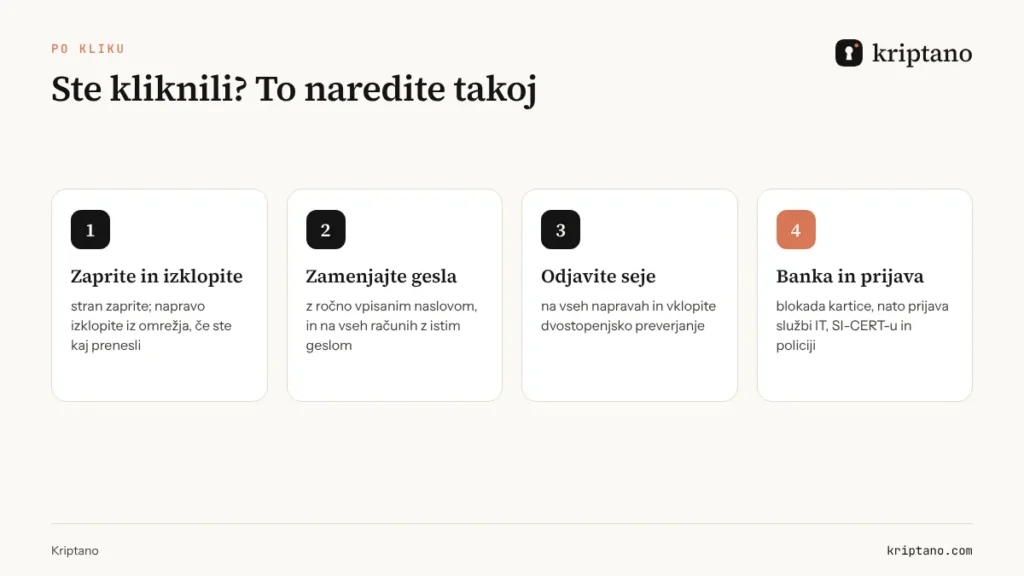
Kliknili ste phishing povezavo? Prvih 30 minut
Sam klik je redko katastrofa. Težava nastane, ko vpišete podatke ali prenesete datoteko. Če se je to zgodilo, ukrepajte takoj.
Prekinite povezavo
Zaprite stran; če ste prenesli datoteko, računalnik izklopite iz omrežja.
Zamenjajte geslo
Na pravi strani, ročno vpisani – in povsod, kjer ste uporabljali isto geslo.
Odjavite vse seje
V nastavitvah računa: „Odjava z vseh naprav”, preverite povezane aplikacije.
Vklopite 2FA
Aplikacija za kode ali passkey, ne SMS, če lahko izbirate.
Pokličite banko
Če ste vpisali kartico ali kodo – takoj, na številko s kartice.
Prijavite
Službi IT v podjetju, SI-CERT-u, pri goljufijah z denarjem pa tudi policiji.
Novo geslo ustvarite v generatorju gesel, obstoječe pa preverite na strani preverjanje gesla – preverjanje poteka v brskalniku in na strežnik ne pošlje ničesar.
Preverite, kako močno je novo geslo
Ustvari se v brskalniku – nikoli se ne pošlje strežniku.
Več možnosti
Preverjanje moči deluje samo v vašem brskalniku. Preverjanje uhajanja pošlje storitvi Have I Been Pwned le prvih 5 znakov zgoščene vrednosti SHA-1 (k-anonimnost) – nikoli gesla.
Ustvari se lokalno v vašem brskalniku z Web Crypto API (crypto.getRandomValues). Gesla se nikoli ne pošljejo na naš strežnik in se ne shranijo – ta brskalnik si zapomni le vaše nastavitve.
Kako zmanjšati škodo, tudi ko nekdo klikne
Niti najboljše usposabljanje ne prepreči prav vsakega klika. Zato se splača omejiti, kaj lahko napadalec dobi: dvostopenjsko preverjanje (vodnik o 2FA), passkey namesto gesla, kjer je mogoče, različna gesla za vsak sistem in – najpomembnejše – nobenih gesel v starih e-sporočilih in sporočilih na Vibru. Ko prevzame nabiralnik, napadalec najprej išče besede „geslo”, „password” in „dostop”.
Za izmenjavo prijavnih podatkov uporabljajte enkratno povezavo, ki se po branju izbriše; podrobneje v vodniku varno pošiljanje gesel.
Pogosta vprašanja
Kaj je phishing povezava?
Povezava, ki je videti, kot da vodi na znano stran (banko, pošto, Microsoft), vodi pa na lažno kopijo, ki krade gesla, podatke kartice ali kode.
Kako prepoznam phishing povezavo pred klikom?
Prikažite pravi naslov (kazalec nad povezavo ali dolg pritisk na telefonu) in preberite domeno od desne proti levi do prve poševnice. Če domena ni natanko tista, ki jo pričakujete, ne kliknite.
Je nevarno že samo odpreti phishing povezavo?
Največkrat ne, če ničesar ne vpišete in ne prenesete. Kljub temu stran zaprite, posodobite brskalnik in bodite previdni pri sporočilih, ki sledijo.
Kaj storiti, če sem vpisal geslo na lažni strani?
Takoj zamenjajte geslo na pravi strani, odjavite vse seje, vklopite dvostopenjsko preverjanje in zamenjajte isto geslo na drugih računih. Če gre za banko, jo pokličite.
Komu prijaviti phishing v Sloveniji?
Službi IT v podjetju, nacionalnemu odzivnemu centru SI-CERT in banki, če gre za plačilne podatke; pri goljufijah z denarjem tudi policiji.
Lahko phishing pride po SMS-u ali Vibru?
Da. Phishing po SMS-u (smishing) in sporočila na Vibru in WhatsAppu so danes enako pogosta kot e-pošta, telefon pa težje prikaže celoten naslov povezave.
Gesel ne pošiljajte po e-pošti
Enkratna povezava s šifriranjem v brskalniku: prebere se enkrat in izgine. Brezplačno do 8 skrivnosti na mesec.