API i webhook za bezbjedno slanje tajni: tim, sopstveni domen i sopstveni SMTP
Kada firma šalje stotine lozinki i dokumenata mjesečno, ručno slanje postaje usko grlo. Kako Kriptano povezati sa HR sistemom, helpdeskom i CRM-om preko API-ja, kako webhook javlja da je tajna otvorena i kako rade tim, sopstveni domen i sopstveni SMTP.
Sadržaj članka
Jedan jednokratni link napravite za pola minuta. Stotinu mjesečno – za nove zaposlene, resetovane lozinke, klijente i dobavljače – već je posao koji neko mora da radi ručno. Za firme i razvojne timove Kriptano zato nudi pet gradivnih blokova: API, webhook, tim sa ulogama, sopstveni domen i sopstveni SMTP. U ovom vodiču objašnjavamo šta svaki od njih radi, kako da ih povežete sa svojim sistemima i kako sve ostaje šifrovano u pregledaču.
Ako tek upoznajete Kriptano, počnite od vodiča Jednokratni link. Tehnička dokumentacija sa primjerima nalazi se na stranici API.
Pregled: šta je uključeno u koji paket
Sve funkcije koriste isto šifrovanje: AES-256-GCM, a ključ je samo u linku iza znaka #. Paketi se razlikuju po obimu i poslovnim funkcijama:
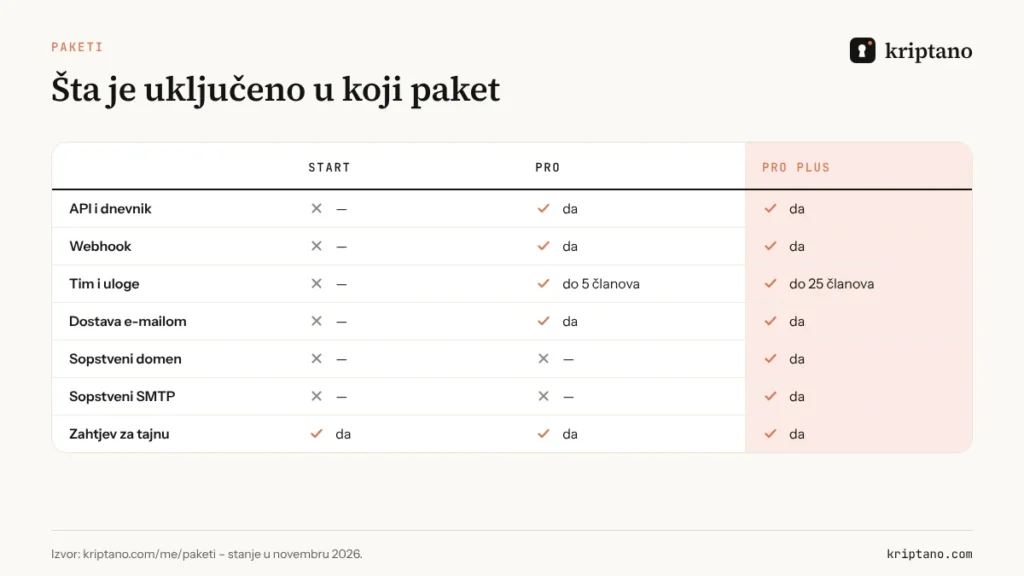
Aktuelne cijene u eurima i ograničenja uvijek su na stranici Paketi. Ako vam treba samo zahtjev za tajnu i šifrovani prilozi, dovoljan je paket Start.
API: tajne iz vaših sistema
API omogućava da vaš sistem sam napravi jednokratni link – kada HR otvori novi nalog, kada helpdesk resetuje lozinku ili kada CRM šalje pristupne podatke klijentu. Prijava ide API ključem u zaglavlju Authorization. Ključeve pravite u Moj nalog, a u bazi se čuvaju samo kao heš vrijednosti.
API radi na dva načina:
- Već šifrovan sadržaj – vaš kod šifruje tajnu istim formatom kao pregledač, a server nikad ne vidi čist tekst. To je preporučeni način za osjetljive integracije.
- Čist tekst – API šifruje tajnu istim formatom i ne čuva ključ. Ključ postoji samo u linku koji dobijete u odgovoru, pa vaš sistem mora odmah da ga preda primaocu.
POST https://kriptano.com/wp-json/kriptano/v1/api/secrets
Authorization: Bearer <vaš API ključ>
Content-Type: application/json

{ "secret": "Početna lozinka: …", "expires": 86400, "passphrase": "…" }

→ 201 Created – odgovor sadrži jednokratni link sa ključem iza #
Ostale opcije – broj otvaranja, oznaku za dnevnik, priloge – opisuje dokumentacija. Tipičan primjer je predaja početne lozinke novom zaposlenom, koju opisujemo u vodiču Pristupni podaci i početna lozinka. Dnevnik aktivnosti dostupan je i preko API-ja, pa ga možete povlačiti u sopstveni sistem za nadzor.
Webhook: događaji u realnom vremenu
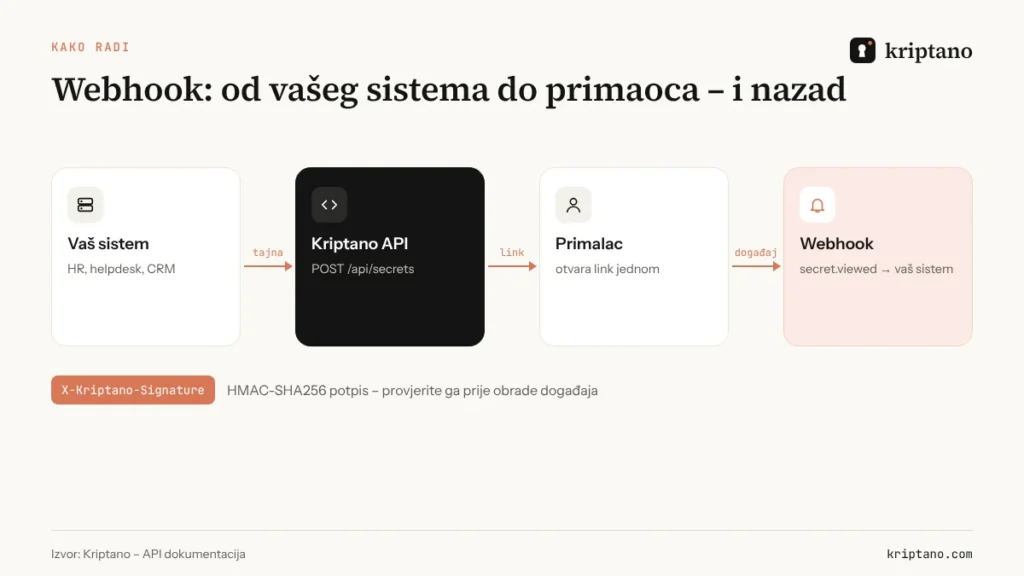
Webhook je adresa na vašem serveru na koju Kriptano šalje HTTPS POST sa JSON-om kada se nešto desi – na primjer kada primalac otvori tajnu. Vaš helpdesk tada može automatski da zatvori tiket, SIEM da zabilježi događaj, a Slack kanal da dobije obavještenje. Webhook nikad ne šalje sadržaj tajne, ključ ni šifrat – samo ID, oznaku i stanje, pa zero-knowledge model ostaje netaknut.
| Događaj | Kada stiže |
|---|---|
| secret.created | nova tajna je napravljena |
| secret.viewed | primalac je otvorio tajnu |
| secret.burned | tajna je uništena nakon posljednjeg otvaranja ili pogrešnih lozinki |
| secret.expired | rok je istekao, tajna nije otvorena |
| secret.deleted | pošiljalac je obrisao tajnu |
| request.created / request.answered | zahtjev za tajnu je poslat ili je odgovoreno |
| team.member_joined / team.member_removed | promjena u timu |
Kako webhook isporučuje poruke
Kriptano šalje poruku odmah nakon događaja. Ako vaš server ne odgovori statusom 2xx, slijede ponovni pokušaji nakon 1, 5, 30, 120 i 720 minuta. Nakon 15 uzastopnih neuspjeha adresa se automatski isključuje, a vi to vidite u Moj nalog. Dozvoljene su samo HTTPS adrese, bez preusmjeravanja i bez privatnih ili lokalnih IP adresa – zaštita od zloupotrebe za napade na unutrašnju mrežu. Broj webhook adresa zavisi od paketa, a dugme „Pošalji probu” šalje probnu poruku ping.
Provjera potpisa
Svaka poruka ima zaglavlje X-Kriptano-Signature sa vremenom i potpisom. Vaš server izračuna HMAC-SHA256 nad vremenom i sirovim tijelom poruke, koristeći tajnu webhooka (whsec_…) koju ste dobili samo jednom, pri dodavanju adrese:
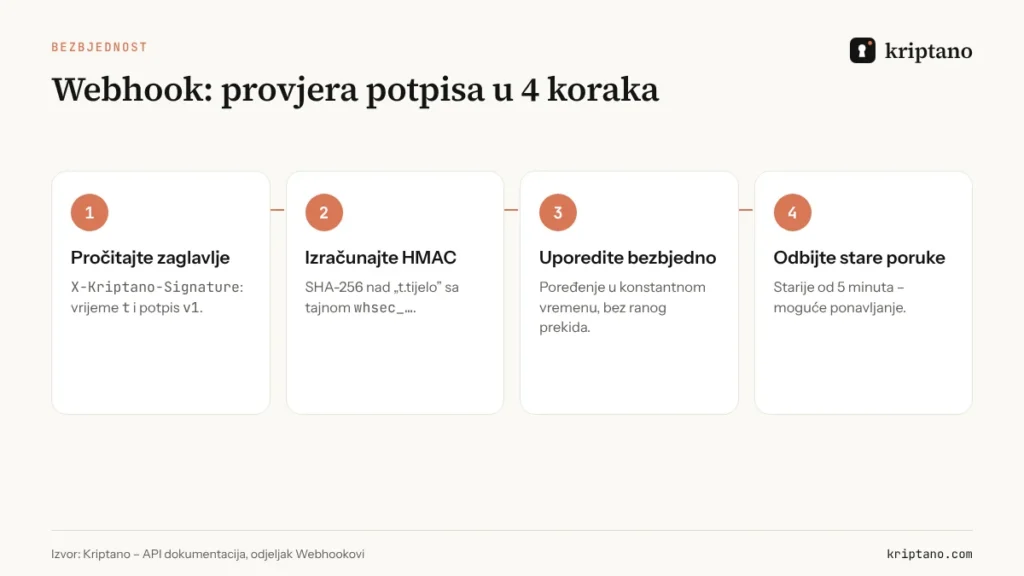
# Python – provjera potpisa
import hmac, hashlib, time
t, v1 = (p.split("=", 1)[1] for p in request.headers["X-Kriptano-Signature"].split(","))
ocekivano = hmac.new(TAJNA.encode(), f"{t}.{sirovo_tijelo}".encode(), hashlib.sha256).hexdigest()
if not hmac.compare_digest(ocekivano, v1) or abs(time.time() - int(t)) > 300:
    abort(400)
Za idempotentnu obradu koristite ID događaja iz tijela poruke ili zaglavlje X-Kriptano-Delivery: ponovni pokušaj nosi isti događaj, pa ga ne smijete obraditi dvaput.
Tri primjera iz prakse
- Helpdesk – agent resetuje lozinku, sistem preko API-ja napravi link i doda ga u odgovor korisniku. Kada stigne događaj secret.viewed, tiket se sam zatvara; ako stigne secret.expired, agent dobija podsjetnik.
- HR i IT onboarding – novi zaposleni upisan je u HR sistem, IT skripta otvori naloge i pošalje početnu lozinku jednokratnim linkom. Webhook javlja kada je zaposleni otvorio link, pa IT zna da je predaja uspjela.
- Agencija i klijenti – CRM za svakog novog klijenta pošalje zahtjev za tajnu za pristupne podatke hostinga. Događaj request.answered pomjera projekat u sljedeću fazu, a lozinka nikad ne prolazi kroz e-mail.
Tim i uloge: ko smije šta
U paketu Pro tim ima do 5 članova, a u paketu Pro Plus do 25. Uloge razdvajaju odgovornosti:
- Vlasnik upravlja paketom i plaćanjem.
- Administrator poziva i uklanja članove, uključuje obaveznu prijavu u dva koraka za cijeli tim i upravlja webhook adresama.
- Član šalje tajne i zahtjeve, a u dnevniku vidi samo svoje događaje.
Timske politike postavljaju ista pravila za sve: obaveznu dodatnu lozinku, najduži rok i najveći broj otvaranja, podrazumijevane vrijednosti obrasca i obaveznu prijavu Google ili Microsoft nalogom. Tako i novi član od prvog dana radi po pravilima firme, a revizor u dnevniku vidi da su se pravila primjenjivala.
Sopstveni domen: linkovi pod vašim imenom
Primaoci sve češće s pravom sumnjaju u linkove nepoznatih domena. U paketu Pro Plus sopstveni domen omogućava da linkovi izgledaju kao tajne.firma.me/…, a stranica tajne nosi vaš logo i boje. To pomaže i u edukaciji zaposlenih: „naši linkovi su uvijek na tajne.firma.me” jednostavno je pravilo protiv lažnih poruka.
Podešavanje traje nekoliko minuta:
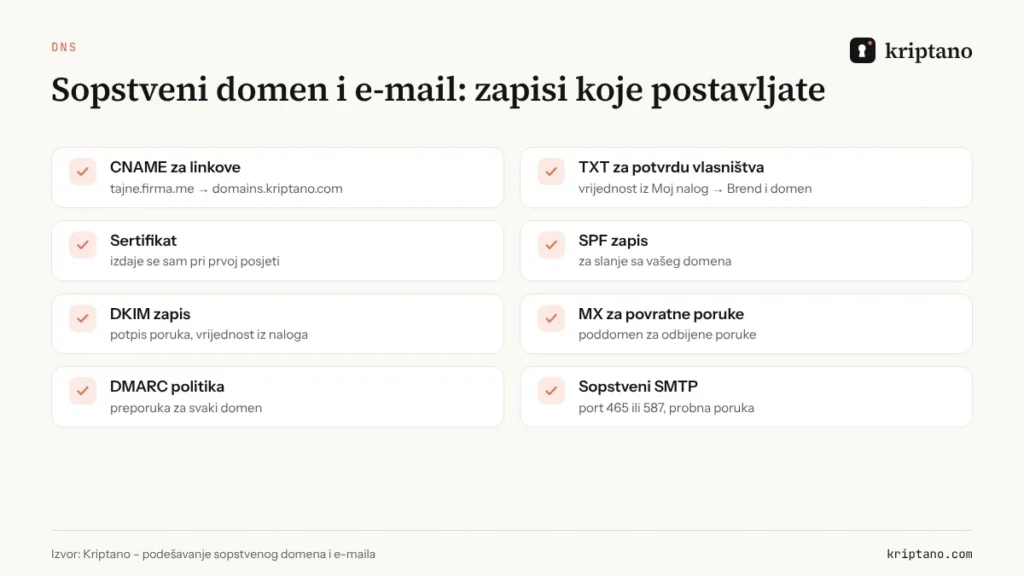
- U Moj nalog → Brend i domen upišite poddomen, na primjer tajne.firma.me.
- Kod svog DNS provajdera dodajte CNAME zapis prema
domains.kriptano.comi TXT zapis za potvrdu vlasništva. - Kliknite „Provjeri”. Sertifikat se izdaje automatski pri prvoj posjeti domenu.
Sopstveni domen radi samo dok je paket aktivan i dok je vlasništvo potvrđeno, pa niko ne može da usmjeri tuđi domen na vaše tajne.
Sopstveni SMTP i slanje sa vašeg domena
U paketima Pro i Pro Plus Kriptano može sam da dostavi link primaocu e-mailom – do pet primalaca po tajni. Ključ pritom jednom prolazi kroz server radi slanja i ne čuva se. Zato uz dostavu e-mailom preporučujemo dodatnu lozinku koju javite drugim kanalom: tada tajnu ne može da otvori ni server ni provajder e-maila.
U paketu Pro Plus poruke mogu da idu na dva načina pod vašim imenom:
- Sopstveni SMTP – Kriptano šalje preko vašeg mejl servera (portovi 25, 465, 587 ili 2525). Lozinka se čuva šifrovano, povezivanje je dozvoljeno samo na javne adrese, a SMTP se uključuje tek nakon uspješne probne poruke.
- Slanje sa vašeg domena – dodate domen, postavite SPF, DKIM i MX zapise koje prikaže Moj nalog i kliknete „Provjeri”. Javni domeni poput Gmaila ili Outlooka nijesu dozvoljeni.
Sopstveni SMTP ima smisla kada vaša politika traži da sva odlazna pošta prolazi kroz vaš server, na primjer zbog arhiviranja ili DLP pravila. Ako vam je važno samo da poruka stiže sa vaše adrese, jednostavnija opcija je slanje sa vašeg domena.
Bezbjednost integracije: kontrolna lista
- API ključeve i tajnu webhooka čuvajte u menadžeru tajni, ne u kodu ni u repozitorijumu.
- Ključeve mijenjajte kada neko iz tima ode ili kada postoji sumnja na curenje.
- Webhook potpis provjeravajte prije bilo kakve obrade.
- Na webhook odgovarajte brzo, a sporu obradu radite asinhrono.
- Linkove sa ključem ne upisujte u logove vašeg sistema.
- Za osjetljive podatke koristite već šifrovan sadržaj i dodatnu lozinku.
Takva integracija je i konkretna mjera iz Zakona o informacionoj bezbjednosti: dnevnik, kontrola pristupa i obavještenja u realnom vremenu pokazuju da nadzirete razmjenu povjerljivih podataka. Više u vodiču NIS2 i GDPR u Crnoj Gori i na stranici Bezbjednost. Za specifikaciju HMAC potpisa pogledajte RFC 2104, a za SPF i DKIM RFC 7208 i RFC 6376.
Česta pitanja
Šta je webhook?
Webhook je adresa na vašem serveru na koju Kriptano šalje obavještenje kada se nešto desi, na primjer kada primalac otvori tajnu. Poruka sadrži ID i stanje tajne, nikad njen sadržaj.
Može li Kriptano preko API-ja da pročita moje tajne?
Ako šaljete već šifrovan sadržaj, ne – server nikad ne vidi čist tekst. Ako API-ju predate čist tekst, on ga šifruje i ne čuva ključ; ključ postoji samo u linku koji dobijete.
Kako podesiti sopstveni domen?
U paketu Pro Plus upišite poddomen u Moj nalog → Brend i domen, dodajte CNAME prema domains.kriptano.com i TXT zapis za potvrdu i kliknite Provjeri. Sertifikat se izdaje automatski.
Kada mi treba sopstveni SMTP?
Kada politika firme traži da sva odlazna pošta prolazi kroz vaš server. Ako želite samo da poruke stižu sa vaše adrese, dovoljno je slanje sa vašeg domena.
Šta ako je moj server nedostupan kada webhook šalje događaj?
Kriptano ponavlja slanje nakon 1, 5, 30, 120 i 720 minuta. Nakon 15 uzastopnih neuspjeha adresa se isključuje i to vidite u Moj nalog.
Povežite Kriptano sa svojim sistemima
API, webhook i tim dostupni su od paketa Pro, a sopstveni domen i SMTP u paketu Pro Plus.