API in webhook za varno pošiljanje skrivnosti: ekipa, lastna domena in lastni SMTP
Ko podjetje mesečno pošlje na stotine gesel in dokumentov, ročno pošiljanje postane ozko grlo. Kako Kriptano prek API-ja povezati s kadrovskim sistemom, podporo in CRM-om, kako webhook sporoči, da je skrivnost odprta, ter kako delujejo ekipa, lastna domena in lastni SMTP.
Vsebina članka
Eno enkratno povezavo ustvarite v pol minute. Sto na mesec – za nove zaposlene, ponastavljena gesla, stranke in dobavitelje – pa je že delo, ki ga mora nekdo opravljati ročno. Za podjetja in razvojne ekipe zato Kriptano ponuja pet gradnikov: API, webhook, ekipo z vlogami, lastno domeno in lastni SMTP. V tem vodniku pojasnjujemo, kaj vsak od njih naredi, kako ga povezati z vašimi sistemi in kako vse ostane šifrirano v brskalniku.
Če Kriptano šele spoznavate, začnite z vodnikom Enkratna povezava. Tehnična dokumentacija s primeri je na strani API.
Pregled: kaj je vključeno v kateri paket
Vse funkcije uporabljajo isto šifriranje: AES-256-GCM, ključ pa je samo v povezavi za znakom #. Paketi se razlikujejo po obsegu in poslovnih funkcijah:
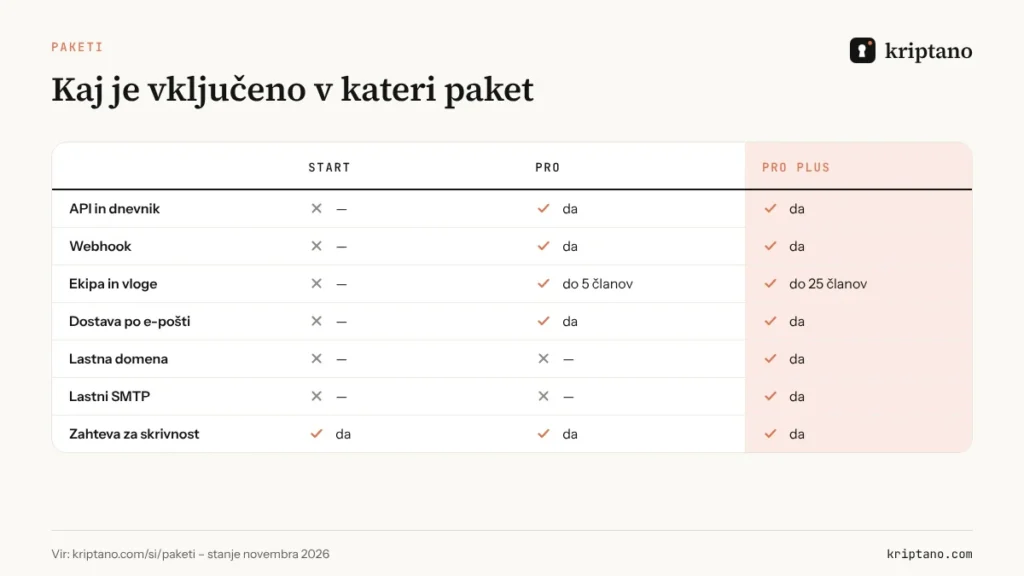
Trenutne cene in omejitve so vedno na strani Paketi. Če potrebujete samo zahtevo za skrivnost in šifrirane priponke, zadošča paket Start.
API: skrivnosti iz vaših sistemov
API omogoča, da vaš sistem sam ustvari enkratno povezavo – ko kadrovska služba odpre nov račun, ko podpora ponastavi geslo ali ko CRM stranki pošilja prijavne podatke. Prijava poteka s ključem API v glavi Authorization. Ključe ustvarite v nastavitvah računa, v bazi pa se hranijo samo kot zgoščene vrednosti.
API deluje na dva načina:
- Že šifrirana vsebina – vaša koda skrivnost šifrira v istem formatu kot brskalnik, strežnik pa nikoli ne vidi čistega besedila. To je priporočeni način za občutljive integracije.
- Čisto besedilo – API skrivnost šifrira v istem formatu in ključa ne shrani. Ključ obstaja samo v povezavi, ki jo dobite v odgovoru, zato jo mora vaš sistem takoj predati prejemniku.
POST https://kriptano.com/wp-json/kriptano/v1/api/secrets
Authorization: Bearer <vaš ključ API>
Content-Type: application/json

{ "secret": "Začetno geslo: …", "expires": 86400, "passphrase": "…" }

→ 201 Created – odgovor vsebuje enkratno povezavo s ključem za #
Druge možnosti – število odpiranj, oznako za dnevnik, priponke – opisuje dokumentacija. Tipičen primer je predaja začetnega gesla novemu zaposlenemu, ki jo opisujemo v vodniku Prijavni podatki in začetno geslo. Dnevnik dejavnosti je na voljo tudi prek API-ja, zato ga lahko prenašate v svoj sistem za nadzor.
Webhook: dogodki v realnem času
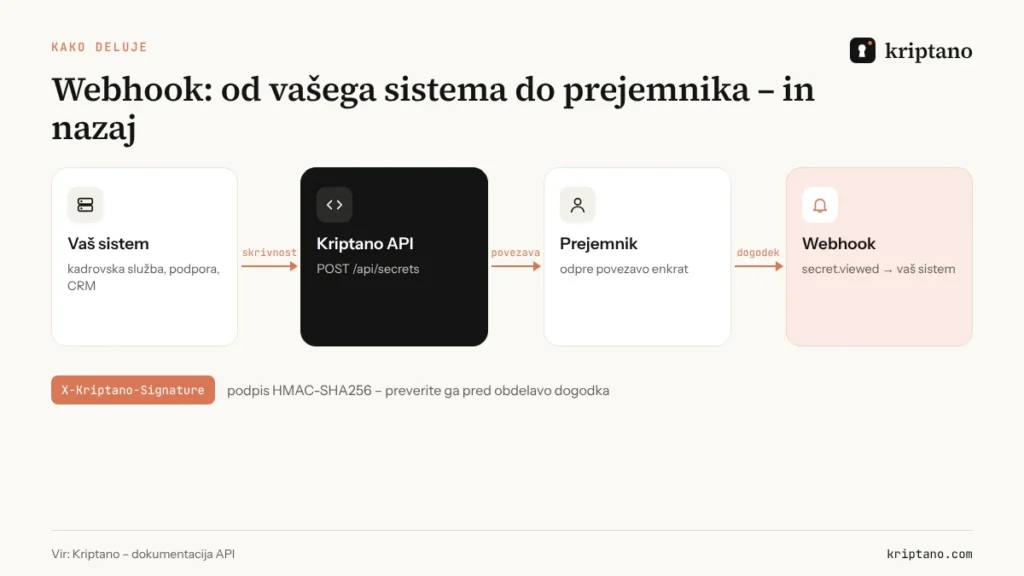
Webhook je naslov na vašem strežniku, na katerega Kriptano pošlje HTTPS POST z JSON-om, ko se nekaj zgodi – na primer ko prejemnik odpre skrivnost. Vaša podpora lahko nato samodejno zapre zahtevek, SIEM zabeleži dogodek, kanal na Slacku pa prejme obvestilo. Webhook nikoli ne pošlje vsebine skrivnosti, ključa ali šifrata – samo ID, oznako in stanje, zato model brez dostopa do vsebine ostane nedotaknjen.
| Dogodek | Kdaj pride |
|---|---|
| secret.created | ustvarjena je nova skrivnost |
| secret.viewed | prejemnik je odprl skrivnost |
| secret.burned | skrivnost je uničena po zadnjem odpiranju ali napačnih geslih |
| secret.expired | rok je potekel, skrivnost ni bila odprta |
| secret.deleted | pošiljatelj je izbrisal skrivnost |
| request.created / request.answered | zahteva za skrivnost je poslana ali odgovorjena |
| team.member_joined / team.member_removed | sprememba v ekipi |
Kako webhook dostavlja sporočila
Kriptano sporočilo pošlje takoj po dogodku. Če vaš strežnik ne odgovori s statusom 2xx, sledijo ponovni poskusi po 1, 5, 30, 120 in 720 minutah. Po 15 zaporednih neuspehih se naslov samodejno izklopi, kar vidite v nastavitvah računa. Dovoljeni so samo naslovi HTTPS, brez preusmeritev ter brez zasebnih ali lokalnih naslovov IP – to je zaščita pred zlorabo za napade na notranje omrežje. Število naslovov za webhook je odvisno od paketa, gumb „Pošlji test” pa pošlje testno sporočilo ping.
Preverjanje podpisa
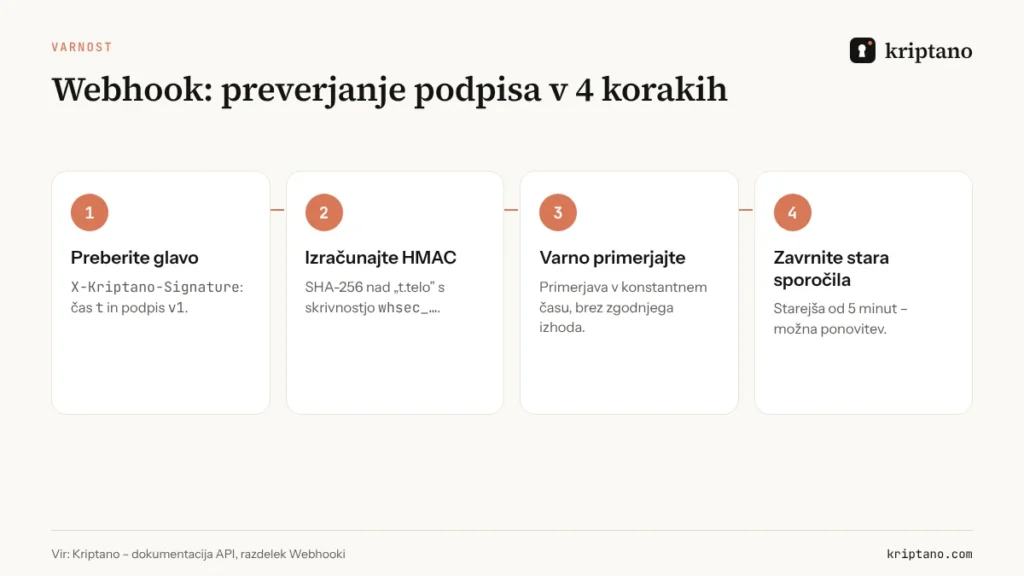
Vsako sporočilo ima glavo X-Kriptano-Signature s časom in podpisom. Vaš strežnik izračuna HMAC-SHA256 nad časom in surovim telesom sporočila s skrivnostjo webhooka (whsec_…), ki ste jo prejeli samo enkrat, ob dodajanju naslova:
# Python – preverjanje podpisa
import hmac, hashlib, time
t, v1 = (p.split("=", 1)[1] for p in request.headers["X-Kriptano-Signature"].split(","))
pricakovano = hmac.new(SKRIVNOST.encode(), f"{t}.{surovo_telo}".encode(), hashlib.sha256).hexdigest()
if not hmac.compare_digest(pricakovano, v1) or abs(time.time() - int(t)) > 300:
    abort(400)
Za idempotentno obdelavo uporabite ID dogodka iz telesa sporočila ali glavo X-Kriptano-Delivery: ponovni poskus nosi isti dogodek, zato ga ne smete obdelati dvakrat.
Trije primeri iz prakse
- Podpora – agent ponastavi geslo, sistem prek API-ja ustvari povezavo in jo doda v odgovor uporabniku. Ko pride dogodek secret.viewed, se zahtevek sam zapre; če pride secret.expired, agent dobi opomnik.
- Kadrovska služba in IT – nov zaposleni je vpisan v kadrovski sistem, skripta IT odpre račune in pošlje začetno geslo z enkratno povezavo. Webhook sporoči, ko je zaposleni povezavo odprl, zato IT ve, da je predaja uspela.
- Agencija in stranke – CRM vsaki novi stranki pošlje zahtevo za skrivnost za prijavne podatke gostovanja. Dogodek request.answered premakne projekt v naslednjo fazo, geslo pa nikoli ne gre skozi e-pošto.
Ekipa in vloge: kdo sme kaj
V paketu Pro ima ekipa do 5 članov, v paketu Pro Plus do 25. Vloge ločijo odgovornosti:
- Lastnik upravlja paket in plačila.
- Skrbnik vabi in odstranjuje člane, vklopi obvezno dvostopenjsko prijavo za celotno ekipo in upravlja naslove za webhook.
- Član pošilja skrivnosti in zahteve, v dnevniku pa vidi samo svoje dogodke.
Pravila ekipe določajo enaka pravila za vse: obvezno dodatno geslo, najdaljši rok in največje število odpiranj, privzete vrednosti obrazca ter obvezno prijavo z Googlom ali Microsoftom. Tako tudi nov član od prvega dne dela po pravilih podjetja, revizor pa v dnevniku vidi, da so se pravila uporabljala.
Lastna domena: povezave pod vašim imenom
Prejemniki vse pogosteje upravičeno dvomijo o povezavah z neznanih domen. V paketu Pro Plus lastna domena omogoča, da so povezave videti kot skrivnosti.podjetje.si/…, stran skrivnosti pa nosi vaš logotip in barve. To pomaga tudi pri ozaveščanju zaposlenih: „naše povezave so vedno na skrivnosti.podjetje.si” je preprosto pravilo proti lažnim sporočilom.
Nastavitev traja nekaj minut:
- V nastavitvah računa (Moj račun → Blagovna znamka in domena) vpišite poddomeno, na primer skrivnosti.podjetje.si.
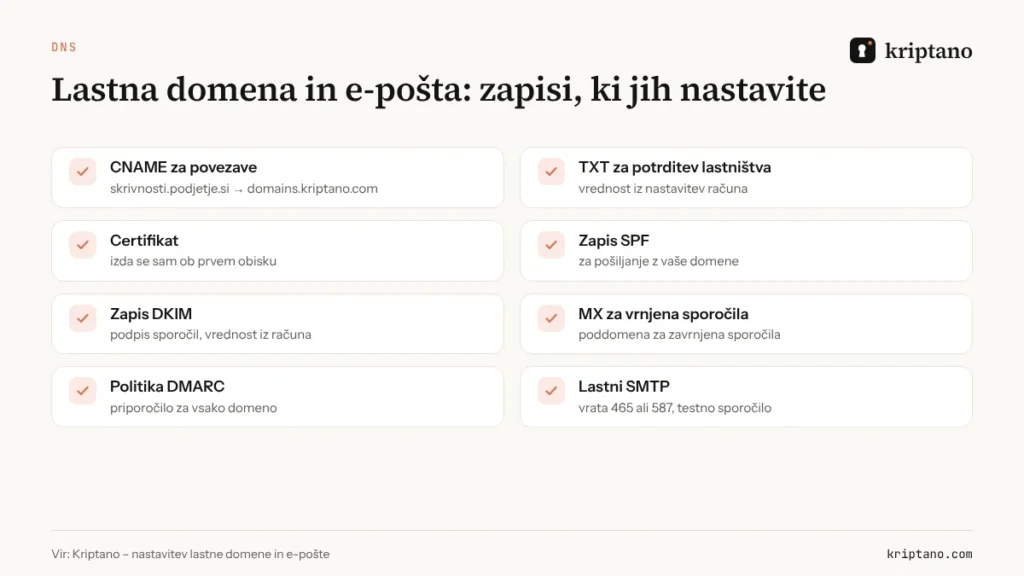
- Pri svojem ponudniku DNS dodajte zapis CNAME na
domains.kriptano.comin zapis TXT za potrditev lastništva. - Kliknite „Preveri”. Certifikat se izda samodejno ob prvem obisku domene.
Lastna domena deluje samo, dokler je paket aktiven in je lastništvo potrjeno, zato nihče ne more preusmeriti tuje domene na vaše skrivnosti. Lastna domena je posebej koristna za javne zavode in klinike, ki prejemnike opozarjajo na lažna sporočila – primer je v vodniku Javna naročila in zaupni dokumenti.
Lastni SMTP in pošiljanje z vaše e-poštne domene
V paketih Pro in Pro Plus lahko Kriptano povezavo sam dostavi prejemniku po e-pošti – do pet prejemnikov na skrivnost. Ključ pri tem enkrat preide strežnik zaradi pošiljanja in se ne shrani. Zato ob dostavi po e-pošti priporočamo dodatno geslo, ki ga sporočite po drugem kanalu: tedaj skrivnosti ne more odpreti niti strežnik niti ponudnik e-pošte.
V paketu Pro Plus lahko sporočila pod vašim imenom pošiljate na dva načina:
- Lastni SMTP – Kriptano pošilja prek vašega poštnega strežnika (vrata 25, 465, 587 ali 2525). Geslo se shrani šifrirano, povezava je dovoljena samo na javne naslove, lastni SMTP pa se vklopi šele po uspešnem testnem sporočilu.
- Pošiljanje z vaše domene – dodate domeno, nastavite zapise SPF, DKIM in MX, ki jih prikažejo nastavitve računa, in kliknete „Preveri”. Javne domene, kot sta Gmail ali Outlook, niso dovoljene.
Lastni SMTP je smiseln, ko vaša politika zahteva, da vsa odhodna pošta gre skozi vaš strežnik, na primer zaradi arhiviranja ali pravil DLP. Če vam je pomembno le, da sporočilo pride z vašega naslova, je preprostejša možnost pošiljanje z vaše domene. Klinike, ki tako pošiljajo izvide, opisujemo v vodniku Odpustno pismo in izvid po e-pošti.
Varnost integracije: kontrolni seznam
- Ključe API in skrivnost webhooka hranite v upravitelju skrivnosti, ne v kodi ali repozitoriju.
- Ključe zamenjajte, ko nekdo iz ekipe odide ali ob sumu uhajanja.
- Podpis webhooka preverite pred kakršno koli obdelavo.
- Na webhook odgovorite hitro, počasno obdelavo pa opravite asinhrono.
- Povezav s ključem ne zapisujte v dnevnike svojega sistema.
- Za občutljive podatke uporabite že šifrirano vsebino in dodatno geslo.
Takšna integracija je tudi konkreten ukrep po ZInfV-1 in direktivi NIS2: dnevnik, nadzor dostopa in obvestila v realnem času dokazujejo, da izmenjavo zaupnih podatkov nadzorujete. Več v vodniku NIS2 in GDPR in na strani Varnost. Za specifikacijo podpisa HMAC glejte RFC 2104, za SPF in DKIM pa RFC 7208 in RFC 6376.
Pogosta vprašanja
Kaj je webhook?
Webhook je naslov na vašem strežniku, na katerega Kriptano pošlje obvestilo, ko se nekaj zgodi, na primer ko prejemnik odpre skrivnost. Sporočilo vsebuje ID in stanje skrivnosti, nikoli njene vsebine.
Ali lahko Kriptano prek API-ja prebere moje skrivnosti?
Če pošiljate že šifrirano vsebino, ne – strežnik nikoli ne vidi čistega besedila. Če API-ju predate čisto besedilo, ga šifrira in ključa ne shrani; ključ obstaja samo v povezavi, ki jo dobite.
Kako nastavim lastno domeno?
V paketu Pro Plus vpišite poddomeno v nastavitvah računa, dodajte zapis CNAME na domains.kriptano.com in zapis TXT za potrditev ter kliknite Preveri. Certifikat se izda samodejno.
Kdaj potrebujem lastni SMTP?
Ko politika podjetja zahteva, da vsa odhodna e-pošta gre skozi vaš strežnik. Če želite samo, da sporočila prihajajo z vašega naslova, zadošča pošiljanje z vaše domene.
Kaj, če je moj strežnik nedosegljiv, ko webhook pošilja dogodek?
Kriptano pošiljanje ponovi po 1, 5, 30, 120 in 720 minutah. Po 15 zaporednih neuspehih se naslov izklopi, kar vidite v nastavitvah računa.
Povežite Kriptano s svojimi sistemi
API, webhook in ekipa so na voljo od paketa Pro, lastna domena in lastni SMTP pa v paketu Pro Plus.