Webhooks und API für sicheres Teilen von Geheimnissen: Team, eigene Domain und eigener SMTP
Wer monatlich Hunderte Passwörter und Dokumente verschickt, stößt mit Handarbeit an Grenzen. Wie Sie Kriptano per API mit HR-System, Helpdesk und CRM verbinden, wie Webhooks melden, dass ein Geheimnis geöffnet wurde, und wie Team, eigene Domain und eigener SMTP funktionieren.
Inhalt
Einen Einmal-Link erstellen Sie in einer halben Minute. Hundert im Monat – für neue Mitarbeitende, Passwort-Resets, Kunden und Dienstleister – sind Arbeit, die jemand von Hand erledigen muss. Für Unternehmen und Entwicklungsteams bietet Kriptano deshalb fünf Bausteine: API, Webhooks, Team mit Rollen, eigene Domain und eigener SMTP. Dieser Ratgeber erklärt, was jeder Baustein leistet, wie Sie ihn an Ihre Systeme anbinden und wie alles im Browser verschlüsselt bleibt.
Wenn Sie Kriptano erst kennenlernen, beginnen Sie mit Einmal-Link: selbstzerstörende Nachrichten. Die technische Dokumentation mit Beispielen finden Sie auf der Seite API.
Überblick: Was in welchem Paket enthalten ist
Alle Funktionen nutzen dieselbe Verschlüsselung: AES-256-GCM, der Schlüssel steht nur im Link hinter dem #-Zeichen. Die Pakete unterscheiden sich in Umfang und Geschäftsfunktionen:
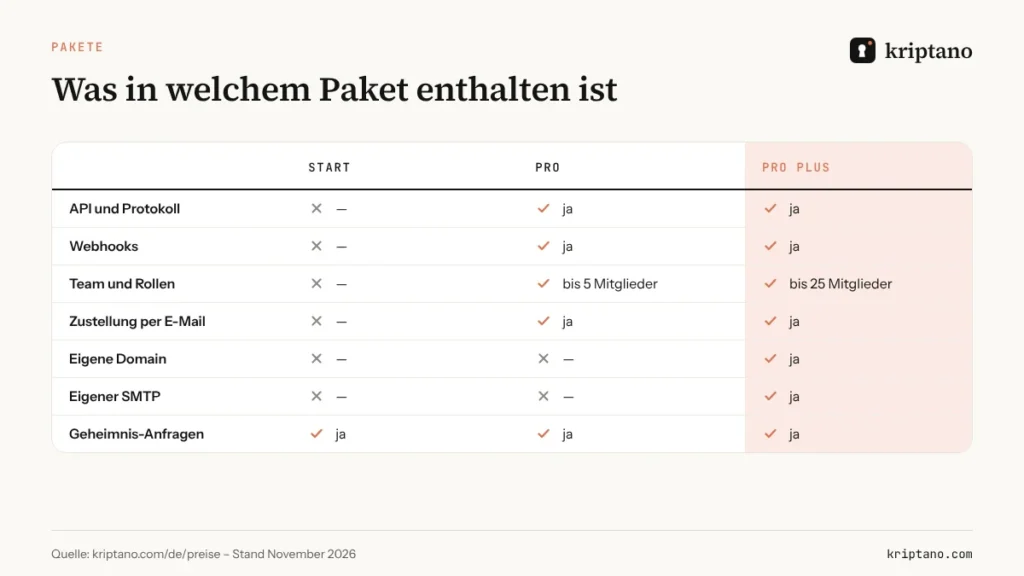
Aktuelle Preise und Grenzen stehen immer auf der Seite Preise. Brauchen Sie nur Geheimnis-Anfragen und verschlüsselte Anhänge, reicht das Paket Start.
API: Geheimnisse aus Ihren Systemen
Mit der API erstellt Ihr System selbst einen Einmal-Link – wenn HR ein neues Konto anlegt, der Helpdesk ein Passwort zurücksetzt oder das CRM einem Kunden Zugangsdaten schickt. Die Authentifizierung erfolgt mit einem API-Schlüssel im Header Authorization. Schlüssel erstellen Sie in den Kontoeinstellungen, gespeichert werden sie nur als Hash.
Die API arbeitet in zwei Modi:
- Vorab verschlüsselter Inhalt – Ihr Code verschlüsselt das Geheimnis im selben Format wie der Browser, der Server sieht nie Klartext. Das ist der empfohlene Modus für sensible Integrationen.
- Klartext – die API verschlüsselt das Geheimnis im selben Format und speichert den Schlüssel nicht. Er existiert nur im Link aus der Antwort, Ihr System muss ihn also sofort an den Empfänger weitergeben.
POST https://kriptano.com/wp-json/kriptano/v1/api/secrets
Authorization: Bearer <Ihr API-Schlüssel>
Content-Type: application/json

{ "secret": "Initialpasswort: …", "expires": 86400, "passphrase": "…" }

→ 201 Created – die Antwort enthält einen Einmal-Link mit Schlüssel hinter #
Weitere Optionen – Zahl der Abrufe, Bezeichnung fürs Protokoll, Anhänge – beschreibt die Dokumentation. Ein typisches Beispiel ist die Übergabe des Initialpassworts an neue Mitarbeitende, beschrieben im Ratgeber Initialpasswort und Zugangsdaten übergeben. Auch das Aktivitätsprotokoll ist per API abrufbar, sodass Sie es in Ihr eigenes Monitoring übernehmen können.
Webhooks: Ereignisse in Echtzeit
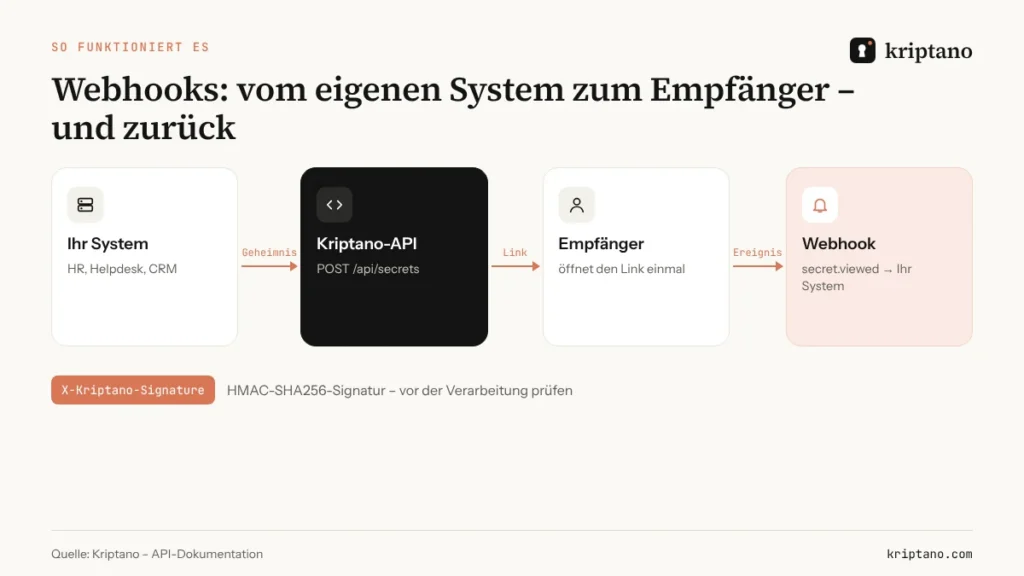
Webhooks sind Endpunkte auf Ihrem Server, an die Kriptano einen HTTPS-POST mit JSON sendet, wenn etwas passiert – etwa wenn ein Empfänger ein Geheimnis öffnet. Ihr Helpdesk schließt dann das Ticket automatisch, Ihr SIEM protokolliert das Ereignis, ein Slack-Kanal erhält eine Nachricht. Webhooks übertragen nie Inhalt, Schlüssel oder Chiffrat eines Geheimnisses – nur ID, Bezeichnung und Status. Das Zero-Knowledge-Prinzip bleibt unberührt.
| Ereignis | Wann es eintrifft |
|---|---|
| secret.created | ein neues Geheimnis wurde erstellt |
| secret.viewed | der Empfänger hat das Geheimnis geöffnet |
| secret.burned | das Geheimnis wurde nach dem letzten Abruf oder falschen Passwörtern vernichtet |
| secret.expired | die Frist ist abgelaufen, das Geheimnis wurde nie geöffnet |
| secret.deleted | der Absender hat das Geheimnis gelöscht |
| request.created / request.answered | eine Geheimnis-Anfrage wurde gesendet oder beantwortet |
| team.member_joined / team.member_removed | Änderung im Team |
Wie Webhooks zugestellt werden
Kriptano sendet die Nachricht direkt nach dem Ereignis. Antwortet Ihr Server nicht mit einem 2xx-Status, folgen Wiederholungen nach 1, 5, 30, 120 und 720 Minuten. Nach 15 Fehlschlägen in Folge wird der Endpunkt automatisch deaktiviert – das sehen Sie im Konto. Erlaubt sind nur HTTPS-Endpunkte, ohne Weiterleitungen und ohne private oder lokale IP-Adressen; das verhindert, dass Webhooks für Angriffe auf interne Netze missbraucht werden. Die Zahl der Endpunkte hängt vom Paket ab, der Button „Test senden“ liefert ein ping-Ereignis.
Signatur prüfen
Jede Nachricht enthält den Header X-Kriptano-Signature mit Zeitstempel und Signatur. Ihr Server berechnet HMAC-SHA256 über Zeitstempel und unveränderten Body – mit dem Webhook-Secret (whsec_…), das Sie beim Anlegen des Endpunkts einmalig erhalten haben:
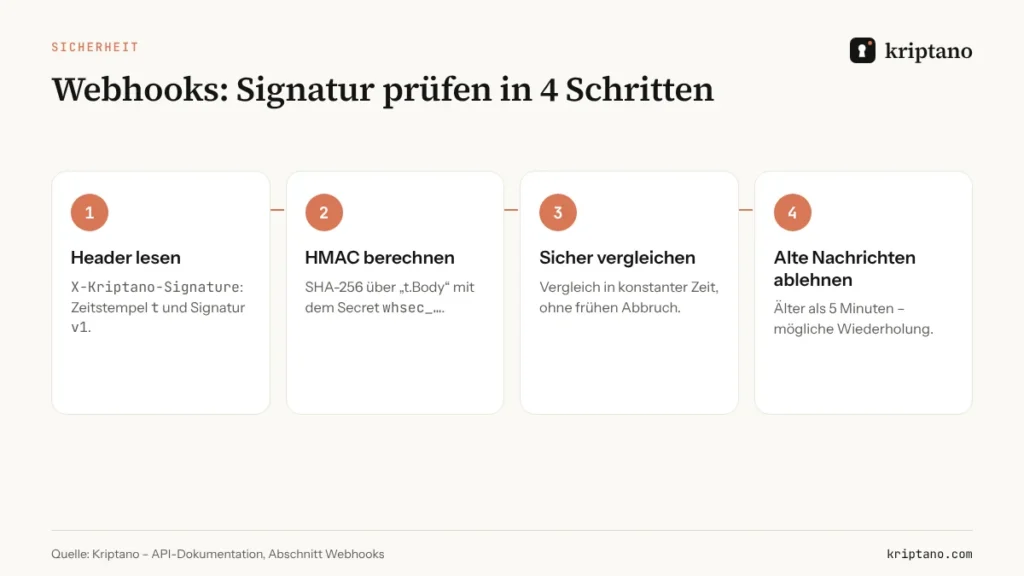
# Python – Signatur prüfen
import hmac, hashlib, time
t, v1 = (p.split("=", 1)[1] for p in request.headers["X-Kriptano-Signature"].split(","))
erwartet = hmac.new(SECRET.encode(), f"{t}.{roher_body}".encode(), hashlib.sha256).hexdigest()
if not hmac.compare_digest(erwartet, v1) or abs(time.time() - int(t)) > 300:
    abort(400)
Für idempotente Verarbeitung nutzen Sie die Ereignis-ID aus dem Body oder den Header X-Kriptano-Delivery: Eine Wiederholung trägt dasselbe Ereignis, Sie dürfen es nicht doppelt verarbeiten.
Drei Beispiele aus der Praxis
- Helpdesk – ein Agent setzt ein Passwort zurück, das System erstellt per API einen Link und fügt ihn in die Antwort ein. Trifft secret.viewed ein, schließt sich das Ticket; bei secret.expired erhält der Agent eine Erinnerung.
- HR- und IT-Onboarding – neue Mitarbeitende werden im HR-System angelegt, ein IT-Skript erstellt die Konten und sendet das Initialpasswort per Einmal-Link. Webhooks melden, wann der Link geöffnet wurde – die IT weiß, dass die Übergabe geklappt hat.
- Agentur und Kunden – das CRM schickt jedem Neukunden eine Geheimnis-Anfrage für die Hosting-Zugangsdaten. Das Ereignis request.answered schiebt das Projekt in die nächste Phase, das Passwort läuft nie über E-Mail.
Team und Rollen: wer was darf
In Pro hat ein Team bis zu 5 Mitglieder, in Pro Plus bis zu 25. Rollen trennen die Verantwortung:
- Inhaber verwaltet Paket und Abrechnung.
- Administrator lädt Mitglieder ein und entfernt sie, erzwingt die Zwei-Faktor-Anmeldung für das ganze Team und verwaltet die Endpunkte für Webhooks.
- Mitglied sendet Geheimnisse und Anfragen und sieht im Protokoll nur eigene Ereignisse.
Teamrichtlinien legen für alle dieselben Regeln fest: Pflichtpasswort, Höchstfrist und maximale Abrufe, Standardwerte im Formular und verpflichtende Anmeldung mit Google oder Microsoft. Neue Mitglieder arbeiten vom ersten Tag an nach den Regeln des Unternehmens, und Prüfer sehen im Protokoll, dass sie angewendet wurden.
Eigene Domain: Links unter Ihrem Namen
Empfänger misstrauen Links unbekannter Domains zu Recht. In Pro Plus sorgt eine eigene Domain dafür, dass Links wie geheim.firma.de/… aussehen und die Geheimnisseite Ihr Logo und Ihre Farben trägt. Das hilft auch bei der Sensibilisierung: „Unsere Links stehen immer auf geheim.firma.de“ ist eine einfache Regel gegen Phishing.
Die Einrichtung dauert wenige Minuten:
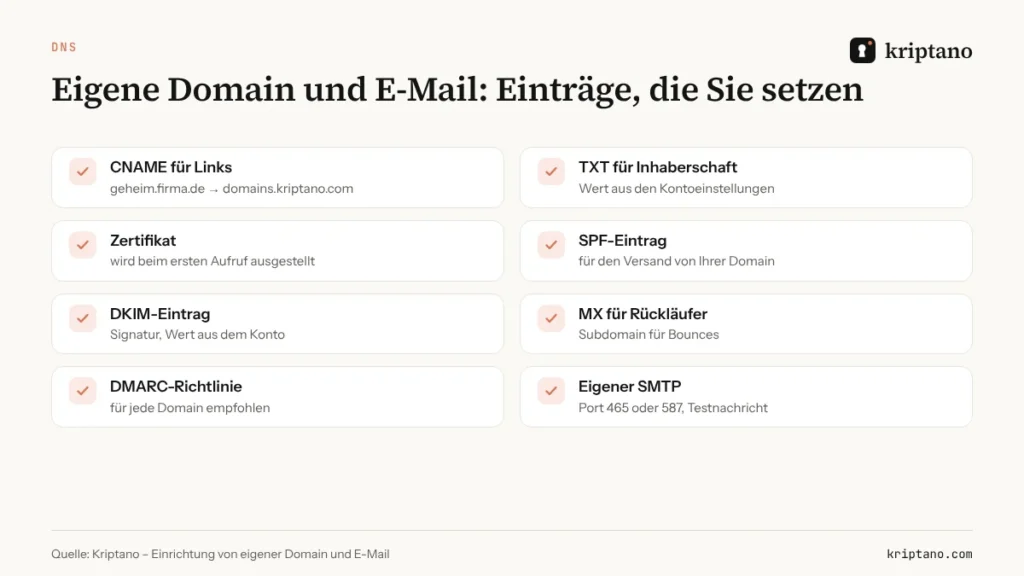
- Tragen Sie in den Kontoeinstellungen eine Subdomain ein, etwa geheim.firma.de.
- Legen Sie bei Ihrem DNS-Anbieter einen CNAME-Eintrag auf
domains.kriptano.comund einen TXT-Eintrag zur Bestätigung der Inhaberschaft an. - Klicken Sie auf „Prüfen“. Das Zertifikat wird beim ersten Aufruf automatisch ausgestellt.
Die eigene Domain funktioniert nur, solange das Paket aktiv und die Inhaberschaft bestätigt ist – niemand kann eine fremde Domain auf Ihre Geheimnisse richten. Vergabestellen und Praxen, die Empfänger vor Phishing warnen, profitieren besonders, siehe Vergabeunterlagen vertraulich übermitteln.
Eigener SMTP und Versand von Ihrer Maildomain
In Pro und Pro Plus kann Kriptano den Link selbst per E-Mail zustellen – an bis zu fünf Empfänger je Geheimnis. Der Schlüssel passiert dabei einmal den Server für den Versand und wird nicht gespeichert. Deshalb empfehlen wir bei der Zustellung per E-Mail ein Passwort über einen zweiten Kanal: Dann kann weder der Server noch ein Mailanbieter das Geheimnis öffnen.
In Pro Plus gehen Nachrichten auf zwei Wegen unter Ihrem Namen hinaus:
- Eigener SMTP – Kriptano versendet über Ihren Mailserver (Ports 25, 465, 587 oder 2525). Das Passwort wird verschlüsselt gespeichert, Verbindungen sind nur zu öffentlichen Adressen erlaubt, und der eigene SMTP wird erst nach erfolgreicher Testnachricht aktiviert.
- Versand von Ihrer Domain – Domain hinzufügen, die im Konto angezeigten SPF-, DKIM- und MX-Einträge setzen und auf „Prüfen“ klicken. Öffentliche Domains wie Gmail oder Outlook sind nicht zulässig.
Ein eigener SMTP lohnt sich, wenn Ihre Richtlinie verlangt, dass alle ausgehenden Mails über Ihren Server laufen – etwa wegen Archivierung oder DLP-Regeln. Geht es nur darum, dass Nachrichten von Ihrer Adresse kommen, ist der Versand von Ihrer Domain einfacher. Wie Praxen Befunde so versenden, zeigt Arztbrief per E-Mail.
Sicherheit der Integration: Checkliste
- API-Schlüssel und Webhook-Secret im Secrets-Manager verwahren, nie im Code oder Repository.
- Schlüssel wechseln, wenn jemand das Team verlässt oder ein Abfluss vermutet wird.
- Die Signatur der Webhooks vor jeder Verarbeitung prüfen.
- Webhooks schnell beantworten, langsame Verarbeitung asynchron erledigen.
- Links mit Schlüssel nie in Anwendungslogs schreiben.
- Für sensible Daten vorab verschlüsselten Inhalt und ein Passwort nutzen.
Eine solche Integration ist auch eine konkrete Maßnahme im Sinne von NIS2: Protokoll, Zugriffskontrolle und Benachrichtigungen in Echtzeit zeigen, dass Sie den Austausch vertraulicher Daten steuern. Mehr im Ratgeber NIS2 und DSGVO und auf der Seite Sicherheit. Die HMAC-Spezifikation steht in RFC 2104, SPF und DKIM in RFC 7208 und RFC 6376.
Häufige Fragen
Was sind Webhooks?
Webhooks sind Endpunkte auf Ihrem Server, die Kriptano benachrichtigt, wenn etwas passiert – etwa wenn ein Empfänger ein Geheimnis öffnet. Die Nachricht enthält ID und Status, nie den Inhalt.
Kann Kriptano über die API meine Geheimnisse lesen?
Nicht, wenn Sie vorab verschlüsselten Inhalt senden – der Server sieht nie Klartext. Übergeben Sie der API Klartext, verschlüsselt sie ihn und speichert den Schlüssel nicht; er existiert nur im Link aus der Antwort.
Wie richte ich eine eigene Domain ein?
In Pro Plus tragen Sie in den Kontoeinstellungen eine Subdomain ein, legen einen CNAME auf domains.kriptano.com und einen TXT-Eintrag an und klicken auf Prüfen. Das Zertifikat wird automatisch ausgestellt.
Wann brauche ich einen eigenen SMTP?
Wenn Ihre Richtlinie verlangt, dass alle ausgehenden Mails über Ihren Server laufen. Sollen Nachrichten nur von Ihrer Adresse kommen, genügt der Versand von Ihrer Domain.
Was passiert, wenn mein Server bei einem Webhook nicht erreichbar ist?
Kriptano wiederholt den Versand nach 1, 5, 30, 120 und 720 Minuten. Nach 15 Fehlschlägen in Folge wird der Endpunkt deaktiviert – das sehen Sie im Konto.
Kriptano mit Ihren Systemen verbinden
API, Webhooks und Team gibt es ab Pro, eigene Domain und eigenen SMTP in Pro Plus.