NIS2 i GDPR u Crnoj Gori: Zakon o informacionoj bezbjednosti i bezbjedna razmjena podataka
NIS2 i GDPR za firme iz Crne Gore: šta donosi Zakon o informacionoj bezbjednosti iz 2024, kako se primjenjuju pravila o zaštiti podataka i kako složiti proceduru za bezbjednu razmjenu lozinki i dokumenata.
Sadržaj članka
- NIS2 i GDPR: zašto se tiču i firmi iz Crne Gore
- Zakon o informacionoj bezbjednosti (2024)
- Kazne: koliko košta neusklađenost
- Gdje se NIS2 i GDPR susreću: razmjena povjerljivih podataka
- 7 pravila interne procedure za NIS2 i GDPR
- Dokazi za reviziju i upitnike partnera
- NIS2 i GDPR u turizmu, zdravstvu i IT sektoru
- Česta pitanja
NIS2 i GDPR su evropski propisi, ali sve više određuju i način na koji firme u Crnoj Gori razmjenjuju povjerljive podatke. Crna Gora je krajem 2024. donijela novi Zakon o informacionoj bezbjednosti, koji Vlada predstavlja kao usklađen s direktivom NIS2, a GDPR se direktno primjenjuje na brojne crnogorske firme koje posluju s gostima i klijentima iz EU. U svakodnevnom radu oba se susreću na istom mjestu – kada neko pošalje lozinku, ugovor, platni listić ili nalaz. U ovom vodiču objašnjavamo šta donose, kada se primjenjuju i kako složiti internu proceduru koju možete pokazati revizoru ili partneru.
Članak je dio serije o bezbjednoj razmjeni podataka. Praktična uputstva su u vodičima Jednokratni link, Bezbjedno slanje lozinki i Slanje šifrovanih dokumenata i nalaza.
Napomena
Ovaj članak je informativnog karaktera i ne zamjenjuje pravni savjet. Da li je vaša firma obveznik Zakona o informacionoj bezbjednosti provjerite sa nadležnim organom ili stručnjakom za usklađenost.
NIS2 i GDPR: zašto se tiču i firmi iz Crne Gore
Opšta uredba o zaštiti podataka (GDPR) primjenjuje se i na firme van Evropske unije kada nude robu ili usluge licima u EU ili prate njihovo ponašanje. Hotel koji prima rezervacije gostiju iz Njemačke, turistička agencija koja prodaje aranžmane u Italiji ili IT firma koja radi za klijenta iz Slovenije zato često moraju da poštuju GDPR direktno.
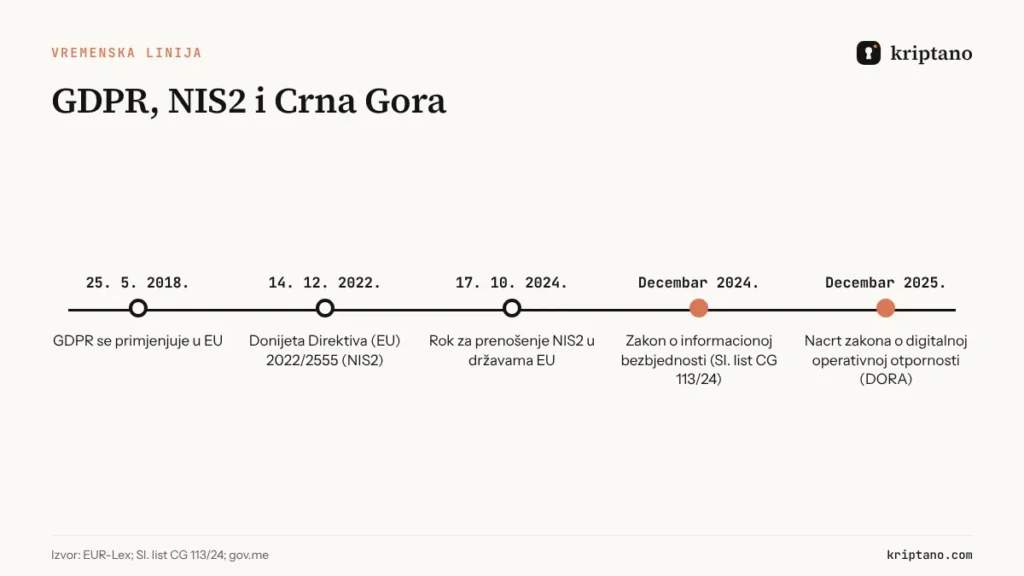
Direktiva NIS2 obavezuje ključne i važne subjekte u EU da upravljaju rizicima u lancu snabdijevanja, pa evropski partneri od crnogorskih dobavljača traže dokaze o bezbjednosnim mjerama. Kao zemlja kandidat za članstvo u EU, Crna Gora usklađuje i domaće zakonodavstvo – Zakon o informacionoj bezbjednosti iz 2024. jedan je od ključnih koraka.
Zakon o informacionoj bezbjednosti (2024)
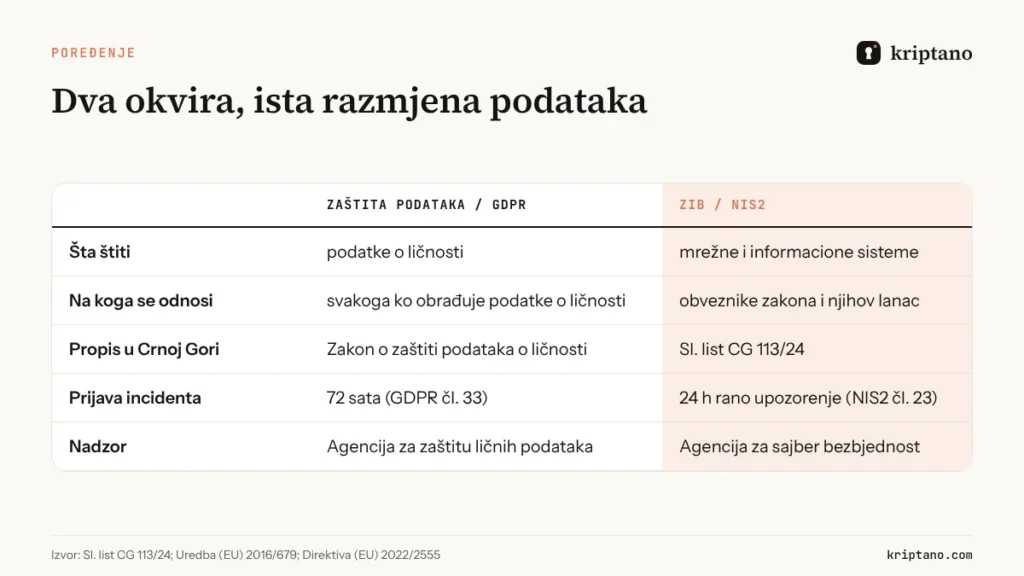
Novi Zakon o informacionoj bezbjednosti objavljen je u „Službenom listu Crne Gore”, br. 113/24. Vlada ga ističe kao jedno od ključnih dostignuća u oblasti sajber bezbjednosti, uz napomenu da je usklađen s direktivom NIS2. Zakon uređuje mjere informacione bezbjednosti, obaveze subjekata u sektorima od posebnog značaja – poput energetike, zdravstva, saobraćaja i finansija – i ulogu Agencije za sajber bezbjednost, koja obavlja poslove zaštite mrežnih i informacionih sistema.
Za firme to znači da se principi poznati iz NIS2 – upravljanje rizicima, prijavljivanje incidenata, bezbjednost lanca snabdijevanja i zaštita komunikacije – sada očekuju i u domaćem okviru. Finansijski sektor dodatno prati evropsku uredbu DORA: u pripremi je zakon o digitalnoj operativnoj otpornosti finansijskih subjekata.
Ako niste obveznik, zakon vas se ipak može ticati. Obveznici moraju da upravljaju rizicima i kod svojih dobavljača – IT podrške, računovodstva, agencija, programera. Mala firma koja radi za bolnicu, banku ili energetsku kompaniju često prva dobije upitnik o tome kako razmjenjuje pristupne podatke.
Kazne: koliko košta neusklađenost
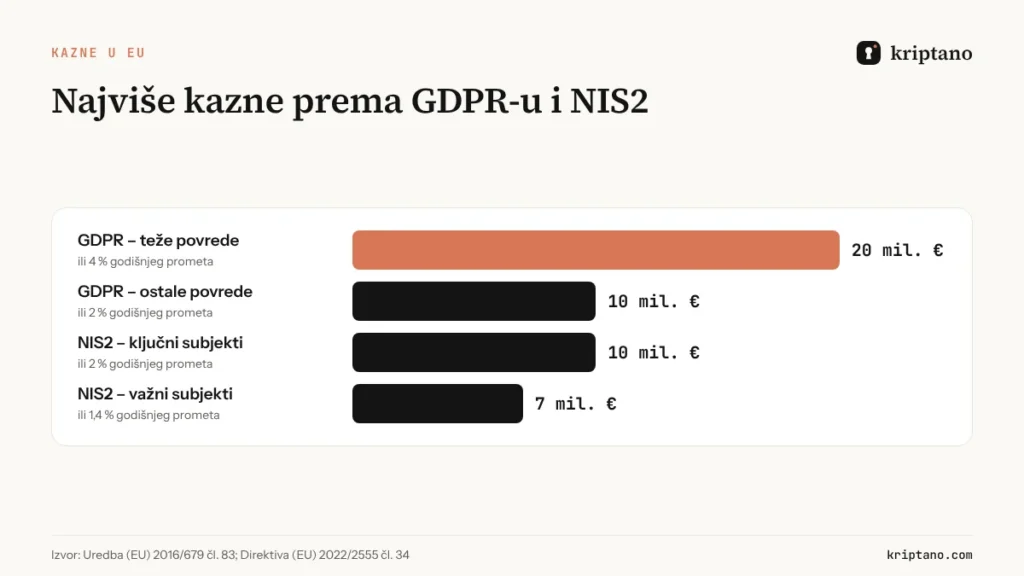
Kazne prema evropskim propisima važne su za crnogorske firme na koje se GDPR primjenjuje direktno ili koje rade za subjekte obuhvaćene direktivom NIS2. GDPR za najteže povrede predviđa do 20 miliona eura ili 4 % ukupnog godišnjeg prometa, a NIS2 za ključne subjekte najmanje do 10 miliona eura ili 2 %, i za važne subjekte najmanje do 7 miliona eura ili 1,4 % prometa.
Domaći zakoni predviđaju sopstvene prekršajne kazne, a veća šteta često nastaje van sudnice: gubitak partnera iz EU koji je u reviziji otkrio da se lozinke šalju e-mailom. NIS2 donosi i odgovornost rukovodstva – prema članu 20 direktive organi upravljanja odobravaju mjere upravljanja sajber rizicima i mogu da odgovaraju za povrede. Ista očekivanja prenose se na dobavljače.
Gdje se NIS2 i GDPR susreću: razmjena povjerljivih podataka
Oba propisa traže „odgovarajuće tehničke i organizacione mjere”, ali ne propisuju alate. Kada ih čitamo zajedno sa domaćim zakonima, za razmjenu lozinki i dokumenata dobijamo vrlo konkretne zahtjeve:
| Zahtjev | Izvor | Šta to znači u praksi |
|---|---|---|
| Integritet i povjerljivost | GDPR čl. 5 | podaci ne smiju da dođu do neovlašćenih lica |
| Ograničenje čuvanja | GDPR čl. 5 | lozinke i dokumenti ne ostaju u inboksima |
| Šifrovanje kao mjera | GDPR čl. 32 | podaci šifrovani prije slanja |
| Kriptografija i šifrovanje | NIS2 čl. 21 / ZIB | pisana politika o korišćenju šifrovanja |
| Kontrola pristupa | NIS2 čl. 21 / ZIB | jasno je ko smije da šalje i prima pristupe |
| Zaštićena komunikacija | NIS2 čl. 21 / ZIB | zaštićena glasovna, video i tekstualna komunikacija |
| Lanac snabdijevanja | NIS2 čl. 21 / ZIB | dobavljači razmjenjuju pristupe bezbjedno |
Važni su i rokovi za prijavu incidenata. Prema GDPR-u povreda podataka o ličnosti prijavljuje se nadzornom organu u roku od 72 sata. Prema NIS2 za značajan incident šalje se rano upozorenje u roku od 24 sata, obavještenje u roku od 72 sata i završni izvještaj u roku od mjesec dana. Što manje povjerljivih podataka stoji u inboksima, to je manja šteta – i jednostavnija prijava – ako se incident desi.
7 pravila interne procedure za NIS2 i GDPR
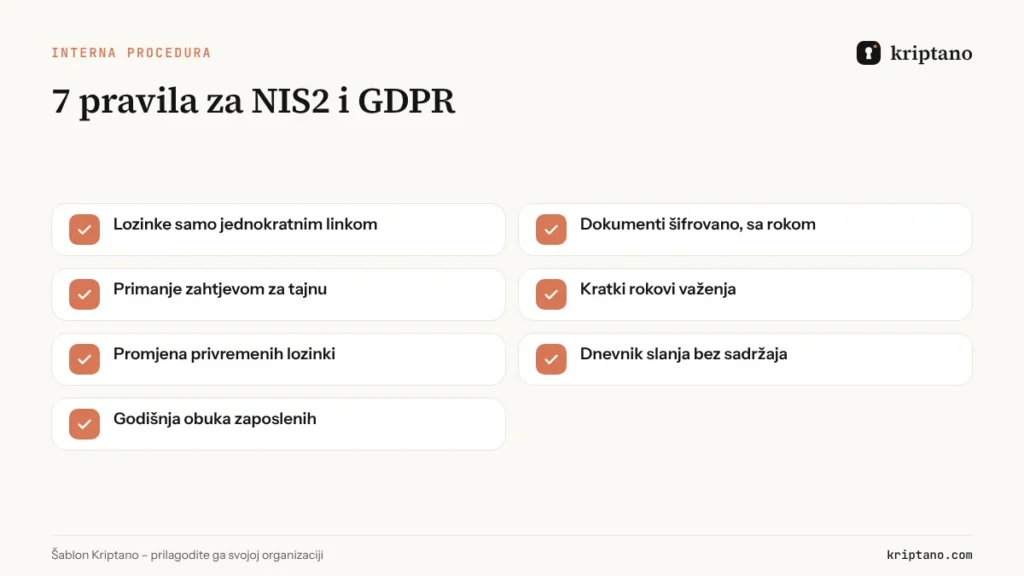
Kada je riječ o NIS2 i GDPR-u, revizor neće pitati koji alat koristite, već koja pravila imate i kako ih sprovodite. Ovo je šablon procedure za razmjenu povjerljivih podataka koji možete da prilagodite svojoj firmi:
- Lozinke i pristupni podaci ne šalju se u tekstu e-maila, četa ni tiketa – samo šifrovanim jednokratnim linkom.
- Dokumenti sa podacima o ličnosti šalju se šifrovano, sa rokom važenja i lozinkom za otvaranje koja ide drugim kanalom.
- Pristupne podatke od klijenata i dobavljača primamo zahtjevom za tajnu, a ne e-mailom.
- Rok važenja linka je najviše onoliko koliko primaocu treba – za lozinke po pravilu sati, za dokumente nekoliko dana.
- Privremene lozinke se mijenjaju pri prvoj prijavi, a pristupi se ukidaju kada saradnja završi.
- Slanje povjerljivih podataka se bilježi u dnevniku (ko, kada, kome – bez sadržaja).
- Zaposleni prolaze kratku obuku o ovim pravilima pri zapošljavanju i jednom godišnje.
Kako Kriptano pomaže da ispunite procedure
Dokazi za reviziju i upitnike partnera
Kada dođe revizija ili upitnik velikog klijenta, trebaće vam dokazi. Za NIS2 i GDPR u oblasti razmjene povjerljivih podataka to su obično:
- Pisana politika – procedura iz prethodnog poglavlja, odobrena od rukovodstva.
- Spisak alata i dobavljača – koji servis koristite za razmjenu tajni, gdje su mu serveri i kakav je bezbjednosni model.
- Dnevnik aktivnosti – izvoz iz kojeg se vidi da se procedura zaista primjenjuje.
- Dokaz o obuci – spisak zaposlenih koji su upoznati sa pravilima.
- Ugovori o obradi podataka – sa dobavljačima koji obrađuju podatke o ličnosti u vaše ime. Za ugovor o obradi sa Kriptanom javite nam se preko kontakt obrasca.
Dobra praksa je da jednom godišnje provjerite da li su se pravila zaista primjenjivala: pretražite inbokse i četove po riječima „lozinka”, „šifra” i „password”. Ako ih nađete, procedura postoji samo na papiru.
NIS2 i GDPR u turizmu, zdravstvu i IT sektoru
NIS2 i GDPR se najviše preklapaju u djelatnostima koje obrađuju osjetljive podatke i rade s partnerima iz EU. Turizam – hoteli, apartmani i agencije – svakodnevno obrađuje podatke gostiju iz EU, uključujući kopije ličnih dokumenata. Zdravstvo – bolnice, domovi zdravlja, poliklinike i laboratorije – obrađuje podatke o zdravlju, koji su posebna kategorija podataka. Postupak za bezbjedno slanje nalaza pacijentima opisujemo u vodiču Slanje šifrovanih dokumenata i nalaza.
IT sektor u Crnoj Gori često radi za klijente iz EU, kojima su GDPR i NIS2 svakodnevni zahtjev iz ugovora. Šifrovani, kratkotrajni prenos pristupnih podataka sa jasnim dnevnikom lako je objasniti i dokazati – za razliku od lozinke u e-mailu. Poređenje šifrovanog e-maila i jednokratnog linka naći ćete u članku Slanje šifrovanog e-maila.
Česta pitanja
Koja je razlika između NIS2 i GDPR?
GDPR štiti podatke o ličnosti i primjenjuje se na svakoga ko ih obrađuje. NIS2 štiti mrežne i informacione sisteme ključnih i važnih subjekata. U Crnoj Gori njenu logiku preuzima Zakon o informacionoj bezbjednosti.
Da li se GDPR primjenjuje na firme iz Crne Gore?
Da, kada nude robu ili usluge licima u Evropskoj uniji ili prate njihovo ponašanje – što je čest slučaj u turizmu, e-trgovini i IT sektoru.
Koji zakon u Crnoj Gori odgovara direktivi NIS2?
Zakon o informacionoj bezbjednosti („Službeni list Crne Gore”, br. 113/24), koji Vlada predstavlja kao usklađen s direktivom NIS2.
Ko vrši nadzor nad zaštitom podataka o ličnosti?
Agencija za zaštitu ličnih podataka i slobodan pristup informacijama.
Da li NIS2 i GDPR zahtijevaju određeni alat za slanje lozinki?
Ne. Propisi traže odgovarajuće mjere – šifrovanje, kontrolu pristupa, ograničenje čuvanja i zaštićenu komunikaciju. Šifrovani jednokratni link uz dnevnik aktivnosti jedan je od načina da ih ispunite i dokažete.
Gdje su Kriptanovi serveri?
U Evropskoj uniji. Tajne se šifruju u pregledaču, a server čuva samo šifrovani zapis bez ključa.
Uvedite bezbjednu razmjenu podataka danas
Prvi korak procedure možete da napravite odmah: pošaljite lozinku jednokratnim linkom umjesto e-mailom.