Jaka lozinka: koliko znakova stvarno treba – 8, 12, 16 ili 20?
Koliko znakova treba jaka lozinka? Usporedili smo 8, 12, 16 i 20 znakova s vremenima probijanja, preporukama NIST-a, CISA-e i BSI-ja te duljinom za svaki račun – uz besplatnu provjeru lozinke u pregledniku.
Jaka lozinka danas se mjeri prije svega duljinom. Pravila poput „jedno veliko slovo, jedna brojka, jedan znak“ ljudi ispunjavaju na predvidljiv način, a grafičke kartice postaju svake godine brže. Koliko je onda znakova dovoljno – 8, 12, 16 ili 20? U ovom vodiču računamo vremena probijanja, uspoređujemo preporuke NIST-a, CISA-e i njemačkog BSI-ja i dajemo duljinu za svaki račun. Na kraju možete napraviti provjeru lozinke izravno u pregledniku.
Sadržaj članka
- Što čini lozinku jakom
- Jaka lozinka i vrijeme probijanja: od 8 do 20 znakova
- Što 8 znakova znači u 2026.
- Koliko znakova lozinka treba prema NIST-u, CISA-i i BSI-ju
- Provjera lozinke u curenjima podataka
- Isprobajte provjeru lozinke – ili odmah stvorite jaku lozinku
- Što ako provjera kaže „slaba“?
- Koliko znakova za koji račun?
- Četiri primjera izračunata
- Jaka lozinka za kućni Wi-Fi
- Mitovi o jakim lozinkama
- Jaka lozinka ili ključ za pristup?
- Jaka lozinka u tvrtki
- Jaka lozinka na mobitelu
- Koliko često provjeravati lozinke?
- Zašto mjerači jačine često lažu
- Jaku lozinku sigurno proslijedite
- Najvažnije brojke
- Jaka lozinka – česta pitanja
Što čini lozinku jakom
Jaka lozinka ima tri svojstva: dovoljno je duga, nasumična je i koristi se samo na jednom mjestu. Ako jedno od tri nedostaje, ostala dva malo pomažu. Lozinka od 20 znakova koju koristite na deset stranica pada čim procuri jedna od njih; nasumična lozinka od 8 znakova pada na grafičkoj kartici; duga lozinka sastavljena od imena i godine pada na napad rječnikom.
Zato je odgovor na pitanje „koliko znakova lozinka treba imati“ uvijek uvjetovan: toliko i toliko – ako je nasumična i jedinstvena. Sve brojke u ovom članku vrijede za lozinke iz generatora. Što su znakovi i entropija, objašnjava vodič nasumična lozinka.
Jaka lozinka i vrijeme probijanja: od 8 do 20 znakova
Najteži scenarij za lozinku je napad bez mreže: napadač je ukrao bazu sažetaka (hash) i pogađa na vlastitom hardveru, bez ograničenja broja pokušaja. Kod brzih sažetaka poput MD5 ili NTLM dvanaest grafičkih kartica RTX 5090 isproba oko 10¹² lozinki u sekundi. Graf pokazuje prosječno vrijeme za nasumičnu lozinku iz skupa od 75 znakova.
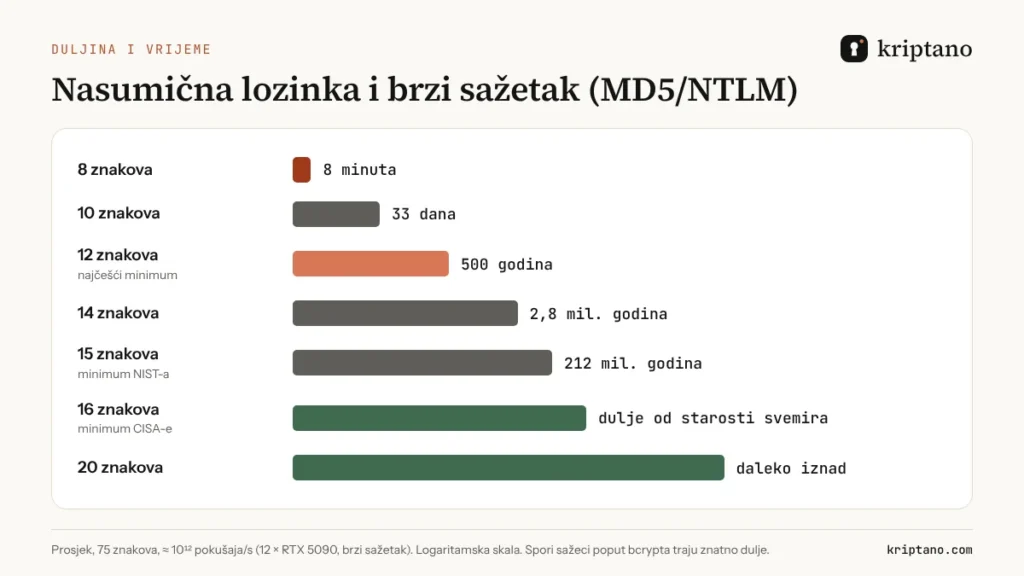
Skok je ogroman jer svaki dodatni znak množi broj kombinacija sa 75. Između 12 i 16 znakova nije razlika „malo jača“, nego 75⁴ ≈ 32 milijuna puta. Zato jaka lozinka danas počinje negdje oko 15 znakova, a ne oko 8.
Što 8 znakova znači u 2026.
Osam znakova bio je standard prije dvadeset godina i mnoge ga stranice još uvijek traže kao minimum. Tvrtka Hive Systems svake godine objavljuje tablicu vremena probijanja za sporiji, sigurniji algoritam bcrypt. Čak i tamo osam znakova izgleda loše čim se izostave neke vrste znakova:
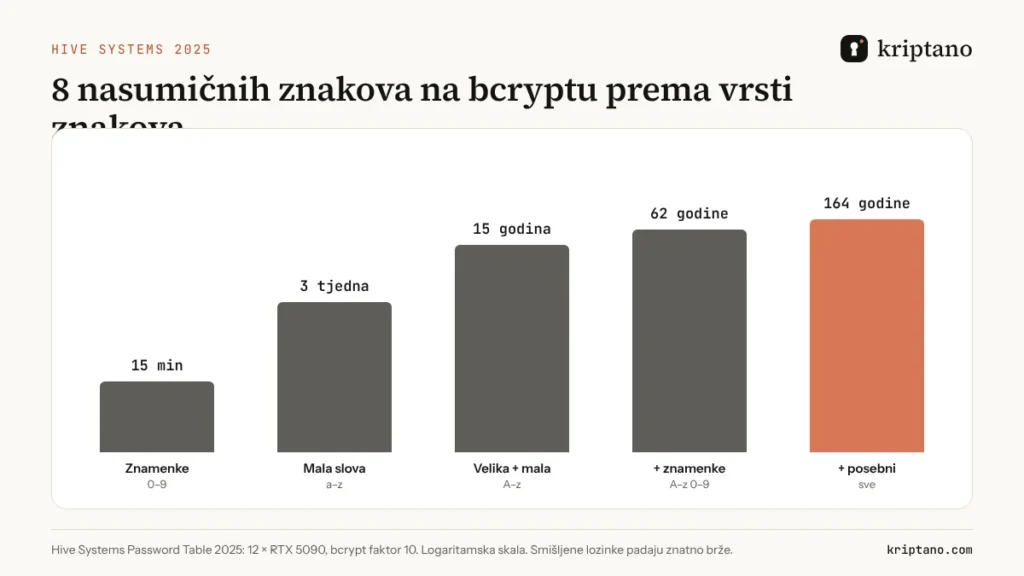
Samo brojke: 15 minuta. Samo mala slova: tri tjedna. Sve vrste znakova: oko 164 godine – i to samo ako je poslužitelj koristio bcrypt i ako je lozinka bila nasumična. Kad stranica čuva lozinke lošije, osam znakova pada za nekoliko minuta. Zaključak: osam znakova nije jaka lozinka, nego minimum za račune zaštićene drugim faktorom.
Ukratko
12 nasumičnih znakova: u redu uz prijavu u dva koraka. 15–16: suvremeni minimum bez drugog faktora. 20+: e-pošta, administratorski računi i Wi-Fi.
Koliko znakova lozinka treba prema NIST-u, CISA-i i BSI-ju
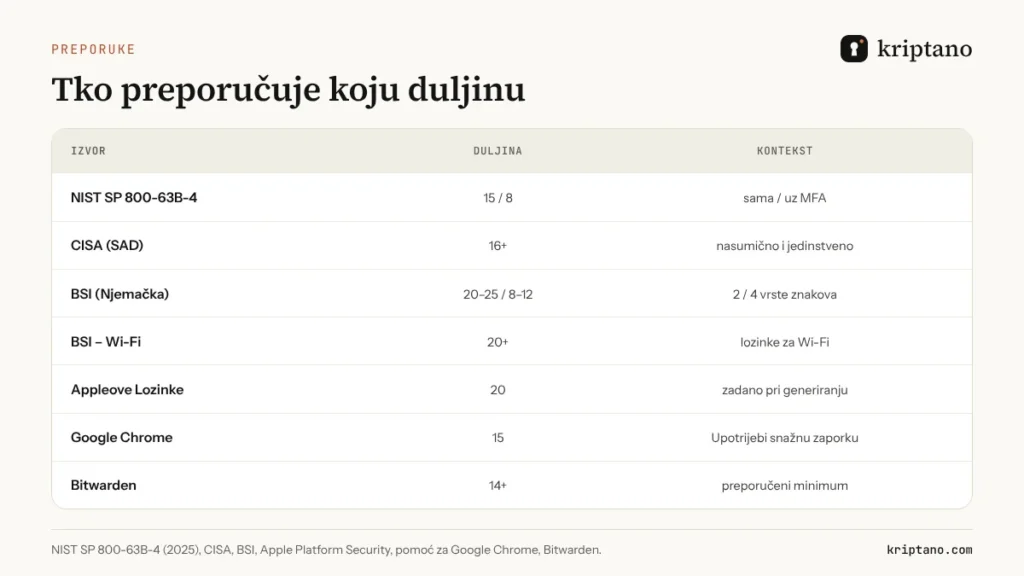
Smjernice se u detaljima razlikuju, ali svi idu u istom smjeru – dulje je bolje, a pravila o vrstama znakova manje su važna:
- NIST SP 800-63B-4 (SAD, 2025): najmanje 15 znakova kad je lozinka jedini faktor, 8 uz višefaktorsku prijavu, a sustavi moraju dopustiti najmanje 64 znaka. Smjernice NIST-a izričito ne traže obavezne vrste znakova.
- CISA (SAD): najmanje 16 znakova, nasumično i jedinstveno za svaki račun.
- BSI (Njemačka): 20–25 znakova s dvije vrste znakova ili 8–12 sa četiri vrste; za Wi-Fi najmanje 20 znakova.
- Apple i Google u svojim generatorima koriste 20, odnosno 15 znakova.
Provjera lozinke u curenjima podataka
Jaka lozinka koja se već pojavila u curenju podataka više nije jaka – napadači koriste te popise prve. Servis Have I Been Pwned skuplja milijarde procurjelih lozinki, a njegova provjera radi na načelu k-anonimnosti: preglednik pošalje samo prvih pet znakova SHA-1 sažetka, nikad samu lozinku, i usporedi ostatak lokalno.
Kriptano kartica Provjera koristi upravo to, i to samo kad je sami pokrenete. Prije toga lozinka se ocjenjuje potpuno lokalno: duljina, uzorci, ponavljanja, česte riječi i nizovi s tipkovnice.
Isprobajte provjeru lozinke – ili odmah stvorite jaku lozinku
Upišite lozinku u polje ispod i vidjet ćete procijenjenu entropiju, vrijeme probijanja i savjete. Ništa se ne šalje dok sami ne pokrenete provjeru curenja. Ako je rezultat slab, prebacite se na karticu Lozinka i stvorite novu.
Provjera lozinke u pregledniku
Generira se u pregledniku – nikad se ne šalje poslužitelju.
Više opcija
Provjera jačine radi samo u vašem pregledniku. Provjera curenja šalje servisu Have I Been Pwned samo prvih 5 znakova SHA-1 sažetka lozinke (k-anonimnost) – nikad samu lozinku.
Generira se lokalno u vašem pregledniku pomoću Web Crypto API-ja (crypto.getRandomValues). Lozinke se nikad ne šalju na naš poslužitelj niti se spremaju – ovaj preglednik pamti samo vaše postavke.
Savjet: ne upisujte u bilo kakvu provjeru na internetu lozinku koju stvarno koristite, osim ako ste sigurni da alat radi lokalno. Kriptano generator lozinki radi u pregledniku – možete to provjeriti tako da isključite internet i nastavite koristiti stranicu.
Što ako provjera kaže „slaba“?
Ne pokušavajte lozinku „popraviti“ dodavanjem uskličnika ili zamjenom a sa @. Alati za probijanje poznaju te trikove. Umjesto toga:
- Stvorite novu nasumičnu lozinku od najmanje 16 znakova.
- Promijenite je na tom računu i na svim računima gdje ste koristili istu ili sličnu lozinku.
- Spremite je u upravitelj lozinki.
- Uključite prijavu u dva koraka ili ključ za pristup (passkey) gdje god je to moguće.
Koliko znakova za koji račun?
Jaka lozinka nije jednaka za sve račune. Važniji računi zaslužuju više znakova jer otvaraju vrata ostalima:
| Račun | Znakova | Napomena |
|---|---|---|
| E-pošta, oblak, Apple/Google/Microsoft račun | 20+ | uz ključ za pristup ili 2FA iz aplikacije |
| Internetsko bankarstvo i plaćanja | 16+ | 2FA je obično obavezan |
| Poslovni računi, zajednički alati | 16 | nasumično i jedinstveno |
| Wi-Fi (WPA2/WPA3) | 20+ | BSI: najmanje 20 znakova |
| Glavna lozinka upravitelja lozinki | 6–7 riječi ili 24 znaka | upisuje se – riječi su lakše |
| Nevažni računi s 2FA | 12 | dovoljno |
| PIN | 6 znamenki | bez 1234, 0000 ili godine rođenja |
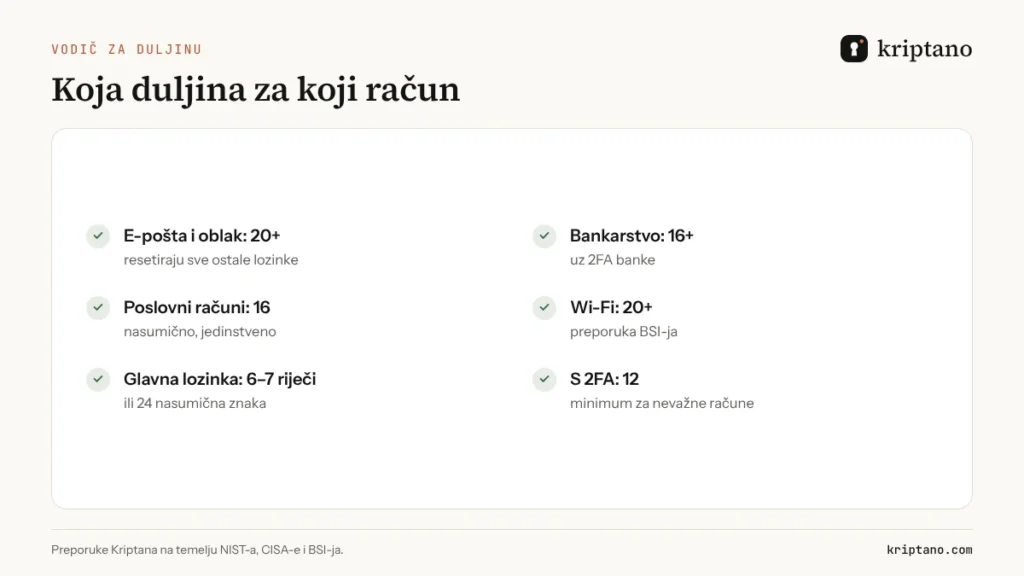
Glavna lozinka upravitelja lozinki poseban je slučaj jer je upisujete svaki dan. Šest ili sedam nasumičnih riječi lakše je upisati od 24 nasumična znaka – vodič lozinka od riječi objašnjava kako.
Četiri primjera izračunata
| Lozinka | Što je | Ocjena |
|---|---|---|
| Ljeto2024! | riječ, godina, znak na kraju | vrlo slaba – napad rječnikom |
| L0z1nk@! | česta lozinka sa zamjenama slova | vrlo slaba – nalazi se na svakom popisu |
| Perje-Plafon-Grlo-Tekst-Uvid | pet nasumičnih riječi | jaka – oko 60 bita |
| q7#Vt9mKx!p2Lw4z | 16 nasumičnih znakova | vrlo jaka – oko 100 bita |
Prve dvije lozinke izgledaju složeno i mnogi ih mjerači jačine ocjenjuju kao „srednje“ ili čak „jake“. Ali obje slijede uzorke koje alati isprobavaju u prvim sekundama. Treća i četvrta nisu napravljene od bolje maštovitosti, nego od pravog slučaja.
Jaka lozinka za kućni Wi-Fi
Wi-Fi je poseban slučaj jer napadaču ne treba vaša baza podataka: dovoljno je da se nađe u dometu mreže i snimi takozvani handshake. Nakon toga pogađa bez mreže, onoliko brzo koliko mu hardver dopušta, i nijedan ruter ga ne može usporiti. Zato BSI za Wi-Fi traži najmanje 20 znakova.
Na naljepnici rutera često piše tvornička lozinka od 8 do 12 znakova, ponekad izvedena iz serijskog broja. Promijenite je. Jaka lozinka za Wi-Fi može biti i lozinka od pet ili šest nasumičnih riječi – gosti je lakše upišu na mobitelu, a duljina je i dalje daleko iznad 20 znakova. Ako ruter nudi WPA3, uključite ga; WPS isključite.
Mitovi o jakim lozinkama
- „Moja lozinka ima poseban znak, dakle sigurna je.“ Jedan uskličnik na kraju dodaje gotovo ništa – alati ga isprobavaju prvog.
- „Nitko ne bi napao baš mene.“ Napadi su automatizirani; botovi isprobavaju procurjele lozinke na milijunima računa, bez obzira čiji su.
- „Lozinku mijenjam svaka tri mjeseca, to je dovoljno.“ Česte promjene vode do Proljece2026!, Ljeto2026! i sličnih nizova. Jaka lozinka koja nije procurila može ostati godinama.
- „Dugu lozinku nitko ne može zapamtiti.“ Ne treba je pamtiti – za to postoji upravitelj lozinki. Zapamtiti treba samo jednu lozinku od riječi.
Jaka lozinka ili ključ za pristup?
Ključevi za pristup (passkeys) zamjenjuju lozinku kriptografskim parom ključeva koji je vezan uz stranicu i ne može se upisati na lažnoj stranici. Google, Apple i Microsoft ih podržavaju, a sve više banaka i trgovina također. Gdje je ključ za pristup moguć, uključite ga – posebno za e-poštu.
Ipak, lozinke nestaju sporo. Ruteri, poslovni sustavi, stare aplikacije i mnoge domaće web-trgovine još godinama će tražiti lozinku. Dok je tako, jaka lozinka iz generatora ostaje najbolja zaštita za sve račune na kojima ključ za pristup još ne postoji.
Jaka lozinka u tvrtki
U tvrtki jaka lozinka nije samo stvar pojedinca. Administrator treba odrediti minimalnu duljinu (preporuka: 15–16 znakova), dopustiti duge lozinke i lijepljenje u polje za lozinku, blokirati poznate procurjele lozinke i ukinuti prisilnu promjenu svakih 90 dana – NIST je izričito ne preporučuje jer vodi do lozinki poput Proljece2026!.
Najosjetljiviji trenutak je predaja početne lozinke novom zaposleniku. Generator stvori jaku lozinku, ali ako je pošaljete e-poštom, ona godinama leži u sandučiću. Vodič pristupni podaci: sigurna predaja pokazuje kako to riješiti jednokratnim linkom.
Jaka lozinka na mobitelu
Na mobitelu je upisivanje dugih nasumičnih lozinki naporno, pa ljudi skraćuju. Ne morate: upravitelj lozinki na Androidu i iPhoneu sam popunjava polja, a gdje morate tipkati, lozinka od riječi je brža. Ako lozinku treba prepisati s ekrana na ekran, uključite opciju „bez sličnih znakova“ u generatoru – nestaju I, l, 1, O i 0 koje se lako zamijene.
Koliko često provjeravati lozinke?
Lozinke ne trebate mijenjati po kalendaru, nego kad za to postoji razlog: curenje podataka na stranici koju koristite, sumnja da je netko vidio lozinku, odlazak zaposlenika ili lozinka koja je bila poslana e-poštom ili chatom. Jednom godišnje vrijedi pokrenuti provjeru u upravitelju lozinki – većina ih danas pokazuje slabe, ponovljene i procurjele lozinke.
Zašto mjerači jačine često lažu
Mnoge stranice prikazuju zelenu traku čim lozinka ima veliko slovo, broj i znak. Takav mjerač broji vrste znakova, ne uzorke. Ljeto2024! dobit će zeleno, iako je jedna od prvih lozinaka koje će napadač isprobati. Dobra provjera lozinke traži riječi, godine, nizove s tipkovnice i ponavljanja – i ocjenjuje lozinku onako kako bi je napadao alat za probijanje.
Jaku lozinku sigurno proslijedite
Kad jaku lozinku trebate dati nekome drugome – kolegi, klijentu, članu obitelji – nemojte je slati e-poštom ni chatom. Pošaljite je kao jednokratni link: Kriptano je šifrira u pregledniku i briše nakon prvog otvaranja. Više u vodiču sigurno slanje lozinki.
Najvažnije brojke
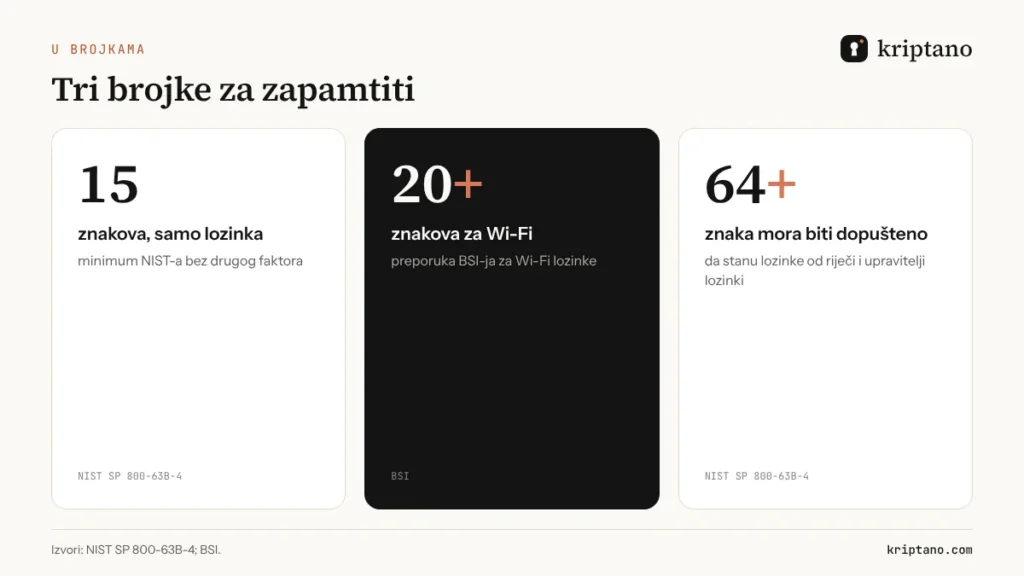
Ako pamtite samo jedno: jaka lozinka je nasumična, jedinstvena i ima najmanje 15–16 znakova; za e-poštu i Wi-Fi 20 ili više. Sve ostalo je detalj. A kad ne znate koliko znakova lozinka treba za neki novi račun, uzmite 20 – generatoru je svejedno, a vama to ne stvara nikakav dodatni posao jer lozinku ionako sprema upravitelj lozinki.
Jaka lozinka – česta pitanja
Koliko znakova treba imati jaka lozinka?
Najmanje 15 znakova ako je lozinka jedini faktor (NIST), odnosno 16 prema CISA-i. Za e-poštu, administratorske račune i Wi-Fi preporučujemo 20 ili više. Uz prijavu u dva koraka 12 nasumičnih znakova razuman je minimum.
Je li lozinka od 8 znakova sigurna?
Samo ako je nasumična i zaštićena drugim faktorom. Na brzom sažetku osam nasumičnih znakova pada za nekoliko minuta, a smišljena lozinka od osam znakova još brže.
Kako napraviti provjeru lozinke bez rizika?
Koristite alat koji radi lokalno u pregledniku i provjeru curenja na načelu k-anonimnosti, poput Kriptano kartice Provjera. Lozinka ne napušta vaše računalo; šalje se samo početak njezina SHA-1 sažetka.
Trebaju li jakoj lozinki posebni znakovi?
Ne nužno. Duljina donosi više od vrsta znakova. Ako ih stranica traži, generator će ih dodati; ako ih ne prihvaća, dodajte nekoliko znakova duljine.
Koliko često mijenjati lozinke?
Samo kad postoji razlog: curenje, sumnja na krađu, odlazak zaposlenika ili lozinka poslana nesigurnim kanalom. Redovita promjena svakih 90 dana vodi do predvidljivih lozinki.
Jaka lozinka jednim klikom
Stvorite nasumičnu lozinku željene duljine i pošaljite je kao jednokratni link – besplatno, bez registracije.