Jednokratni link: potpuni vodič za sigurno slanje lozinki i povjerljivih podataka
Što je jednokratni link, kako radi šifriranje u pregledniku i zašto je sigurniji od e-pošte, SMS-a i chata – uz 9 pravila za sigurno slanje tajni.
Sadržaj članka
- Što je jednokratni link i čemu služi
- Zašto e-pošta, SMS i chat nisu mjesto za tajne
- Kako radi jednokratni link: šifriranje u pregledniku
- Kako poslati jednokratni link u 4 koraka
- Kada koristiti jednokratni link: primjeri iz prakse
- Jednokratni link, GDPR i NIS2
- 9 pravila za sigurno slanje tajni jednokratnim linkom
- Najčešće pogreške pri slanju tajni
- Kako primiti lozinku od klijenta: zahtjev za tajnu
- Jednokratni link u timu i preko API-ja
- Kako odabrati alat za jednokratni link
- Besplatno ili u paketu
- Česta pitanja
Jednokratni link je poveznica koja otvara povjerljivu poruku samo jednom, a zatim se tajna trajno briše. Umjesto da lozinku, PIN ili pristupne podatke pošaljete e-poštom pa oni ostanu u sandučićima i sigurnosnim kopijama godinama, primatelj dobiva link koji nakon čitanja više ne vodi nikamo. U ovom vodiču objašnjavamo kako jednokratni link radi, zašto je sigurniji od uobičajenih kanala, kada ga koristiti i kako se uklapa u zahtjeve GDPR-a i NIS2 direktive.
Vodič je temeljni članak naše serije o sigurnoj razmjeni podataka. Na kraju svakog poglavlja upućujemo na detaljnije tekstove – o sigurnom slanju lozinki, slanju kriptiranih dokumenata i nalaza, usklađenosti s NIS2 i GDPR-om i kriptiranom e-mailu.
Što je jednokratni link i čemu služi
Jednokratni link (engl. one-time secret ili self-destructing link) je adresa na kojoj se nalazi šifrirana poruka. Kad je primatelj otvori, poruka se prikaže i istog trenutka briše s poslužitelja. Ako netko kasnije pokuša otvoriti isti link – kolega kojem je poruka proslijeđena, napadač koji je došao do sandučića ili automatski skener poveznica – dobit će samo obavijest da tajna više ne postoji.
Zato se za jednokratni link koriste i nazivi samouništavajući link, jednokratna tajna ili jednokratna tajna poruka. Ljudi ga traže i kao „onetimesecret alternativu” jer je One-Time Secret jedan od najpoznatijih alata te vrste. Sve te riječi opisuju istu ideju: tajna se ne čuva dulje nego što je potrebno.
Jednokratni link nije isto što i jednokratna lozinka (OTP)
Jednokratni link ne služi za prijavu, nego za predaju podatka. Njime šaljete nešto što primatelj treba pročitati jednom: početnu lozinku novog zaposlenika, PIN kartice za pristup, šifru Wi-Fi mreže, API ključ ili lozinku za otvaranje PDF-a s nalazom. Oba alata dijele isto načelo – vrijede kratko i samo jednom – ali rješavaju različite probleme.
Zašto e-pošta, SMS i chat nisu mjesto za tajne
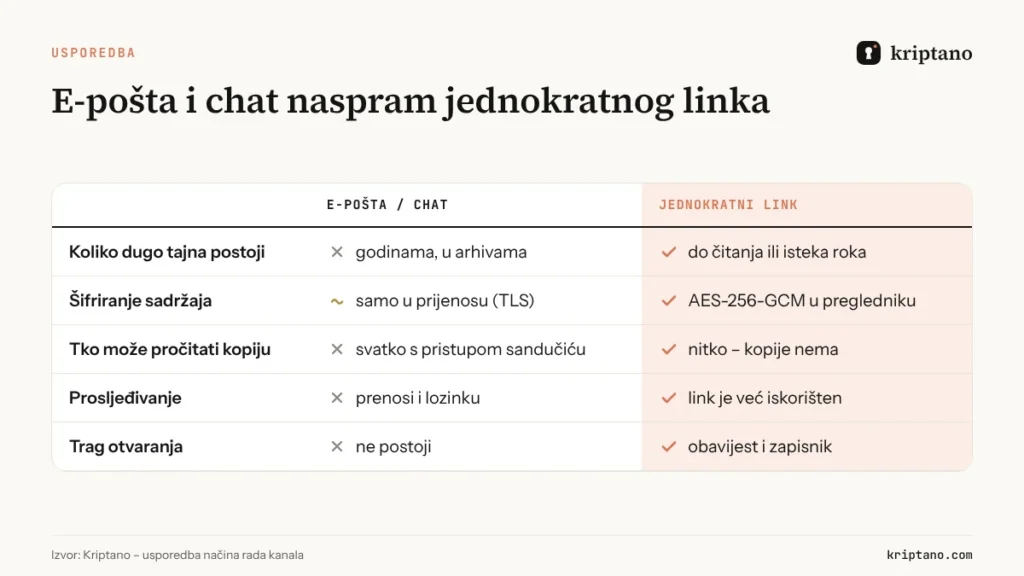
Problem s e-poštom nije samo mogućnost presretanja. Većina današnjih poslužitelja e-pošte koristi šifriranu vezu (TLS), pa je poruka u prijenosu uglavnom zaštićena. Pravi problem je trajnost: poruka s lozinkom ostaje u poslanim stavkama pošiljatelja, u pristigloj pošti primatelja, na poslužiteljima oba davatelja usluge i u svim sigurnosnim kopijama. Ostaje i nakon što ste lozinku zaboravili – sve dok je netko ne pronađe.
S chatom i SMS-om je slično. Poruke se sinkroniziraju na više uređaja, spremaju u sigurnosne kopije telefona i pretražive su godinama. Dovoljno je da netko dođe do jednog od tih mjesta – ukradenim laptopom, preuzetim računom ili prijevarnom prijavom – i dobiva sve lozinke koje su ikad poslane tim kanalom.
- Poruka se prosljeđuje, a s njom i lozinka – često osobama kojima nije namijenjena.
- Sandučić se pretražuje po riječima „lozinka”, „password” ili „PIN”, što napadači rade prvo.
- Kopije ostaju u arhivama i sigurnosnim kopijama izvan vaše kontrole.
- Nema traga tko je i kada pročitao podatak.
Kako radi jednokratni link: šifriranje u pregledniku
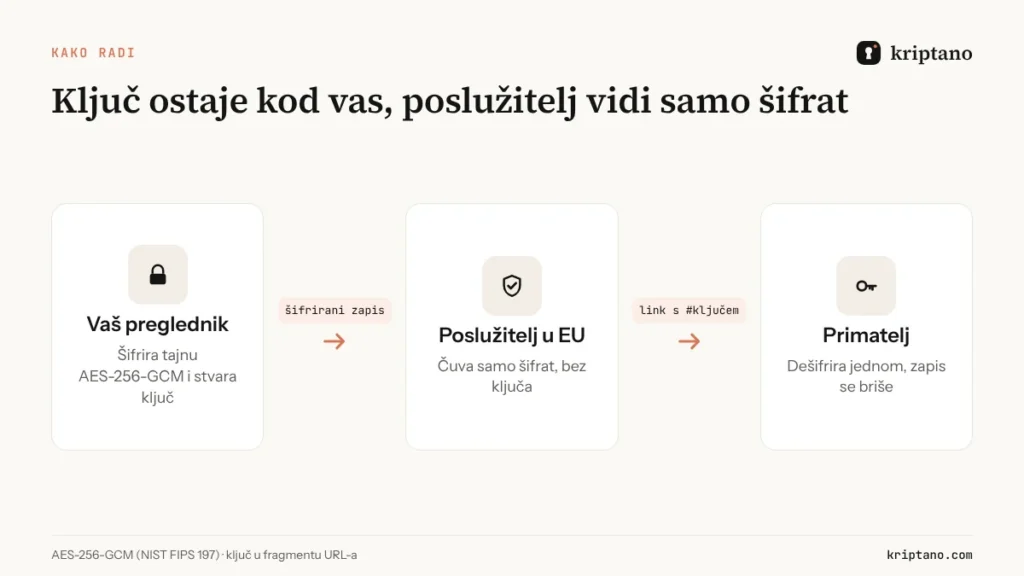
Dobar jednokratni link nije samo „poruka koja se briše”. Važno je gdje se poruka šifrira i tko ima ključ. Kriptano koristi model u kojem poslužitelj nikad ne vidi vašu tajnu:
- Tajnu upisujete na stranici, a vaš preglednik je šifrira algoritmom AES-256-GCM – standardom opisanim u NIST FIPS 197.
- Ključ za dešifriranje nastaje u pregledniku i stavlja se u dio adrese iza znaka # (fragment). Preglednici taj dio adrese ne šalju poslužitelju.
- Na poslužitelj odlazi samo šifrirani zapis. Bez ključa iz linka on je niz nečitljivih znakova.
- Primatelj otvara jednokratni link, njegov preglednik preuzima šifrirani zapis i dešifrira ga ključem iz fragmenta.
- Odmah nakon otvaranja šifrirani zapis briše se s poslužitelja. Neotvorene tajne brišu se kad istekne rok koji ste odabrali.
Ako želite dodatnu zaštitu, tajni možete dodati lozinku za otvaranje koju primatelju javite drugim kanalom – primjerice telefonom. Ključ se tada izvodi iz lozinke funkcijom PBKDF2 sa 150 000 iteracija, što pogađanje lozinke čini sporim i skupim.
AES-256
šifriranje u vašem pregledniku
1×
tajna se otvara jednom pa nestaje
0
kopija na poslužitelju nakon čitanja
150 000
PBKDF2 iteracija za lozinku za otvaranje
Kako poslati jednokratni link u 4 koraka
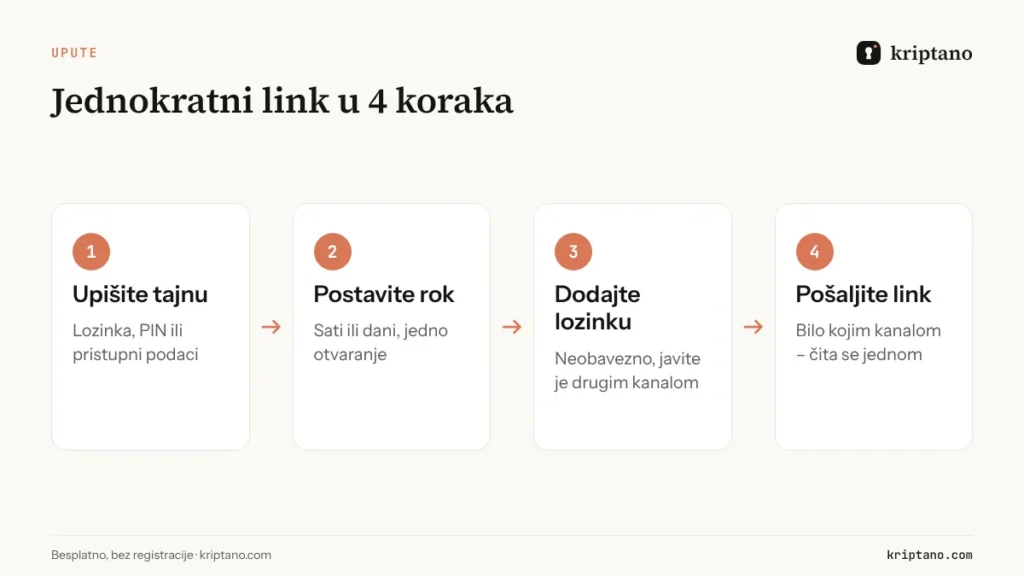
Za slanje vam ne treba registracija ni instalacija. Postupak traje manje od minute:
Upišite tajnu
Lozinku, PIN, pristupne podatke ili kratku povjerljivu poruku.
Odaberite rok i broj otvaranja
Koliko dugo jednokratni link vrijedi i koliko se puta smije otvoriti.
Dodajte lozinku za otvaranje (neobavezno)
Javite je primatelju drugim kanalom, npr. telefonom.
Pošaljite link
E-poštom, SMS-om ili chatom – nakon čitanja link više ništa ne otkriva.
Link možete poslati bilo kojim kanalom, pa i e-poštom. Razlika je u tome što u sandučiću ostaje samo poveznica koja je nakon čitanja bezvrijedna, a ne sama lozinka. Ako primatelj javi da link ne radi, znači da ga je netko već otvorio – a to je važan signal da provjerite što se dogodilo i promijenite lozinku.
Kada koristiti jednokratni link: primjeri iz prakse
Jednokratni link je najkorisniji kad podatak treba predati jednom, a ne dijeliti trajno. Evo situacija u kojima ga naši korisnici najčešće koriste:
| Tko | Što šalje | Zašto jednokratni link |
|---|---|---|
| IT podrška i sistemski administratori | početne lozinke, pristup poslužitelju, VPN podatke | lozinka ne ostaje u ticketu ni u e-pošti |
| Računovodstveni uredi | pristupne podatke za portale, PIN-ove | klijent dobiva podatke bez trajnog zapisa |
| Digitalne agencije | pristup CMS-u, hostingu, oglasnim računima | predaja projekta bez lozinki u chatu |
| Odjeli ljudskih potencijala | lozinke za nove zaposlenike, osobne podatke | manje osobnih podataka u sandučićima |
| Bolnice, poliklinike i laboratoriji | lozinku za otvaranje nalaza, šifru portala | podaci o zdravlju ne ostaju u porukama |
| Razvojni timovi | API ključeve, tokene, .env vrijednosti | ključ se ne zadržava u povijesti chata |
Za trajno dijeljenje lozinki unutar tima i dalje koristite upravitelj lozinki. Jednokratni link je alat za predaju: kad lozinku treba dobiti netko izvan tog sustava – klijent, novi zaposlenik ili vanjski suradnik. Kako to izgleda u praksi i kako primiti lozinku od klijenta pomoću zahtjeva za tajnu, opisujemo u vodiču Sigurno slanje lozinki.
Posebna su kategorija zdravstveni podaci. Bolnice, poliklinike i laboratoriji svakodnevno šalju nalaze, a nalaz poslan kao običan privitak e-pošte ostaje u sandučiću pacijenta i ustanove. Jednokratni link omogućuje da se nalaz ili lozinka za njegovo otvaranje preda jednom i zatim nestane – više o tome u članku Slanje kriptiranih dokumenata i nalaza.
Jednokratni link, GDPR i NIS2
Zakonodavstvo ne propisuje koji alat morate koristiti, ali propisuje načela koja jednokratni link prirodno ispunjava. Opća uredba o zaštiti podataka (GDPR) u članku 5. traži smanjenje količine podataka i ograničenje pohrane – osobni podaci ne smiju se čuvati dulje nego što je potrebno. Članak 32. kao primjer odgovarajuće tehničke mjere izričito navodi šifriranje osobnih podataka.
Direktiva NIS2 u članku 21. od ključnih i važnih subjekata traži mjere upravljanja kibernetičkim rizicima, među kojima su politike o korištenju kriptografije i šifriranja te sigurnost lanca opskrbe. U Hrvatskoj je direktiva prenesena Zakonom o kibernetičkoj sigurnosti (NN 14/2024), koji je na snazi od 15. veljače 2024.
Jednokratni link pomaže na tri načina: tajna je šifrirana prije nego što napusti vaše računalo, ne čuva se nakon čitanja, a u paketima Pro i Pro Plus zapisnik aktivnosti bilježi kada je tajna poslana i otvorena. To je dokaz koji vam treba kad revizor pita kako razmjenjujete pristupne podatke. Detaljan pregled obveza i primjer interne procedure nalaze se u vodiču NIS2 i GDPR: sigurna razmjena povjerljivih podataka.
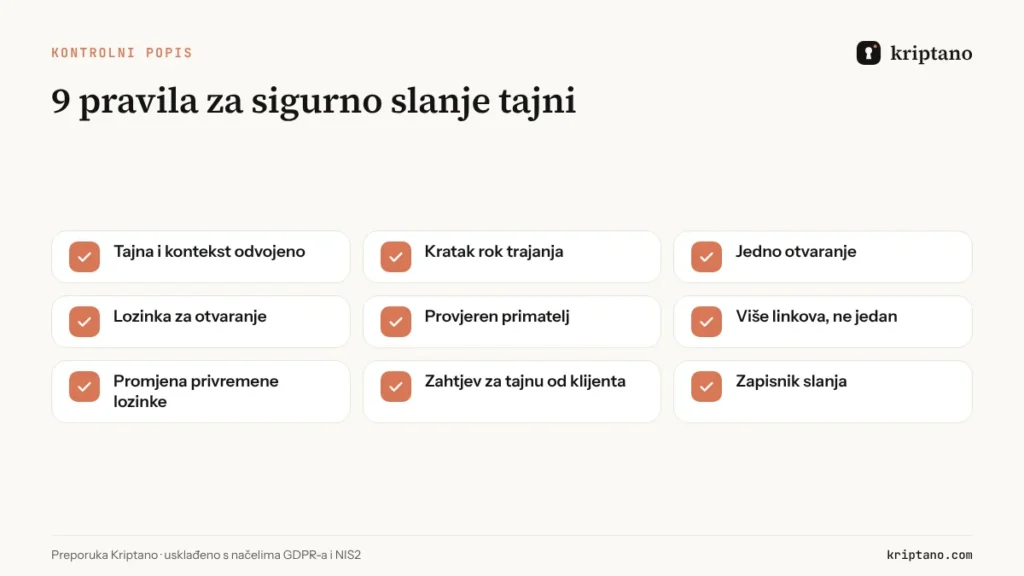
9 pravila za sigurno slanje tajni jednokratnim linkom
Alat je samo dio rješenja. Ova pravila koristimo i sami – i preporučujemo ih svakom timu koji šalje lozinke:
- Tajnu i kontekst šaljite odvojeno. U link stavite lozinku, a korisničko ime ili adresu sustava pošaljite u drugoj poruci.
- Postavite kratak rok. Ako primatelj čeka lozinku danas, link ne treba vrijediti tjedan dana.
- Ostavite jedno otvaranje. Više otvaranja uključite samo kad isti podatak doista treba više osoba.
- Za osjetljive podatke dodajte lozinku za otvaranje i javite je telefonom ili drugim kanalom.
- Provjerite primatelja. Prije slanja provjerite adresu ili broj – link je siguran onoliko koliko je siguran kanal kojim ga šaljete.
- Ne šaljite sve odjednom. Pristupni podaci za više sustava zaslužuju više linkova.
- Privremene lozinke odmah promijenite nakon prve prijave.
- Lozinke od klijenata tražite zahtjevom za tajnu, a ne e-poštom – klijent ih upiše u šifrirani obrazac.
- Vodite zapisnik. Za NIS2 i interne revizije bilježite tko je i kada poslao pristupne podatke.
Najčešće pogreške pri slanju tajni
Većina incidenata s lozinkama ne nastaje zbog slabog šifriranja, nego zbog navika. Ove pogreške viđamo najčešće – i sve se mogu izbjeći uz malo discipline:
- Lozinka u istoj poruci kao korisničko ime i adresa sustava. Tko dođe do poruke, ima sve što mu treba za prijavu.
- Snimka zaslona s lozinkom. Slika ostaje u galeriji, u sinkronizaciji s oblakom i u povijesti chata – i ne može se pretraživati, pa je teško znati da postoji.
- Lozinka u ticketu ili zadatku. Sustavi za podršku i upravljanje projektima čuvaju povijest, a pristup im ima mnogo ljudi.
- Dugi rok „za svaki slučaj”. Link koji vrijedi mjesec dana mjesec dana je i meta. Rok neka bude onoliko dug koliko primatelju doista treba.
- Ista lozinka poslana više ljudi. Ako tri osobe dobiju isti pristup, nakon incidenta ne znate tko ga je zloupotrijebio. Svaka osoba neka dobije vlastiti račun i vlastiti jednokratni link.
- Lozinka izgovorena preko spikerfona u otvorenom uredu ili poslana u grupni chat „samo na minutu”.
Kako primiti lozinku od klijenta: zahtjev za tajnu
Jednokratni link rješava slanje, ali često je problem obrnut: vama treba lozinka od klijenta. Klijent tada obično pošalje e-mail s pristupnim podacima za hosting, internetsku trgovinu ili računovodstveni program – i ti podaci ostaju u vašem sandučiću.
Zahtjev za tajnu okreće smjer. Vi izradite poseban link i pošaljete ga klijentu. Klijent na toj stranici upiše lozinku, njegov preglednik je šifrira, a vi dobivate jednokratni link za čitanje. Lozinka nikad ne prolazi kroz e-poštu, a klijent ne mora ništa instalirati ni otvarati račun. Zahtjevi za tajnu dostupni su od paketa Start, a detaljan postupak opisujemo u vodiču o sigurnom slanju lozinki.
Jednokratni link u timu i preko API-ja
Kad tajne šalje više ljudi, važni su zajednička pravila i pregled. U paketima Pro i Pro Plus članovi tima šalju tajne s istog računa, a zapisnik aktivnosti bilježi tko je poslao tajnu, kada je otvorena i kada je obrisana – bez sadržaja same tajne, koji ni mi ne vidimo. To je praktičan dokaz za interne kontrole, ISO 27001 i NIS2 revizije.
Razvojni timovi i sistemski administratori mogu jednokratni link izraditi i iz skripte ili internog alata putem API-ja. Tipičan primjer je automatsko slanje početne lozinke novom korisniku: sustav izradi račun, izradi jednokratni link i pošalje ga e-poštom, a lozinka nigdje ne ostaje zapisana u čitljivom obliku. API podržava dva načina rada: tajnu možete šifrirati sami prije slanja, pa poslužitelj nikad ne vidi sadržaj, ili je predati API-ju, koji je šifrira i ključ ne sprema – ključ postoji samo u linku koji dobivate u odgovoru. Upute i primjeri nalaze se na stranici API.
Kako odabrati alat za jednokratni link
Alata za samouništavajuće poruke ima mnogo, ali se razlikuju u onome što je doista važno. Prije nego što odaberete onetimesecret alternativu ili bilo koji drugi servis, provjerite sljedeće:
| Kriterij | Zašto je važan | Kriptano |
|---|---|---|
| Šifriranje u pregledniku | poslužitelj ne može pročitati tajnu | AES-256-GCM, ključ u fragmentu |
| Brisanje nakon čitanja | nema kopija koje se mogu ukrasti | da, odmah nakon otvaranja |
| Lokacija poslužitelja | jednostavnija usklađenost s GDPR-om | Europska unija |
| Analitika na stranici s tajnom | treće strane ne vide da je tajna otvorena | bez analitike |
| Lozinka za otvaranje | zaštita i ako link procuri | da, PBKDF2 150 000 iteracija |
| Privitci i zahtjevi za tajnu | slanje datoteka i primanje lozinki | od paketa Start |
| API i zapisnik aktivnosti | automatizacija i dokaz za reviziju | od paketa Pro |
Za tvrtke iz regije važni su i praktični detalji: sučelje na hrvatskom jeziku, ponuda s OIB-om i plaćanje po ponudi uplatom na račun, bez kartice. Sigurnosni model detaljno opisujemo na stranici Sigurnost, a programski pristup na stranici API.
Besplatno ili u paketu
Za povremeno slanje dovoljan je besplatni jednokratni link – bez registracije. Kad tajne šaljete svakodnevno, treba vam više: dulji rok, više otvaranja, šifrirani privitci, obavijest o čitanju, tim i zapisnik aktivnosti. Paketi se ne razlikuju po razini zaštite – svi koriste isto šifriranje – nego po količini i poslovnim mogućnostima. Aktualne cijene uvijek su na stranici Paketi.
Besplatno
Za povremeno slanje lozinke, bez registracije.
0 €
zauvijek
Isprobajte besplatno- 8 tajni mjesečno po IP adresi
- Rok trajanja do 7 dana
- 1 otvaranje po linku
- Šifrirani privitci do 5 MB
- Dodatna lozinka za otvaranje
- QR kod za link
- Generator lozinki + API generatora
- SSO prijava: Google + Microsoft
Start
Za freelancere i male urede.
6 € 4,80 € / mj.
naplata mjesečno naplata godišnje: 57,60 €
Odaberi Start- 2.000 tajni mjesečno
- Rok trajanja do 30 dana
- Do 10 otvaranja po linku
- Šifrirani privitci do 50 MB
- 2 GB prostora za privitke
- Obavijest e-poštom kad se tajna otvori
- Generator lozinki + API generatora
- SSO prijava: Google + Microsoft
- Dvofaktorska prijava (aplikacija za kodove)
- Do 10 zahtjeva za tajnu (klijent vam šalje podatke)
Najpopularnije
Pro
Za agencije, IT i računovodstvene timove.
24,90 € 19,90 € / mj.
naplata mjesečno naplata godišnje: 238,80 €
Odaberi Pro- 30.000 tajni mjesečno
- Rok trajanja do 90 dana
- Do 50 otvaranja po linku
- Šifrirani privitci do 500 MB
- 20 GB prostora za privitke
- Obavijest e-poštom kad se tajna otvori
- Generator lozinki + API generatora
- SSO prijava: Google + Microsoft
- Dvofaktorska prijava (aplikacija za kodove)
- Do 1.000 zahtjeva za tajnu (klijent vam šalje podatke)
- Automatska dostava tajni i zahtjeva e-poštom
- API pristup i integracije
- Vaš logo i boje
- Tim do 5 članova
- Zapisnik aktivnosti s izvozom u CSV
- Webhookovi (do 10) s potpisom HMAC
- Uloge u timu i obavezna 2FA
Pro Plus
Vaša domena, vaš brend i veći timovi.
62,90 € 49,90 € / mj.
naplata mjesečno naplata godišnje: 598,80 €
Odaberi Pro Plus- Neograničeno tajni
- Rok trajanja do 365 dana
- Do 100 otvaranja po linku
- Šifrirani privitci do 10 GB
- 1.000 GB prostora za privitke
- Obavijest e-poštom kad se tajna otvori
- Generator lozinki + API generatora
- SSO prijava: Google + Microsoft
- Dvofaktorska prijava (aplikacija za kodove)
- Neograničeno zahtjeva za tajnu
- Automatska dostava tajni i zahtjeva e-poštom
- API pristup i integracije
- Vaš logo i boje
- Tim do 50 članova
- Zapisnik aktivnosti s izvozom u CSV
- Neograničeno webhookova s potpisom HMAC
- Uloge u timu i obavezna 2FA
- Neograničeno vlastitih domena (npr. tajne.vasa-tvrtka.hr)
- Slanje e-pošte s vaše domene
- Vlastiti SMTP poslužitelj
- Geo-blokiranje i popis dopuštenih IP adresa
- Bez oznake Kriptano (white label)
PDV se ne obračunava – nismo u sustavu PDV-a (čl. 90. st. 1. Zakona o PDV-u). Cijena na stranici je konačna. Plaćanje uplatom po ponudi (2D barkod / QR). Bez automatske naplate kartice.
Česta pitanja
Što je jednokratni link?
Jednokratni link je poveznica na šifriranu poruku koja se može otvoriti samo jednom. Nakon otvaranja ili isteka roka tajna se trajno briše s poslužitelja.
Je li jednokratni link isto što i jednokratna lozinka (OTP)?
Nije. Jednokratna lozinka je kod za jednu prijavu, a jednokratni link služi za sigurnu predaju podatka – lozinke, PIN-a, API ključa ili nalaza – koji primatelj treba pročitati jednom.
Može li Kriptano pročitati moju tajnu?
Ne. Tajna se šifrira u vašem pregledniku, a ključ je samo u dijelu linka iza znaka #, koji preglednik ne šalje poslužitelju. Poslužitelj čuva samo šifrirani zapis.
Što ako primatelj ne otvori link na vrijeme?
Kad istekne rok koji ste odabrali, šifrirani zapis se briše. Pošaljite novi jednokratni link.
Što ako link otvori netko drugi?
Tada ga primatelj više ne može otvoriti i dobit će obavijest da tajna ne postoji. To je znak da je link presretnut – promijenite lozinku i pošaljite novu. Za osjetljive podatke dodajte lozinku za otvaranje.
Je li jednokratni link usklađen s GDPR-om?
GDPR ne propisuje alat, nego načela: šifriranje, smanjenje količine podataka i ograničenje pohrane. Jednokratni link ih podržava jer je tajna šifrirana i ne čuva se nakon čitanja, a poslužitelji su u EU.
Mogu li jednokratnim linkom poslati datoteku?
Da, u paketima Start, Pro i Pro Plus tajni možete dodati šifrirani privitak. Besplatni link služi za tekst.
Pošaljite prvi jednokratni link
Besplatno i bez registracije. Tajna se šifrira u vašem pregledniku i briše nakon čitanja.