Passwort Test: Wie sicher ist mein Passwort? 8, 12, 16 oder 20 Zeichen im Check
Wie sicher ist mein Passwort? Ein guter Passwort Test prüft mehr als die Länge: Wörter, Muster, Jahreszahlen und Datenlecks. Wir zeigen Knackzeiten für 8, 12, 16 und 20 Zeichen, was BSI und NIST empfehlen und wie Sie Ihr Passwort sicher testen.
Ein Passwort Test beantwortet die Frage, die sich fast jeder irgendwann stellt: Wie sicher ist mein Passwort wirklich? Die Suchanfragen „Passwort Test“ und „Passwort Check“ gehören in Deutschland zu den häufigsten rund um Passwort-Generatoren. Die ehrliche Antwort hängt von drei Dingen ab: der Länge, ob das Passwort zufällig ist, und ob es schon in einem Datenleck aufgetaucht ist. Dieser Ratgeber zeigt, was ein guter Passwort Test prüft, wie lange 8, 12, 16 und 20 Zeichen durchhalten und welche Länge für welches Konto passt.
Inhalt
- Was ein guter Passwort Test prüft
- Passwort Test mit Knackzeiten: 8 bis 20 Zeichen
- Was 8 Zeichen 2026 wirklich bedeuten
- Sicheres Passwort: was BSI und NIST empfehlen
- Passwort Check in Datenlecks: Have I Been Pwned und HPI
- Passwort Test ausprobieren – oder gleich ein sicheres Passwort generieren
- Was tun, wenn der Passwort Test „schwach“ meldet?
- Passwort Generator Test: den Generator selbst prüfen
- Welche Länge für welches Konto?
- Passwort Test: vier Beispiele durchgerechnet
- Passwort Check im Unternehmen
- Wie oft sollten Sie Ihre Passwörter testen?
- Warum Online-Stärkebalken oft lügen
- Das getestete Passwort sicher weitergeben
- Die wichtigsten Zahlen
- Passwort Test – häufige Fragen
Was ein guter Passwort Test prüft
Viele Websites zeigen beim Registrieren einen Balken von „schwach“ bis „stark“. Die meisten zählen dabei nur Zeichenarten: Großbuchstabe, Ziffer, Sonderzeichen – fertig. Sommer2024! bekommt dann ein grünes „stark“, obwohl es einer der ersten Kandidaten jedes Wörterbuchangriffs ist.
Ein brauchbarer Passwort Test denkt wie ein Angreifer. Er sucht nach häufigen Passwörtern, Wörtern aus Wörterbüchern, Tastaturmustern wie qwertz oder asdf, Folgen wie abc oder 123, Wiederholungen, Jahreszahlen und Datumsangaben. Erst was danach übrig bleibt, zählt als echte Zufälligkeit. So arbeitet auch der Passwort Test im Kriptano Passwort Generator: lokal im Browser, ohne dass das Passwort die Seite verlässt.
- Häufige Passwörter – 123456, passwort, hallo123 und Tausende weitere stehen in jeder Angriffsliste.
- Wörter – auch mit l33t-Ersetzungen wie P@ssw0rt.
- Muster – Tastaturreihen, Folgen, Wiederholungen.
- Jahre und Daten – Geburtstage und Jahreszahlen werden sehr früh probiert.
- Länge – unter 12 Zeichen gibt es eine Warnung.
Passwort Test mit Knackzeiten: 8 bis 20 Zeichen
Für zufällige Passwörter lässt sich die Stärke berechnen. Jedes zufällige Zeichen aus 75 möglichen (Buchstaben, Ziffern, 13 Sonderzeichen) bringt rund 6,2 Bit. Wurde ein Passwort mit einem schnellen Hash wie MD5 oder NTLM gespeichert und gestohlen, schafft ein Rechner mit zwölf RTX-5090-Karten etwa eine Billion Versuche pro Sekunde.
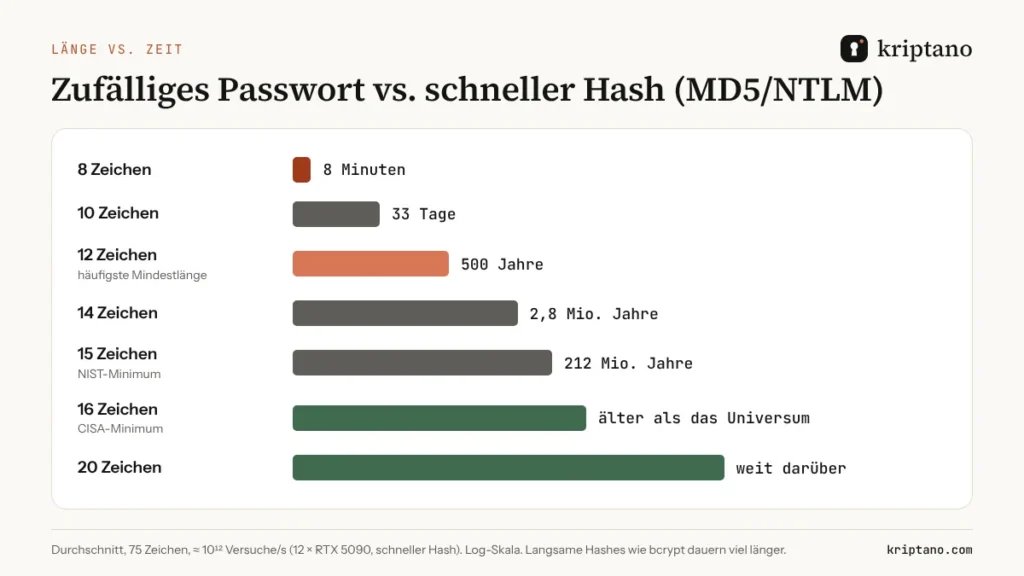
Das Ergebnis ist eindeutig: Acht zufällige Zeichen fallen in Minuten, zehn in rund einem Monat, zwölf halten etwa 500 Jahre, ab 16 Zeichen wird es astronomisch. Langsame Hash-Verfahren wie bcrypt verlängern diese Zeiten enorm – aber Sie wissen selten, wie ein Dienst Ihr Passwort speichert.
Was 8 Zeichen 2026 wirklich bedeuten
Viele Dienste verlangen immer noch nur acht Zeichen. Hive Systems hat 2025 berechnet, wie lange zwölf RTX 5090 gegen bcrypt brauchen: acht Ziffern rund 15 Minuten, acht Kleinbuchstaben drei Wochen, Groß- und Kleinbuchstaben 15 Jahre, mit Ziffern 62 Jahre und mit Sonderzeichen 164 Jahre – laut PC Gamer und der Tabelle von Hive Systems.
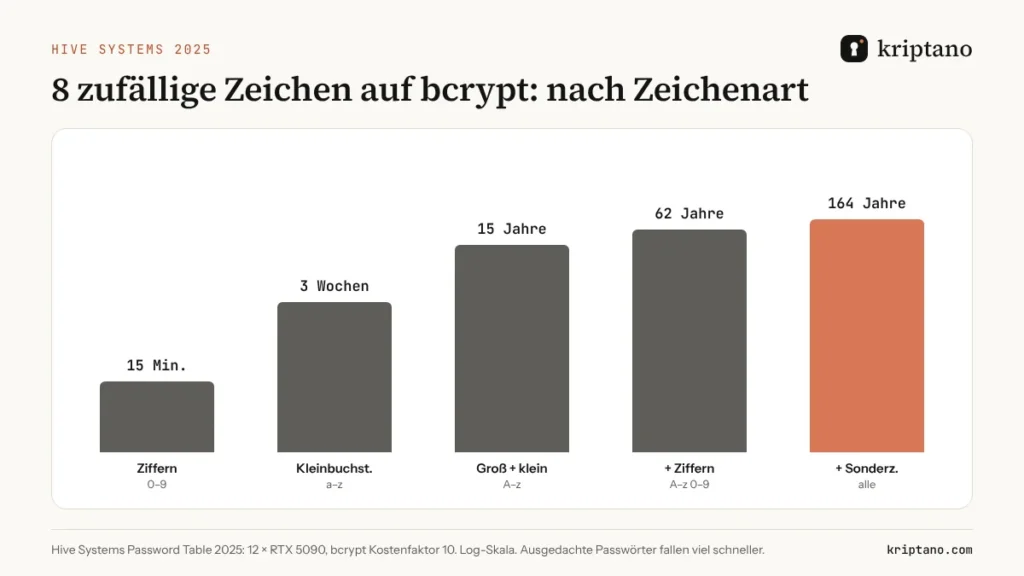
Diese Zahlen gelten für zufällige Passwörter und langsames Hashing. Ein ausgedachtes Passwort mit acht Zeichen fällt einem Wörterbuchangriff in Sekunden. Deshalb ist die Empfehlung klar: acht Zeichen nur zusammen mit einem zweiten Faktor.
Kurzfassung Passwort Check
12 zufällige Zeichen: in Ordnung mit Zwei-Faktor-Anmeldung. 15–16: modernes Minimum ohne zweiten Faktor. 20+: E-Mail, Admin, WLAN und alles, was andere Konten schützt.
Sicheres Passwort: was BSI und NIST empfehlen
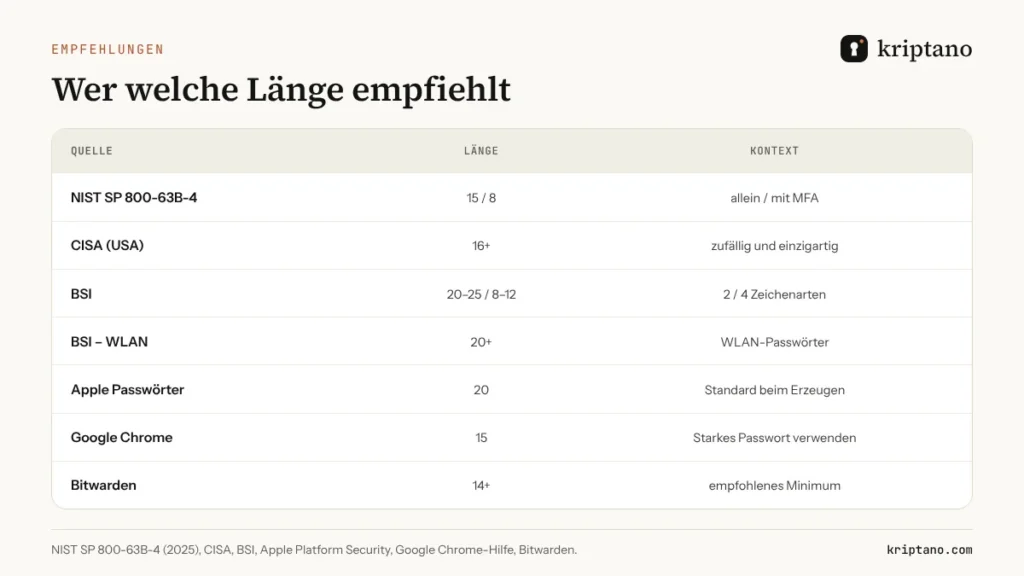
Das BSI nennt in seinen Empfehlungen für sichere Passwörter zwei Wege: 20 bis 25 Zeichen aus zwei Zeichenarten oder 8 bis 12 Zeichen aus vier Zeichenarten. Für WLAN sollen es mindestens 20 Zeichen sein. Seit 2025 rät das BSI außerdem nicht mehr zum regelmäßigen Passwortwechsel – geändert wird bei Verdacht auf ein Leck.
Die US-Behörde NIST verlangt in SP 800-63B-4 mindestens 15 Zeichen, wenn das Passwort der einzige Faktor ist, und 8 Zeichen mit Mehr-Faktor-Authentisierung. Dienste sollen mindestens 64 Zeichen erlauben und dürfen keine Kompositionsregeln wie „mindestens ein Sonderzeichen“ erzwingen.
Passwort Check in Datenlecks: Have I Been Pwned und HPI
Ein langes, zufälliges Passwort ist wertlos, wenn es bereits in einem Datenleck steht – dann probieren Angreifer es zuerst. Zwei seriöse Dienste helfen beim Passwort Check:
- Have I Been Pwned prüft Passwörter per k-Anonymität: Ihr Gerät sendet nur die ersten 5 Zeichen des SHA-1-Hashwerts, der Dienst antwortet mit allen passenden Endungen, der Vergleich passiert lokal. Diese Prüfung ist im Kriptano Passwort Test eingebaut – nur auf Klick.
- Der HPI Identity Leak Checker des Hasso-Plattner-Instituts prüft, ob Ihre E-Mail-Adresse in Leaks vorkommt, und schickt das Ergebnis an diese Adresse.
Geben Sie Ihr echtes Passwort nie in einen Test ein, der es an einen Server schickt. Schauen Sie im Zweifel in die Netzwerkanzeige der Entwicklerwerkzeuge Ihres Browsers: Beim Tippen dürfen keine Anfragen entstehen. Ein seriöser Passwort Test läuft im Browser, und eine Leak-Prüfung arbeitet mit Hash-Präfixen statt mit dem Passwort.
Passwort Test ausprobieren – oder gleich ein sicheres Passwort generieren
Wechseln Sie im Generator unten zum Reiter Passwort-Test und geben Sie ein Passwort ein. Sie sehen geschätzte Entropie, Knackzeit und Warnungen zu Mustern. Oder bleiben Sie beim Reiter Passwort und lassen Sie gleich ein sicheres Passwort mit 16 oder 20 Zeichen erzeugen.
Passwort Test im Browser
Im Browser erzeugt – nie an den Server gesendet.
Weitere Optionen
Der Passwort-Test läuft nur in Ihrem Browser. Die Leak-Prüfung sendet nur die ersten 5 Zeichen des SHA-1-Hashwerts an Have I Been Pwned (k-Anonymität) – nie das Passwort.
Lokal in Ihrem Browser mit der Web Crypto API (crypto.getRandomValues) erzeugt. Passwörter werden nie an unseren Server gesendet oder gespeichert – nur Ihre Einstellungen merkt sich dieser Browser.
Ergibt der Passwort Check „schwach“ oder einen Treffer in Datenlecks, ändern Sie das Passwort sofort – bei E-Mail und Banking zuerst. Das gilt auch, wenn das Passwort „nur“ für ein altes Forum war: Angreifer probieren erbeutete Zugangsdaten automatisch bei vielen anderen Diensten aus. Ein neues Passwort generieren dauert eine Sekunde; wie das richtig geht, steht im Ratgeber Passwort generieren.
Was tun, wenn der Passwort Test „schwach“ meldet?
Keine Panik, aber auch kein Aufschieben. Gehen Sie in dieser Reihenfolge vor:
- E-Mail-Konto zuerst. Wer Ihr Postfach übernimmt, kann alle anderen Passwörter zurücksetzen. Neues Passwort mit 20 Zeichen oder eine Passphrase aus sechs Wörtern, dazu Zwei-Faktor-Anmeldung oder Passkey.
- Banking, Zahlungsdienste, Cloud-Speicher. 16 Zeichen oder mehr, jeweils einzigartig.
- Konten mit demselben Passwort. Wurde ein schwaches Passwort mehrfach verwendet, ändern Sie es überall – sonst reicht ein Leck für alle.
- Passwortmanager einrichten. Ab jetzt generiert er für jedes Konto ein eigenes, zufälliges Passwort.
- Leak-Warnungen aktivieren. Viele Passwortmanager und Browser melden, wenn ein gespeichertes Passwort in einem Leck auftaucht.
Für die Zukunft gilt: Ein sicheres Passwort entsteht nicht durch Nachdenken, sondern durch einen Generator. Ein Passwort Test ist dann nur noch eine Bestätigung – und für alte, ausgedachte Passwörter ein Weckruf.
Passwort Generator Test: den Generator selbst prüfen
Viele suchen nicht nur einen Passwort Test, sondern einen „Passwort Generator Test“: Ist der Generator selbst vertrauenswürdig? Drei schnelle Prüfungen genügen. Erstens: Seite laden, Flugmodus an, weiter generieren – funktioniert das, läuft der Generator lokal. Zweitens: Standardlänge ansehen – unter 15 Zeichen ist ein schlechtes Zeichen. Drittens: Datenschutzhinweise lesen – ein seriöser Anbieter sagt klar, dass er Passwörter weder überträgt noch speichert. Der Kriptano Passwort Generator besteht alle drei Prüfungen.
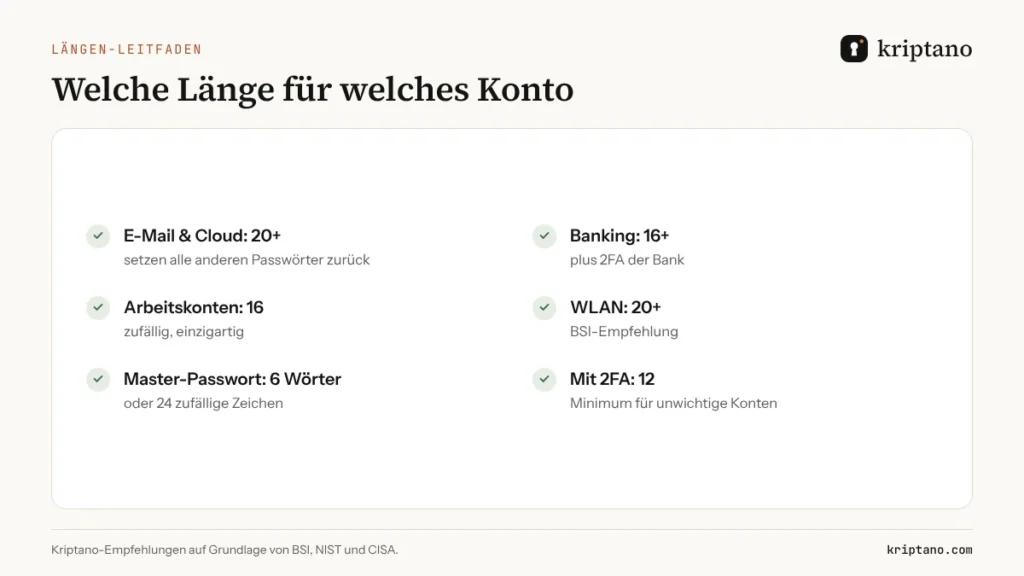
Welche Länge für welches Konto?
| Konto | Länge | Hinweis |
|---|---|---|
| E-Mail, Cloud, Apple-/Google-/Microsoft-Konto | 20+ | dazu Passkey oder App-basierte 2FA |
| Online-Banking und Zahlungen | 16+ | 2FA ist meist Pflicht |
| Arbeitskonten, gemeinsame Werkzeuge | 16 | zufällig und einzigartig |
| WLAN (WPA2/WPA3) | 20+ | BSI: mindestens 20 Zeichen |
| Master-Passwort des Passwortmanagers | 6 Wörter oder 24 Zeichen | wird getippt – Wörter sind leichter |
| Unwichtige Konten mit 2FA | 12 | reicht hier aus |
| PIN | 6 Ziffern | kein 1234, 0000 oder Geburtsjahr |
Wer lieber Wörter tippt als Zeichensalat, findet im Ratgeber Passwort Generator mit Wörtern die passende Wortzahl. Einen Überblick über kostenlose Generatoren gibt Passwort Generator kostenlos.
Passwort Test: vier Beispiele durchgerechnet
Wie unterschiedlich gleich lange Passwörter abschneiden, zeigen vier Beispiele, die wir durch den Passwort Test geschickt haben. Die Werte sind gerundet; entscheidend ist der Abstand zwischen ausgedachten und generierten Passwörtern.
| Passwort | Was der Test findet | Bewertung |
|---|---|---|
| Sommer2024! | Wort, Jahreszahl, Sonderzeichen am Ende | sehr schwach – Wörterbuchangriff |
| P@ssw0rt! | häufiges Passwort mit l33t-Ersetzungen | sehr schwach – steht in jeder Liste |
| Windrad-Gecko-Zwirn-Gedicht-Abgang | fünf Wörter, zufällig gewählt | stark – rund 65 Bit |
| q7#Vt9mKx!p2Lw4z | 16 zufällige Zeichen | sehr stark – rund 100 Bit |
Auffällig: P@ssw0rt! würde bei vielen Websites als „stark“ durchgehen, weil alle Zeichenarten vorkommen. Ein ehrlicher Passwort Test erkennt das Grundwort hinter den Ersetzungen. Und die Passphrase aus fünf Wörtern schlägt beide ausgedachten Passwörter deutlich, obwohl sie nur Buchstaben und Bindestriche enthält – vorausgesetzt, ein Generator hat die Wörter gewählt.
Passwort Check im Unternehmen
NIST verlangt von Diensten, neue Passwörter gegen eine Sperrliste zu prüfen: häufige Passwörter, Wörterbuchwörter, Passwörter aus bekannten Leaks und kontextbezogene Begriffe wie den Firmennamen. Für IT-Abteilungen heißt das: Der Passwort Check gehört in den Anmeldeprozess, nicht nur in einen Ratgeber.
Praktisch umsetzen lässt sich das mit der k-Anonymitäts-Schnittstelle von Have I Been Pwned, die Passwörter prüft, ohne sie zu übertragen. Für Initialpasswörter neuer Mitarbeitender ist es noch einfacher, gar nicht erst zu prüfen, sondern direkt ein sicheres Passwort zu generieren – zum Beispiel über die Kriptano-API, die Passwörter erzeugt und auf Wunsch gleich als Einmal-Link zustellt.
Wie oft sollten Sie Ihre Passwörter testen?
Einmal gründlich und dann anlassbezogen. Gehen Sie mit dem Passwortmanager alle Konten durch, ersetzen Sie wiederverwendete und kurze Passwörter und aktivieren Sie die Leak-Warnungen Ihres Passwortmanagers. Danach ist ein erneuter Passwort Test nötig, wenn ein Dienst ein Datenleck meldet, wenn Sie eine Warnung bekommen oder wenn Sie ein Passwort an jemanden weitergegeben haben, der nicht mehr im Team ist.
Warum Online-Stärkebalken oft lügen
Viele Stärkeanzeigen auf Websites bewerten nach Kompositionsregeln. Sie belohnen Passwort1! mit Grün, weil alle vier Zeichenarten vorkommen, und bestrafen eine lange Passphrase aus Kleinbuchstaben. Genau diese Regeln hat NIST inzwischen verboten, weil sie Menschen zu vorhersehbaren Mustern verleiten.
Ein ehrlicher Passwort Test rechnet anders: Er sucht zuerst nach allem, was ein Angreifer rät, und bewertet nur den unvorhersehbaren Rest. Deshalb kann Windrad-Gecko-Zwirn-Gedicht-Abgang stärker sein als P@ssw0rt2025! – obwohl Letzteres auf den ersten Blick komplizierter aussieht.
Das getestete Passwort sicher weitergeben
Ein sicheres Passwort schützt nichts mehr, sobald es in einer E-Mail steht. Jede Weiterleitung, jedes Backup und jedes synchronisierte Handy behält eine Kopie. Wenn Sie ein Passwort für jemand anderen erzeugt haben, senden Sie es als Einmal-Link: Kriptano verschlüsselt es im Browser und löscht es nach dem ersten Öffnen. Mehr dazu im Ratgeber Passwort sicher versenden.
Die wichtigsten Zahlen
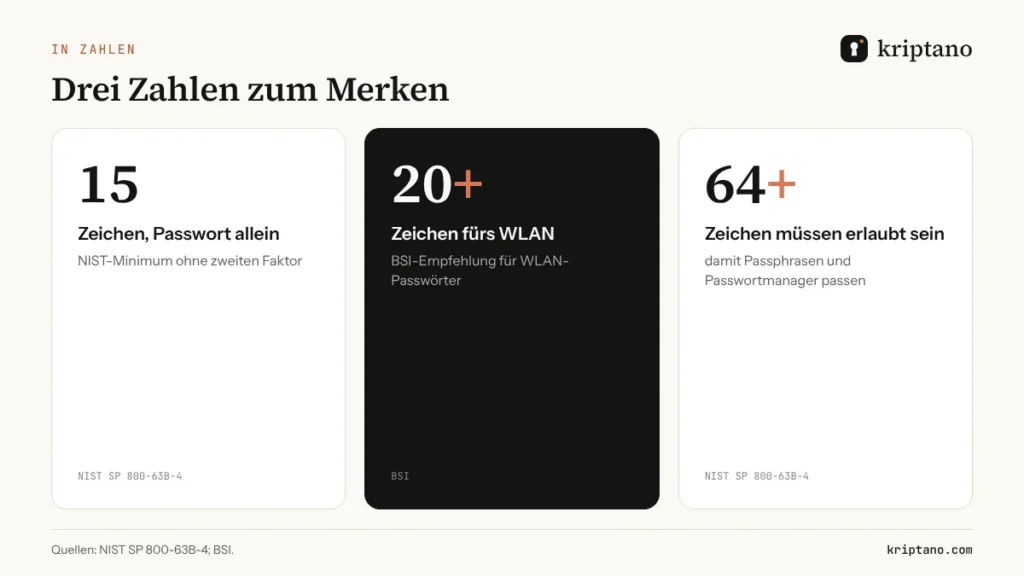
Wenn Sie sich nur drei Zahlen merken: 15 Zeichen, wenn das Passwort allein schützt (NIST), 16 Zeichen als Alltagsminimum (CISA) und mindestens 64 Zeichen, die jeder Dienst erlauben sollte. Und das BSI ergänzt: 20 Zeichen für das WLAN. Mit diesen Werten besteht Ihr Passwort jeden Passwort Test.
Passwort Test – häufige Fragen
Ist ein Online-Passwort-Test sicher?
Nur wenn er im Browser läuft und das Passwort nicht an einen Server sendet. Der Kriptano Passwort Test arbeitet lokal; die optionale Leak-Prüfung sendet nur die ersten 5 Zeichen des SHA-1-Hashwerts.
Wie sicher ist ein 12-stelliges Passwort?
Ein zufälliges 12-stelliges Passwort ist mit Zwei-Faktor-Anmeldung sicher. Ohne zweiten Faktor empfiehlt NIST mindestens 15 Zeichen. Ein ausgedachtes 12-stelliges Passwort ist deutlich schwächer.
Wie lang muss ein sicheres Passwort laut BSI sein?
20 bis 25 Zeichen aus zwei Zeichenarten oder 8 bis 12 Zeichen aus vier Zeichenarten. Für WLAN empfiehlt das BSI mindestens 20 Zeichen.
Wie prüfe ich, ob mein Passwort in einem Datenleck ist?
Mit Have I Been Pwned per k-Anonymität – etwa über den Leak-Check im Kriptano Passwort Test. Für Ihre E-Mail-Adresse bietet das HPI den Identity Leak Checker an.
Sollte ich Passwörter regelmäßig ändern?
Nein, nur bei Verdacht auf ein Leck. BSI und NIST raten vom regelmäßigen Wechsel ab, weil er zu schwächeren, vorhersehbaren Passwörtern führt.
Was ist besser: Sonderzeichen oder Länge?
Länge. Ein 20-stelliges Passwort aus Buchstaben und Ziffern ist stärker als ein 12-stelliges mit Sonderzeichen. Sonderzeichen helfen, wenn ein Dienst die Länge begrenzt.
Testen, generieren, sicher senden
Passwort Test, Passwort Generator und Einmal-Link – kostenlos und ohne Anmeldung.