Pristupni podaci i početna lozinka: kako ih sigurno predati zaposleniku, klijentu i dobavljaču
Novi zaposlenik, predaja web-stranice klijentu, privremeni pristup za dobavljača, odlazak kolege – pristupni podaci najčešće procure upravo u trenutku predaje. Šest pravila za početne lozinke, kodove za oporavak i API ključeve, od prvog dana do opoziva.
Sadržaj članka
- Što su pristupni podaci – i zašto nisu samo lozinke
- Životni ciklus: od izdavanja do opoziva
- Šest pravila za predaju pristupnih podataka
- Novi zaposlenik: početna lozinka prvog dana
- Klijenti: agencije, web-studiji i računovodstvo
- Dobavljači i privremeni pristup
- Kodovi za oporavak i API ključevi: najkraći rok
- Odlazak zaposlenika: opoziv i nove lozinke
- E-mail, SMS ili jednokratni link?
- Timske politike: ista pravila za sve
- Česta pitanja
Pristupni podaci mijenjaju vlasnika češće nego što mislimo: novi zaposlenik dobiva račun za e-poštu i ERP, agencija klijentu predaje administraciju web-stranice, dobavljač treba privremeni VPN pristup, a kolega koji odlazi ostavlja zajedničke lozinke. Najrizičniji trenutak nije prijava, nego predaja – kad početna lozinka putuje e-poštom, SMS-om ili na papiriću ispod tipkovnice.
U ovom vodiču prolazimo cijeli životni ciklus: od izdavanja početne lozinke, preko predaje i prve prijave, do opoziva kad netko ode. Dobit ćete šest pravila koja možete odmah uvesti, preporučene rokove za različite vrste podataka i upute za kodove za oporavak i API ključeve. Osnove slanja lozinki opisali smo u vodiču Sigurno slanje lozinki; ovdje se bavimo predajom u tvrtki i prema partnerima.
Što su pristupni podaci – i zašto nisu samo lozinke
Kad kažemo „lozinka”, obično mislimo na jedan niz znakova. U praksi pristupni podaci uključuju mnogo više:
| Vrsta | Primjer | Što napadač dobiva |
|---|---|---|
| Korisničko ime i lozinka | e-pošta, ERP, CRM | pristup računu i podacima |
| Početna lozinka | novi zaposlenik, novi klijent | prvi ulaz, često s administratorskim pravima |
| Kodovi za oporavak | rezervni kodovi za prijavu u dva koraka | zaobilaženje drugog faktora |
| API ključevi i tokeni | integracije, skripte | automatiziran pristup bez prijave |
| SSH ključevi i konfiguracija | poslužitelji, .env datoteke | kontrolu nad sustavom |
| Wi-Fi lozinke | ured, gosti | ulaz u lokalnu mrežu |
Zajedničko im je da vrijede dok ih netko ne promijeni. Zato pristupni podaci koji jednom završe u sandučiću ostaju opasni sve do sljedeće promjene – a ta se ponekad ne dogodi godinama.
Životni ciklus: od izdavanja do opoziva
Pristupni podaci prolaze četiri faze. Svaka ima svoju tipičnu pogrešku:
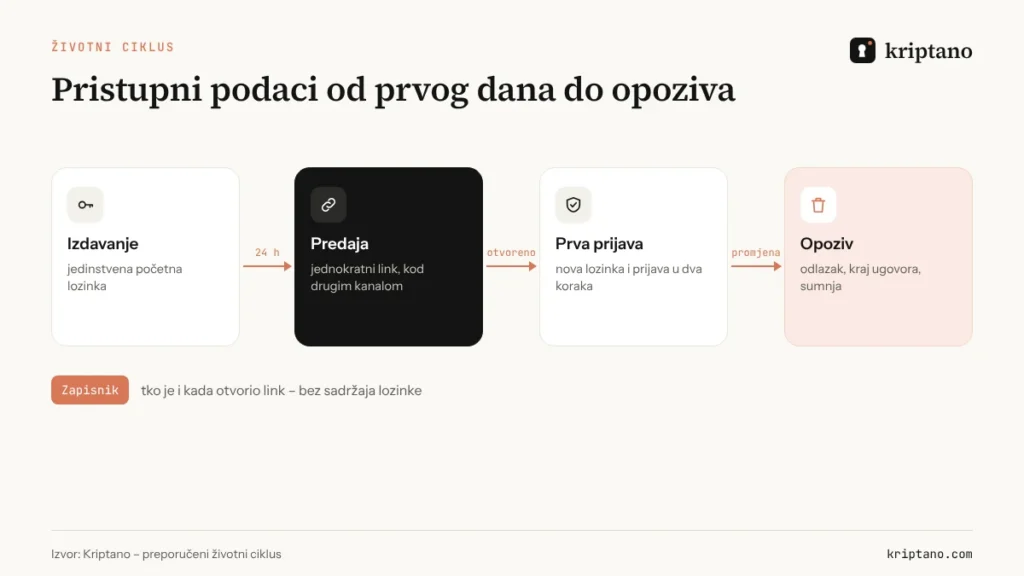
- Izdavanje – ista početna lozinka za sve nove zaposlenike („Tvrtka2026!”) ili lozinka koja se ne mora promijeniti.
- Predaja – lozinka u e-pošti ili SMS-u, zajedno s korisničkim imenom i adresom sustava.
- Prva prijava – korisnik ne promijeni lozinku i ne uključi prijavu u dva koraka.
- Opoziv – nakon odlaska zaposlenika ili dobavljača zajedničke lozinke ostaju iste.
Šest pravila za predaju pristupnih podataka
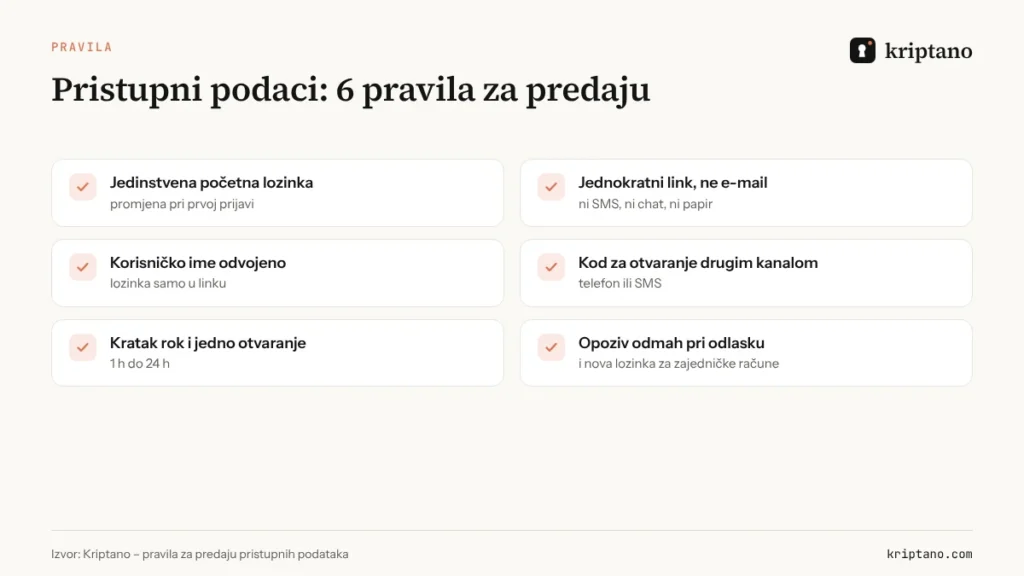
Početna lozinka je jedinstvena i jednokratna
Svaki korisnik dobiva drugačiju lozinku, a sustav traži promjenu pri prvoj prijavi.
Predaja jednokratnim linkom
Ne e-mailom, SMS-om, u chatu ni na papiru. Link se otvara jednom i zatim briše.
Korisničko ime odvojeno od lozinke
Adresa sustava i korisničko ime mogu u e-poštu; lozinka ide samo u šifrirani link.
Kod za otvaranje drugim kanalom
Dodatnu lozinku za link javite telefonom ili SMS-om, nikad u istoj poruci.
Kratak rok i jedno otvaranje
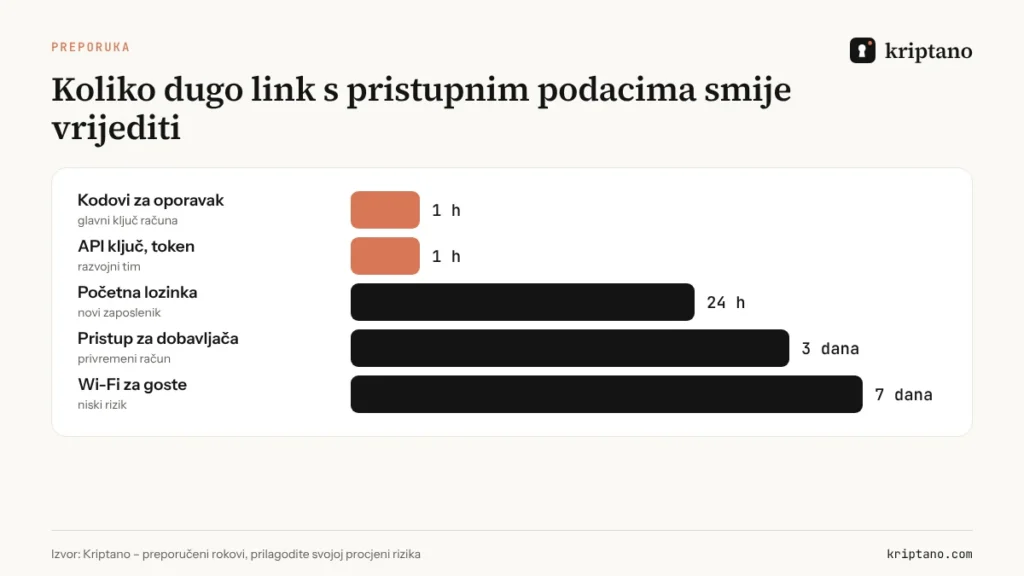
Za početnu lozinku 24 sata, za kodove za oporavak i API ključeve jedan sat.
Opoziv bez odgađanja
Kad netko ode ili ugovor završi, račun se gasi, a zajedničke lozinke mijenjaju.
Pravila se slažu i sa smjernicama NIST SP 800-63B-4 iz 2025.: lozinke se ne mijenjaju po kalendaru, nego kad postoji sumnja na kompromitaciju, a prednost imaju duge lozinke i prijava u dva koraka. Upravo zato je predaja ključna – ako pristupni podaci procure pri predaji, nitko ih neće promijeniti „redovito”.
Novi zaposlenik: početna lozinka prvog dana
Uobičajeni scenarij: IT otvori račun, pošalje početnu lozinku voditelju, voditelj je proslijedi zaposleniku na privatnu adresu. Lozinka je sada u tri sandučića, od kojih je jedan izvan tvrtke. Bolji tijek je jednostavan:
- IT napravi jednokratni link s početnom lozinkom, rokom od 24 sata i jednim otvaranjem.
- Link ide na službenu adresu zaposlenika ili na njegov mobitel, a kod za otvaranje voditelj kaže osobno.
- Pri prvoj prijavi zaposlenik postavlja novu lozinku i uključuje prijavu u dva koraka.
Tvrtke koje zaposlenike otvaraju u HR sustavu mogu cijeli korak automatizirati: sustav preko API-ja napravi link, a webhook javi kad je zaposlenik link otvorio. Kako to izgleda, opisujemo u vodiču o API-ju, webhookovima i vlastitoj domeni.
Klijenti: agencije, web-studiji i računovodstvo
Agencija koja klijentu predaje web-stranicu predaje i pristupne podatke za administraciju, hosting, domenu i analitiku. Umjesto PDF-a „Pristupni podaci.pdf” u e-pošti, pošaljite svaki skup podataka zasebnim linkom – klijent ih spremi u svoj upravitelj lozinki, a vi više nemate njegove lozinke u poslanoj pošti.
U suprotnom smjeru, kad vam klijent treba poslati svoje pristupne podatke, pošaljite mu zahtjev za tajnu. Klijent upiše lozinku u obrazac, preglednik je šifrira, a vi je pročitate jednom. Isti postupak koriste sudski tumači za skenove dokumenata – opisan je u vodiču Sudski tumač: sigurno slanje dokumenata.
Dobavljači i privremeni pristup
Održavanje opreme, udaljena podrška, revizija sustava – dobavljači često trebaju pristup na nekoliko dana. Za njih vrijede ista pravila, uz dva dodatka: račun ima datum isteka, a pristupni podaci šalju se samo osobi koja je navedena u ugovoru. Link s rokom od tri dana i zapisnik o otvaranju daju vam dokaz da je predaja bila kontrolirana.
To je i zahtjev Zakona o kibernetičkoj sigurnosti, kojim je preuzeta direktiva NIS2: sigurnost lanca opskrbe i kontrola pristupa dio su obveznih mjera. Više o tome u vodiču NIS2 i GDPR.
Kodovi za oporavak i API ključevi: najkraći rok
Kodovi za oporavak omogućuju prijavu bez drugog faktora. Tko ih ima, ne treba vaš mobitel. Zato kodovi za oporavak nikad ne idu e-poštom ni u tiket: pošaljite ih linkom s rokom od jednog sata, a primatelj ih odmah spremi u upravitelj lozinki ili ispiše i zaključa.
API ključevi i tokeni još su opasniji jer ih nitko ne gleda: ključ u Slack poruci ili u Git repozitoriju godinama otvara sustav bez ikakve prijave. Razvojnom timu ključ pošaljite jednokratnim linkom, a u konfiguraciji ga držite u upravitelju tajni, ne u kodu.
Odlazak zaposlenika: opoziv i nove lozinke
Opoziv je faza koja se najčešće preskače. Osobni računi zaposlenika koji odlazi gase se isti dan, ali zajednički pristupni podaci – Wi-Fi, administratorski račun za ruter, lozinka za društvene mreže tvrtke, PIN alarma – često ostaju isti godinama. Napravite popis zajedničkih računa po odjelu i za svaki zapišite tko ga zna.
Kad netko ode, promijenite sve s tog popisa i nove pristupne podatke podijelite ostatku tima jednokratnim linkovima. Tako se nova lozinka ne pojavi u grupnom chatu iz kojeg je bivši kolega možda još nije izbačen. Isto vrijedi i kad završi ugovor s agencijom ili dobavljačem.
Najčešće pogreške pri predaji
- Ista početna lozinka za sve – tko zna jednu, zna sve.
- PDF s pristupnim podacima u e-pošti, često bez lozinke ili s lozinkom u istoj poruci.
- Lozinka u tiketu ili zadatku u alatu za projekte, gdje je vidi cijeli tim.
- Kodovi za oporavak u bilješkama na mobitelu, sinkroniziranima u oblak.
- Prosljeđivanje na privatnu adresu jer službena još nije otvorena.
E-mail, SMS ili jednokratni link?
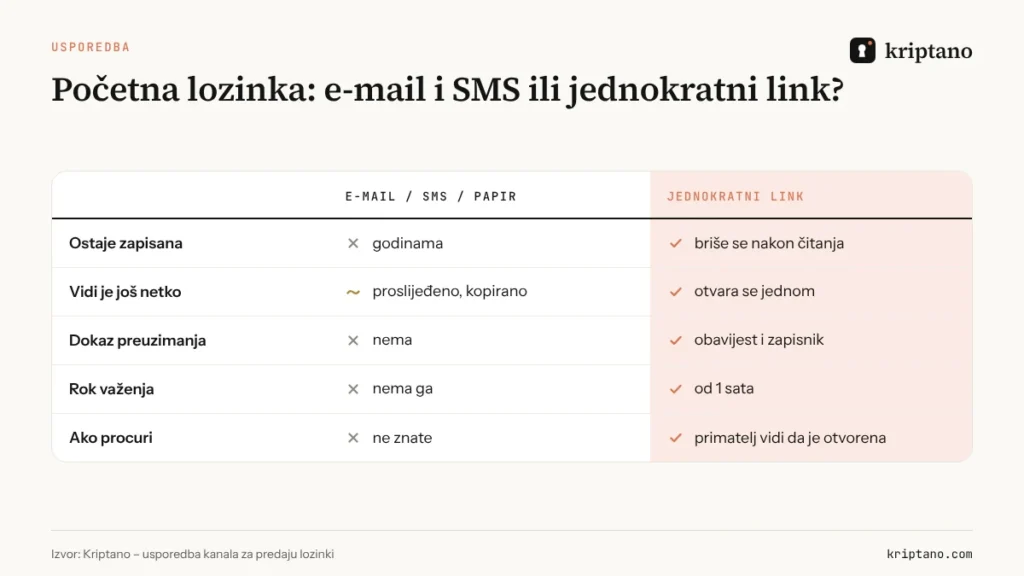
E-pošta i SMS ostavljaju trajan zapis: kod pošiljatelja, kod primatelja, kod pružatelja usluge i u sigurnosnim kopijama. Papir se fotografira i ostaje na stolu. Jednokratni link ne sprječava da primatelj lozinku negdje zapiše, ali uklanja sve ostale kopije – i pokazuje vam ako ga je netko otvorio prije pravog primatelja.
Za trajno dijeljenje lozinki unutar tima i dalje koristite upravitelj lozinki. Jednokratni link služi za predaju – za trenutak kad pristupni podaci prelaze s jedne osobe na drugu.
Timske politike: ista pravila za sve
Pravila vrijede samo ako ih svi primjenjuju. U paketima Pro i Pro Plus vlasnik računa postavlja timske politike: obaveznu dodatnu lozinku na svakom linku, najdulji dopušteni rok, najveći broj otvaranja, obaveznu prijavu u dva koraka i prijavu Googleom ili Microsoftom. Zapisnik aktivnosti bilježi tko je poslao link i kada je otvoren, bez sadržaja tajne, i može se izvesti u CSV za interne kontrole i ISO 27001.
U paketu Pro tim ima do 5 članova, a u paketu Pro Plus do 25. Usporedbu paketa naći ćete na stranici Paketi, a sigurnosni model na stranici Sigurnost.
Česta pitanja
Kako sigurno poslati početnu lozinku novom zaposleniku?
Napravite jednokratni link s rokom od 24 sata i jednim otvaranjem, pošaljite ga na službenu adresu, a kod za otvaranje recite osobno ili telefonom. Sustav neka traži promjenu lozinke pri prvoj prijavi.
Smiju li pristupni podaci biti u istom e-mailu s korisničkim imenom?
Ne. Korisničko ime i adresa sustava mogu u e-poštu, ali lozinka ide samo u šifrirani link, a kod za otvaranje drugim kanalom.
Kako poslati kodove za oporavak?
Jednokratnim linkom s rokom od jednog sata. Primatelj ih odmah spremi u upravitelj lozinki ili ispiše i zaključa, a link se nakon otvaranja briše.
Treba li lozinke mijenjati svakih 90 dana?
Prema smjernicama NIST SP 800-63B-4 ne treba, osim ako postoji sumnja da su procurile. Važnije su duge lozinke, prijava u dva koraka i siguran postupak predaje.
Što učiniti kad zaposlenik ode?
Ugasite njegove račune isti dan, promijenite zajedničke lozinke koje je znao i nove pristupne podatke podijelite timu jednokratnim linkovima.
Predaja bez traga u e-pošti
Prvi jednokratni link je besplatan. Za timske politike, zapisnik i API odaberite paket Pro.