Sigurno slanje lozinki: kako poslati i primiti pristupne podatke bez rizika
Sigurno slanje lozinki kolegama i klijentima u 5 koraka – koji kanali su rizični, kada koristiti upravitelj lozinki, a kada jednokratni link i zahtjev za tajnu.
Sadržaj članka
- Zašto je sigurno slanje lozinki problem u svakoj tvrtki
- Koje kanale izbjegavati i zašto
- Sigurno dijeljenje lozinki: upravitelj lozinki ili jednokratni link?
- Kako sigurno poslati lozinku u 5 koraka
- Kako sigurno primiti lozinku od klijenta
- Pravila za agencije, računovodstvene urede i IT podršku
- Sigurno slanje lozinki, GDPR i NIS2
- Kontrolni popis za sigurno slanje lozinki
- Što učiniti nakon slanja lozinke
- Česta pitanja
Sigurno slanje lozinki jedan je od najčešćih, a najmanje uređenih zadataka u tvrtkama. Novi zaposlenik treba početnu lozinku, klijent pristup administraciji internetske trgovine, vanjski suradnik VPN podatke. Lozinke se pritom najčešće šalju e-poštom ili chatom – i ondje ostaju godinama. U ovom vodiču pokazujemo kako sigurno poslati lozinku u pet koraka, kako sigurno primiti lozinku od klijenta i koja pravila trebaju agencije, računovodstveni uredi i IT podrška.
Ako tek upoznajete jednokratne linkove, počnite s temeljnim vodičem Jednokratni link: potpuni vodič. Ovdje se bavimo praksom: tko šalje, kome, kojim kanalom i što učiniti nakon slanja.
Zašto je sigurno slanje lozinki problem u svakoj tvrtki
Lozinka je ključ, a e-mail s lozinkom je ključ ostavljen u bravi. Poruka koju pošaljete danas postoji u vašim poslanim stavkama, u primateljevoj pristigloj pošti, na poslužiteljima oba davatelja usluge i u sigurnosnim kopijama. Ako se netko za dvije godine dočepa jednog od tih sandučića, prvo što će potražiti su riječi „lozinka”, „password” i „pristup”.
Drugi problem je što se lozinke šalju u žurbi. Netko čeka da se prijavi, sastanak je za pet minuta, i lozinka završi u grupnom chatu ili na snimci zaslona. Takve navike ne mijenjaju se pravilnikom, nego alatom koji je jednako brz kao chat, a ne ostavlja trag. Zato sigurno slanje lozinki mora biti jednostavnije od nesigurnog – inače ga nitko neće koristiti.
5 koraka
i lozinka je sigurno poslana
1×
primatelj je čita jednom
0
lozinki u sandučiću nakon čitanja
Koje kanale izbjegavati i zašto
Nisu svi kanali jednako loši, ali nijedan od uobičajenih nije napravljen za predaju tajni. Evo kratkog pregleda:
| Kanal | Glavni rizik | Preporuka |
|---|---|---|
| E-pošta | lozinka ostaje u sandučićima i kopijama godinama | pošaljite samo jednokratni link |
| SMS | ostaje na uređaju i u sigurnosnoj kopiji telefona | samo za kratku lozinku za otvaranje linka |
| Chat (Slack, Teams, WhatsApp, Viber) | povijest je pretraživa i sinkronizira se na više uređaja | link umjesto lozinke, nikad u grupni chat |
| Ticket ili zadatak u alatu za projekte | vidi ga cijeli tim i ostaje u povijesti | lozinku izvan ticketa, u ticketu samo napomena |
| Papir i ljepljivi listići | fotografiraju se i ostaju na stolu | izbjegavati |
| Telefonski poziv | netko može čuti, primatelj zapisuje | dobar za drugi kanal – lozinku za otvaranje |
Šifrirani chat poput WhatsAppa ili Signala štiti poruku u prijenosu, ali ne rješava trajnost: lozinka ostaje na oba telefona, u sigurnosnim kopijama i na računalima na kojima je chat otvoren. Za razliku od toga, jednokratni link se briše nakon čitanja – pa u chatu ostaje samo bezvrijedna poveznica. Više o razlici između šifriranog kanala i šifrirane poruke pišemo u članku Slanje kriptiranog e-maila ili jednokratni link.
Sigurno dijeljenje lozinki: upravitelj lozinki ili jednokratni link?
Ova dva alata ne natječu se, nego se nadopunjuju. Upravitelj lozinki (npr. Bitwarden, 1Password ili KeePass) služi za trajno sigurno dijeljenje lozinki unutar tima: svi koji trebaju pristup imaju ga, a lozinku možete promijeniti na jednom mjestu. Jednokratni link služi za predaju lozinke nekome tko nije u tom sustavu – klijentu, novom zaposleniku prije prvog dana ili vanjskom suradniku.
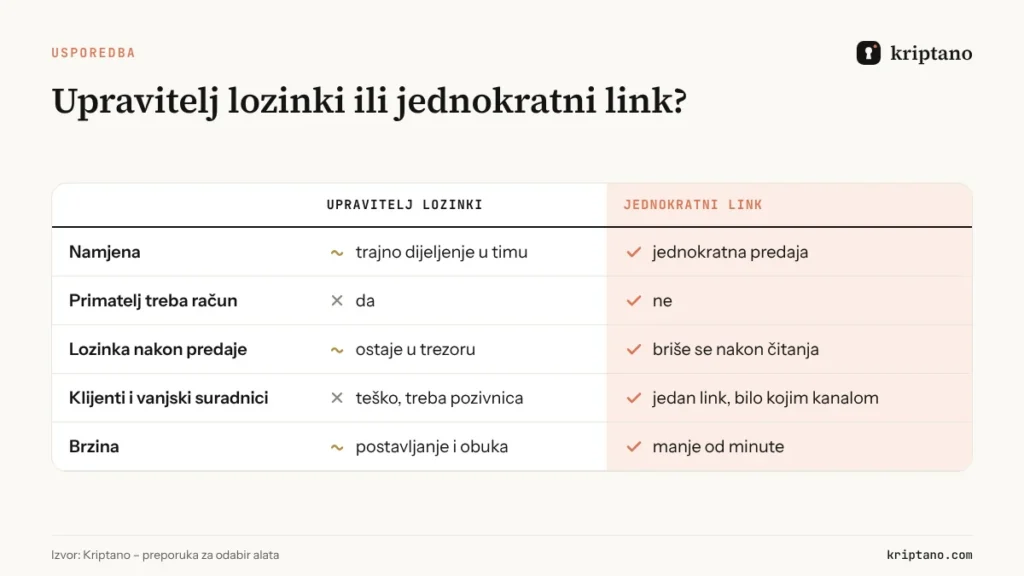
Pravilo je jednostavno: ako će osoba lozinku koristiti mjesecima i dio je vašeg tima, dodajte je u upravitelj lozinki. Ako lozinku treba predati jednom, pošaljite jednokratni link. Mnogi timovi rade oboje – lozinku čuvaju u trezoru, a vanjskim osobama šalju je linkom.
Kako sigurno poslati lozinku u 5 koraka
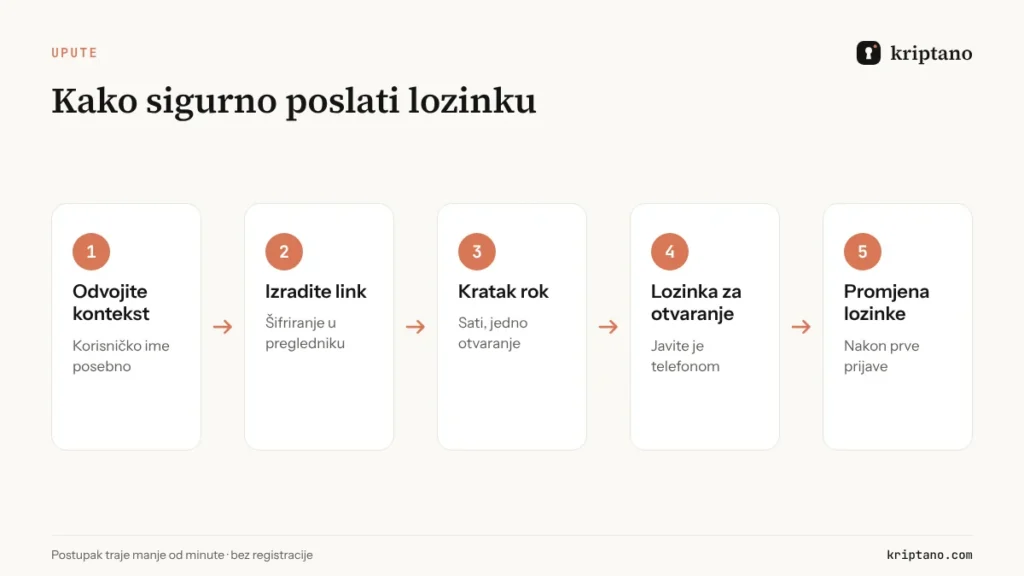
Ovo je postupak koji preporučujemo za sigurno slanje lozinki kolegama i klijentima. Traje manje od minute:
Odvojite lozinku od konteksta
Korisničko ime i adresu sustava pošaljite u jednoj poruci, a lozinku u linku.
Izradite jednokratni link
Upišite lozinku na naslovnici Kriptana – šifrira se u vašem pregledniku.
Postavite kratak rok i jedno otvaranje
Ako primatelj čeka danas, neka link vrijedi nekoliko sati.
Dodajte lozinku za otvaranje
Za važne sustave – i javite je telefonom ili SMS-om.
Pošaljite link i zatražite promjenu
Nakon prve prijave primatelj neka postavi vlastitu lozinku.
Zašto odvajati lozinku od korisničkog imena? Zato što link, čak i ako ga netko presretne, sam po sebi ne otkriva čemu lozinka služi. Napadač tada ima niz znakova bez sustava, a vi ste dobili vrijeme da reagirate: primatelj javlja da link više ne radi, vi mijenjate lozinku.
Kako sigurno primiti lozinku od klijenta
Agencije, računovodstveni uredi i IT podrška češće primaju lozinke nego što ih šalju. Klijent pošalje pristup hostingu, internetskoj trgovini ili poreznom portalu e-poštom – i vi sada imate tuđe lozinke u sandučiću, s odgovornošću koja ide uz to.
Zahtjev za tajnu rješava taj problem. Vi izradite zahtjev i pošaljete klijentu link. Klijent upiše lozinku u obrazac, preglednik je šifrira, a vi dobivate jednokratni link za čitanje. Klijentu ne treba račun ni instalacija, a lozinka nikad ne prolazi kroz e-poštu.
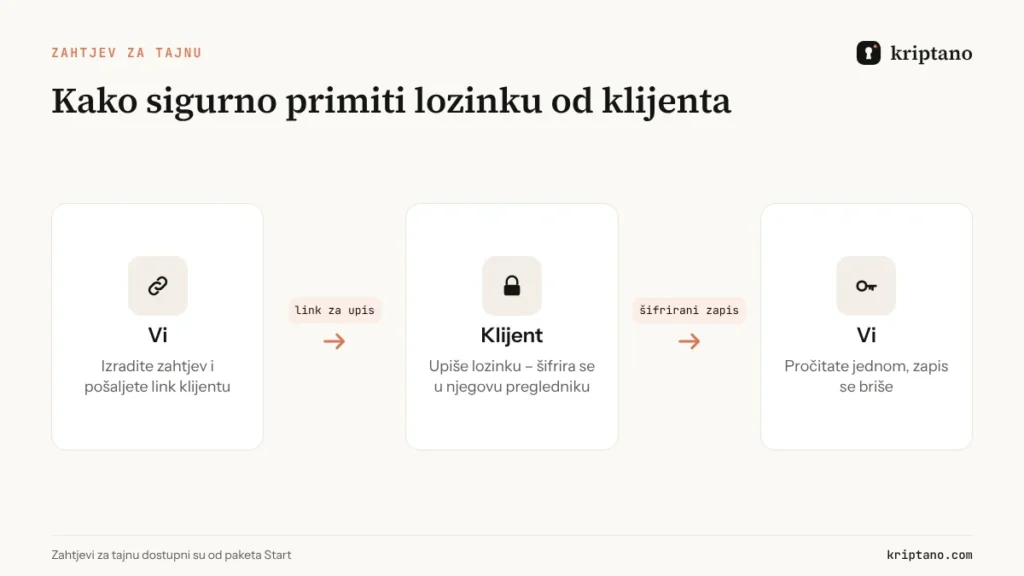
Zahtjevi za tajnu dostupni su od paketa Start. Posebno su korisni pri preuzimanju novih klijenata: umjesto da u uvodnom e-mailu tražite „pošaljite nam pristupne podatke”, pošaljete link na obrazac. Tako od prvog dana pokazujete da ozbiljno pazite na tuđe podatke.
Pravila za agencije, računovodstvene urede i IT podršku
Svaka djelatnost ima svoje tipične situacije. Ova pravila pokrivaju najčešće:
Digitalne i marketinške agencije
Računovodstveni uredi
IT podrška i sistemski administratori
Sigurno slanje lozinki, GDPR i NIS2
Lozinka sama po sebi rijetko je osobni podatak, ali otvara sustave u kojima su osobni podaci. Zato je sigurno slanje lozinki dio tehničkih i organizacijskih mjera iz članka 32. GDPR-a, koji kao primjer mjere navodi šifriranje.
Direktiva NIS2 u članku 21. među minimalnim mjerama navodi politike kontrole pristupa, korištenje kriptografije i šifriranja te zaštićenu glasovnu, video i tekstualnu komunikaciju. U Hrvatskoj su te obveze prenesene Zakonom o kibernetičkoj sigurnosti (NN 14/2024). Ako je vaša tvrtka ključni ili važni subjekt – ili ste dobavljač takvom subjektu – nadzornik će pitati kako razmjenjujete pristupne podatke. Odgovor „e-poštom” više nije dovoljan. Kako složiti internu proceduru opisujemo u vodiču NIS2 i GDPR.
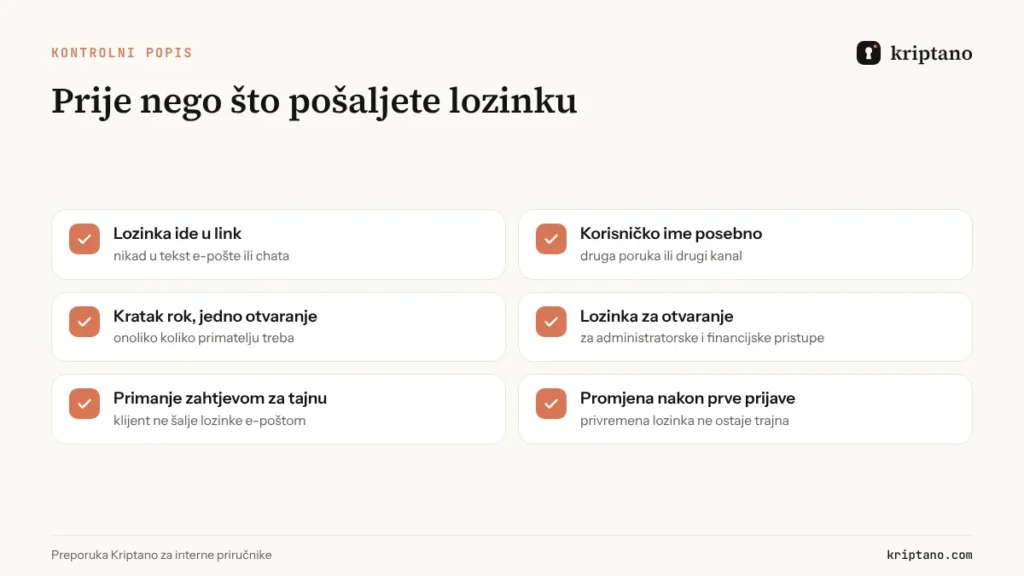
Kontrolni popis za sigurno slanje lozinki
Ispišite ga i stavite uz monitor – ili ga dodajte u interni priručnik:
Što učiniti nakon slanja lozinke
Slanje nije kraj postupka. Tri koraka nakon slanja čine razliku:
- Provjerite je li link otvoren. S obaviješću o čitanju (od paketa Start) znate kada je primatelj pročitao tajnu. Ako primatelj kaže da nije, a link je otvoren – netko drugi ga je pročitao.
- Neka primatelj promijeni lozinku. Privremena lozinka služi samo za prvu prijavu. Uključite obveznu promjenu gdje sustav to dopušta.
- Ukinite pristup kad više nije potreban. Kad suradnja završi, promijenite lozinke ili ugasite korisničke račune. Sigurno dijeljenje lozinki uključuje i njihovo povlačenje.
Ako lozinke šaljete često, isplati se dogovoriti pravila na razini tima: tko smije slati administratorske pristupe, koji rokovi vrijede i gdje se bilježi da je pristup predan. Paketi i cijene nalaze se na stranici Paketi, a sigurnosni model opisujemo na stranici Sigurnost.
Česta pitanja
Koji je najsigurniji način slanja lozinke?
Jednokratni link sa šifriranjem u pregledniku, kratkim rokom i jednim otvaranjem, uz lozinku za otvaranje koju primatelju javite drugim kanalom. Korisničko ime pošaljite odvojeno.
Smijem li lozinku poslati WhatsAppom ili Viberom?
Ti chatovi šifriraju poruku u prijenosu, ali lozinka ostaje na oba uređaja i u sigurnosnim kopijama. Pošaljite radije jednokratni link – u chatu tada ostaje samo iskorištena poveznica.
Kako sigurno primiti lozinku od klijenta?
Zahtjevom za tajnu: pošaljete klijentu link na obrazac, on upiše lozinku koja se šifrira u njegovu pregledniku, a vi je pročitate jednom. Klijentu ne treba račun.
Treba li mi upravitelj lozinki ako koristim jednokratne linkove?
Za trajno dijeljenje lozinki unutar tima – da. Jednokratni link je za predaju lozinke nekome izvan tog sustava ili za prvi pristup prije nego što osoba dobije račun.
Što ako primatelj kaže da link ne radi?
To znači da je link već otvoren ili je istekao. Ako ga primatelj nije otvorio, pretpostavite da je lozinka otkrivena: promijenite je i pošaljite novi link.
Je li sigurno slanje lozinki obveza prema NIS2?
NIS2 ne propisuje alat, ali traži politike kontrole pristupa, korištenje šifriranja i zaštićenu komunikaciju. Šifrirani jednokratni link uz zapisnik aktivnosti dobar je dokaz da te mjere provodite.
Pošaljite lozinku sigurno – odmah
Jednokratni link, šifriranje u pregledniku i brisanje nakon čitanja. Besplatno, bez registracije.