Prijavni podatki in začetno geslo: kako jih varno predati zaposlenemu, stranki in dobavitelju
Nov zaposleni, predaja spletne strani stranki, začasen dostop za dobavitelja, odhod sodelavca – prijavni podatki najpogosteje uidejo prav ob predaji. Šest pravil za začetna gesla, obnovitvene kode in ključe API, od prvega dne do preklica.
Vsebina članka
- Kaj so prijavni podatki – in zakaj niso samo gesla
- Življenjski cikel: od izdaje do preklica
- Šest pravil za predajo prijavnih podatkov
- Nov zaposleni: začetno geslo prvi dan
- Stranke: agencije, spletni studii in računovodstva
- Dobavitelji in začasen dostop
- Obnovitvene kode in ključi API: najkrajši rok
- Odhod zaposlenega: preklic in nova gesla
- E-pošta, SMS ali enkratna povezava?
- Pravila ekipe: enaka pravila za vse
- Pogosta vprašanja
Prijavni podatki menjajo lastnika pogosteje, kot mislimo: nov zaposleni dobi račun za e-pošto in ERP, agencija stranki preda administracijo spletne strani, dobavitelj potrebuje začasen dostop VPN, sodelavec, ki odhaja, pa pusti skupna gesla. Najbolj tvegan trenutek ni prijava, ampak predaja – ko začetno geslo potuje po e-pošti, SMS-u ali na listku pod tipkovnico.
V tem vodniku gremo skozi celoten življenjski cikel: od izdaje začetnega gesla prek predaje in prve prijave do preklica, ko nekdo odide. Dobili boste šest pravil, ki jih lahko uvedete takoj, priporočene roke za različne vrste podatkov in navodila za obnovitvene kode ter ključe API. Osnove pošiljanja gesel smo opisali v vodniku Varno pošiljanje gesel; tukaj se posvečamo predaji v podjetju in partnerjem.
Kaj so prijavni podatki – in zakaj niso samo gesla
Ko rečemo „geslo”, običajno mislimo na en niz znakov. V praksi prijavni podatki vključujejo veliko več:
| Vrsta | Primer | Kaj dobi napadalec |
|---|---|---|
| Uporabniško ime in geslo | e-pošta, ERP, CRM | dostop do računa in podatkov |
| Začetno geslo | nov zaposleni, nova stranka | prvi vstop, pogosto s skrbniškimi pravicami |
| Obnovitvene kode | rezervne kode za dvostopenjsko prijavo | obid drugega faktorja |
| Ključi API in žetoni | integracije, skripte | samodejen dostop brez prijave |
| Ključi SSH in konfiguracija | strežniki, datoteke .env | nadzor nad sistemom |
| Gesla za Wi-Fi | pisarna, gostje | vstop v lokalno omrežje |
Skupno jim je, da veljajo, dokler jih nekdo ne spremeni. Zato prijavni podatki, ki enkrat pristanejo v nabiralniku, ostanejo nevarni do naslednje spremembe – ta pa se včasih ne zgodi leta.
Življenjski cikel: od izdaje do preklica
Prijavni podatki gredo skozi štiri faze. Vsaka ima svojo tipično napako:
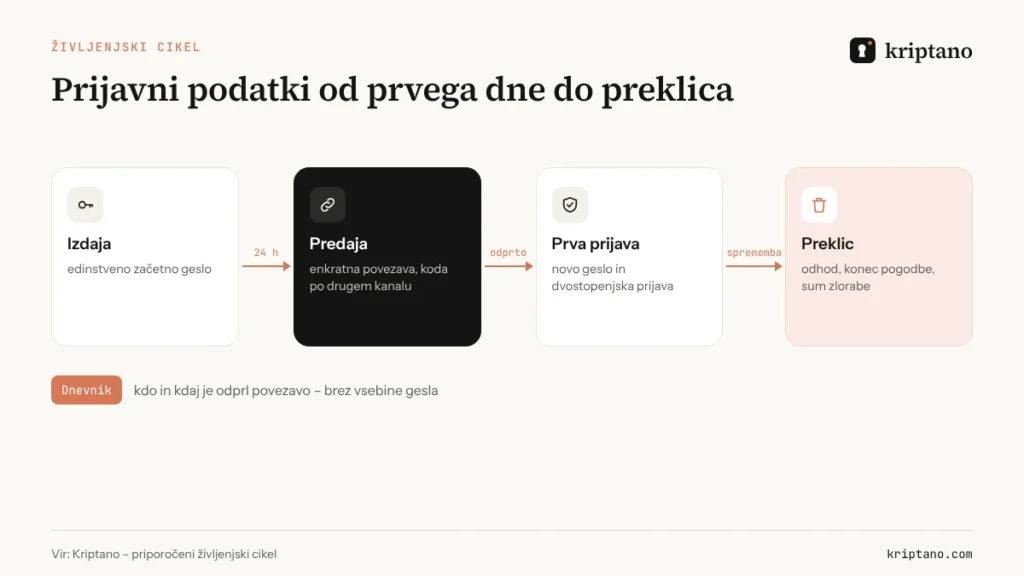
- Izdaja – isto začetno geslo za vse nove zaposlene („Podjetje2026!”) ali geslo, ki ga ni treba spremeniti.
- Predaja – geslo v e-pošti ali SMS-u, skupaj z uporabniškim imenom in naslovom sistema.
- Prva prijava – uporabnik gesla ne spremeni in ne vklopi dvostopenjske prijave.
- Preklic – po odhodu zaposlenega ali dobavitelja ostanejo skupna gesla enaka.
Šest pravil za predajo prijavnih podatkov
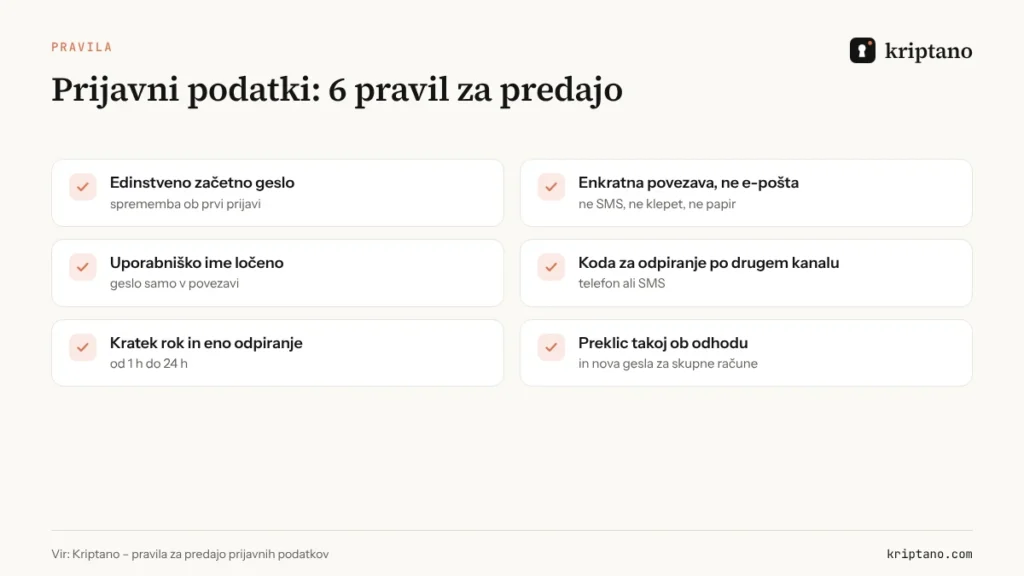
Začetno geslo je edinstveno in enkratno
Vsak uporabnik dobi drugačno geslo, sistem pa ob prvi prijavi zahteva spremembo.
Predaja z enkratno povezavo
Ne po e-pošti, SMS-u, v klepetu ali na papirju. Povezava se odpre enkrat in nato izbriše.
Uporabniško ime ločeno od gesla
Naslov sistema in uporabniško ime lahko gresta v e-pošto; geslo gre samo v šifrirano povezavo.
Koda za odpiranje po drugem kanalu
Dodatno geslo za povezavo sporočite po telefonu ali SMS-u, nikoli v istem sporočilu.
Kratek rok in eno odpiranje
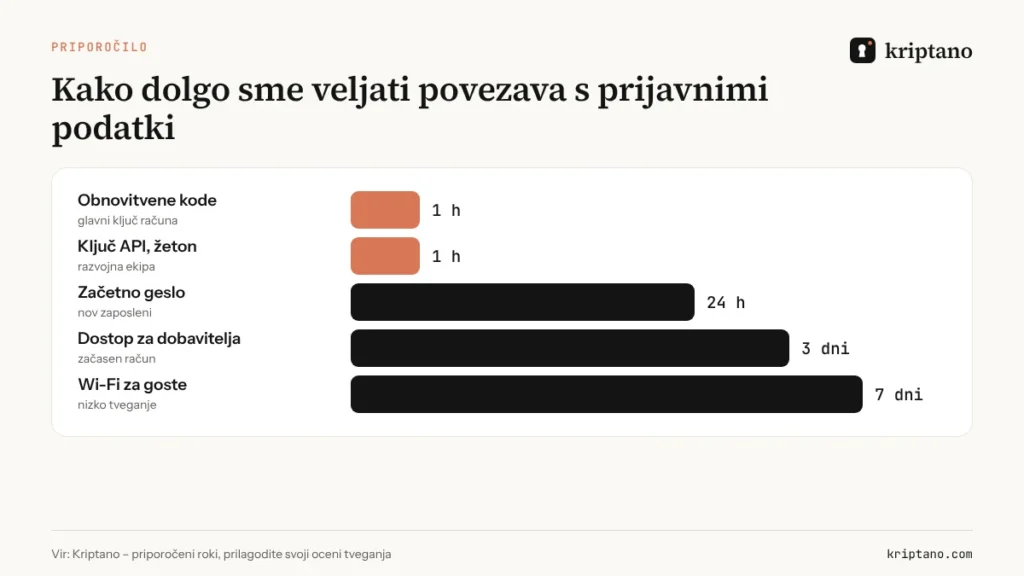
Za začetno geslo 24 ur, za obnovitvene kode in ključe API eno uro.
Preklic brez odlašanja
Ko nekdo odide ali se pogodba konča, se račun ukine, skupna gesla pa spremenijo.
Pravila se ujemajo tudi s smernicami NIST SP 800-63B-4 iz leta 2025: gesel ne spreminjamo po koledarju, ampak ob sumu zlorabe, prednost pa imajo dolga gesla in dvostopenjska prijava. Prav zato je predaja ključna – če prijavni podatki uidejo ob predaji, jih nihče ne bo spremenil „redno”.
Nov zaposleni: začetno geslo prvi dan
Običajen scenarij: IT odpre račun, začetno geslo pošlje vodji, vodja pa ga posreduje zaposlenemu na zasebni naslov. Geslo je zdaj v treh nabiralnikih, eden od njih je zunaj podjetja. Boljši potek je preprost:
- IT ustvari enkratno povezavo z začetnim geslom, rokom 24 ur in enim odpiranjem.
- Povezava gre na službeni naslov zaposlenega ali na njegov telefon, kodo za odpiranje pa vodja pove osebno.
- Ob prvi prijavi zaposleni nastavi novo geslo in vklopi dvostopenjsko prijavo.
Podjetja, ki zaposlene odpirajo v kadrovskem sistemu, lahko celoten korak avtomatizirajo: sistem prek API-ja ustvari povezavo, webhook pa sporoči, ko jo je zaposleni odprl. Kako je to videti, opisujemo v vodniku o API-ju, webhookih in lastni domeni.
Stranke: agencije, spletni studii in računovodstva
Agencija, ki stranki preda spletno stran, preda tudi prijavne podatke za administracijo, gostovanje, domeno in analitiko. Namesto PDF-ja „Prijavni podatki.pdf” v e-pošti pošljite vsak sklop podatkov s svojo povezavo – stranka jih shrani v svoj upravitelj gesel, vi pa njenih gesel nimate več v poslani pošti.
V obratni smeri, ko vam mora stranka poslati svoje prijavne podatke, ji pošljite zahtevo za skrivnost. Stranka vpiše geslo v obrazec, brskalnik ga šifrira, vi pa ga preberete enkrat. Isti postopek uporabljajo sodni tolmači za skene dokumentov – opisan je v vodniku Sodni tolmač in varno pošiljanje dokumentov.
Dobavitelji in začasen dostop
Vzdrževanje opreme, oddaljena podpora, revizija sistema – dobavitelji pogosto potrebujejo dostop za nekaj dni. Zanje veljajo ista pravila z dvema dodatkoma: račun ima datum izteka, prijavni podatki pa gredo samo osebi, navedeni v pogodbi. Povezava z rokom treh dni in dnevnik odpiranja sta dokaz, da je bila predaja nadzorovana.
To zahteva tudi Zakon o informacijski varnosti (ZInfV-1), ki prenaša direktivo NIS2: varnost dobavne verige in nadzor dostopa sta del obveznih ukrepov. Več o tem v vodniku NIS2 in GDPR, če pa dobavitelj sodeluje v javnem naročilu, preberite še vodnik Javna naročila in zaupni dokumenti.
Obnovitvene kode in ključi API: najkrajši rok
Obnovitvene kode omogočajo prijavo brez drugega faktorja. Kdor jih ima, ne potrebuje vašega telefona. Zato obnovitvene kode nikoli ne gredo po e-pošti ali v zahtevek za podporo: pošljite jih s povezavo z rokom ene ure, prejemnik pa jih takoj shrani v upravitelj gesel ali natisne in zaklene.
Ključi API in žetoni so še nevarnejši, ker jih nihče ne gleda: ključ v sporočilu na Slacku ali v repozitoriju Git leta odpira sistem brez prijave. Razvojni ekipi ključ pošljite z enkratno povezavo, v konfiguraciji pa ga hranite v upravitelju skrivnosti, ne v kodi.
Odhod zaposlenega: preklic in nova gesla
Preklic je faza, ki se najpogosteje preskoči. Osebni računi zaposlenega, ki odhaja, se ukinejo isti dan, skupni prijavni podatki – Wi-Fi, skrbniški račun usmerjevalnika, geslo za družbena omrežja podjetja, PIN alarma – pa pogosto ostanejo enaki leta. Pripravite seznam skupnih računov po oddelkih in za vsakega zapišite, kdo ga pozna.
Ko nekdo odide, spremenite vse s seznama in nove prijavne podatke delite s preostalo ekipo z enkratnimi povezavami. Tako se novo geslo ne pojavi v skupinskem klepetu, iz katerega nekdanji sodelavec morda še ni odstranjen. Enako velja, ko se konča pogodba z agencijo ali dobaviteljem.
Najpogostejše napake pri predaji
- Isto začetno geslo za vse – kdor pozna eno, pozna vsa.
- PDF s prijavnimi podatki v e-pošti, pogosto brez gesla ali z geslom v istem sporočilu.
- Geslo v zahtevku ali nalogi v orodju za projekte, kjer ga vidi cela ekipa.
- Obnovitvene kode v zapiskih v telefonu, sinhroniziranih v oblak.
- Posredovanje na zasebni naslov, ker službeni še ni odprt.
E-pošta, SMS ali enkratna povezava?
E-pošta in SMS puščata trajen zapis: pri pošiljatelju, pri prejemniku, pri ponudniku storitve in v varnostnih kopijah. Papir se fotografira in ostane na mizi. Enkratna povezava ne prepreči, da bi prejemnik geslo kam zapisal, odstrani pa vse druge kopije – in pokaže, če jo je nekdo odprl pred pravim prejemnikom.
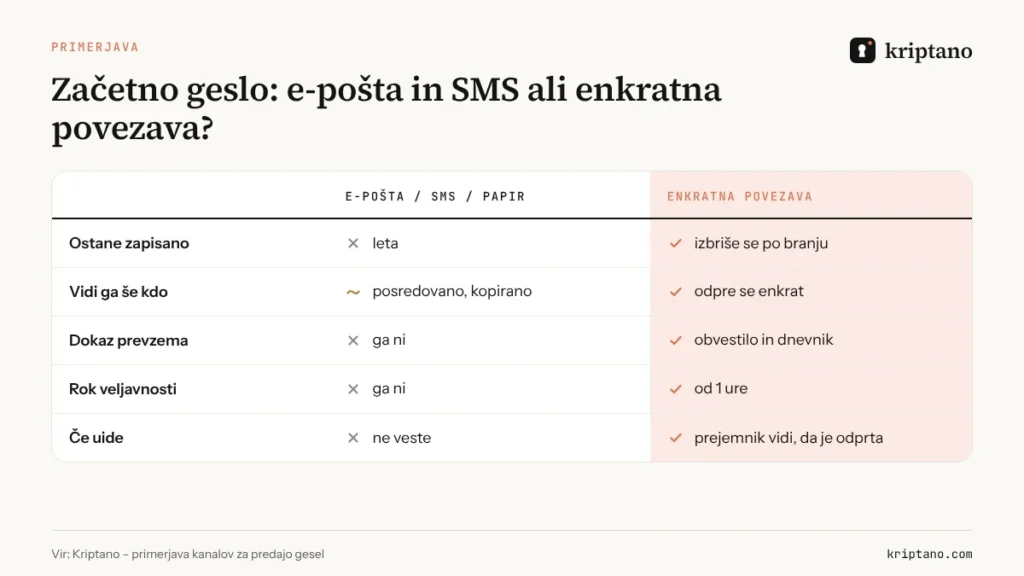
Za trajno deljenje gesel v ekipi še naprej uporabljajte upravitelj gesel. Enkratna povezava je namenjena predaji – trenutku, ko prijavni podatki preidejo z ene osebe na drugo.
Pravila ekipe: enaka pravila za vse
Pravila delujejo samo, če jih uporabljajo vsi. V paketih Pro in Pro Plus lastnik računa nastavi pravila ekipe: obvezno dodatno geslo na vsaki povezavi, najdaljši dovoljeni rok, največje število odpiranj, obvezno dvostopenjsko prijavo in prijavo z Googlom ali Microsoftom. Dnevnik dejavnosti beleži, kdo je poslal povezavo in kdaj je bila odprta, brez vsebine skrivnosti, in ga lahko izvozite v CSV za notranje kontrole in ISO 27001.
V paketu Pro ima ekipa do 5 članov, v paketu Pro Plus do 25. Primerjavo paketov najdete na strani Paketi, varnostni model pa na strani Varnost.
Pogosta vprašanja
Kako varno poslati začetno geslo novemu zaposlenemu?
Ustvarite enkratno povezavo z rokom 24 ur in enim odpiranjem, pošljite jo na službeni naslov, kodo za odpiranje pa povejte osebno ali po telefonu. Sistem naj ob prvi prijavi zahteva spremembo gesla.
Smejo biti prijavni podatki v istem e-sporočilu z uporabniškim imenom?
Ne. Uporabniško ime in naslov sistema lahko gresta v e-pošto, geslo pa samo v šifrirano povezavo, koda za odpiranje pa po drugem kanalu.
Kako poslati obnovitvene kode?
Z enkratno povezavo z rokom ene ure. Prejemnik jih takoj shrani v upravitelj gesel ali natisne in zaklene, povezava pa se po odpiranju izbriše.
Ali je treba gesla menjati vsakih 90 dni?
Po smernicah NIST SP 800-63B-4 ne, razen če obstaja sum, da so ušla. Pomembnejši so dolga gesla, dvostopenjska prijava in varen postopek predaje.
Kaj storiti, ko zaposleni odide?
Njegove račune ukinite isti dan, spremenite skupna gesla, ki jih je poznal, nove prijavne podatke pa delite z ekipo z enkratnimi povezavami.
Predaja brez sledi v e-pošti
Prva enkratna povezava je brezplačna. Za pravila ekipe, dnevnik in API izberite paket Pro.