Varno pošiljanje gesel: kako poslati in prejeti dostopne podatke brez tveganja
Varno pošiljanje gesel sodelavcem in strankam v 5 korakih – kateri kanali so tvegani, kdaj uporabiti upravitelja gesel in kdaj enkratno povezavo ter zahtevo za skrivnost.
Vsebina članka
- Zakaj je varno pošiljanje gesel težava v vsakem podjetju
- Katerim kanalom se izogniti in zakaj
- Varno deljenje gesel: upravitelj gesel ali enkratna povezava?
- Kako varno poslati geslo v 5 korakih
- Kako varno prejeti geslo od stranke
- Pravila za agencije, računovodske servise in IT podporo
- Varno pošiljanje gesel, GDPR in NIS2
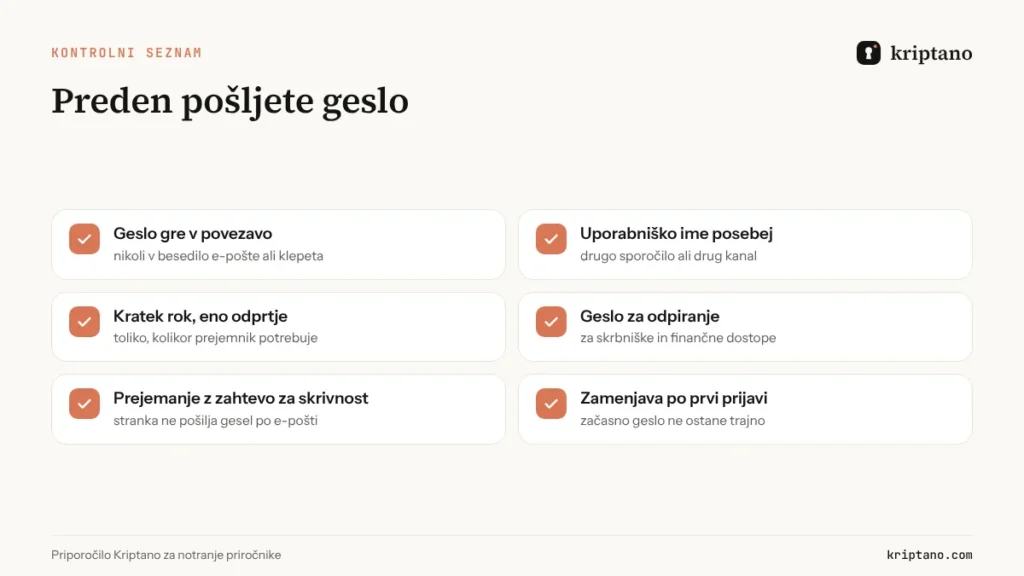
- Kontrolni seznam za varno pošiljanje gesel
- Kaj narediti po pošiljanju gesla
- Pogosta vprašanja
Varno pošiljanje gesel je ena najpogostejših, a najmanj urejenih nalog v podjetjih. Nov sodelavec potrebuje začetno geslo, stranka dostop do administracije spletne trgovine, zunanji izvajalec podatke za VPN. Gesla se pri tem najpogosteje pošiljajo po e-pošti ali v klepetu – in tam ostanejo leta. V tem vodniku pokažemo, kako varno poslati geslo v petih korakih, kako varno prejeti geslo od stranke in katera pravila potrebujejo agencije, računovodski servisi in IT podpora.
Če enkratne povezave šele spoznavate, začnite s temeljnim vodnikom Enkratna povezava: celovit vodnik. Tukaj se ukvarjamo s prakso: kdo pošilja, komu, po katerem kanalu in kaj narediti po pošiljanju.
Zakaj je varno pošiljanje gesel težava v vsakem podjetju
Geslo je ključ, e-poštno sporočilo z geslom pa ključ, puščen v ključavnici. Sporočilo, ki ga pošljete danes, obstaja v vaših poslanih sporočilih, v prejemnikovem nabiralniku, na strežnikih obeh ponudnikov in v varnostnih kopijah. Če čez dve leti nekdo pride do enega od teh nabiralnikov, bo najprej poiskal besede »geslo«, »password« in »dostop«.
Druga težava je, da se gesla pošiljajo v naglici. Nekdo čaka na prijavo, sestanek je čez pet minut, in geslo konča v skupinskem klepetu ali na posnetku zaslona. Takšne navade ne spremeni pravilnik, temveč orodje, ki je enako hitro kot klepet, a ne pušča sledi. Zato mora biti varno pošiljanje gesel preprostejše od nevarnega – sicer ga nihče ne bo uporabljal.
5 korakov
in geslo je varno poslano
1×
prejemnik ga prebere enkrat
0
gesel v nabiralniku po branju
Katerim kanalom se izogniti in zakaj
Vsi kanali niso enako slabi, a noben od običajnih ni narejen za predajo skrivnosti. Kratek pregled:
| Kanal | Glavno tveganje | Priporočilo |
|---|---|---|
| E-pošta | geslo ostane v nabiralnikih in kopijah leta | pošljite le enkratno povezavo |
| SMS | ostane v napravi in v varnostni kopiji telefona | le za kratko geslo za odpiranje povezave |
| Klepet (WhatsApp, Viber, Teams, Slack) | zgodovina je iskalna in se sinhronizira na več naprav | povezava namesto gesla, nikoli v skupinski klepet |
| Zahtevek ali opravilo v orodju za projekte | vidi ga vsa ekipa in ostane v zgodovini | geslo zunaj zahtevka, v zahtevku le opomba |
| Papir in samolepilni listki | fotografirajo se in ostanejo na mizi | izogibati se |
| Telefonski klic | lahko kdo sliši, prejemnik si zapisuje | dober kot drugi kanal – za geslo za odpiranje |
Šifriran klepet, kot sta WhatsApp ali Signal, sporočilo zaščiti med prenosom, ne reši pa trajnosti: geslo ostane na obeh telefonih, v varnostnih kopijah in na računalnikih, kjer je klepet odprt. Enkratna povezava se nasprotno po branju izbriše – v klepetu ostane le neuporabna povezava. Več o razliki med šifriranim kanalom in šifriranim sporočilom pišemo v članku Šifrirana e-pošta ali enkratna povezava.
Varno deljenje gesel: upravitelj gesel ali enkratna povezava?
Orodji si ne konkurirata, temveč se dopolnjujeta. Upravitelj gesel (npr. Bitwarden, 1Password ali KeePass) je namenjen trajnemu varnemu deljenju gesel v ekipi: vsi, ki dostop potrebujejo, ga imajo, geslo pa lahko zamenjate na enem mestu. Enkratna povezava je namenjena predaji gesla nekomu, ki ni v tem sistemu – stranki, novemu sodelavcu pred prvim delovnim dnem ali zunanjemu izvajalcu.
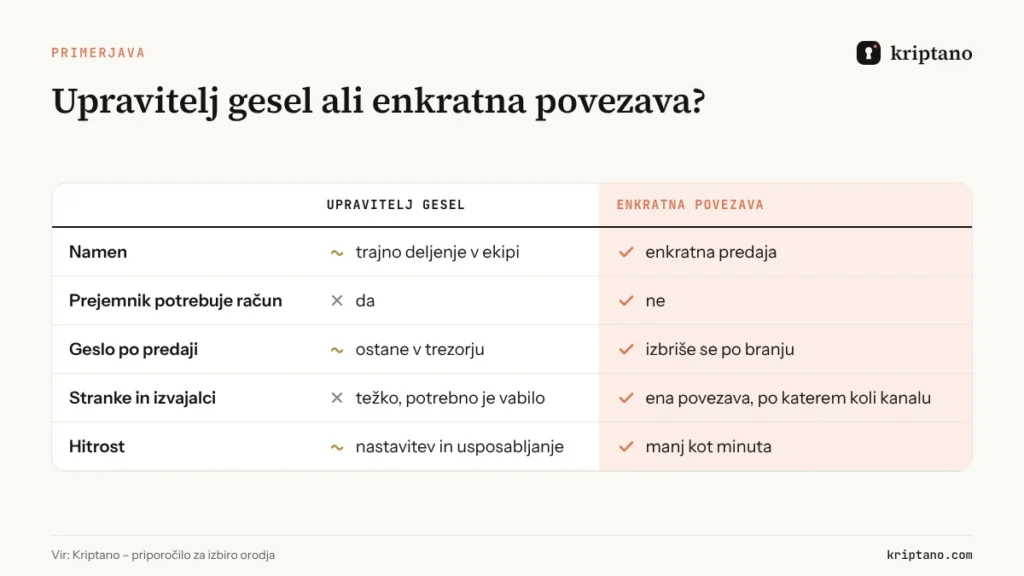
Pravilo je preprosto: če bo oseba geslo uporabljala mesece in je del vaše ekipe, ga dodajte v upravitelja gesel. Če je geslo treba predati enkrat, pošljite enkratno povezavo. Številne ekipe uporabljajo oboje – geslo hranijo v trezorju, zunanjim sodelavcem pa ga pošljejo s povezavo.
Kako varno poslati geslo v 5 korakih
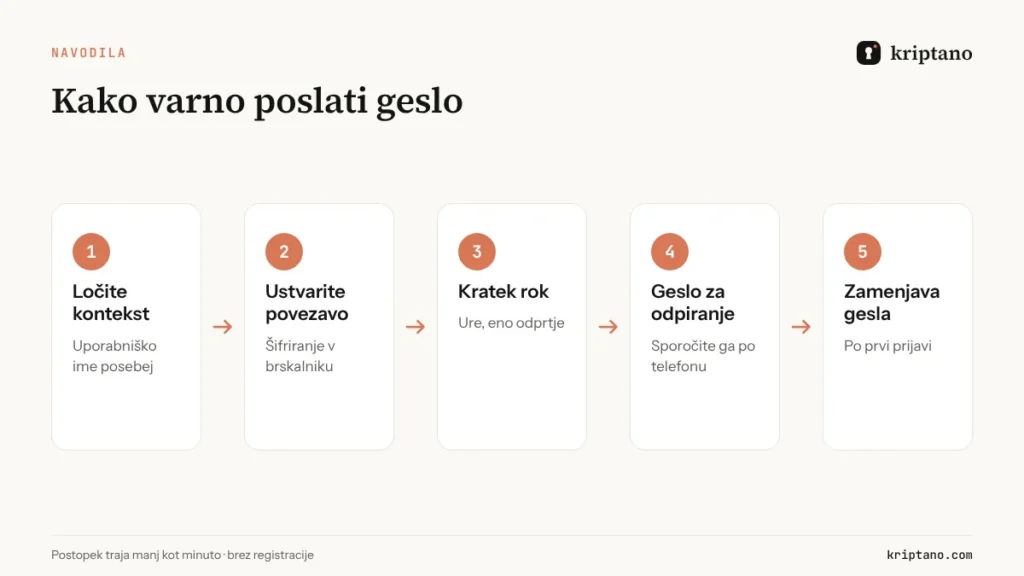
To je postopek, ki ga priporočamo za varno pošiljanje gesel sodelavcem in strankam. Traja manj kot minuto:
Ločite geslo od konteksta
Uporabniško ime in naslov sistema pošljite v enem sporočilu, geslo pa v povezavi.
Ustvarite enkratno povezavo
Geslo vpišite na začetni strani Kriptana – šifrira se v vašem brskalniku.
Nastavite kratek rok in eno odprtje
Če prejemnik čaka danes, naj povezava velja nekaj ur.
Dodajte geslo za odpiranje
Za pomembne sisteme – in ga sporočite po telefonu ali SMS-u.
Pošljite povezavo in zahtevajte zamenjavo
Po prvi prijavi naj prejemnik nastavi lastno geslo.
Zakaj ločevati geslo od uporabniškega imena? Ker povezava, tudi če jo kdo prestreže, sama po sebi ne razkrije, čemu geslo služi. Napadalec ima tedaj niz znakov brez sistema, vi pa čas za odziv: prejemnik sporoči, da povezava ne deluje več, vi geslo zamenjate.
Kako varno prejeti geslo od stranke
Agencije, računovodski servisi in IT podpora gesla pogosteje prejemajo, kot jih pošiljajo. Stranka pošlje dostop do gostovanja, spletne trgovine ali portala eDavki po e-pošti – in zdaj imate tuja gesla v nabiralniku, z vso odgovornostjo, ki sodi zraven.
Zahteva za skrivnost to težavo reši. Ustvarite zahtevo in stranki pošljete povezavo. Stranka v obrazec vpiše geslo, brskalnik ga šifrira, vi pa dobite enkratno povezavo za branje. Stranka ne potrebuje računa ali namestitve, geslo pa nikoli ne gre skozi e-pošto.
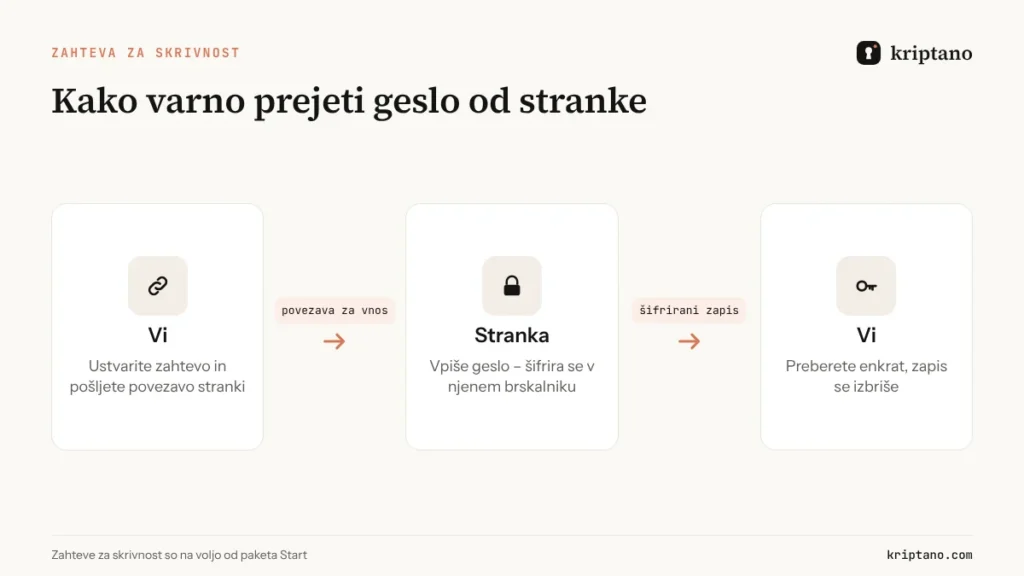
Zahteve za skrivnost so na voljo od paketa Start. Posebej koristne so pri prevzemu novih strank: namesto da v prvem sporočilu napišete »pošljite nam dostopne podatke«, pošljete povezavo do obrazca. Tako že od prvega dne pokažete, da resno skrbite za tuje podatke.
Pravila za agencije, računovodske servise in IT podporo
Vsaka dejavnost ima svoje značilne situacije. Ta pravila pokrijejo najpogostejše:
Digitalne in marketinške agencije
Računovodski servisi
IT podpora in sistemski skrbniki
Varno pošiljanje gesel, GDPR in NIS2
Geslo samo po sebi redko je osebni podatek, odpira pa sisteme z osebnimi podatki. Zato je varno pošiljanje gesel del tehničnih in organizacijskih ukrepov iz 32. člena GDPR, ki kot primer ukrepa navaja šifriranje.
Direktiva NIS2 v 21. členu med minimalnimi ukrepi navaja politike nadzora dostopa, uporabo kriptografije in šifriranja ter zaščiteno glasovno, video in besedilno komunikacijo. V Sloveniji te obveznosti izhajajo iz Zakona o informacijski varnosti (ZInfV-1). Če je vaše podjetje bistveni ali pomembni subjekt – ali dobavitelj takšnemu subjektu –, vas bodo vprašali, kako izmenjujete dostopne podatke. Odgovor »po e-pošti« ne zadošča več. Kako sestaviti notranji postopek, opisujemo v vodniku NIS2 in GDPR.
Kontrolni seznam za varno pošiljanje gesel
Natisnite ga in ga postavite ob monitor – ali ga dodajte v notranji priročnik:
Kaj narediti po pošiljanju gesla
Pošiljanje ni konec postopka. Trije koraki po pošiljanju naredijo razliko:
- Preverite, ali je bila povezava odprta. Z obvestilom o branju (od paketa Start) veste, kdaj je prejemnik prebral skrivnost. Če prejemnik pravi, da je ni, povezava pa je bila odprta – jo je prebral nekdo drug.
- Prejemnik naj zamenja geslo. Začasno geslo je namenjeno le prvi prijavi. Vklopite obvezno zamenjavo, kjer sistem to omogoča.
- Ukinite dostop, ko ni več potreben. Ko sodelovanje konča, zamenjajte gesla ali ukinite uporabniške račune. Varno deljenje gesel vključuje tudi njihov preklic.
Če gesla pošiljate pogosto, se splača dogovoriti pravila na ravni ekipe: kdo sme pošiljati skrbniške dostope, kateri roki veljajo in kje se beleži, da je bil dostop predan. Paketi in cene so na strani Paketi, varnostni model pa opisujemo na strani Varnost.
Pogosta vprašanja
Kateri je najvarnejši način pošiljanja gesla?
Enkratna povezava s šifriranjem v brskalniku, kratkim rokom in enim odprtjem ter geslom za odpiranje, ki ga prejemniku sporočite po drugem kanalu. Uporabniško ime pošljite ločeno.
Ali smem geslo poslati po WhatsAppu ali Vibru?
Ti klepeti sporočilo šifrirajo med prenosom, geslo pa ostane na obeh napravah in v varnostnih kopijah. Raje pošljite enkratno povezavo – v klepetu ostane le porabljena povezava.
Kako varno prejeti geslo od stranke?
Z zahtevo za skrivnost: stranki pošljete povezavo do obrazca, ona vpiše geslo, ki se šifrira v njenem brskalniku, vi pa ga preberete enkrat. Stranka ne potrebuje računa.
Ali potrebujem upravitelja gesel, če uporabljam enkratne povezave?
Za trajno deljenje gesel v ekipi – da. Enkratna povezava je za predajo gesla nekomu zunaj tega sistema ali za prvi dostop, preden oseba dobi račun.
Kaj, če prejemnik pravi, da povezava ne deluje?
To pomeni, da je bila povezava že odprta ali je potekla. Če je prejemnik ni odprl, predpostavite, da je geslo razkrito: zamenjajte ga in pošljite novo povezavo.
Ali je varno pošiljanje gesel obveznost po NIS2?
NIS2 ne predpisuje orodja, zahteva pa politike nadzora dostopa, uporabo šifriranja in zaščiteno komunikacijo. Šifrirana enkratna povezava z dnevnikom dejavnosti je dober dokaz, da te ukrepe izvajate.
Pošljite geslo varno – takoj
Enkratna povezava, šifriranje v brskalniku in izbris po branju. Brezplačno, brez registracije.