Initialpasswort und Zugangsdaten übergeben: So geht es sicher an Mitarbeitende, Kunden und Dienstleister
Neue Mitarbeitende, Website-Übergabe an den Kunden, befristeter Zugang für einen Dienstleister, ein Kollege geht – Zugangsdaten gelangen meist genau bei der Übergabe nach außen. Sechs Regeln für Initialpasswort, Wiederherstellungscodes und API-Schlüssel, vom ersten Tag bis zum Entzug.
Inhalt
- Was Zugangsdaten sind – und warum es nicht nur um Passwörter geht
- Der Lebenszyklus: von der Vergabe bis zum Entzug
- Sechs Regeln, wie Sie Zugangsdaten übergeben
- Neue Mitarbeitende: das Initialpasswort am ersten Tag
- Kunden: Agenturen, Webstudios und Steuerkanzleien
- Dienstleister und befristeter Zugang
- Wiederherstellungscodes und API-Schlüssel: die kürzeste Frist
- Austritt: Entzug und neue Passwörter
- E-Mail, SMS oder Einmal-Link?
- Teamrichtlinien: gleiche Regeln für alle
- Häufige Fragen
Ein Initialpasswort wechselt öfter den Besitzer, als vielen Teams bewusst ist: Neue Mitarbeitende erhalten Konten für E-Mail und ERP, eine Agentur übergibt dem Kunden das CMS, ein Dienstleister braucht eine Woche VPN-Zugang, und wer das Unternehmen verlässt, hinterlässt gemeinsame Passwörter. Der riskanteste Moment ist nicht die Anmeldung, sondern die Übergabe – wenn Zugangsdaten per E-Mail, SMS oder auf dem Zettel unter der Tastatur reisen.
Dieser Ratgeber geht den ganzen Lebenszyklus durch: Vergabe des Initialpassworts, Übergabe, erste Anmeldung und Entzug, wenn jemand geht. Sie erhalten sechs Regeln für den Alltag, empfohlene Fristen für verschiedene Arten von Zugangsdaten und Hinweise zu Wiederherstellungscodes und API-Schlüsseln. Die Grundlagen stehen in Passwort sicher versenden; hier geht es darum, wie Sie Zugangsdaten übergeben – im Unternehmen und an Partner.
Was ist ein Initialpasswort?
Ein Initialpasswort (auch Erst- oder Startpasswort) ist ein vorläufiges Passwort, das die IT oder ein Administrator beim Anlegen eines Kontos vergibt. Es gilt nur für die erste Anmeldung: Danach legt die Person sofort ein eigenes Passwort fest, und das Initialpasswort verliert seine Gültigkeit. Weil es oft per E-Mail, Zettel oder Chat weitergegeben wird, ist es das riskanteste Passwort im Unternehmen – deshalb sollte es nur einmal lesbar sein und kurz gelten.
Was Zugangsdaten sind – und warum es nicht nur um Passwörter geht
Mit „Passwort“ meinen wir meist eine Zeichenkette. In der Praxis umfassen Zugangsdaten deutlich mehr:
| Art | Beispiel | Was ein Angreifer erhält |
|---|---|---|
| Benutzername und Passwort | E-Mail, ERP, CRM | Zugriff auf Konto und Daten |
| Initialpasswort | neue Mitarbeitende, neue Kunden | ersten Zugang, oft mit Adminrechten |
| Wiederherstellungscodes | Backup-Codes für die Zwei-Faktor-Anmeldung | Umgehung des zweiten Faktors |
| API-Schlüssel und Token | Integrationen, Skripte | automatisierten Zugriff ohne Anmeldung |
| SSH-Schlüssel und Konfiguration | Server, .env-Dateien | Kontrolle über das System |
| WLAN-Passwörter | Büro, Gäste | Zugang zum lokalen Netz |
Gemeinsam ist ihnen, dass sie gelten, bis jemand sie ändert. Zugangsdaten, die einmal in einem Postfach gelandet sind, bleiben bis zur nächsten Änderung gefährlich – und die kommt manchmal nie.
Der Lebenszyklus: von der Vergabe bis zum Entzug
Zugangsdaten durchlaufen vier Phasen, jede mit ihrem typischen Fehler:
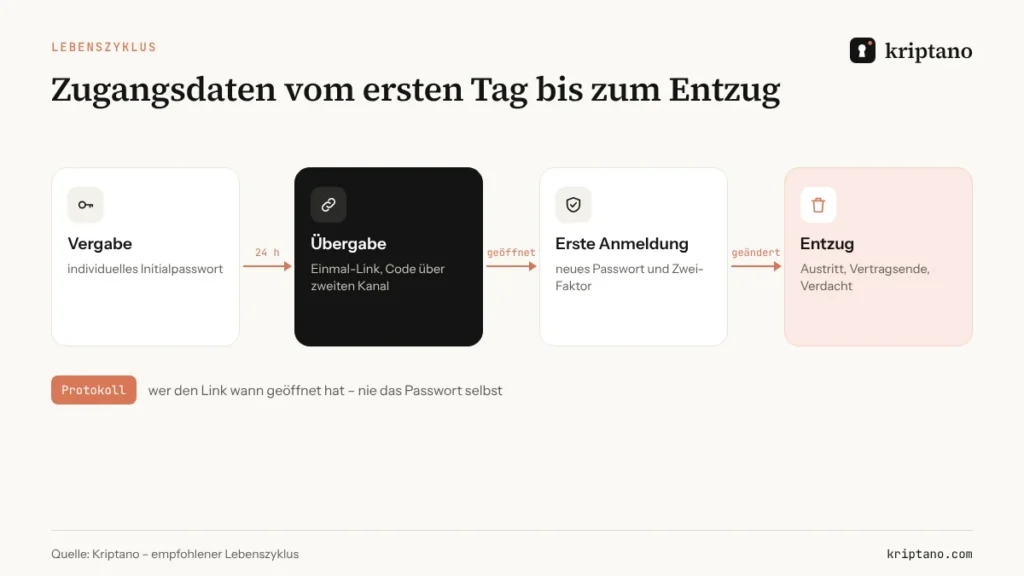
- Vergabe – dasselbe Initialpasswort für alle neuen Mitarbeitenden („Firma2026!“) oder eines, das nie geändert werden muss.
- Übergabe – das Passwort in E-Mail oder SMS, zusammen mit Benutzername und Systemadresse.
- Erste Anmeldung – das Initialpasswort bleibt, die Zwei-Faktor-Anmeldung wird nie aktiviert.
- Entzug – nach dem Austritt von Mitarbeitenden oder Dienstleistern bleiben gemeinsame Passwörter gleich.
Sechs Regeln, wie Sie Zugangsdaten übergeben
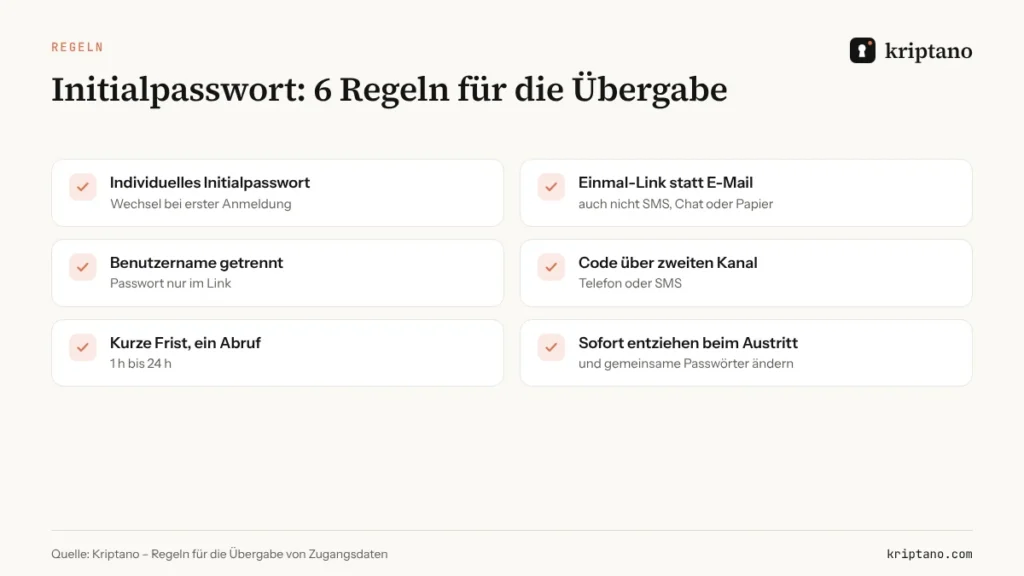
Das Initialpasswort ist individuell und einmalig
Jede Person erhält ein anderes Passwort, das System erzwingt bei der ersten Anmeldung einen Wechsel.
Übergabe per Einmal-Link
Nicht per E-Mail, SMS, Chat oder auf Papier. Der Link öffnet sich einmal und wird dann gelöscht.
Benutzername getrennt vom Passwort
Systemadresse und Benutzername dürfen in die E-Mail; das Passwort gehört nur in den verschlüsselten Link.
Zugangscode über einen zweiten Kanal
Das zusätzliche Passwort für den Link teilen Sie per Telefon oder SMS mit, nie in derselben Nachricht.
Kurze Frist, ein Abruf
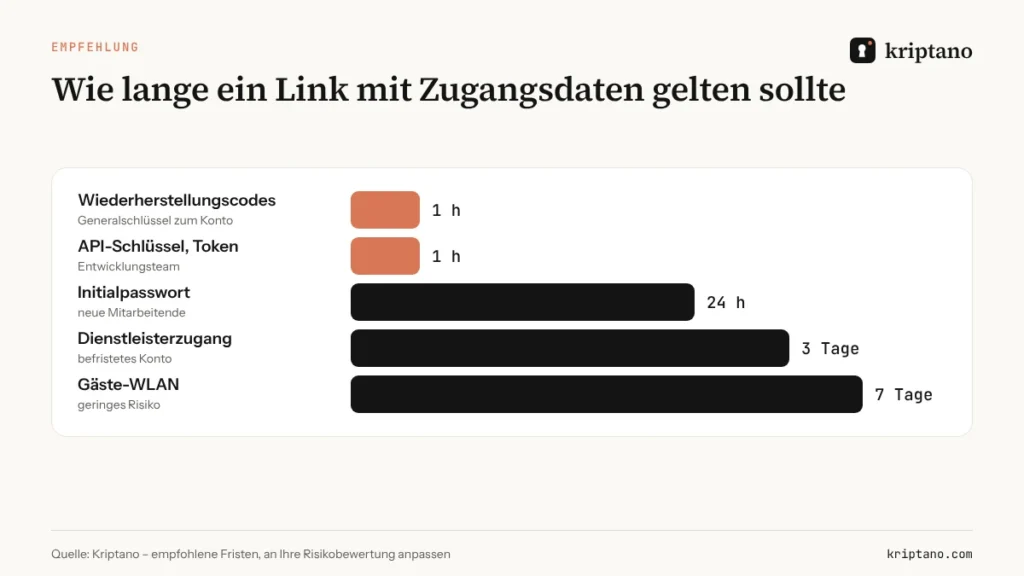
24 Stunden für ein Initialpasswort, eine Stunde für Wiederherstellungscodes und API-Schlüssel.
Entzug ohne Verzögerung
Geht jemand oder endet ein Vertrag, wird das Konto gesperrt und gemeinsame Passwörter werden geändert.
Die Regeln passen zum BSI-Baustein ORP.4 Identitäts- und Berechtigungsmanagement und zu NIST SP 800-63B-4: Rein zeitgesteuerte Passwortwechsel sollen vermieden werden, gewechselt wird bei Verdacht auf Kompromittierung, und lange Passwörter mit Zwei-Faktor-Anmeldung haben Vorrang. Genau deshalb zählt die Übergabe – fließen Zugangsdaten dabei ab, ändert sie niemand „regelmäßig“.
Neue Mitarbeitende: das Initialpasswort am ersten Tag
Das übliche Szenario: Die IT legt das Konto an, schickt das Initialpasswort an die Führungskraft, die es an die private Adresse der neuen Kollegin weiterleitet. Das Passwort liegt nun in drei Postfächern, eines davon außerhalb des Unternehmens. Besser ist ein einfacher Ablauf:
- Die IT erstellt einen Einmal-Link mit dem Initialpasswort, 24 Stunden Frist und einem Abruf.
- Der Link geht an die dienstliche Adresse oder das Diensthandy, den Zugangscode nennt die Führungskraft persönlich.
- Bei der ersten Anmeldung setzt die neue Kollegin ein eigenes Passwort und aktiviert die Zwei-Faktor-Anmeldung.
Unternehmen, die Eintritte im HR-System anlegen, können den Schritt automatisieren: Das System erstellt den Link per API, ein Webhook meldet, wann er geöffnet wurde. Wie das aussieht, zeigt der Ratgeber zu Webhooks, API und eigener Domain.
Kunden: Agenturen, Webstudios und Steuerkanzleien
Eine Agentur, die eine Website übergibt, muss auch Zugangsdaten übergeben – für CMS, Hosting, Domain und Analytics. Statt einer „Zugangsdaten.pdf“ in der E-Mail senden Sie jeden Satz als eigenen Link: Der Kunde speichert die Daten in seinem Passwortmanager, und Sie haben seine Passwörter nicht mehr im Postausgang.
In der umgekehrten Richtung, wenn ein Kunde Ihnen Zugangsdaten schicken muss, senden Sie ihm eine Geheimnis-Anfrage. Der Kunde tippt das Passwort ins Formular, sein Browser verschlüsselt es, und Sie lesen es einmal. Übersetzer nutzen dasselbe Muster für Urkundenscans – siehe Ratgeber zur beglaubigten Übersetzung.
Dienstleister und befristeter Zugang
Wartung, Fernsupport, ein Sicherheitsaudit – Dienstleister brauchen oft für wenige Tage Zugang. Es gelten dieselben Regeln, mit zwei Ergänzungen: Das Konto hat ein Ablaufdatum, und Zugangsdaten gehen nur an die im Vertrag benannte Person. Ein Link mit drei Tagen Frist und Abrufprotokoll belegt, dass die Übergabe kontrolliert war.
Das erwartet auch das NIS2-Umsetzungsgesetz: Sicherheit der Lieferkette und Zugriffskontrolle gehören zu den Risikomanagementmaßnahmen. Mehr dazu im Ratgeber NIS2 und DSGVO. Bewirbt sich der Dienstleister um einen öffentlichen Auftrag, lesen Sie auch Vergabeunterlagen vertraulich übermitteln.
Wiederherstellungscodes und API-Schlüssel: die kürzeste Frist
Wiederherstellungscodes erlauben die Anmeldung ohne zweiten Faktor. Wer sie hat, braucht Ihr Handy nicht. Deshalb gehören Wiederherstellungscodes nie in eine E-Mail oder ein Ticket: Senden Sie sie per Link mit einer Stunde Frist, und der Empfänger speichert sie sofort im Passwortmanager oder druckt sie aus und schließt sie ein.
API-Schlüssel und Token sind noch gefährlicher, weil niemand auf sie schaut: Ein Schlüssel in einer Slack-Nachricht oder im Git-Repository öffnet ein System jahrelang ohne Anmeldung. Schicken Sie den Schlüssel dem Entwicklungsteam per Einmal-Link und verwahren Sie ihn in einem Secrets-Manager statt im Code.
Austritt: Entzug und neue Passwörter
Der Entzug ist die Phase, die am häufigsten übersprungen wird. Persönliche Konten werden am letzten Arbeitstag gesperrt, gemeinsame Zugangsdaten – WLAN, Router-Admin, Social-Media-Konten, Alarmanlagen-PIN – bleiben aber oft jahrelang gleich. Führen Sie je Team eine Liste gemeinsamer Konten und notieren Sie, wer sie kennt.
Geht jemand, ändern Sie alles auf der Liste und übergeben die neuen Zugangsdaten dem Team per Einmal-Link. So taucht das neue Passwort nicht im Gruppenchat auf, in dem der ehemalige Kollege vielleicht noch Mitglied ist. Dasselbe gilt, wenn der Vertrag mit einer Agentur oder einem Dienstleister endet.
Typische Fehler bei der Übergabe
- Dasselbe Initialpasswort für alle – wer eines kennt, kennt alle.
- Ein PDF mit Zugangsdaten in der E-Mail, oft ungeschützt oder mit Passwort in derselben Nachricht.
- Passwörter im Ticket oder in der Projektaufgabe, sichtbar für das ganze Team.
- Wiederherstellungscodes in Handy-Notizen, synchronisiert in die Cloud.
- Weiterleitung an private Adressen, weil das Dienstkonto noch nicht bereit ist.
E-Mail, SMS oder Einmal-Link?
E-Mail und SMS hinterlassen dauerhafte Spuren: beim Absender, beim Empfänger, beim Anbieter und in Backups. Papier wird fotografiert und bleibt liegen. Ein Einmal-Link verhindert nicht, dass der Empfänger das Passwort notiert, entfernt aber alle anderen Kopien – und zeigt, ob ihn jemand vor dem richtigen Empfänger geöffnet hat.
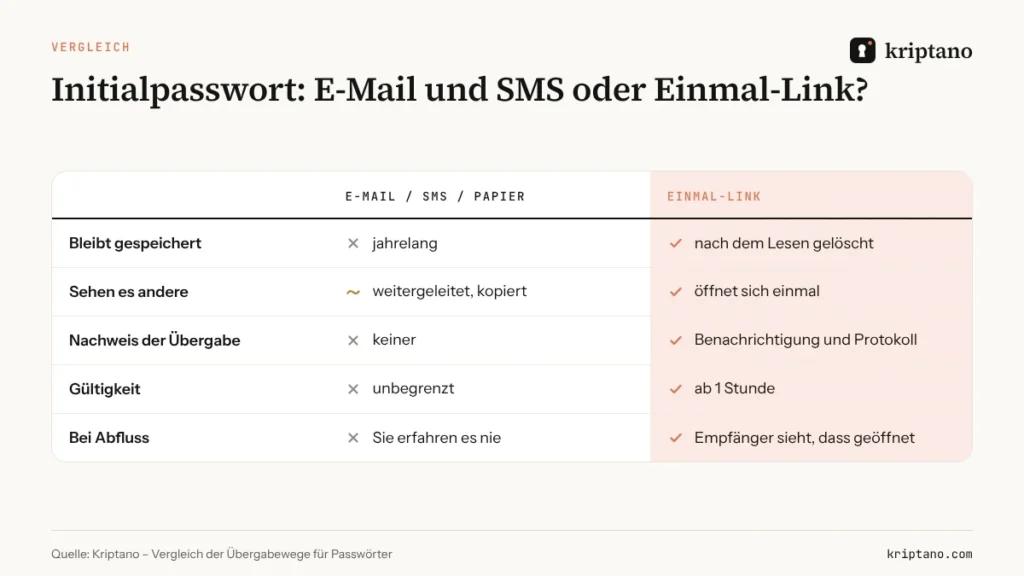
Für das dauerhafte Teilen von Passwörtern im Team nutzen Sie weiterhin einen Passwortmanager. Der Einmal-Link dient der Übergabe – dem Moment, in dem Zugangsdaten von einer Person zur anderen wechseln.
Teamrichtlinien: gleiche Regeln für alle
Regeln wirken nur, wenn alle sie befolgen. In Pro und Pro Plus legt der Kontoinhaber Teamrichtlinien fest: Pflichtpasswort für jeden Link, Höchstfrist, maximale Abrufe, verpflichtende Zwei-Faktor-Anmeldung und Anmeldung mit Google oder Microsoft. Das Aktivitätsprotokoll zeigt, wer einen Link gesendet hat und wann er geöffnet wurde – nie den Inhalt – und lässt sich für interne Kontrollen, ISO 27001 oder IT-Grundschutz als CSV exportieren.
In Pro hat ein Team bis zu 5 Mitglieder, in Pro Plus bis zu 25. Die Pakete vergleichen Sie unter Preise, das Sicherheitsmodell unter Sicherheit.
Häufige Fragen
Wie übergebe ich ein Initialpasswort sicher an neue Mitarbeitende?
Erstellen Sie einen Einmal-Link mit 24 Stunden Frist und einem Abruf, senden Sie ihn an die dienstliche Adresse und nennen Sie den Zugangscode persönlich oder telefonisch. Das System sollte bei der ersten Anmeldung einen Passwortwechsel erzwingen.
Dürfen Zugangsdaten in derselben E-Mail wie der Benutzername stehen?
Nein. Benutzername und Systemadresse dürfen in die E-Mail, das Passwort gehört nur in den verschlüsselten Link, der Zugangscode geht über einen zweiten Kanal.
Wie teile ich Wiederherstellungscodes?
Per Einmal-Link mit einer Stunde Frist. Der Empfänger speichert die Wiederherstellungscodes sofort im Passwortmanager oder druckt sie aus und schließt sie ein; der Link wird nach dem Öffnen gelöscht.
Müssen Passwörter alle 90 Tage geändert werden?
Nein. Das BSI rät von rein zeitgesteuerten Wechseln ab, ebenso NIST SP 800-63B-4. Gewechselt wird bei Verdacht auf Kompromittierung; wichtiger sind lange Passwörter, Zwei-Faktor-Anmeldung und eine sichere Übergabe.
Was tun, wenn Mitarbeitende das Unternehmen verlassen?
Konten am selben Tag sperren, gemeinsame Passwörter ändern, die die Person kannte, und die neuen Zugangsdaten dem Team per Einmal-Link übergeben.
Übergabe ohne Spur im Postfach
Der erste Einmal-Link ist kostenlos. Für Teamrichtlinien, Protokoll und API wählen Sie Pro.