Passwort sicher versenden: Der vollständige Leitfaden für Unternehmen und Teams
Warum E-Mail, Chat und SMS keine Orte für Zugangsdaten sind, wie verschlüsselte Einmal-Links funktionieren und wie Sie in 5 Schritten ein Passwort sicher versenden – an Kollegen, Kunden und Dienstleister.
Inhalt
- Warum Sie ein Passwort sicher versenden sollten
- Warum E-Mail, Chat und SMS kein Passwort sicher versenden
- Passwortmanager oder Einmal-Link: zwei Wege, Passwörter sicher zu teilen
- So können Sie per Einmal-Link ein Passwort sicher versenden
- Passwort sicher versenden in 5 Schritten
- Passwörter vom Kunden sicher empfangen
- 9 Regeln, um im Team Passwörter sicher zu teilen
- Häufige Fehler beim Versand von Zugangsdaten
- Passwörter im Team: Rollen, 2FA und Protokoll
- Passwortversand automatisieren: die API
- Ist E-Mail jemals in Ordnung?
- Kostenlos oder im Paket?
- Häufige Fragen
Jedes Unternehmen muss irgendwann ein Passwort sicher versenden: Die neue Kollegin braucht ihre Erstanmeldung, ein Kunde den Zugang zum Testserver, ein Dienstleister das WLAN-Passwort oder einen API-Schlüssel. Meist landen diese Zugangsdaten per E-Mail, Teams, Slack oder SMS beim Empfänger – und bleiben dort jahrelang liegen. Dieser Leitfaden erklärt, warum das riskant ist, wie verschlüsselte Einmal-Links das Problem lösen, und gibt Ihnen einen Ablauf in 5 Schritten, mit dem Ihr ganzes Team Passwörter sicher versenden und auch sicher empfangen kann.
Er ist der zentrale Artikel unserer Reihe zum sicheren Datenaustausch. Vertiefend empfehlen wir die Beiträge zum Einmal-Link, zum sicheren Versand von Dokumenten, zu NIS2 und DSGVO sowie zur verschlüsselten E-Mail.
Warum Sie ein Passwort sicher versenden sollten
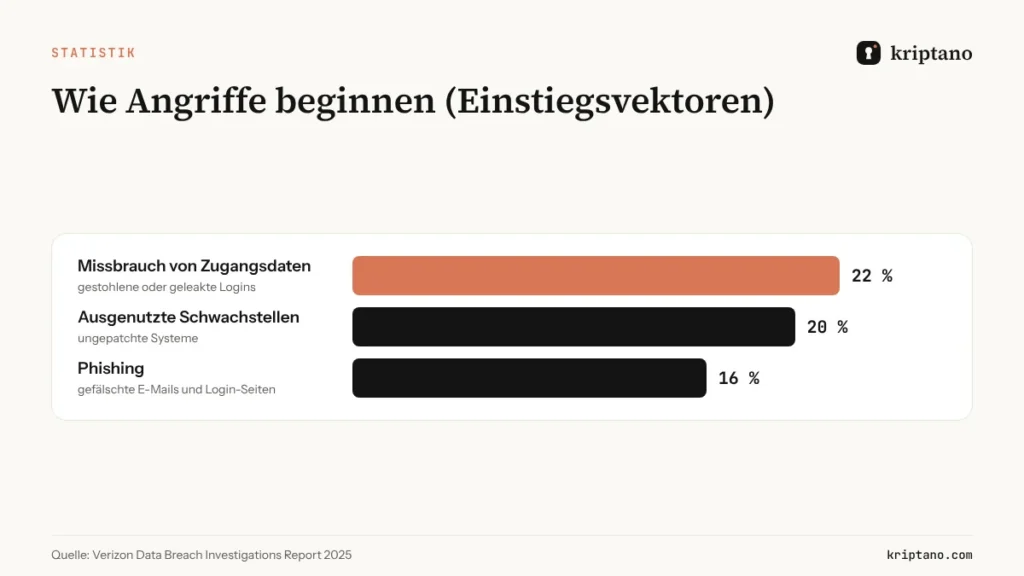
Gestohlene Zugangsdaten sind nach wie vor der häufigste Weg in ein Unternehmen. Laut dem Verizon Data Breach Investigations Report 2025 war der Missbrauch von Zugangsdaten das zweite Jahr in Folge der häufigste Einstiegsvektor, und an 60 % der Sicherheitsvorfälle war der Faktor Mensch beteiligt. Angreifer müssen selten Verschlüsselung knacken – sie durchsuchen Postfächer, Chatverläufe und Netzlaufwerke nach dem Wort „Passwort“.
Die Schwachstelle ist nicht das Passwort selbst, sondern die Spur, die es hinterlässt. Ein einmal per E-Mail verschicktes Passwort liegt im Gesendet-Ordner, im Posteingang, auf den Servern beider Anbieter, in Backups und auf jedem synchronisierten Gerät – lange nachdem der Zugang übergeben wurde. Deshalb reicht es nicht, ein Passwort zu verschicken: Sie müssen das Passwort sicher versenden.
Warum E-Mail, Chat und SMS kein Passwort sicher versenden
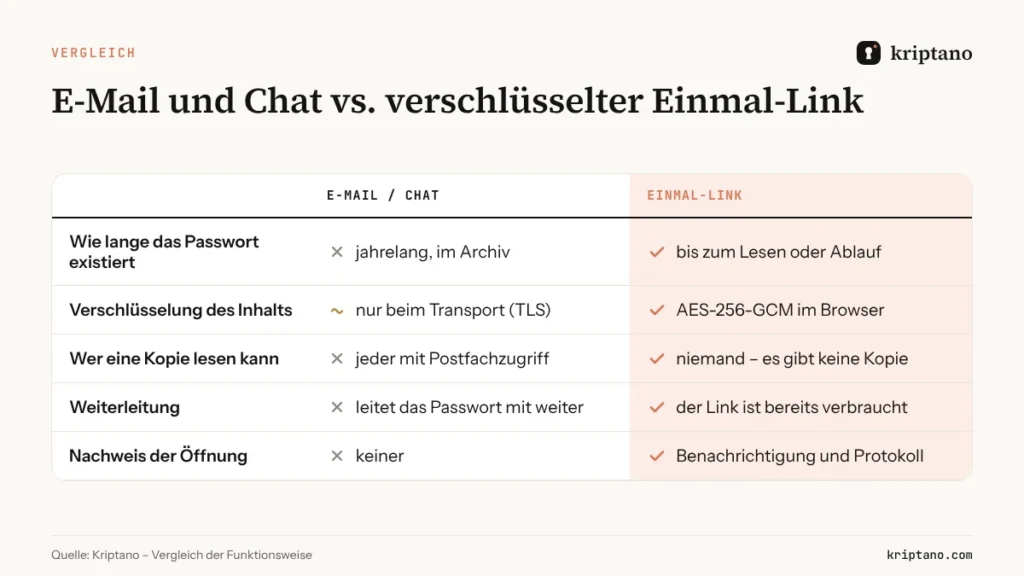
Moderne E-Mails sind auf dem Transportweg meist verschlüsselt (TLS). Das klassische „Abfangen“ ist daher nicht das Hauptproblem. Das Problem ist die Dauerhaftigkeit: Nachrichten werden gespeichert, synchronisiert, durchsucht, weitergeleitet und gesichert – weit außerhalb Ihrer Kontrolle.
- Postfächer und Chats sind durchsuchbar. Wer Zugriff auf ein Konto hat, sucht zuerst nach „Passwort“, „Zugang“ oder „Login“.
- Nachrichten werden weitergeleitet – und das Passwort reist mit, oft zu Personen, die es nie sehen sollten.
- Kopien bleiben in Backups und Archiven, auch auf privaten Smartphones.
- Es gibt keinen Nachweis, wer das Passwort wann gelesen hat.
- Screenshots von Zugangsdaten landen in Fotogalerien und in der Cloud.
Chat-Tools sind nicht besser: Teams, Slack und WhatsApp speichern den Verlauf auf jedem Gerät. Ein Kanal mit fünf Mitgliedern hat zwei Jahre später fünfzig – und niemand erinnert sich an das Passwort, das damals gepostet wurde.
Passwortmanager oder Einmal-Link: zwei Wege, Passwörter sicher zu teilen
Bevor Sie ein Werkzeug wählen, trennen Sie zwei sehr unterschiedliche Situationen:
- Dauerhafter gemeinsamer Zugang im Team – etwa ein Social-Media-Konto, das fünf Kolleginnen täglich nutzen. Das gehört in einen Passwortmanager mit geteilten Tresoren. Zugriffe lassen sich vergeben und entziehen, das Passwort muss nie „verschickt“ werden.
- Eine einmalige Übergabe – das Erstpasswort für Neue, Zugangsdaten für Kunden oder Dienstleister außerhalb Ihres Passwortmanagers, ein Wiederherstellungscode, eine PIN, ein API-Schlüssel. Hier ist der verschlüsselte Einmal-Link das richtige Werkzeug: Der Empfänger liest das Geheimnis einmal, danach ist nichts mehr da.
Die meisten Teams brauchen beides, um Passwörter sicher zu teilen und im Einzelfall ein Passwort sicher versenden zu können. Der Fehler ist, keines davon zu nutzen und „nur dieses eine Mal“ auf E-Mail auszuweichen.
| Situation | Beste Methode | Warum |
|---|---|---|
| Gemeinsames Teamkonto, täglich genutzt | Passwortmanager (geteilter Tresor) | Zugriff entziehbar, nichts zu versenden |
| Erstpasswort für neue Mitarbeitende | Einmal-Link + Änderung bei Erstanmeldung | nichts bleibt in HR- oder IT-Postfächern |
| Zugangsdaten für Kunden oder Dienstleister | Einmal-Link mit Passphrase | Empfänger braucht weder Konto noch App |
| Passwort, das Sie vom Kunden brauchen | Passwort-Anfrage | der Kunde tippt es in ein verschlüsseltes Formular |
| API-Schlüssel und Tokens für Partner | Einmal-Link oder API | Schlüssel bleibt nicht im Chatverlauf |
| Automatisches Onboarding aus eigenen Systemen | Kriptano-API | kein lesbares Passwort in Logs oder Tickets |
So können Sie per Einmal-Link ein Passwort sicher versenden
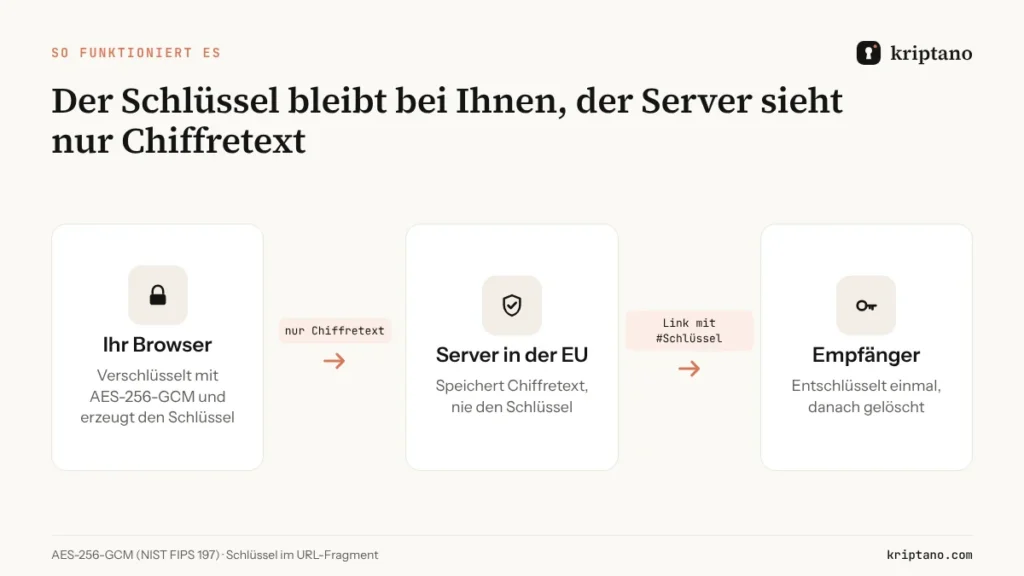
Ein guter Einmal-Link ist mehr als „eine Nachricht, die sich selbst löscht“. Entscheidend ist, wo verschlüsselt wird und wer den Schlüssel hat. Kriptano arbeitet nach dem Zero-Knowledge-Prinzip – der Server sieht Ihr Geheimnis nie:
- Sie geben das Passwort ein, und Ihr Browser verschlüsselt es mit AES-256-GCM, dem in NIST FIPS 197 beschriebenen Standard.
- Der Schlüssel entsteht im Browser und steht im Teil des Links nach dem Zeichen # (Fragment). Browser senden das Fragment nie an den Server.
- Auf dem Server liegt nur der verschlüsselte Datensatz – ohne Schlüssel wertlos.
- Der Empfänger öffnet den Link, sein Browser lädt den Datensatz und entschlüsselt ihn mit dem Schlüssel aus dem Fragment.
- Direkt nach dem Öffnen wird der Datensatz gelöscht. Nicht geöffnete Geheimnisse werden nach Ablauf der gewählten Frist gelöscht.
Für besonders sensible Zugänge fügen Sie eine Passphrase hinzu und teilen sie telefonisch mit. Der Schlüssel wird dann mit PBKDF2 und 600.000 Iterationen abgeleitet – Raten wird langsam und teuer. Mehr dazu, auch zum Unterschied zwischen Einmal-Link und Einmalpasswort (OTP), lesen Sie im Beitrag zum Einmal-Link.
Passwort sicher versenden in 5 Schritten
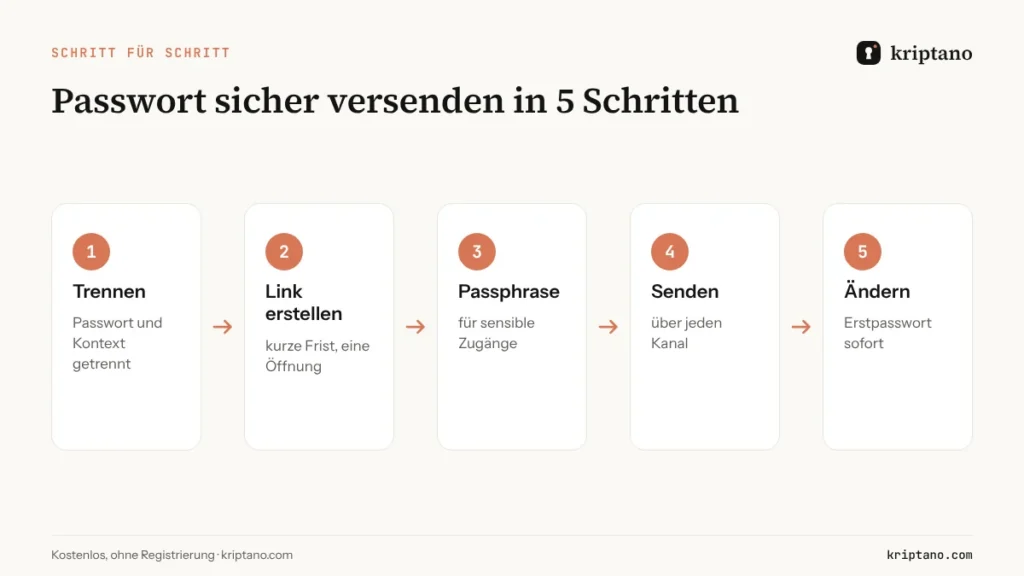
Mit diesem Ablauf kann jedes Team ein Passwort sicher versenden. Er dauert weniger als eine Minute, erfordert keine Installation, und der Empfänger braucht kein Konto.
Geheimnis und Kontext trennen
Nur das Passwort in den Link; Benutzername und Systemadresse in einer anderen Nachricht.
Link erstellen
Passwort einfügen, kurze Gültigkeit und eine Öffnung wählen.
Passphrase für sensible Zugänge
Teilen Sie sie telefonisch oder über einen zweiten Kanal mit.
Link über beliebigen Kanal senden
E-Mail, Chat oder SMS – nach dem Lesen verrät der Link nichts mehr.
Erstpasswörter ändern lassen
Der Empfänger ändert ein Erstpasswort bei der ersten Anmeldung.
Auch wer ein Passwort sicher versenden will, sollte aufmerksam bleiben: Meldet der Empfänger, dass der Link „nicht funktioniert“, hat ihn bereits jemand geöffnet. Nehmen Sie das ernst: Ändern Sie das Passwort und prüfen Sie, wer Zugriff auf den Kanal hatte.
Passwörter vom Kunden sicher empfangen
Passwort sicher versenden ist nur die halbe Aufgabe. Oft ist es umgekehrt: Sie brauchen Zugangsdaten vom Kunden – Hosting, Onlineshop, Buchhaltungssoftware. Der Kunde schickt sie meist per E-Mail, und sie bleiben in Ihrem Postfach, im Ticketsystem und auf dem Smartphone.
Eine Passwort-Anfrage kehrt die Richtung um. Sie erstellen einen Anfrage-Link und schicken ihn dem Kunden. Dort tippt er das Passwort ein, sein Browser verschlüsselt es mit Ihrem öffentlichen Schlüssel (RSA-OAEP), und Sie lesen es einmal in Ihrem Konto. Das Passwort reist nie per E-Mail, und der Kunde braucht weder Konto noch App. Anfragen gibt es ab dem Paket Start; dasselbe Prinzip funktioniert auch für Dateien – mehr dazu im Beitrag Dokumente sicher versenden.
9 Regeln, um im Team Passwörter sicher zu teilen
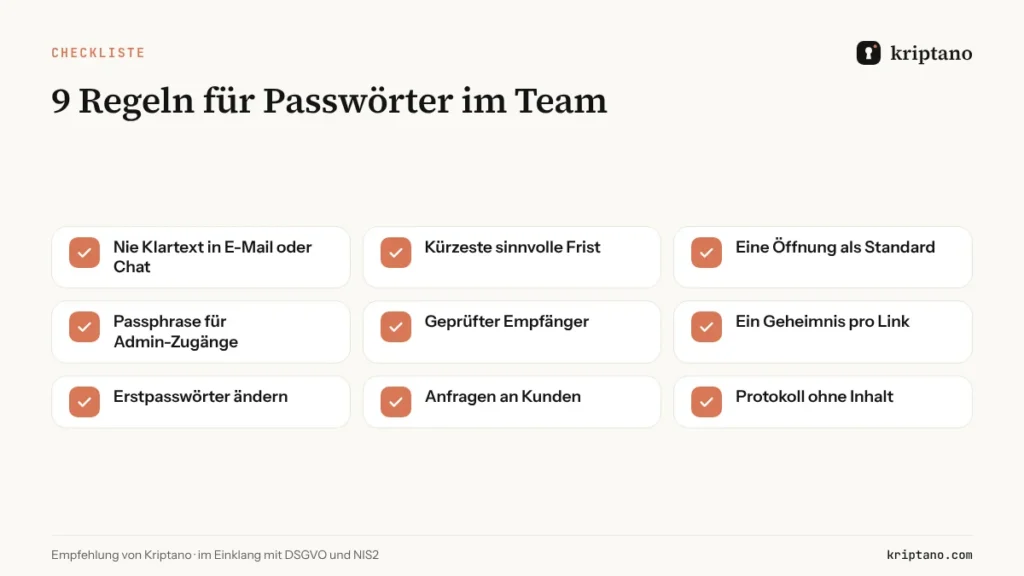
Ein Werkzeug ist nur ein Teil der Lösung. Damit jede Person im Team ein Passwort sicher versenden kann, eignen sich diese Regeln als kurze interne Richtlinie für Ihre Onboarding-Unterlagen:
- Nie Passwörter im Klartext per E-Mail, Chat oder SMS – stattdessen ein Einmal-Link.
- Die kürzeste sinnvolle Gültigkeit – Stunden statt Wochen.
- Standardmäßig eine Öffnung; mehrere nur, wenn wirklich mehrere Personen dasselbe Geheimnis brauchen.
- Passphrase für Admin-, Finanz- und Produktivzugänge, telefonisch mitgeteilt.
- Empfänger prüfen – der Link ist nur so sicher wie die Adresse, an die er geht.
- Ein Geheimnis pro Link – getrennte Links für getrennte Systeme.
- Erstpasswörter bei der ersten Anmeldung ändern lassen.
- Zugangsdaten von Kunden per Anfrage einholen, nicht per E-Mail.
- Protokoll führen, wer was wann gesendet hat (ohne Inhalt).
Häufige Fehler beim Versand von Zugangsdaten
Die meisten Vorfälle entstehen durch Gewohnheiten, nicht durch schwache Verschlüsselung. Diese Fehler sehen wir am häufigsten:
- Benutzername, Adresse und Passwort in einer Nachricht. Wer die Nachricht hat, hat alles für die Anmeldung.
- Passwörter in Tickets und Aufgaben. Helpdesk- und Projekttools speichern den Verlauf, und viele können ihn lesen.
- Lange Gültigkeit „für alle Fälle“. Ein Link, der einen Monat gilt, ist einen Monat lang ein Ziel.
- Ein gemeinsamer Login für mehrere Personen. Nach einem Vorfall weiß niemand, wer was getan hat.
- Passwörter über Lautsprecher im Großraumbüro oder „kurz“ in den Gruppenchat.
- Wiederherstellungs- und MFA-Codes per E-Mail. Sie sind so sensibel wie das Passwort selbst.
Passwörter im Team: Rollen, 2FA und Protokoll
Wenn viele Personen Zugangsdaten versenden, brauchen Sie gemeinsame Regeln und Transparenz. In den Paketen Pro und Pro Plus versenden Teammitglieder Geheimnisse aus einem Konto, und Teamrollen trennen die Verantwortung: Der Inhaber verwaltet Paket und Zahlung, Administratoren laden Mitglieder ein, erzwingen die Zwei-Faktor-Anmeldung für das ganze Team und verwalten Webhooks, Mitglieder versenden Geheimnisse und Anfragen und sehen im Protokoll nur ihre eigenen Ereignisse.
Das Aktivitätsprotokoll hält fest, wer ein Geheimnis gesendet hat, wann es geöffnet und wann es gelöscht wurde – nie den Inhalt, den wir ohnehin nicht sehen. Es lässt sich als CSV exportieren, etwa für interne Kontrollen, ISO-27001-Audits und NIS2-Nachweise. Mit Webhooks erfährt Ihr SIEM oder Ticketsystem sofort, wenn ein Geheimnis geöffnet wurde. Wie das zu DSGVO und NIS2 passt, erklärt der Beitrag NIS2 und DSGVO.
Passwortversand automatisieren: die API
Um Passwörter auch in großem Umfang sicher zu versenden, erstellen Entwickler und IT-Teams Einmal-Links per REST-API aus Skripten und internen Tools. Typisch ist das Onboarding: Ihr System legt das Konto an, erzeugt einen Einmal-Link mit dem Erstpasswort und schickt ihn per E-Mail – das Passwort wird nirgends lesbar gespeichert. Sie können das Geheimnis selbst verschlüsseln, sodass der Server den Inhalt nie sieht, oder Klartext senden, den die API verschlüsselt, ohne den Schlüssel zu speichern. Dokumentation und Beispiele finden Sie auf der Seite API.
Ist E-Mail jemals in Ordnung?
E-Mail ist für den Link in Ordnung, nicht für das Passwort. Sie können per E-Mail ein Passwort sicher versenden, wenn die E-Mail nur den Einmal-Link enthält. Verlangen Partner verschlüsselte E-Mails, funktionieren S/MIME oder PGP zwischen eingerichteten Gegenstellen – sie schützen aber die Nachricht, nicht das Postfach, in dem sie liegt. Alle Optionen vergleicht der Beitrag Verschlüsselte E-Mail senden.
Kostenlos oder im Paket?
Wer nur gelegentlich ein Passwort sicher versenden muss, dem genügt der kostenlose Einmal-Link – ohne Registrierung. Wenn Ihr Team täglich ein Passwort sicher versenden muss, brauchen Sie mehr: längere Fristen, mehrere Öffnungen, verschlüsselte Anhänge, Lesebestätigung, Passwort-Anfragen, Team mit Rollen, erzwungene 2FA, Protokoll, API und Webhooks. Alle Pakete nutzen dieselbe Verschlüsselung; sie unterscheiden sich in Umfang und Business-Funktionen. Die aktuellen Preise inklusive MwSt. finden Sie auf der Seite Preise.
Kostenlos
Für gelegentliche Passwörter, ohne Registrierung.
0 €
dauerhaft
Kostenlos testen- 8 Geheimnisse pro Monat und IP-Adresse
- Gültigkeit bis 7 Tage
- 1 Aufruf pro Link
- Verschlüsselte Anhänge bis 5 MB
- Zusätzliches Passwort zum Öffnen
- QR-Code für den Link
- Passwort-Generator + Generator-API
- SSO-Anmeldung: Google + Microsoft
Start
Für Freelancer und kleine Büros.
6 € 4,80 € / Monat
monatliche Abrechnung jährliche Abrechnung: 57,60 €
Start wählen- 2.000 Geheimnisse pro Monat
- Gültigkeit bis 30 Tage
- Bis zu 10 Aufrufe pro Link
- Verschlüsselte Anhänge bis 50 MB
- 2 GB Speicher für Anhänge
- E-Mail, wenn ein Geheimnis geöffnet wird
- Passwort-Generator + Generator-API
- SSO-Anmeldung: Google + Microsoft
- Zwei-Faktor-Anmeldung (Authenticator-App)
- Bis zu 10 Geheimnis-Anfragen (Kunden senden Ihnen Daten)
Am beliebtesten
Pro
Für Agenturen, IT- und Buchhaltungsteams.
24,90 € 19,90 € / Monat
monatliche Abrechnung jährliche Abrechnung: 238,80 €
Pro wählen- 30.000 Geheimnisse pro Monat
- Gültigkeit bis 90 Tage
- Bis zu 50 Aufrufe pro Link
- Verschlüsselte Anhänge bis 500 MB
- 20 GB Speicher für Anhänge
- E-Mail, wenn ein Geheimnis geöffnet wird
- Passwort-Generator + Generator-API
- SSO-Anmeldung: Google + Microsoft
- Zwei-Faktor-Anmeldung (Authenticator-App)
- Bis zu 1.000 Geheimnis-Anfragen (Kunden senden Ihnen Daten)
- Automatischer Versand von Geheimnissen und Anfragen per E-Mail
- API-Zugang und Integrationen
- Ihr Logo und Ihre Farben
- Team mit bis zu 5 Mitgliedern
- Protokoll mit CSV-Export
- Webhooks (bis zu 10) mit HMAC-Signatur
- Teamrollen und verpflichtende 2FA
Pro Plus
Ihre Domain, Ihre Marke und größere Teams.
62,90 € 49,90 € / Monat
monatliche Abrechnung jährliche Abrechnung: 598,80 €
Pro Plus wählen- Unbegrenzt viele Geheimnisse
- Gültigkeit bis 365 Tage
- Bis zu 100 Aufrufe pro Link
- Verschlüsselte Anhänge bis 10 GB
- 1.000 GB Speicher für Anhänge
- E-Mail, wenn ein Geheimnis geöffnet wird
- Passwort-Generator + Generator-API
- SSO-Anmeldung: Google + Microsoft
- Zwei-Faktor-Anmeldung (Authenticator-App)
- Unbegrenzt viele Geheimnis-Anfragen
- Automatischer Versand von Geheimnissen und Anfragen per E-Mail
- API-Zugang und Integrationen
- Ihr Logo und Ihre Farben
- Team mit bis zu 50 Mitgliedern
- Protokoll mit CSV-Export
- Unbegrenzt viele Webhooks mit HMAC-Signatur
- Teamrollen und verpflichtende 2FA
- Unbegrenzt viele eigene Domains (z. B. geheim.ihre-firma.de)
- E-Mail-Versand von Ihrer eigenen Domain
- Eigener SMTP-Server
- Geoblocking und IP-Allowlist
- Ohne Kriptano-Kennzeichnung (White Label)
Alle Preise inkl. MwSt. Angebote per Überweisung zum gleichen Endpreis. Abonnement per Karte, PayPal, Apple Pay oder Google Pay über Paddle – oder Überweisung auf Angebot. Jederzeit kündbar.
Häufige Fragen
Wie kann ich ein Passwort sicher versenden?
Für dauerhaften Teamzugang nutzen Sie einen Passwortmanager mit geteilten Tresoren. Für eine einmalige Übergabe senden Sie einen verschlüsselten Einmal-Link mit kurzer Gültigkeit und einer telefonisch mitgeteilten Passphrase – nie das Passwort im Klartext per E-Mail oder Chat.
Darf ich ein Passwort per E-Mail verschicken?
Nicht im Klartext – per E-Mail allein können Sie kein Passwort sicher versenden. Auch mit TLS bleibt das Passwort jahrelang in beiden Postfächern, auf den Servern der Anbieter und in Backups. Senden Sie stattdessen einen Einmal-Link – nach dem Öffnen liegt nur noch ein wertloser Link im Postfach.
Kann Kriptano mein Passwort lesen?
Nein. Das Geheimnis wird in Ihrem Browser verschlüsselt, und der Schlüssel steht nur im Teil des Links nach #, den Browser nicht an den Server senden. Der Server speichert nur Chiffretext und löscht ihn nach dem ersten Öffnen.
Wie sende ich ein Passwort an einen Kunden ohne Konto?
Erstellen Sie einen Einmal-Link und senden Sie ihn über einen beliebigen Kanal – so können Sie auch an Externe ein Passwort sicher versenden. Der Kunde öffnet ihn im Browser – ohne Konto, App oder Installation.
Wie bekomme ich ein Passwort sicher vom Kunden?
Senden Sie eine Passwort-Anfrage. Der Kunde tippt das Passwort in ein verschlüsseltes Formular, und Sie lesen es einmal in Ihrem Konto – es reist nie per E-Mail.
Was passiert, wenn jemand anderes den Link zuerst öffnet?
Der eigentliche Empfänger sieht dann, dass das Geheimnis nicht mehr existiert. Das ist ein Hinweis auf einen abgefangenen Link – ändern Sie das Passwort und senden Sie einen neuen Link mit Passphrase.
Kann ich sehen, wer ein geteiltes Passwort geöffnet hat?
Sie erhalten eine Lesebestätigung, und in Pro und Pro Plus hält das Protokoll fest, wann jedes Geheimnis geöffnet wurde. Webhooks benachrichtigen Ihre eigenen Systeme in Echtzeit.
Jetzt das erste Passwort sicher versenden
Kostenlos und ohne Registrierung. Im Browser verschlüsselt und nach dem Lesen gelöscht.