NIS2 i GDPR u Srbiji: novi Zakon o informacionoj bezbednosti i bezbedna razmena podataka
NIS2 i GDPR za firme iz Srbije: šta donosi Zakon o informacionoj bezbednosti iz 2025, kako se uklapa ZZPL, koje su kazne i kako složiti proceduru za bezbednu razmenu lozinki i dokumenata.
Sadržaj članka
- NIS2 i GDPR: zašto se tiču i firmi iz Srbije
- Novi Zakon o informacionoj bezbednosti (2025)
- Zakon o zaštiti podataka o ličnosti i kazne
- Gde se NIS2 i GDPR susreću: razmena poverljivih podataka
- 7 pravila interne procedure za NIS2 i GDPR
- Dokazi za reviziju i upitnike klijenata
- NIS2 i GDPR u zdravstvu i IT sektoru
- Česta pitanja
NIS2 i GDPR su evropski propisi, ali sve više određuju i način na koji firme u Srbiji razmenjuju poverljive podatke. Srbija je njihova pravila preuzela kroz dva domaća zakona: Zakon o zaštiti podataka o ličnosti (ZZPL), usklađen sa GDPR-om, i novi Zakon o informacionoj bezbednosti iz 2025, usklađen sa direktivom NIS2. U svakodnevnom radu oba se susreću na istom mestu – kada neko pošalje lozinku, ugovor, platni listić ili nalaz. U ovom vodiču objašnjavamo šta donose, ko su obveznici i kako da složite internu proceduru koju možete pokazati revizoru ili klijentu iz EU.
Članak je deo serije o bezbednoj razmeni podataka. Praktična uputstva su u vodičima Jednokratni link, Bezbedno slanje lozinki i Slanje šifrovanih dokumenata i nalaza.
Napomena
Ovaj članak je informativnog karaktera i ne zamenjuje pravni savet. Da li je vaša firma operator IKT sistema od posebnog značaja proverite sa nadležnim organom ili stručnjakom za usklađenost.
NIS2 i GDPR: zašto se tiču i firmi iz Srbije
Opšta uredba o zaštiti podataka (GDPR) primenjuje se i na firme van Evropske unije kada nude robu ili usluge licima u EU ili prate njihovo ponašanje. Srpska IT firma, onlajn prodavnica ili agencija sa klijentima iz EU zato često mora da poštuje GDPR direktno, pored domaćeg zakona.
Direktiva NIS2 obavezuje ključne i važne subjekte u EU da upravljaju rizicima u lancu snabdevanja. Zbog toga srpske firme koje rade za evropske banke, bolnice, energetske kompanije ili pružaoce digitalnih usluga dobijaju upitnike o bezbednosti – i jedno od prvih pitanja je kako razmenjuju pristupne podatke. Za domaće poslovanje iste principe uvode ZZPL i novi Zakon o informacionoj bezbednosti.
Novi Zakon o informacionoj bezbednosti (2025)
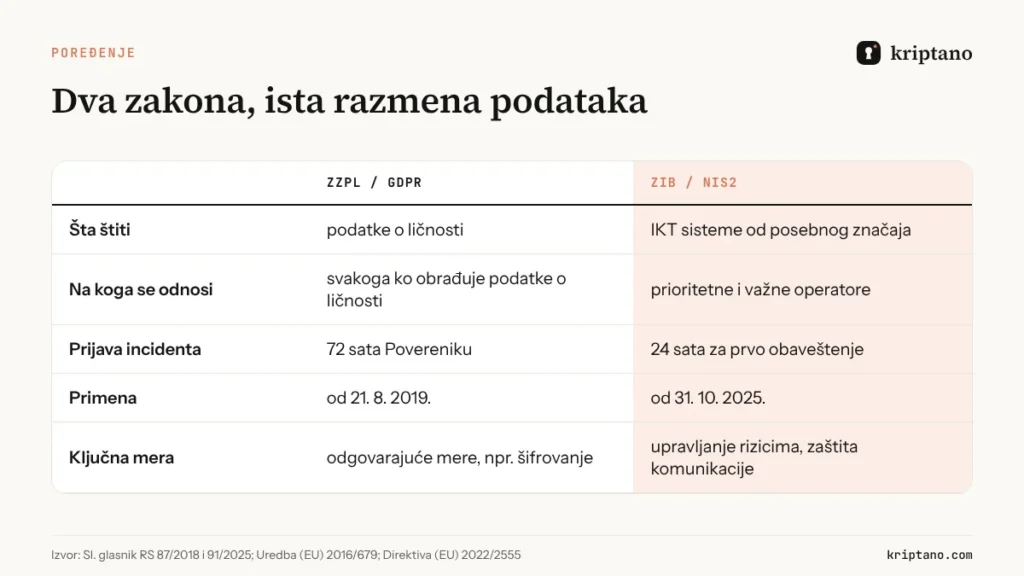
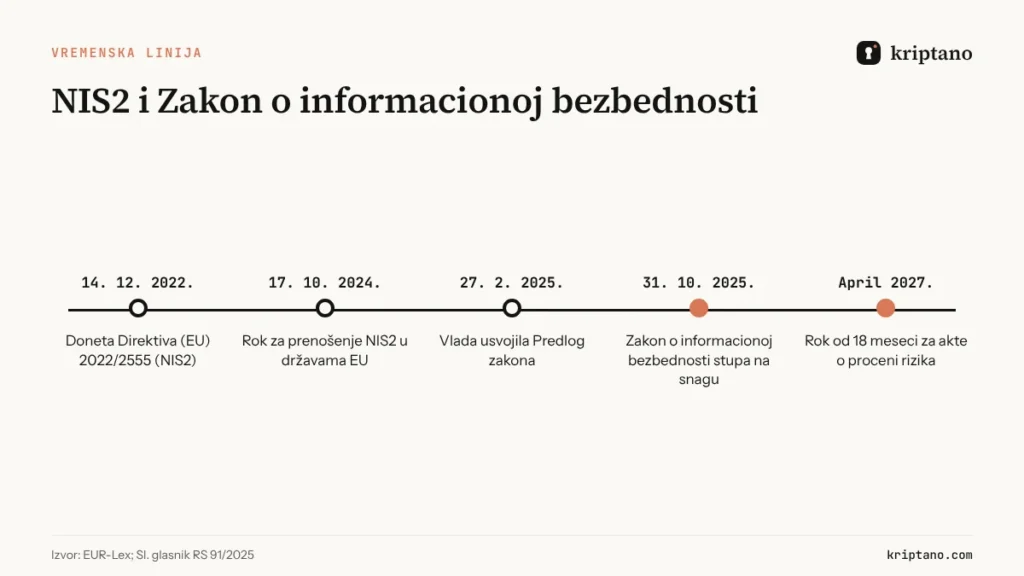
Zakon o informacionoj bezbednosti („Sl. glasnik RS”, br. 91/2025) stupio je na snagu 31. oktobra 2025. i zamenio zakon iz 2016. Cilj mu je usklađivanje sa direktivom NIS2. Najvažnije novine su:
- Prioritetni i važni operatori. Operatori IKT sistema od posebnog značaja dele se u dve kategorije, po uzoru na ključne i važne subjekte iz NIS2.
- Širi obuhvat. Zakon obuhvata više sektora i usluga, a za mnoge privatne firme koje pružaju IKT usluge prioritetnim operatorima znači stroži režim obaveza.
- Kraći rokovi za incidente. Operatori o incidentu moraju prvi put da obaveste nadležne organe u roku od 24 sata.
- Interni akti o riziku. Operatori imaju 18 meseci od stupanja zakona na snagu da donesu akte o proceni rizika i merama za upravljanje rizicima, a Vlada 12 meseci za podzakonske akte.
Ako niste operator, zakon vas se ipak može ticati. Prioritetni i važni operatori moraju da upravljaju rizicima i kod svojih dobavljača – IT podrške, knjigovodstva, agencija, programera. Mala firma koja radi za bolnicu, banku ili javno preduzeće često prva dobije upitnik o tome kako razmenjuje pristupne podatke.
Zakon o zaštiti podataka o ličnosti i kazne
Zakon o zaštiti podataka o ličnosti („Sl. glasnik RS”, br. 87/2018) primenjuje se od 21. avgusta 2019. i preuzeo je većinu načela GDPR-a. Nadzor vrši Poverenik za informacije od javnog značaja i zaštitu podataka o ličnosti. Za prekršaje zakon predviđa novčane kazne od 50.000 do 2.000.000 dinara za pravno lice i od 5.000 do 150.000 dinara za odgovorno lice, po svakoj povredi. U pripremi je i nacrt novog zakona koji podiže kaznenu politiku.
Kazne prema evropskim propisima su znatno više – i važne su za srpske firme na koje se GDPR primenjuje direktno ili koje rade za subjekte obuhvaćene direktivom NIS2:
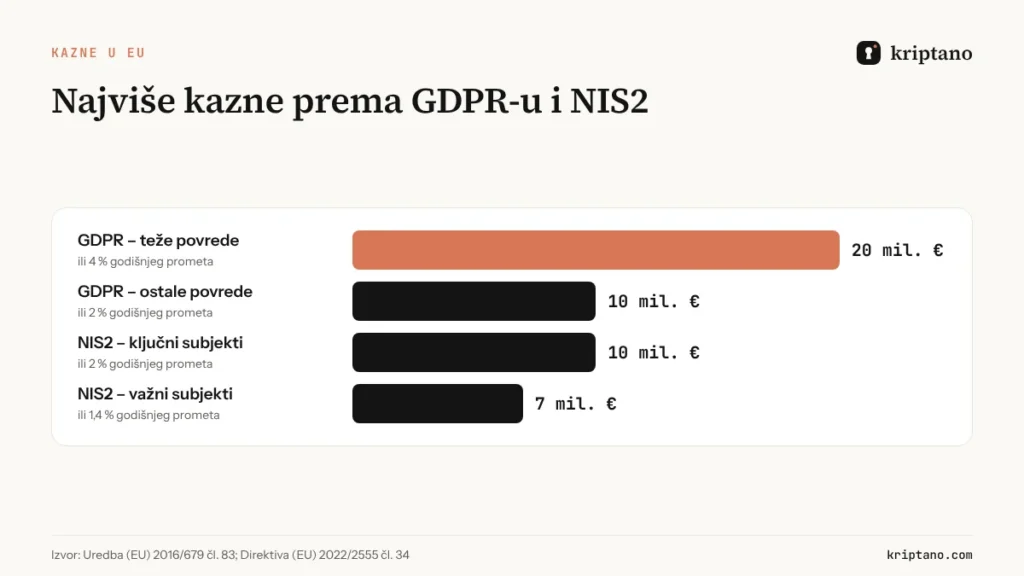
NIS2 donosi i novinu koju uprave često previde: odgovornost rukovodstva. Prema članu 20 direktive organi upravljanja odobravaju mere upravljanja sajber rizicima, nadziru njihovo sprovođenje i mogu da odgovaraju za povrede. Sajber bezbednost time prestaje da bude samo tema IT službe – i ista logika se očekuje od dobavljača iz Srbije.
Gde se NIS2 i GDPR susreću: razmena poverljivih podataka
Oba propisa traže „odgovarajuće tehničke i organizacione mere”, ali ne propisuju alate. Kada ih čitamo zajedno sa domaćim zakonima, za razmenu lozinki i dokumenata dobijamo vrlo konkretne zahteve:
| Zahtev | Izvor | Šta to znači u praksi |
|---|---|---|
| Integritet i poverljivost | GDPR čl. 5 / ZZPL | podaci ne smeju da dođu do neovlašćenih lica |
| Ograničenje čuvanja | GDPR čl. 5 / ZZPL | lozinke i dokumenti ne ostaju u inboksima |
| Šifrovanje kao mera | GDPR čl. 32 / ZZPL | podaci šifrovani pre slanja |
| Kriptografija i šifrovanje | NIS2 čl. 21 | pisana politika o korišćenju šifrovanja |
| Kontrola pristupa | NIS2 čl. 21 | jasno je ko sme da šalje i prima pristupe |
| Zaštićena komunikacija | NIS2 čl. 21 | zaštićena glasovna, video i tekstualna komunikacija |
| Lanac snabdevanja | NIS2 čl. 21 / ZIB | dobavljači razmenjuju pristupe bezbedno |
Važni su i rokovi za prijavu incidenata. Povreda podataka o ličnosti prijavljuje se Povereniku u roku od 72 sata od saznanja. Po Zakonu o informacionoj bezbednosti prvo obaveštenje o incidentu šalje se u roku od 24 sata. Što manje poverljivih podataka stoji u inboksima, to je manja šteta – i jednostavnija prijava – ako se incident dogodi.
7 pravila interne procedure za NIS2 i GDPR
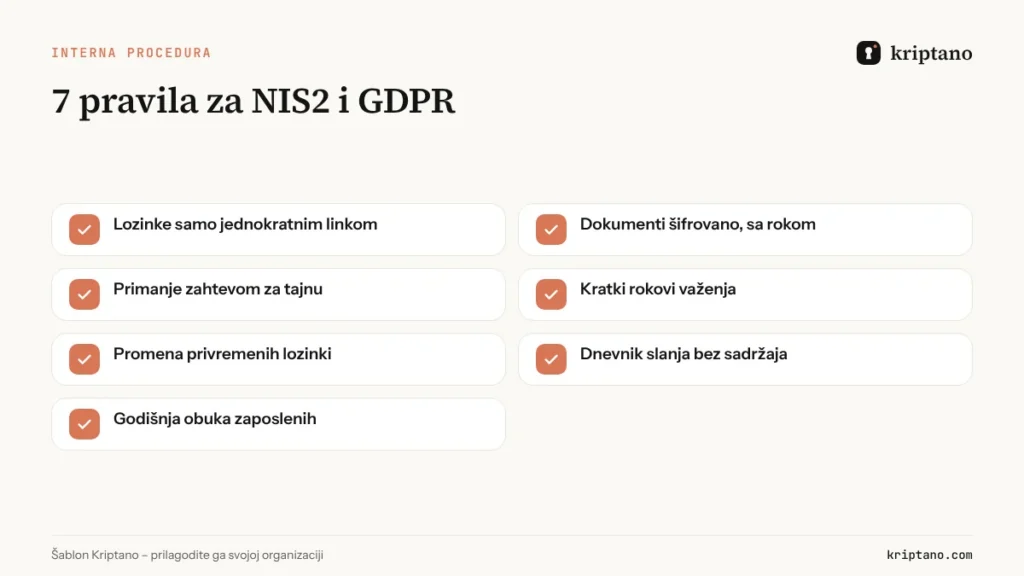
Kada je reč o NIS2 i GDPR-u, revizor neće pitati koji alat koristite, već koja pravila imate i kako ih sprovodite. Ovo je šablon procedure za razmenu poverljivih podataka koji možete da prilagodite svojoj firmi:
- Lozinke i pristupni podaci ne šalju se u tekstu imejla, četa ni tiketa – samo šifrovanim jednokratnim linkom.
- Dokumenti sa podacima o ličnosti šalju se šifrovano, sa rokom važenja i lozinkom za otvaranje koja ide drugim kanalom.
- Pristupne podatke od klijenata i dobavljača primamo zahtevom za tajnu, a ne imejlom.
- Rok važenja linka je najviše onoliko koliko primaocu treba – za lozinke po pravilu sati, za dokumente nekoliko dana.
- Privremene lozinke se menjaju pri prvoj prijavi, a pristupi se ukidaju kada saradnja završi.
- Slanje poverljivih podataka se beleži u dnevniku (ko, kada, kome – bez sadržaja).
- Zaposleni prolaze kratku obuku o ovim pravilima pri zapošljavanju i jednom godišnje.
Kako Kriptano pomaže da ispunite procedure
Dokazi za reviziju i upitnike klijenata
Kada dođe revizija, procena rizika ili upitnik velikog klijenta, trebaće vam dokazi. Za NIS2 i GDPR u oblasti razmene poverljivih podataka to su obično:
- Pisana politika – procedura iz prethodnog poglavlja, odobrena od rukovodstva.
- Spisak alata i dobavljača – koji servis koristite za razmenu tajni, gde su mu serveri i kakav je bezbednosni model.
- Dnevnik aktivnosti – izvoz iz kog se vidi da se procedura zaista primenjuje.
- Dokaz o obuci – spisak zaposlenih koji su upoznati sa pravilima.
- Ugovori o obradi podataka – sa dobavljačima koji obrađuju podatke o ličnosti u vaše ime. Za ugovor o obradi sa Kriptanom javite nam se preko kontakt obrasca.
Dobra praksa je da jednom godišnje proverite da li su se pravila zaista primenjivala: pretražite inbokse i četove po rečima „lozinka”, „šifra” i „password”. Ako ih nađete, procedura postoji samo na papiru.
NIS2 i GDPR u zdravstvu i IT sektoru
NIS2 i GDPR se najviše preklapaju u delatnostima koje obrađuju i osetljive podatke i kritične usluge. Zdravstvo – bolnice, domovi zdravlja, poliklinike i laboratorije – obrađuje podatke o zdravlju, koji su posebna vrsta podataka o ličnosti, a zdravstvo je i sektor visoke kritičnosti u direktivi NIS2. Postupak za bezbedno slanje nalaza pacijentima opisujemo u vodiču Slanje šifrovanih dokumenata i nalaza.
IT sektor u Srbiji velikim delom radi za klijente iz EU. Za te firme GDPR i NIS2 nisu daleka tema, već svakodnevni zahtev iz ugovora i upitnika. Šifrovani, kratkotrajni prenos pristupnih podataka sa jasnim dnevnikom lako je objasniti i dokazati – za razliku od lozinke u imejlu. Poređenje šifrovanog imejla i jednokratnog linka naći ćete u članku Slanje šifrovanog imejla.
Česta pitanja
Koja je razlika između NIS2 i GDPR?
GDPR štiti podatke o ličnosti i primenjuje se na svakoga ko ih obrađuje. NIS2 štiti mrežne i informacione sisteme ključnih i važnih subjekata. U Srbiji njihove principe preuzimaju ZZPL i Zakon o informacionoj bezbednosti.
Da li se GDPR primenjuje na firme iz Srbije?
Da, kada nude robu ili usluge licima u Evropskoj uniji ili prate njihovo ponašanje. U ostalim slučajevima primenjuje se Zakon o zaštiti podataka o ličnosti, koji je usklađen sa GDPR-om.
Kada je stupio na snagu novi Zakon o informacionoj bezbednosti?
Zakon objavljen u „Službenom glasniku RS”, br. 91/2025 stupio je na snagu 31. oktobra 2025. Operatori imaju 18 meseci da donesu akte o proceni rizika.
Kolike su kazne po ZZPL-u?
Za pravno lice od 50.000 do 2.000.000 dinara, a za odgovorno lice od 5.000 do 150.000 dinara, po svakoj povredi.
Da li NIS2 i GDPR zahtevaju određeni alat za slanje lozinki?
Ne. Propisi traže odgovarajuće mere – šifrovanje, kontrolu pristupa, ograničenje čuvanja i zaštićenu komunikaciju. Šifrovani jednokratni link uz dnevnik aktivnosti jedan je od načina da ih ispunite i dokažete.
Gde su Kriptanovi serveri?
U Evropskoj uniji. Tajne se šifruju u pregledaču, a server čuva samo šifrovani zapis bez ključa.
Uvedite bezbednu razmenu podataka danas
Prvi korak procedure možete da napravite odmah: pošaljite lozinku jednokratnim linkom umesto imejlom.