Einmal-Link: So funktionieren selbstzerstörende Nachrichten – und wann Sie sie einsetzen
Was ein Einmal-Link ist, wie Verschlüsselung im Browser und der Schlüssel im URL-Fragment funktionieren, worin er sich vom Einmalpasswort unterscheidet und worauf Sie bei der Auswahl achten sollten.
Inhalt
- Was ein Einmal-Link ist – und was nicht
- So funktioniert ein Einmal-Link: Verschlüsselung im Browser
- Wann Sie einen Einmal-Link einsetzen
- Einmal-Link erstellen in 4 Schritten
- Lebenszyklus einer selbstzerstörenden Nachricht
- Worauf Sie bei einem Einmal-Link-Dienst achten sollten
- Einmal-Link, DSGVO und NIS2
- Kostenlos oder im Paket
- Häufige Fragen
Ein Einmal-Link ist eine Adresse, hinter der eine vertrauliche Nachricht genau einmal angezeigt wird. Sobald der Empfänger sie öffnet, wird das Geheimnis dauerhaft vom Server gelöscht; wer denselben Link später aufruft, sieht nur noch, dass es nicht mehr existiert. Deshalb spricht man auch von einer selbstzerstörenden Nachricht, einem Einmallink oder „Burn after reading“. Dieser Beitrag erklärt, was technisch dahintersteckt, wofür sich ein Einmal-Link eignet und woran Sie einen vertrauenswürdigen Dienst erkennen.
Wenn Sie einen kompletten Ablauf für Ihr Team suchen, beginnen Sie mit dem Leitfaden Passwort sicher versenden; hier geht es tiefer in die Technik.
Was ein Einmal-Link ist – und was nicht
Er verweist auf eine verschlüsselte Nachricht, nicht auf ein Dokument oder einen Chat. Seine Aufgabe ist die Übergabe: ein Passwort für Neue, eine PIN, ein WLAN-Schlüssel, ein Wiederherstellungscode, ein API-Token oder die Passphrase zum Öffnen eines PDFs. Der Empfänger liest einmal, kopiert, was er braucht, und im Übertragungskanal bleibt nichts zurück.
Einmal-Link vs. Einmalpasswort (OTP)
Einmal-Link vs. Passwortmanager
So funktioniert ein Einmal-Link: Verschlüsselung im Browser
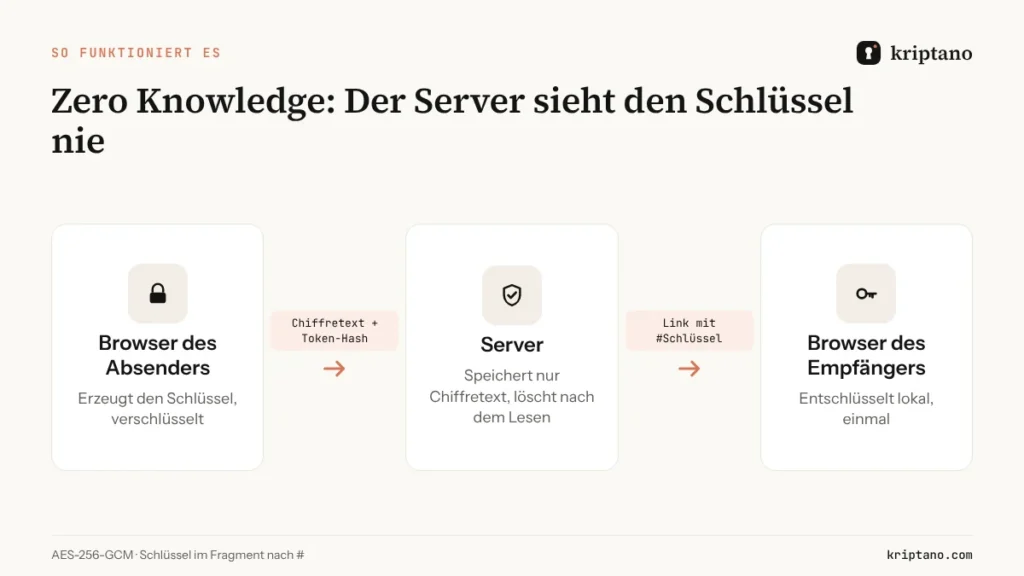
Die Qualität hängt an einer Frage: Kann der Anbieter Ihr Geheimnis lesen? Bei Kriptano lautet die Antwort konstruktionsbedingt: nein.
- Ihr Browser erzeugt einen zufälligen 256-Bit-Schlüssel und verschlüsselt das Geheimnis mit AES-256-GCM (NIST FIPS 197) – einem authentifizierten Verfahren, das auch Manipulationen erkennt.
- Der Schlüssel steht im Fragment der Adresse, also nach dem #. Browser übertragen das Fragment nicht in HTTP-Anfragen – der Server erhält es nie.
- Der Server speichert nur den Chiffretext und einen Hash eines aus dem Schlüssel abgeleiteten Tokens. Ohne Schlüssel kann er nichts entschlüsseln – und gibt nicht einmal den Chiffretext heraus.
- Öffnet der Empfänger den Link, lädt sein Browser den Chiffretext, entschlüsselt ihn lokal, und der Server löscht den Datensatz sofort.
- Nicht geöffnete Geheimnisse werden nach Ablauf der Frist automatisch gelöscht.
Warum Link-Vorschauen das Geheimnis nicht „verbrauchen“
Optionale Passphrase
AES-256
Verschlüsselung im Browser
1×
einmal öffnen, dann gelöscht
0
lesbare Kopien auf dem Server
600.000
PBKDF2-Iterationen für die Passphrase
Wann Sie einen Einmal-Link einsetzen
Er spielt seine Stärken überall dort aus, wo Informationen einmal übergeben und nicht dauerhaft geteilt werden:
| Wer | Was | Warum dieser Weg |
|---|---|---|
| IT-Support und Administratoren | Erstpasswörter, VPN- und Serverzugänge | nichts bleibt in Tickets oder E-Mails |
| Agenturen und Freelancer | CMS-, Hosting- und Werbekonten | saubere Übergabe zum Projektende |
| Personalabteilung | Erstanmeldung, personenbezogene Daten | weniger personenbezogene Daten in Postfächern |
| Entwicklerteams | API-Schlüssel, Tokens, .env-Werte | Schlüssel bleiben nicht im Chatverlauf |
| Praxen und Labore | Passphrase für den Befund-PDF | Gesundheitsdaten bleiben nicht in Nachrichten |
| Steuerberatung und Buchhaltung | Portal-Zugänge, PINs | keine dauerhafte Spur von Zugangsdaten |
Für Dokumente und große Dateien gilt dasselbe Prinzip, mit Verschlüsselung in Blöcken – siehe Dokumente sicher versenden.
Einmal-Link erstellen in 4 Schritten
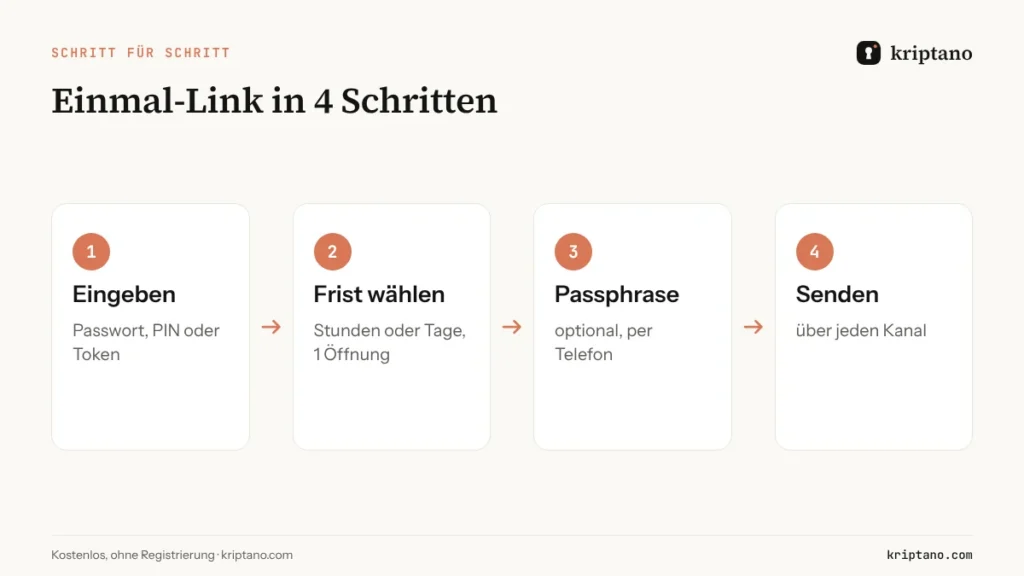
Geheimnis eingeben
Passwort, PIN, Token oder eine kurze vertrauliche Notiz.
Frist und Öffnungen wählen
Wie lange der Link gilt und wie oft er geöffnet werden darf.
Passphrase hinzufügen (optional)
Telefonisch oder über einen anderen Kanal mitteilen.
Link senden
Per E-Mail, Chat oder SMS – nach dem Lesen verrät er nichts mehr.
Lebenszyklus einer selbstzerstörenden Nachricht
Es hilft, genau zu wissen, was wo und wie lange existiert:
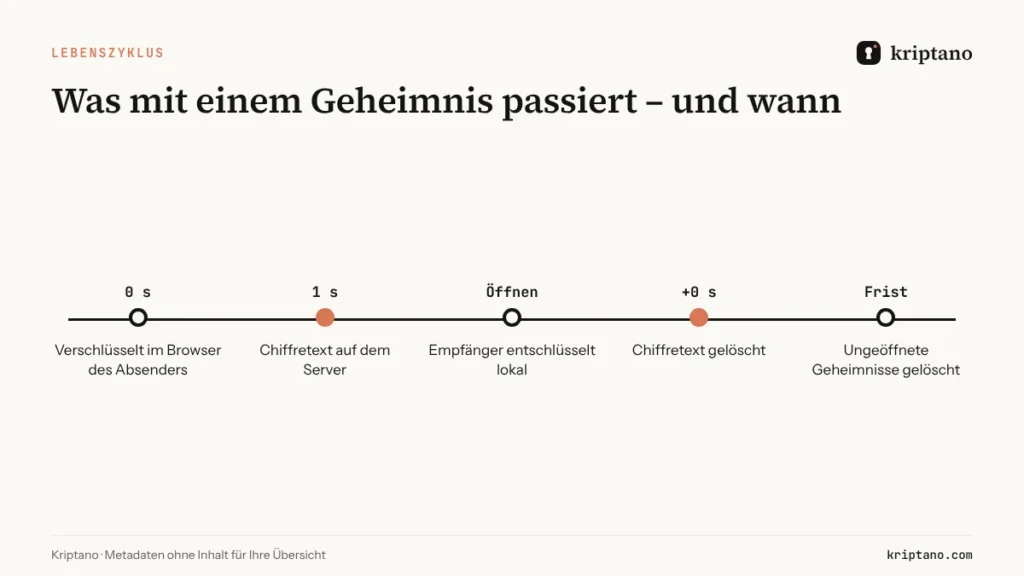
Nach dem Löschen bleiben nur Metadaten für Ihre eigene Übersicht – Bezeichnung, Erstellungs- und Öffnungszeit –, nie Inhalt oder Schlüssel.
Worauf Sie bei einem Einmal-Link-Dienst achten sollten
One-Time Secret gehört zu den bekanntesten Diensten dieser Art, und viele Unternehmen suchen eine Alternative mit Business-Funktionen. Diese Kriterien zählen wirklich:
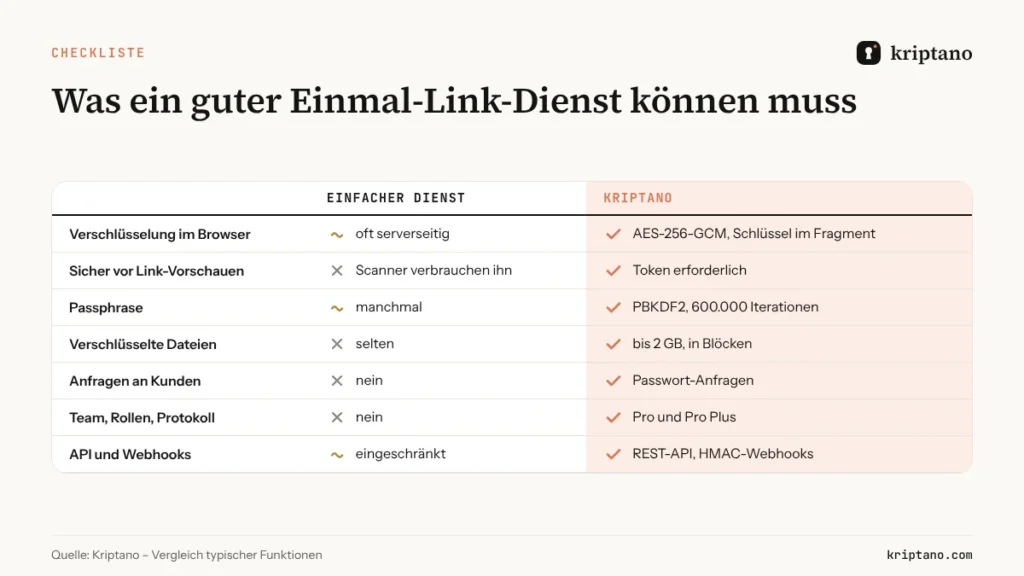
Prüfen Sie außerdem den Serverstandort (Kriptano betreibt die Server in der EU, das vereinfacht die DSGVO), ob auf der Seite mit dem Geheimnis Analyse-Tools Dritter laufen (bei Kriptano keine) und ob der Anbieter sein Sicherheitsmodell offenlegt – unseres steht auf der Seite Sicherheit.
Einmal-Link, DSGVO und NIS2
Gesetze schreiben kein bestimmtes Werkzeug vor. Die DSGVO verlangt aber Datenminimierung, Speicherbegrenzung und Verschlüsselung als geeignete technische Maßnahme, und NIS2 fordert von betroffenen Einrichtungen Konzepte für Kryptografie und sichere Kommunikation. Ein solcher Link unterstützt all das: Das Geheimnis wird verschlüsselt, bevor es den Rechner verlässt, nach dem Lesen nicht aufbewahrt, und in Pro und Pro Plus belegt das Protokoll, wann es gesendet und geöffnet wurde. Details im Beitrag NIS2 und DSGVO.
Kostenlos oder im Paket
Textgeheimnisse mit einer Öffnung sind kostenlos und ohne Konto möglich. Die Pakete ergänzen längere Fristen, mehrere Öffnungen, verschlüsselte Anhänge, Lesebestätigungen, Anfragen, Teams mit Rollen und erzwungener 2FA, Protokoll, API und Webhooks. Aktuelle Preise inklusive MwSt. finden Sie unter Preise.
Kostenlos
Für gelegentliche Passwörter, ohne Registrierung.
0 €
dauerhaft
Kostenlos testen- 8 Geheimnisse pro Monat und IP-Adresse
- Gültigkeit bis 7 Tage
- 1 Aufruf pro Link
- Verschlüsselte Anhänge bis 5 MB
- Zusätzliches Passwort zum Öffnen
- QR-Code für den Link
- Passwort-Generator + Generator-API
- SSO-Anmeldung: Google + Microsoft
Start
Für Freelancer und kleine Büros.
6 € 4,80 € / Monat
monatliche Abrechnung jährliche Abrechnung: 57,60 €
Start wählen- 2.000 Geheimnisse pro Monat
- Gültigkeit bis 30 Tage
- Bis zu 10 Aufrufe pro Link
- Verschlüsselte Anhänge bis 50 MB
- 2 GB Speicher für Anhänge
- E-Mail, wenn ein Geheimnis geöffnet wird
- Passwort-Generator + Generator-API
- SSO-Anmeldung: Google + Microsoft
- Zwei-Faktor-Anmeldung (Authenticator-App)
- Bis zu 10 Geheimnis-Anfragen (Kunden senden Ihnen Daten)
Am beliebtesten
Pro
Für Agenturen, IT- und Buchhaltungsteams.
24,90 € 19,90 € / Monat
monatliche Abrechnung jährliche Abrechnung: 238,80 €
Pro wählen- 30.000 Geheimnisse pro Monat
- Gültigkeit bis 90 Tage
- Bis zu 50 Aufrufe pro Link
- Verschlüsselte Anhänge bis 500 MB
- 20 GB Speicher für Anhänge
- E-Mail, wenn ein Geheimnis geöffnet wird
- Passwort-Generator + Generator-API
- SSO-Anmeldung: Google + Microsoft
- Zwei-Faktor-Anmeldung (Authenticator-App)
- Bis zu 1.000 Geheimnis-Anfragen (Kunden senden Ihnen Daten)
- Automatischer Versand von Geheimnissen und Anfragen per E-Mail
- API-Zugang und Integrationen
- Ihr Logo und Ihre Farben
- Team mit bis zu 5 Mitgliedern
- Protokoll mit CSV-Export
- Webhooks (bis zu 10) mit HMAC-Signatur
- Teamrollen und verpflichtende 2FA
Pro Plus
Ihre Domain, Ihre Marke und größere Teams.
62,90 € 49,90 € / Monat
monatliche Abrechnung jährliche Abrechnung: 598,80 €
Pro Plus wählen- Unbegrenzt viele Geheimnisse
- Gültigkeit bis 365 Tage
- Bis zu 100 Aufrufe pro Link
- Verschlüsselte Anhänge bis 10 GB
- 1.000 GB Speicher für Anhänge
- E-Mail, wenn ein Geheimnis geöffnet wird
- Passwort-Generator + Generator-API
- SSO-Anmeldung: Google + Microsoft
- Zwei-Faktor-Anmeldung (Authenticator-App)
- Unbegrenzt viele Geheimnis-Anfragen
- Automatischer Versand von Geheimnissen und Anfragen per E-Mail
- API-Zugang und Integrationen
- Ihr Logo und Ihre Farben
- Team mit bis zu 50 Mitgliedern
- Protokoll mit CSV-Export
- Unbegrenzt viele Webhooks mit HMAC-Signatur
- Teamrollen und verpflichtende 2FA
- Unbegrenzt viele eigene Domains (z. B. geheim.ihre-firma.de)
- E-Mail-Versand von Ihrer eigenen Domain
- Eigener SMTP-Server
- Geoblocking und IP-Allowlist
- Ohne Kriptano-Kennzeichnung (White Label)
Alle Preise inkl. MwSt. Angebote per Überweisung zum gleichen Endpreis. Abonnement per Karte, PayPal, Apple Pay oder Google Pay über Paddle – oder Überweisung auf Angebot. Jederzeit kündbar.
Häufige Fragen
Was ist ein Einmal-Link?
Ein Link zu einer verschlüsselten Nachricht, die sich nur einmal öffnen lässt. Nach dem Öffnen oder nach Ablauf der Frist wird das Geheimnis dauerhaft vom Server gelöscht.
Wird eine selbstzerstörende Nachricht wirklich gelöscht?
Ja. Bei Kriptano wird der Chiffretext direkt nach dem ersten Öffnen gelöscht, ungeöffnete Geheimnisse nach Ablauf der Frist. Übrig bleiben nur Metadaten ohne Inhalt für Ihre Übersicht.
Kann der Anbieter mein Geheimnis lesen?
Bei Kriptano nicht. Der Schlüssel entsteht in Ihrem Browser und steht im Fragment nach #, das nie an den Server gesendet wird. Der Server hat nur Chiffretext.
Zerstören Vorschauen in Outlook oder Teams den Link?
Nein. Der Server gibt den Chiffretext nur an einen Browser heraus, der den Schlüssel aus dem Fragment nachweist. Vorschau-Bots haben ihn nicht.
Was ist der Unterschied zwischen Einmal-Link und Einmalpasswort?
Ein Einmalpasswort (OTP) ist ein Code, mit dem Sie bei der Anmeldung Ihre Identität nachweisen. Ein Einmal-Link übergibt eine Information – etwa ein Passwort oder einen API-Schlüssel –, die einmal gelesen werden soll.
Kann ich mit einem Einmal-Link Dateien senden?
Ja. In Start, Pro und Pro Plus können Sie verschlüsselte Dateien bis 50 MB, 500 MB bzw. 10 GB anhängen; kostenlos bis 5 MB.
Jetzt den ersten Einmal-Link erstellen
Kostenlos und ohne Registrierung. Im Browser verschlüsselt, nach dem Lesen gelöscht.