Enkratna povezava: celovit vodnik za varno pošiljanje gesel in zaupnih podatkov
Kaj je enkratna povezava, kako deluje šifriranje v brskalniku in zakaj je varnejša od e-pošte, SMS-a in klepeta – z 9 pravili za varno pošiljanje skrivnosti.
Vsebina članka
- Kaj je enkratna povezava in čemu služi
- Zakaj e-pošta, SMS in klepet niso prostor za skrivnosti
- Kako deluje enkratna povezava: šifriranje v brskalniku
- Kako poslati enkratno povezavo v 4 korakih
- Kdaj uporabiti enkratno povezavo: primeri iz prakse
- Enkratna povezava, GDPR, NIS2 in ZInfV-1
- 9 pravil za varno pošiljanje skrivnosti z enkratno povezavo
- Najpogostejše napake pri pošiljanju skrivnosti
- Kako prejeti geslo od stranke: zahteva za skrivnost
- Enkratna povezava v ekipi in prek API-ja
- Kako izbrati orodje za enkratne povezave
- Brezplačno ali v paketu
- Pogosta vprašanja
Enkratna povezava je povezava, ki zaupno sporočilo odpre samo enkrat, nato se skrivnost trajno izbriše. Namesto da geslo, PIN ali dostopne podatke pošljete po e-pošti ali v klepetu, kjer ostanejo v nabiralnikih in varnostnih kopijah leta, prejemnik dobi povezavo, ki po branju ne vodi nikamor več. V tem vodniku pojasnjujemo, kako enkratna povezava deluje, zakaj je varnejša od običajnih kanalov, kdaj jo uporabiti in kako se ujema z zahtevami uredbe GDPR, direktive NIS2 in novega Zakona o informacijski varnosti (ZInfV-1).
Vodnik je temeljni članek naše serije o varni izmenjavi podatkov. Na podrobnejše vsebine napotujemo sproti – o varnem pošiljanju gesel, pošiljanju šifriranih dokumentov in izvidov, skladnosti z NIS2 in GDPR ter šifrirani e-pošti.
Kaj je enkratna povezava in čemu služi
Enkratna povezava (angl. one-time secret ali self-destructing link) je naslov, na katerem je shranjeno šifrirano sporočilo. Ko ga prejemnik odpre, se sporočilo prikaže in se v istem trenutku izbriše s strežnika. Če isto povezavo pozneje poskuša odpreti kdo drug – sodelavec, ki mu je bilo sporočilo posredovano, napadalec, ki je prišel do nabiralnika, ali samodejni pregledovalnik povezav – dobi le obvestilo, da skrivnost ne obstaja več.
Zato se zanjo uporabljajo tudi izrazi samouničujoča povezava, enkratna skrivnost ali enkratno tajno sporočilo. Ljudje jo iščejo tudi kot »alternativo za onetimesecret«, saj je One-Time Secret eno najbolj znanih orodij te vrste. Vsi izrazi opisujejo isto zamisel: skrivnost se ne hrani dlje, kot je nujno.
Enkratna povezava ni isto kot enkratno geslo (OTP)
Enkratna povezava ni namenjena prijavi, temveč predaji podatka. Z njo pošljete nekaj, kar mora prejemnik prebrati enkrat: začetno geslo novega sodelavca, PIN dostopne kartice, geslo omrežja Wi-Fi, ključ API ali geslo za odpiranje PDF-ja z izvidom. Obe orodji temeljita na istem načelu – veljata kratko in samo enkrat – a rešujeta različne težave.
Zakaj e-pošta, SMS in klepet niso prostor za skrivnosti
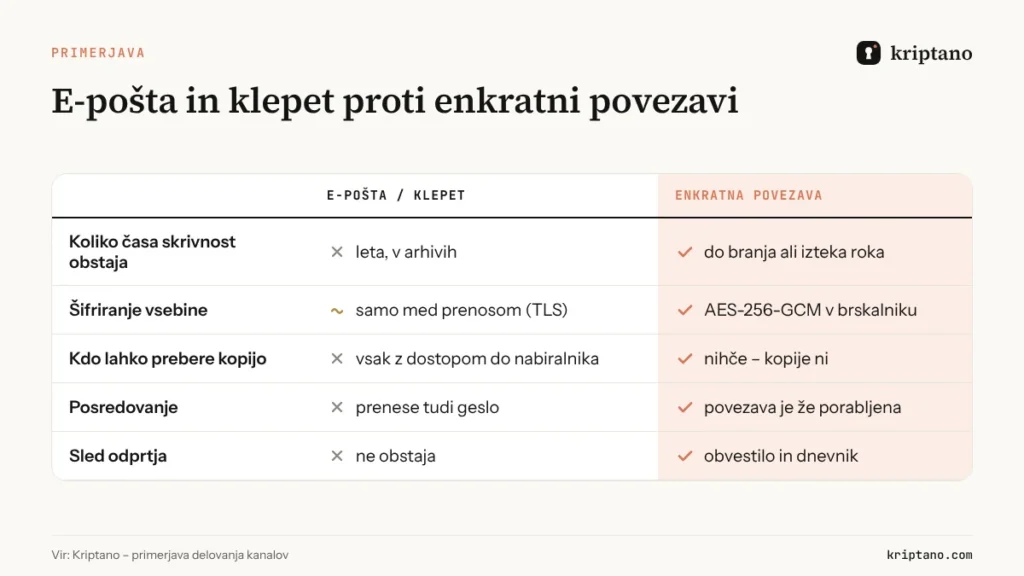
Težava e-pošte ni le možnost prestrezanja. Večina današnjih poštnih strežnikov uporablja šifrirano povezavo (TLS), zato je sporočilo med prenosom večinoma zaščiteno. Prava težava je trajnost: sporočilo z geslom ostane v poslanih sporočilih pošiljatelja, v prejetih sporočilih prejemnika, na strežnikih obeh ponudnikov in v vseh varnostnih kopijah. Ostane tudi, ko ste geslo že zdavnaj pozabili – dokler ga nekdo ne najde.
Pri klepetu (WhatsApp, Viber, Teams, Slack) in SMS-u je podobno. Sporočila se sinhronizirajo na več naprav, shranjujejo v varnostne kopije telefona in so iskalna leta. Dovolj je, da nekdo pride do enega od teh mest – z ukradenim prenosnikom, prevzetim računom ali lažno prijavo – in dobi vsa gesla, ki so bila kdaj poslana po tem kanalu.
- Sporočilo se posreduje naprej, z njim pa tudi geslo – pogosto ljudem, ki jim ni namenjeno.
- Po nabiralniku se išče z besedami »geslo«, »password« ali »PIN«, kar napadalci naredijo najprej.
- Kopije ostanejo v arhivih in varnostnih kopijah zunaj vašega nadzora.
- Ni sledi, kdo in kdaj je podatek prebral.
Kako deluje enkratna povezava: šifriranje v brskalniku
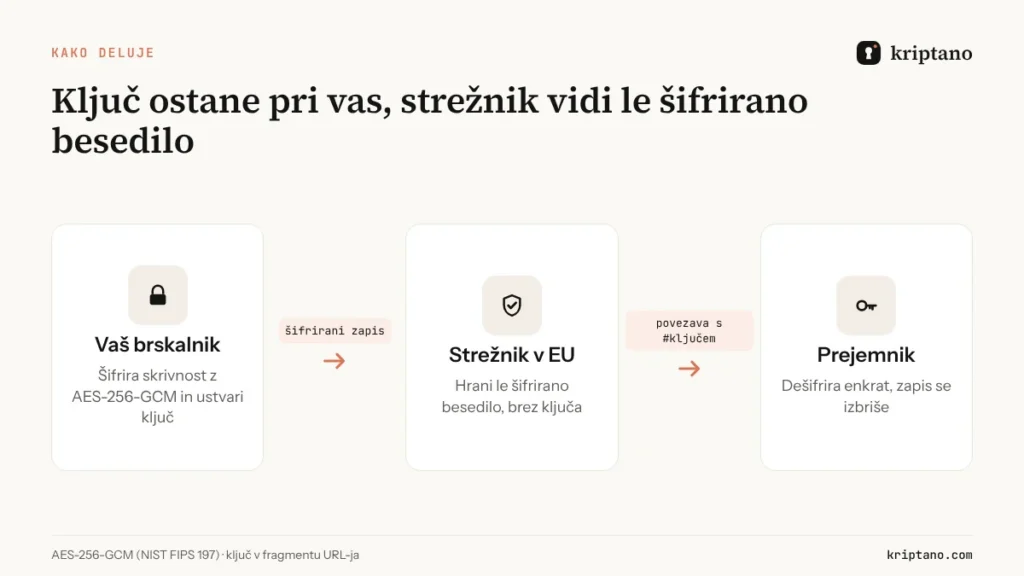
Dobra enkratna povezava ni le »sporočilo, ki se izbriše«. Pomembno je, kje se sporočilo šifrira in kdo ima ključ. Kriptano uporablja model, v katerem strežnik vaše skrivnosti nikoli ne vidi:
- Skrivnost vpišete na strani, vaš brskalnik pa jo šifrira z algoritmom AES-256-GCM – standardom, opisanim v NIST FIPS 197.
- Ključ za dešifriranje nastane v brskalniku in se zapiše v del naslova za znakom # (fragment). Brskalniki tega dela naslova ne pošiljajo strežniku.
- Na strežnik gre le šifrirani zapis. Brez ključa iz povezave je to niz neberljivih znakov.
- Prejemnik odpre enkratno povezavo, njegov brskalnik prenese šifrirani zapis in ga dešifrira s ključem iz fragmenta.
- Takoj po odprtju se šifrirani zapis izbriše s strežnika. Neodprte skrivnosti se izbrišejo, ko poteče rok, ki ste ga izbrali.
Če želite dodatno zaščito, lahko skrivnosti dodate geslo za odpiranje, ki ga prejemniku sporočite po drugem kanalu – na primer po telefonu. Ključ se tedaj izpelje iz gesla s funkcijo PBKDF2 s 150 000 ponovitvami, zato je ugibanje gesla počasno in drago.
AES-256
šifriranje v vašem brskalniku
1×
skrivnost se odpre enkrat in izgine
0
kopij na strežniku po branju
150 000
ponovitev PBKDF2 za geslo za odpiranje
Kako poslati enkratno povezavo v 4 korakih
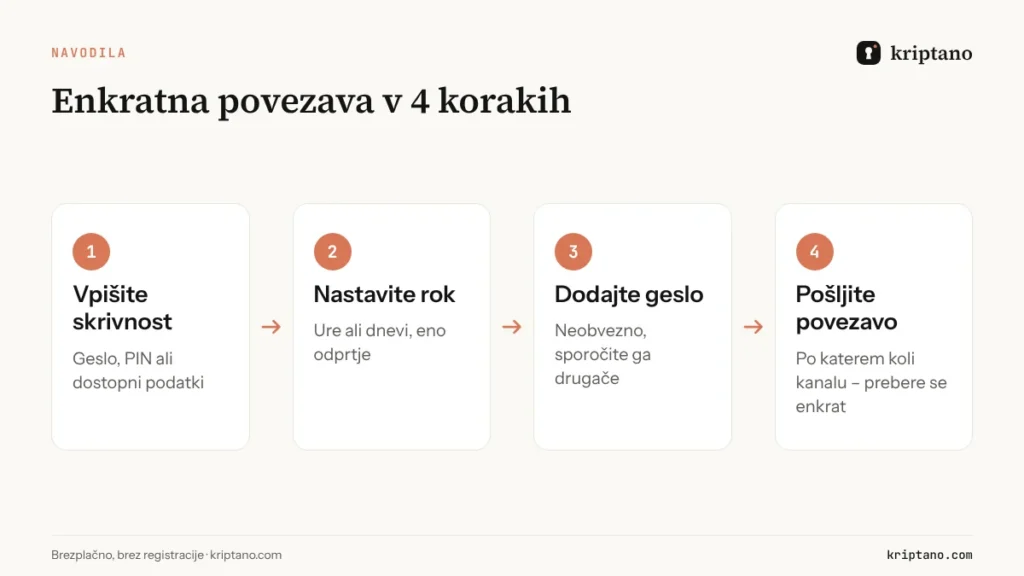
Za pošiljanje ne potrebujete registracije ali namestitve. Postopek traja manj kot minuto:
Vpišite skrivnost
Geslo, PIN, dostopne podatke ali kratko zaupno sporočilo.
Izberite rok in število odprtij
Kako dolgo enkratna povezava velja in kolikokrat jo je mogoče odpreti.
Dodajte geslo za odpiranje (neobvezno)
Prejemniku ga sporočite po drugem kanalu, npr. po telefonu.
Pošljite povezavo
Po e-pošti, SMS-u ali v klepetu – po branju povezava ne razkrije ničesar več.
Povezavo lahko pošljete po katerem koli kanalu, tudi po e-pošti. Razlika je v tem, da v nabiralniku ostane le povezava, ki je po branju brez vrednosti, ne pa geslo samo. Če prejemnik sporoči, da povezava ne deluje, jo je nekdo že odprl – to je pomemben znak, da preverite, kaj se je zgodilo, in geslo zamenjate.
Kdaj uporabiti enkratno povezavo: primeri iz prakse
Enkratna povezava je najbolj uporabna, ko je treba podatek predati enkrat, ne pa ga trajno deliti. To so situacije, v katerih jo naši uporabniki uporabljajo najpogosteje:
| Kdo | Kaj pošilja | Zakaj enkratna povezava |
|---|---|---|
| IT podpora in sistemski skrbniki | začetna gesla, dostop do strežnika, podatke VPN | geslo ne ostane v zahtevku ali e-pošti |
| Računovodski servisi | dostopne podatke za portale, PIN-e | stranka dobi podatke brez trajnega zapisa |
| Digitalne agencije | dostop do CMS-ja, gostovanja, oglasnih računov | predaja projekta brez gesel v klepetu |
| Kadrovske službe | gesla za nove sodelavce, osebne podatke | manj osebnih podatkov v nabiralnikih |
| Bolnišnice, zdravstveni domovi, poliklinike in laboratoriji | geslo za odpiranje izvida, kodo portala | podatki o zdravju ne ostanejo v sporočilih |
| Razvojne ekipe | ključe API, žetone, vrednosti .env | ključ ne ostane v zgodovini klepeta |
Za trajno deljenje gesel v ekipi še naprej uporabljajte upravitelja gesel. Enkratna povezava je orodje za predajo: ko mora geslo dobiti nekdo zunaj tega sistema – stranka, nov sodelavec ali zunanji izvajalec. Kako je to videti v praksi in kako geslo prejmete od stranke z zahtevo za skrivnost, opisujemo v vodniku Varno pošiljanje gesel.
Posebna kategorija so podatki o zdravju. Bolnišnice, zdravstveni domovi, poliklinike in laboratoriji vsak dan pošiljajo izvide, izvid, poslan kot navadna priponka, pa ostane v nabiralniku pacienta in ustanove. Enkratna povezava omogoča, da se izvid ali geslo za njegovo odpiranje preda enkrat in nato izgine – več o tem v članku Pošiljanje šifriranih dokumentov in izvidov.
Enkratna povezava, GDPR, NIS2 in ZInfV-1
Predpisi ne določajo, katero orodje morate uporabljati, določajo pa načela, ki jih enkratna povezava izpolnjuje sama po sebi. Splošna uredba o varstvu podatkov (GDPR) v 5. členu zahteva najmanjši obseg podatkov in omejitev shranjevanja – osebni podatki se ne smejo hraniti dlje, kot je potrebno. Člen 32 kot primer ustreznega tehničnega ukrepa izrecno navaja šifriranje.
Direktiva NIS2 v 21. členu od bistvenih in pomembnih subjektov zahteva ukrepe za obvladovanje kibernetskih tveganj, med njimi politike uporabe kriptografije in šifriranja ter varnost dobavne verige. V Sloveniji je direktivo prenesel Zakon o informacijski varnosti (ZInfV-1), ki velja od 19. junija 2025.
Enkratna povezava pomaga na tri načine: skrivnost je šifrirana, preden zapusti vaš računalnik, po branju se ne hrani, v paketih Pro in Pro Plus pa dnevnik dejavnosti beleži, kdaj je bila skrivnost poslana in odprta. To je dokaz, ki ga potrebujete, ko revizor vpraša, kako izmenjujete dostopne podatke. Podroben pregled obveznosti in primer notranjega postopka sta v vodniku NIS2 in GDPR v Sloveniji.
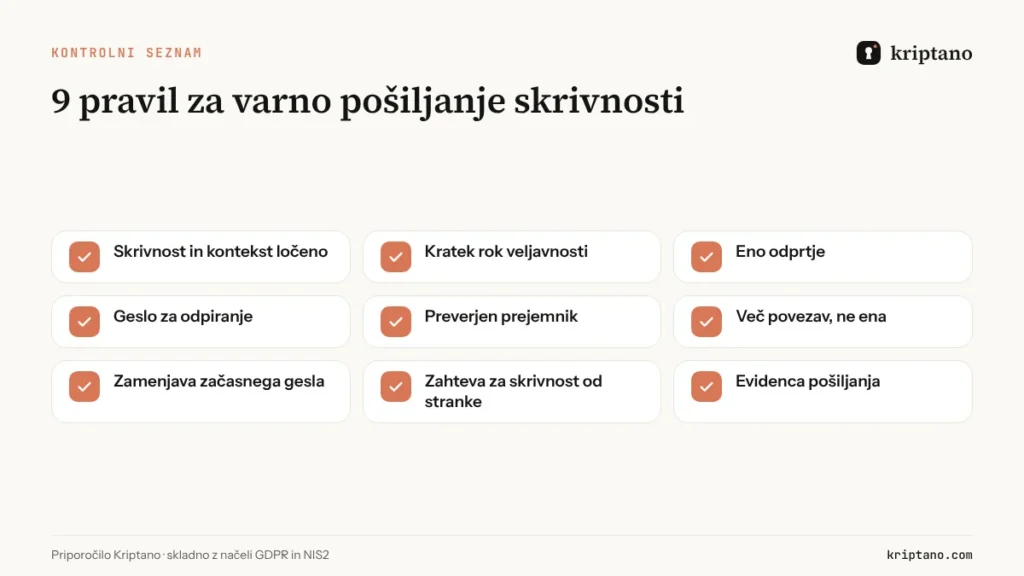
9 pravil za varno pošiljanje skrivnosti z enkratno povezavo
Orodje je le del rešitve. Ta pravila uporabljamo tudi sami – in jih priporočamo vsaki ekipi, ki pošilja gesla:
- Skrivnost in kontekst pošljite ločeno. V povezavo vpišite geslo, uporabniško ime ali naslov sistema pa pošljite v drugem sporočilu.
- Nastavite kratek rok. Če prejemnik geslo potrebuje danes, povezava ne sme veljati teden dni.
- Pustite eno odprtje. Več odprtij vklopite le, ko isti podatek res potrebuje več ljudi.
- Za občutljive podatke dodajte geslo za odpiranje in ga sporočite po telefonu ali drugem kanalu.
- Preverite prejemnika. Pred pošiljanjem preverite naslov ali številko – povezava je varna toliko, kolikor je varen kanal, po katerem jo pošljete.
- Ne pošiljajte vsega naenkrat. Dostopni podatki za več sistemov si zaslužijo več povezav.
- Začasna gesla takoj zamenjajte po prvi prijavi.
- Gesla od strank zahtevajte z zahtevo za skrivnost, ne po e-pošti – stranka jih vpiše v šifriran obrazec.
- Vodite evidenco. Za NIS2 in notranje revizije beležite, kdo in kdaj je poslal dostopne podatke.
Najpogostejše napake pri pošiljanju skrivnosti
Večina incidentov z gesli ne nastane zaradi šibkega šifriranja, temveč zaradi navad. Te napake vidimo najpogosteje – in vse se jim je mogoče izogniti z malo discipline:
- Geslo v istem sporočilu kot uporabniško ime in naslov sistema. Kdor pride do sporočila, ima vse, kar potrebuje za prijavo.
- Posnetek zaslona z geslom. Slika ostane v galeriji, v sinhronizaciji z oblakom in v zgodovini klepeta – in ni iskalna, zato je težko vedeti, da obstaja.
- Geslo v zahtevku ali opravilu. Sistemi za podporo in vodenje projektov hranijo zgodovino, dostop do njih pa ima veliko ljudi.
- Dolg rok »za vsak primer«. Povezava, ki velja mesec dni, je mesec dni tudi tarča. Naj bo rok tako dolg, kot ga prejemnik res potrebuje.
- Isto geslo, poslano več ljudem. Če trije dobijo isti dostop, po incidentu ne veste, kdo ga je zlorabil. Vsak naj dobi lasten račun in lastno enkratno povezavo.
- Geslo, izgovorjeno prek zvočnika v odprti pisarni ali poslano v skupinski klepet »samo za minuto«.
Kako prejeti geslo od stranke: zahteva za skrivnost
Enkratna povezava reši pošiljanje, pogosto pa je težava obratna: vi potrebujete geslo od stranke. Stranka tedaj običajno pošlje e-pošto z dostopnimi podatki za gostovanje, spletno trgovino ali računovodski program – in ti podatki ostanejo v vašem nabiralniku.
Zahteva za skrivnost obrne smer. Ustvarite posebno povezavo in jo pošljete stranki. Stranka na tej strani vpiše geslo, njen brskalnik ga šifrira, vi pa dobite enkratno povezavo za branje. Geslo nikoli ne gre skozi e-pošto, stranki pa ni treba ničesar nameščati ali odpirati računa. Zahteve za skrivnost so na voljo od paketa Start, podroben postopek pa opisujemo v vodniku o varnem pošiljanju gesel.
Enkratna povezava v ekipi in prek API-ja
Ko skrivnosti pošilja več ljudi, so pomembna skupna pravila in pregled. V paketih Pro in Pro Plus člani ekipe pošiljajo skrivnosti z istega računa, dnevnik dejavnosti pa beleži, kdo je skrivnost poslal, kdaj je bila odprta in kdaj izbrisana – brez vsebine skrivnosti, ki je ne vidimo niti mi. To je praktičen dokaz za notranje kontrole, ISO 27001 in revizije po NIS2.
Razvojne ekipe in sistemski skrbniki lahko enkratno povezavo ustvarijo tudi iz skripte ali notranjega orodja prek API-ja. Tipičen primer je samodejno pošiljanje začetnega gesla novemu uporabniku: sistem odpre račun, ustvari enkratno povezavo in jo pošlje po e-pošti, geslo pa nikjer ne ostane zapisano v berljivi obliki. API podpira dva načina dela: skrivnost lahko šifrirate sami pred pošiljanjem, tako da strežnik vsebine nikoli ne vidi, ali pa jo predate API-ju, ki jo šifrira in ključa ne hrani – ključ obstaja le v povezavi, ki jo dobite v odgovoru. Navodila in primeri so na strani API.
Kako izbrati orodje za enkratne povezave
Orodij za samouničujoča sporočila je veliko, razlikujejo pa se v tem, kar je res pomembno. Preden izberete alternativo za onetimesecret ali katero koli drugo storitev, preverite naslednje:
| Merilo | Zakaj je pomembno | Kriptano |
|---|---|---|
| Šifriranje v brskalniku | strežnik skrivnosti ne more prebrati | AES-256-GCM, ključ v fragmentu |
| Izbris po branju | ni kopij, ki bi jih lahko ukradli | da, takoj po odprtju |
| Lokacija strežnikov | lažja skladnost z GDPR | Evropska unija |
| Analitika na strani s skrivnostjo | tretje osebe ne vidijo, da je bila skrivnost odprta | brez analitike |
| Geslo za odpiranje | zaščita tudi, če povezava uide | da, PBKDF2 s 150 000 ponovitvami |
| Priponke in zahteve za skrivnost | pošiljanje datotek in prejemanje gesel | od paketa Start |
| API in dnevnik dejavnosti | avtomatizacija in dokaz za revizijo | od paketa Pro |
Za slovenska podjetja so pomembne tudi praktične podrobnosti: vmesnik v slovenščini, cene v evrih, predračun z davčno številko in plačilo po predračunu z UPN QR-kodo v mobilni banki, brez kartice. Varnostni model podrobno opisujemo na strani Varnost, programski dostop pa na strani API.
Brezplačno ali v paketu
Za občasno pošiljanje zadošča brezplačna enkratna povezava – brez registracije. Ko skrivnosti pošiljate vsak dan, potrebujete več: daljši rok, več odprtij, šifrirane priponke, obvestilo o branju, ekipo in dnevnik dejavnosti. Paketi se ne razlikujejo po ravni zaščite – vsi uporabljajo isto šifriranje – temveč po količini in poslovnih možnostih. Aktualne cene so vedno na strani Paketi.
Brezplačno
Za občasno pošiljanje gesla, brez registracije.
0 €
za vedno
Preizkusite brezplačno- 8 skrivnosti na mesec na IP-naslov
- Veljavnost do 7 dni
- 1 odprtje na povezavo
- Šifrirane priponke do 5 MB
- Dodatno geslo za odpiranje
- QR-koda za povezavo
- Generator gesel + API generatorja
- Prijava SSO: Google + Microsoft
Start
Za samostojne podjetnike in manjše pisarne.
6 € 4,80 € / mes.
mesečni obračun letni obračun: 57,60 €
Izberi Start- 2.000 skrivnosti na mesec
- Veljavnost do 30 dni
- Do 10 odprtij na povezavo
- Šifrirane priponke do 50 MB
- 2 GB prostora za priponke
- Obvestilo po e-pošti, ko je skrivnost odprta
- Generator gesel + API generatorja
- Prijava SSO: Google + Microsoft
- Dvostopenjska prijava (aplikacija za kode)
- Do 10 zahtev za skrivnost (stranka vam pošlje podatke)
Najbolj priljubljen
Pro
Za agencije, IT in računovodske ekipe.
24,90 € 19,90 € / mes.
mesečni obračun letni obračun: 238,80 €
Izberi Pro- 30.000 skrivnosti na mesec
- Veljavnost do 90 dni
- Do 50 odprtij na povezavo
- Šifrirane priponke do 500 MB
- 20 GB prostora za priponke
- Obvestilo po e-pošti, ko je skrivnost odprta
- Generator gesel + API generatorja
- Prijava SSO: Google + Microsoft
- Dvostopenjska prijava (aplikacija za kode)
- Do 1.000 zahtev za skrivnost (stranka vam pošlje podatke)
- Samodejna dostava skrivnosti in zahtev po e-pošti
- Dostop do API-ja in integracije
- Vaš logotip in barve
- Ekipa do 5 članov
- Dnevnik dejavnosti z izvozom v CSV
- Webhooki (do 10) s podpisom HMAC
- Vloge v ekipi in obvezna 2FA
Pro Plus
Vaša domena, vaša blagovna znamka in večje ekipe.
62,90 € 49,90 € / mes.
mesečni obračun letni obračun: 598,80 €
Izberi Pro Plus- Neomejeno skrivnosti
- Veljavnost do 365 dni
- Do 100 odprtij na povezavo
- Šifrirane priponke do 10 GB
- 1.000 GB prostora za priponke
- Obvestilo po e-pošti, ko je skrivnost odprta
- Generator gesel + API generatorja
- Prijava SSO: Google + Microsoft
- Dvostopenjska prijava (aplikacija za kode)
- Neomejeno zahtev za skrivnost
- Samodejna dostava skrivnosti in zahtev po e-pošti
- Dostop do API-ja in integracije
- Vaš logotip in barve
- Ekipa do 50 članov
- Dnevnik dejavnosti z izvozom v CSV
- Neomejeno webhookov s podpisom HMAC
- Vloge v ekipi in obvezna 2FA
- Neomejeno lastnih domen (npr. skrivnosti.vase-podjetje.si)
- Pošiljanje e-pošte z vaše domene
- Lasten strežnik SMTP
- Geo-blokiranje in seznam dovoljenih IP-naslovov
- Brez oznake Kriptano (white label)
DDV se ne obračuna – ponudnik ni v sistemu DDV (90. člen, 1. odstavek hrvaškega Zakona o DDV). Cena na strani je končna. Plačilo po predračunu (UPN QR / SEPA QR). Brez samodejnega bremenjenja kartice.
Pogosta vprašanja
Kaj je enkratna povezava?
Enkratna povezava vodi do šifriranega sporočila, ki ga je mogoče odpreti samo enkrat. Po odprtju ali izteku roka se skrivnost trajno izbriše s strežnika.
Ali je enkratna povezava isto kot enkratno geslo (OTP)?
Ni. Enkratno geslo je koda za eno prijavo, enkratna povezava pa je namenjena varni predaji podatka – gesla, PIN-a, ključa API ali izvida –, ki ga mora prejemnik prebrati enkrat.
Ali lahko Kriptano prebere mojo skrivnost?
Ne. Skrivnost se šifrira v vašem brskalniku, ključ pa je le v delu povezave za znakom #, ki ga brskalnik ne pošlje strežniku. Strežnik hrani le šifrirani zapis.
Kaj, če prejemnik povezave ne odpre pravočasno?
Ko poteče rok, ki ste ga izbrali, se šifrirani zapis izbriše. Pošljite novo enkratno povezavo.
Kaj, če povezavo odpre kdo drug?
Prejemnik je potem ne more več odpreti in dobi obvestilo, da skrivnost ne obstaja. To je znak, da je bila povezava prestrežena – zamenjajte geslo in pošljite novo. Za občutljive podatke dodajte geslo za odpiranje.
Ali je enkratna povezava skladna z GDPR?
GDPR ne predpisuje orodja, temveč načela: šifriranje, najmanjši obseg podatkov in omejitev shranjevanja. Enkratna povezava jih podpira, ker je skrivnost šifrirana in se po branju ne hrani, strežniki pa so v EU.
Ali lahko z enkratno povezavo pošljem datoteko?
Da, v paketih Start, Pro in Pro Plus lahko skrivnosti dodate šifrirano priponko. Brezplačna povezava je namenjena besedilu.
Pošljite prvo enkratno povezavo
Brezplačno in brez registracije. Skrivnost se šifrira v vašem brskalniku in izbriše po branju.