NIS2 in GDPR v Sloveniji: ZInfV-1 in varna izmenjava gesel ter zaupnih dokumentov
NIS2 in GDPR v praksi: kdo mora upoštevati Zakon o informacijski varnosti (ZInfV-1), kakšne so kazni in roki ter kako sestaviti notranji postopek za varno izmenjavo gesel in dokumentov.
Vsebina članka
- Kaj sta NIS2 in GDPR in v čem se razlikujeta
- Kdo mora v Sloveniji upoštevati NIS2
- Kazni: koliko stane neskladnost
- Kje se NIS2 in GDPR srečata: izmenjava zaupnih podatkov
- 7 pravil notranjega postopka za NIS2 in GDPR
- Dokazi za revizijo in samooceno
- NIS2 in GDPR v zdravstvu, financah in javni upravi
- Pogosta vprašanja
NIS2 in GDPR sta predpisa, ki danes najbolj vplivata na to, kako podjetja izmenjujejo zaupne podatke. GDPR varuje osebne podatke, direktiva NIS2 – v Sloveniji prenesena z Zakonom o informacijski varnosti (ZInfV-1) – pa omrežne in informacijske sisteme. V vsakdanjem delu se srečata na istem mestu: ko nekdo pošlje geslo, pogodbo, plačilno listo ali izvid. V tem vodniku pojasnjujemo, kdo mora upoštevati NIS2, kakšne so kazni in roki ter kako sestaviti preprost notranji postopek, ki ga lahko pokažete revizorju.
Članek je del serije o varni izmenjavi podatkov. Praktična navodila so v vodnikih Enkratna povezava, Varno pošiljanje gesel in Pošiljanje šifriranih dokumentov in izvidov.
Opomba
Članek je informativen in ne nadomešča pravnega nasveta. Ali je vaše podjetje bistveni ali pomembni subjekt, preverite pri pristojnem organu ali strokovnjaku za skladnost.
Kaj sta NIS2 in GDPR in v čem se razlikujeta
Splošna uredba o varstvu podatkov (GDPR) se uporablja od 25. maja 2018 za vsakogar, ki obdeluje osebne podatke – od samostojnega podjetnika do bolnišnice. Njen namen je zaščititi ljudi, katerih podatki se obdelujejo. V Sloveniji jo dopolnjuje Zakon o varstvu osebnih podatkov (ZVOP-2), nadzor pa izvaja Informacijski pooblaščenec.
Direktiva NIS2 (Direktiva (EU) 2022/2555) je nadomestila prvo direktivo NIS in je usmerjena v odpornost organizacij, ki zagotavljajo pomembne storitve: energetika, promet, bančništvo, zdravstvo, digitalna infrastruktura, javna uprava in vrsta drugih sektorjev.
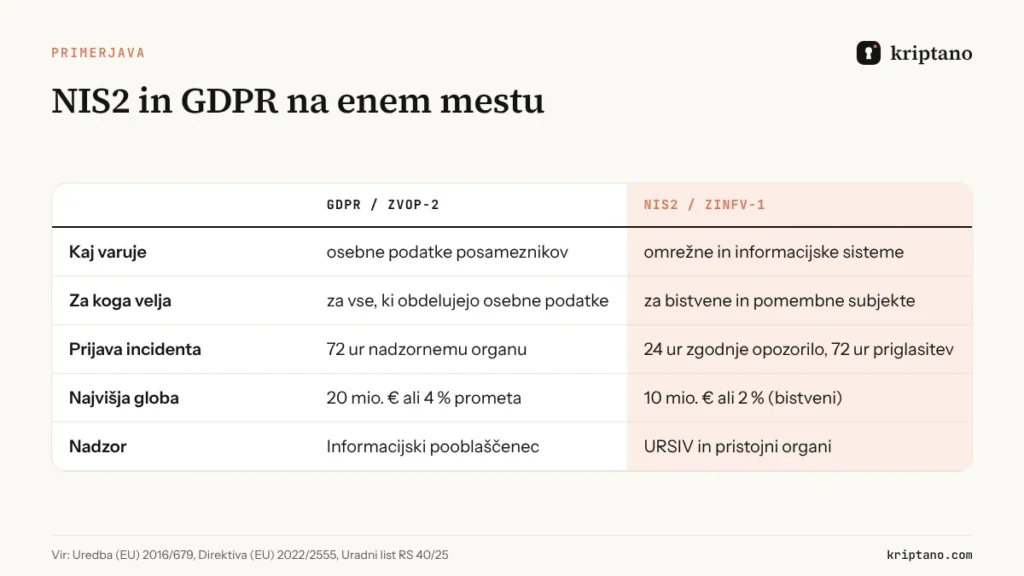
Razlika je pomembna, ker se obveznosti seštevajo. Bolnišnica, računovodski servis za banko ali ponudnik storitev v oblaku mora hkrati izpolnjevati oba predpisa: incident, v katerem uidejo gesla in izvidi, je lahko kršitev varstva osebnih podatkov po GDPR in pomemben incident po NIS2. V obeh primerih bo prvo vprašanje nadzornika enako – katere ukrepe ste imeli.
Kdo mora v Sloveniji upoštevati NIS2
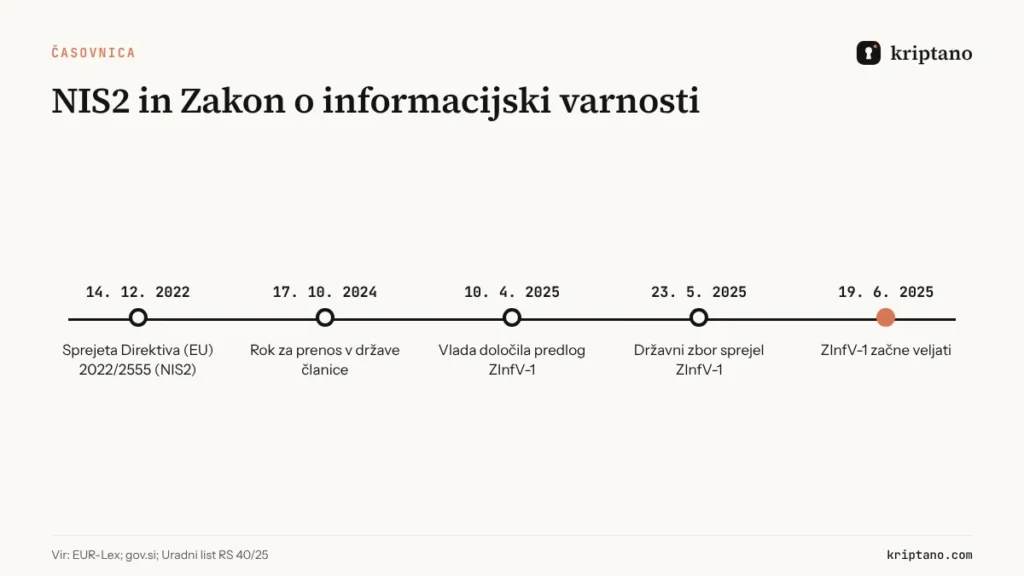
V Sloveniji je NIS2 prenesena z Zakonom o informacijski varnosti (ZInfV-1), objavljenim v Uradnem listu RS, št. 40/25. Državni zbor ga je sprejel 23. maja 2025, veljati pa je začel 19. junija 2025. Slovenija je s tem zamudila evropski rok 17. oktober 2024, zato je Evropska komisija maja 2025 že začela postopek zaradi kršitve.
Zakon deli zavezance na bistvene in pomembne subjekte in zajema 18 sektorjev. Poleg subjektov javnega sektorja vključuje predvsem srednja in velika podjetja v navedenih sektorjih. Pristojni organ in enotna kontaktna točka je Urad Vlade RS za informacijsko varnost (URSIV), nacionalni odzivni center pa SI-CERT.
Če niste zavezanec, vas NIS2 vseeno lahko zadeva. Bistveni in pomembni subjekti morajo obvladovati tveganja v dobavni verigi, zato od svojih dobaviteljev – IT podpore, računovodstva, agencij, razvijalcev – zahtevajo dokaze o varnostnih ukrepih. Majhno podjetje, ki dela za bolnišnico ali banko, pogosto prvo dobi vprašalnik o tem, kako izmenjuje dostopne podatke.
Kazni: koliko stane neskladnost
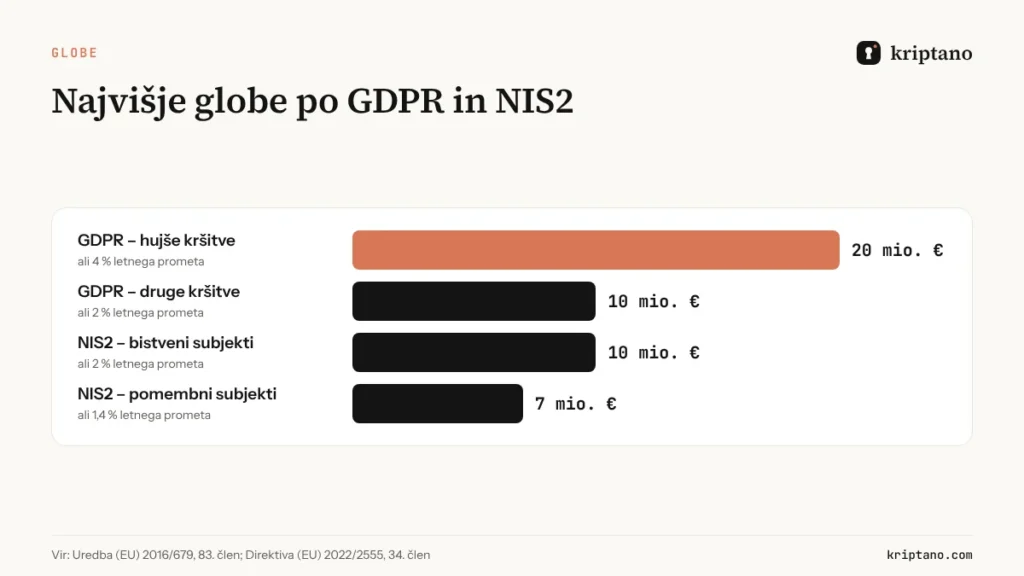
Tako GDPR kot NIS2 predvidevata visoke globe. GDPR za najhujše kršitve predvideva do 20 milijonov evrov ali 4 % celotnega letnega svetovnega prometa, odvisno od tega, kaj je višje. Direktiva NIS2 za bistvene subjekte predvideva najmanj do 10 milijonov evrov ali 2 %, za pomembne subjekte pa najmanj do 7 milijonov evrov ali 1,4 % prometa.
NIS2 prinaša tudi novost, ki jo uprave pogosto spregledajo: odgovornost poslovodstva. Po 20. členu direktive organi upravljanja potrjujejo ukrepe za obvladovanje kibernetskih tveganj, nadzirajo njihovo izvajanje in lahko odgovarjajo za kršitve. Člani uprave morajo opraviti tudi usposabljanje. Kibernetska varnost s tem ni več le tema oddelka IT.
Kje se NIS2 in GDPR srečata: izmenjava zaupnih podatkov
NIS2 in GDPR zahtevata »ustrezne tehnične in organizacijske ukrepe«, orodij pa ne predpisujeta. Če ju beremo skupaj, za izmenjavo gesel in dokumentov dobimo zelo konkretne zahteve:
| Zahteva | Vir | Kaj to pomeni v praksi |
|---|---|---|
| Celovitost in zaupnost | GDPR 5. člen | podatki ne smejo priti do nepooblaščenih oseb |
| Omejitev shranjevanja | GDPR 5. člen | gesla in dokumenti ne ostajajo v nabiralnikih |
| Šifriranje kot ukrep | GDPR 32. člen | podatki so šifrirani pred pošiljanjem |
| Kriptografija in šifriranje | NIS2 21. člen | pisna politika uporabe šifriranja |
| Nadzor dostopa | NIS2 21. člen | jasno je, kdo sme pošiljati in prejemati dostope |
| Zaščitena komunikacija | NIS2 21. člen | zaščitena glasovna, video in besedilna komunikacija |
| Dobavna veriga | NIS2 21. člen | dobavitelji izmenjujejo dostope varno |
Pomembni so tudi roki za prijavo incidentov. Po GDPR (33. člen) kršitev varstva osebnih podatkov prijavite Informacijskemu pooblaščencu v 72 urah. Po NIS2 (23. člen) za pomemben incident pošljete zgodnje opozorilo v 24 urah, priglasitev v 72 urah in končno poročilo v enem mesecu. Manj zaupnih podatkov ko leži v nabiralnikih, manjša je škoda – in preprostejša prijava –, če se incident zgodi.
7 pravil notranjega postopka za NIS2 in GDPR
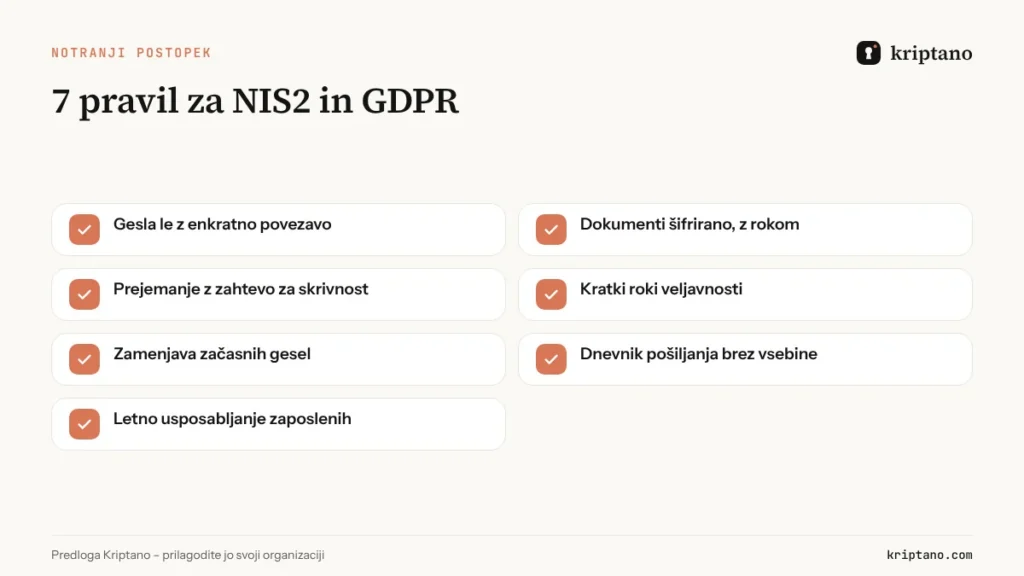
Ko gre za NIS2 in GDPR, revizor ne bo vprašal, katero orodje uporabljate, temveč katera pravila imate in kako jih izvajate. To je predloga postopka za izmenjavo zaupnih podatkov, ki jo lahko prilagodite svojemu podjetju:
- Gesla in dostopni podatki se ne pošiljajo v besedilu e-pošte, klepeta ali zahtevka – le s šifrirano enkratno povezavo.
- Dokumenti z osebnimi podatki se pošiljajo šifrirano, z rokom veljavnosti in geslom za odpiranje, ki gre po drugem kanalu.
- Dostopne podatke od strank in dobaviteljev prejemamo z zahtevo za skrivnost, ne po e-pošti.
- Rok veljavnosti povezave je največ toliko, kolikor ga prejemnik potrebuje – za gesla praviloma ure, za dokumente nekaj dni.
- Začasna gesla se zamenjajo ob prvi prijavi, dostopi pa se ukinejo, ko sodelovanje konča.
- Pošiljanje zaupnih podatkov se beleži v dnevniku (kdo, kdaj, komu – brez vsebine).
- Zaposleni opravijo kratko usposabljanje o teh pravilih ob zaposlitvi in enkrat letno.
Kako Kriptano pomaga izpolniti postopek
Dokazi za revizijo in samooceno
Ko pride revizija, samoocena ali vprašalnik velike stranke, boste potrebovali dokaze. Za NIS2 in GDPR na področju izmenjave zaupnih podatkov so to običajno:
- Pisna politika – postopek iz prejšnjega poglavja, ki ga potrdi uprava.
- Seznam orodij in dobaviteljev – katero storitev uporabljate za izmenjavo skrivnosti, kje so njeni strežniki in kakšen je varnostni model.
- Dnevnik dejavnosti – izvoz, iz katerega je razvidno, da se postopek res uporablja.
- Dokaz o usposabljanju – seznam zaposlenih, ki so se seznanili s pravili.
- Pogodbe o obdelavi podatkov – z dobavitelji, ki v vašem imenu obdelujejo osebne podatke. Za pogodbo o obdelavi s Kriptanom nam pišite prek kontaktnega obrazca.
Dobra praksa je, da enkrat letno preverite, ali so se pravila res uporabljala: preiščite nabiralnike in klepete z besedami »geslo« in »password«. Če jih najdete, postopek obstaja le na papirju.
NIS2 in GDPR v zdravstvu, financah in javni upravi
NIS2 in GDPR se najbolj prekrivata v sektorjih, ki obdelujejo občutljive osebne podatke in hkrati zagotavljajo ključne storitve. Zdravstvo – bolnišnice, zdravstveni domovi, poliklinike in laboratoriji – obdeluje podatke o zdravju, ki so po GDPR posebna vrsta osebnih podatkov, izvajalci zdravstvene dejavnosti pa so navedeni v Prilogi I direktive NIS2. Postopek za varno pošiljanje izvidov pacientom opisujemo v vodniku Pošiljanje šifriranih dokumentov in izvidov.
Finančni sektor poleg NIS2 uporablja uredbo DORA o digitalni operativni odpornosti, ki ima za banke in zavarovalnice prednost kot posebni predpis. Javna uprava je v ZInfV-1 vključena kot pomemben del zavezancev. Za vse velja enako: šifriran, kratkotrajen prenos z jasnim dnevnikom je lažje zagovarjati kot geslo v e-pošti. Primerjavo šifrirane e-pošte in enkratne povezave najdete v članku Pošiljanje šifrirane e-pošte.
Pogosta vprašanja
Kakšna je razlika med NIS2 in GDPR?
GDPR varuje osebne podatke in velja za vsakogar, ki jih obdeluje. NIS2 varuje omrežne in informacijske sisteme bistvenih in pomembnih subjektov. Številne organizacije morajo upoštevati oba predpisa.
S katerim zakonom je NIS2 prenesena v Sloveniji?
Z Zakonom o informacijski varnosti (ZInfV-1), objavljenim v Uradnem listu RS, št. 40/25, ki velja od 19. junija 2025.
Ali NIS2 velja za mala podjetja?
Praviloma zajema srednja in velika podjetja v določenih sektorjih ter javni sektor, z izjemami. Mala podjetja NIS2 kljub temu občutijo kot dobavitelji bistvenih in pomembnih subjektov.
Kakšni so roki za prijavo incidenta?
Po GDPR 72 ur od seznanitve s kršitvijo varstva osebnih podatkov. Po NIS2 zgodnje opozorilo v 24 urah, priglasitev v 72 urah in končno poročilo v enem mesecu.
Ali NIS2 in GDPR zahtevata določeno orodje za pošiljanje gesel?
Ne. Zahtevata ustrezne ukrepe – šifriranje, nadzor dostopa, omejitev shranjevanja in zaščiteno komunikacijo. Šifrirana enkratna povezava z dnevnikom dejavnosti je eden od načinov, da jih izpolnite in dokažete.
Kje so Kriptanovi strežniki?
V Evropski uniji. Skrivnosti se šifrirajo v brskalniku, strežnik pa hrani le šifrirani zapis brez ključa.
Uvedite varno izmenjavo podatkov še danes
Prvi korak postopka lahko naredite takoj: pošljite geslo z enkratno povezavo namesto po e-pošti.