NIS2 i GDPR: kako uskladiti razmjenu lozinki i povjerljivih dokumenata
NIS2 i GDPR u praksi: tko mora primjenjivati Zakon o kibernetičkoj sigurnosti, koje su kazne i kako složiti internu proceduru za sigurnu razmjenu lozinki i dokumenata.
Sadržaj članka
- Što su NIS2 i GDPR i po čemu se razlikuju
- Tko u Hrvatskoj mora primjenjivati NIS2
- Kazne: koliko stoji neusklađenost
- Gdje se NIS2 i GDPR susreću: razmjena povjerljivih podataka
- 7 pravila interne procedure za NIS2 i GDPR
- Dokazi za reviziju i samoprocjenu
- NIS2 i GDPR u zdravstvu, financijama i javnoj upravi
- Česta pitanja
NIS2 i GDPR dva su propisa koja danas najviše utječu na to kako tvrtke razmjenjuju povjerljive podatke. GDPR štiti osobne podatke, a direktiva NIS2 – u Hrvatskoj prenesena Zakonom o kibernetičkoj sigurnosti – štiti mrežne i informacijske sustave. U svakodnevnom radu susreću se na istom mjestu: kada netko pošalje lozinku, ugovor, platnu listu ili nalaz. U ovom vodiču objašnjavamo tko mora primjenjivati NIS2, koje su kazne i rokovi te kako složiti jednostavnu internu proceduru koju možete pokazati revizoru.
Članak je dio serije o sigurnoj razmjeni podataka. Praktične upute nalaze se u vodičima Jednokratni link, Sigurno slanje lozinki i Slanje kriptiranih dokumenata i nalaza.
Napomena
Ovaj članak je informativan i ne zamjenjuje pravni savjet. Za procjenu je li vaša tvrtka ključni ili važni subjekt obratite se nadležnom tijelu ili stručnjaku za usklađenost.
Što su NIS2 i GDPR i po čemu se razlikuju
Opća uredba o zaštiti podataka (GDPR) primjenjuje se od 25. svibnja 2018. na svakoga tko obrađuje osobne podatke – od obrta do bolnice. Cilj joj je zaštititi ljude čiji se podaci obrađuju. Direktiva NIS2 (Direktiva (EU) 2022/2555) zamijenila je prvu direktivu NIS i usmjerena je na otpornost organizacija koje pružaju važne usluge: energetiku, promet, bankarstvo, zdravstvo, digitalnu infrastrukturu, javnu upravu i niz drugih sektora.
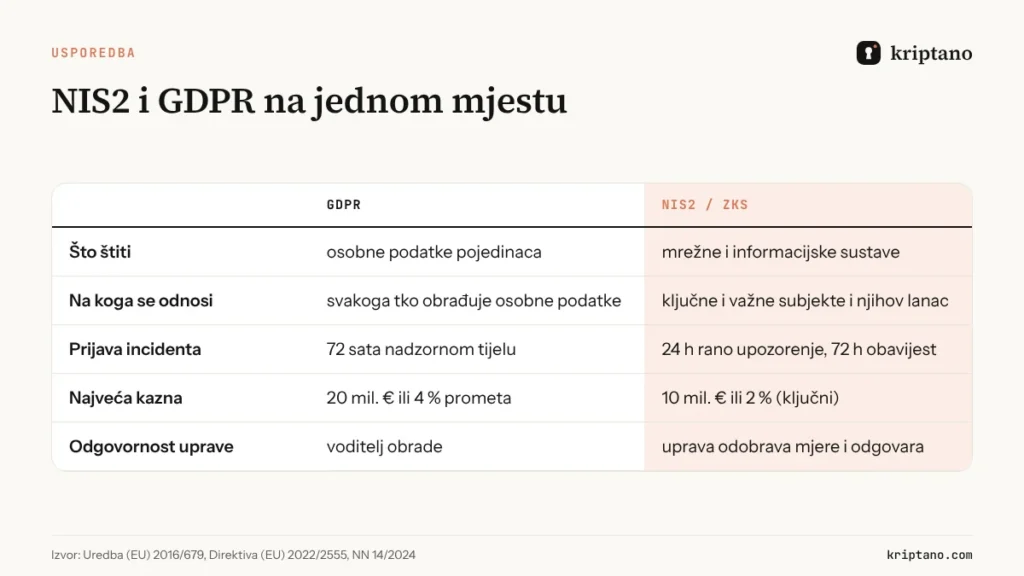
Razlika između NIS2 i GDPR-a važna je jer se obveze zbrajaju. Bolnica, računovodstveni servis za banku ili pružatelj usluga u oblaku mora istodobno ispuniti oba propisa: incident u kojem su procurile lozinke i nalazi može biti i povreda osobnih podataka prema GDPR-u i značajan incident prema NIS2. U oba slučaja prvo pitanje nadzornika bit će isto – koje ste mjere imali.
Tko u Hrvatskoj mora primjenjivati NIS2
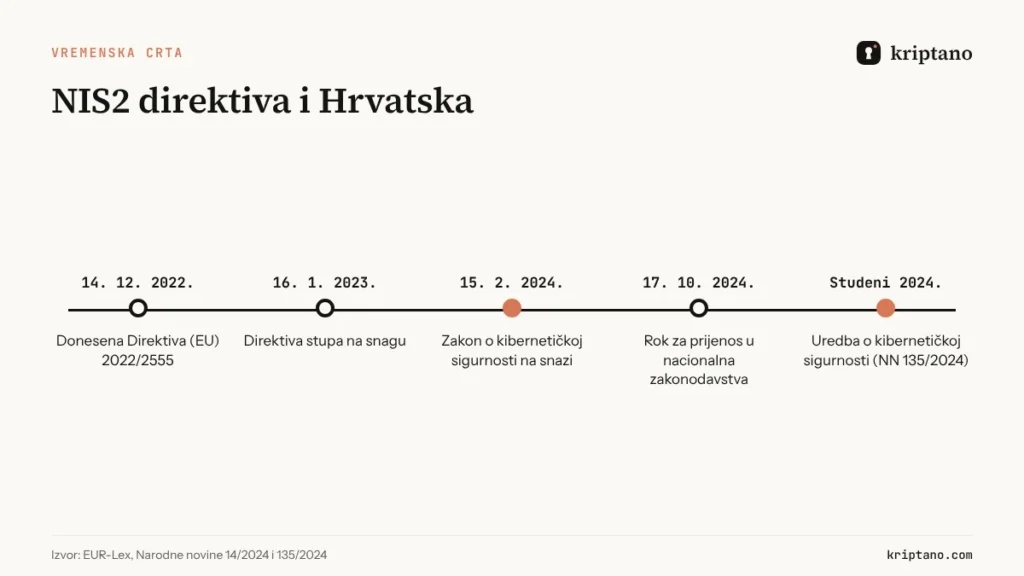
U Hrvatskoj je NIS2 prenesena Zakonom o kibernetičkoj sigurnosti (NN 14/2024), koji je na snazi od 15. veljače 2024. Hrvatska je time bila među prvim državama članicama koje su prenijele direktivu, mnogo prije europskog roka 17. listopada 2024. Detalje provedbe – razine mjera, prijavu incidenata, samoprocjenu i nadzor – razrađuje Uredba o kibernetičkoj sigurnosti (NN 135/2024).
Zakon dijeli obveznike na ključne i važne subjekte. Kategorizacija ovisi o sektoru iz priloga Zakona i o veličini: u pravilu su obuhvaćeni srednji i veliki subjekti u navedenim sektorima, a neki subjekti – primjerice pružatelji određenih digitalnih usluga i javna uprava – obuhvaćeni su bez obzira na veličinu. Nadležna tijela obveznike kategoriziraju i obavještavaju, a ključni subjekti podliježu reviziji kibernetičke sigurnosti, dok važni subjekti provode samoprocjenu najmanje jednom u dvije godine.
Ako niste obveznik, NIS2 vas se ipak može ticati. Ključni i važni subjekti moraju upravljati rizicima u lancu opskrbe, pa od svojih dobavljača – IT podrške, računovodstva, agencija, programera – traže dokaze o sigurnosnim mjerama. Mala tvrtka koja radi za bolnicu ili banku često prva dobije upitnik o tome kako razmjenjuje pristupne podatke.
Kazne: koliko stoji neusklađenost
I GDPR i NIS2 predviđaju visoke kazne. GDPR za najteže povrede predviđa do 20 milijuna eura ili 4 % ukupnog godišnjeg prometa na svjetskoj razini, ovisno o tome što je više. Direktiva NIS2 za ključne subjekte predviđa najmanje do 10 milijuna eura ili 2 %, a za važne subjekte najmanje do 7 milijuna eura ili 1,4 % prometa.
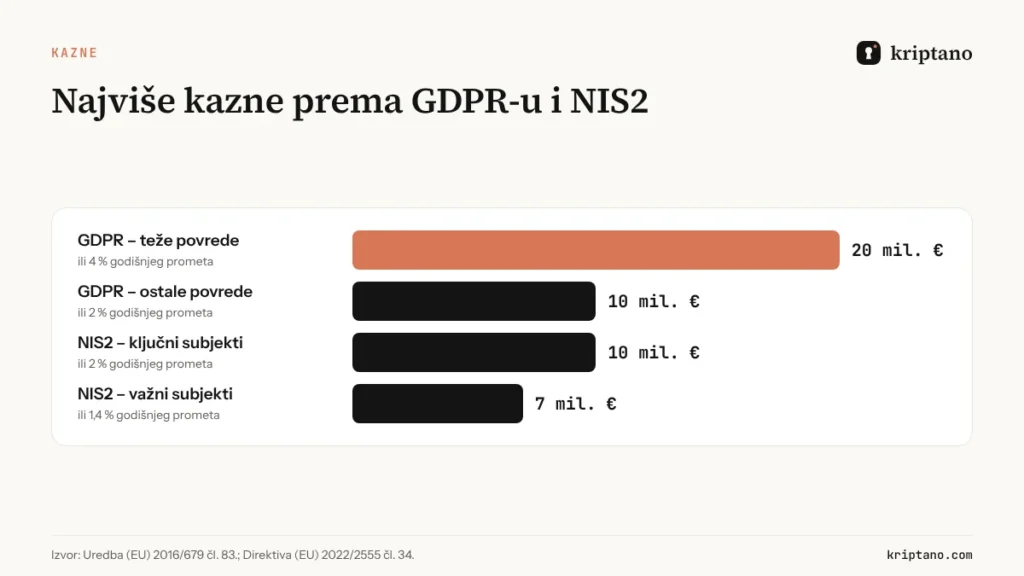
NIS2 donosi i novost koju uprave često previde: odgovornost uprave. Prema članku 20. direktive tijela upravljanja odobravaju mjere upravljanja kibernetičkim rizicima, nadziru njihovu provedbu i mogu odgovarati za povrede. Članovi uprave moraju proći i osposobljavanje. Kibernetička sigurnost time prestaje biti samo tema IT odjela.
Gdje se NIS2 i GDPR susreću: razmjena povjerljivih podataka
NIS2 i GDPR traže „odgovarajuće tehničke i organizacijske mjere”, ali ne propisuju alate. Kad ih čitamo zajedno, za razmjenu lozinki i dokumenata izlaze vrlo konkretni zahtjevi:
| Zahtjev | Izvor | Što to znači u praksi |
|---|---|---|
| Cjelovitost i povjerljivost | GDPR čl. 5. st. 1. f) | podaci ne smiju doći do neovlaštenih osoba |
| Ograničenje pohrane | GDPR čl. 5. st. 1. e) | lozinke i dokumenti ne ostaju u sandučićima |
| Šifriranje kao mjera | GDPR čl. 32. | podaci šifrirani prije slanja |
| Kriptografija i šifriranje | NIS2 čl. 21. st. 2. h) | pisana politika o korištenju šifriranja |
| Kontrola pristupa | NIS2 čl. 21. st. 2. i) | jasno je tko smije slati i primati pristupe |
| Zaštićena komunikacija | NIS2 čl. 21. st. 2. j) | zaštićena glasovna, video i tekstualna komunikacija |
| Lanac opskrbe | NIS2 čl. 21. st. 2. d) | dobavljači razmjenjuju pristupe sigurno |
Važni su i rokovi za prijavu incidenata. Prema GDPR-u (članak 33.) povredu osobnih podataka prijavljujete nadzornom tijelu – u Hrvatskoj Agenciji za zaštitu osobnih podataka – u roku od 72 sata. Prema NIS2 (članak 23.) za značajan incident šaljete rano upozorenje u roku od 24 sata, obavijest u roku od 72 sata i završno izvješće u roku od mjesec dana. Što manje povjerljivih podataka leži u sandučićima, to je manja šteta – i jednostavnija prijava – ako se incident dogodi.
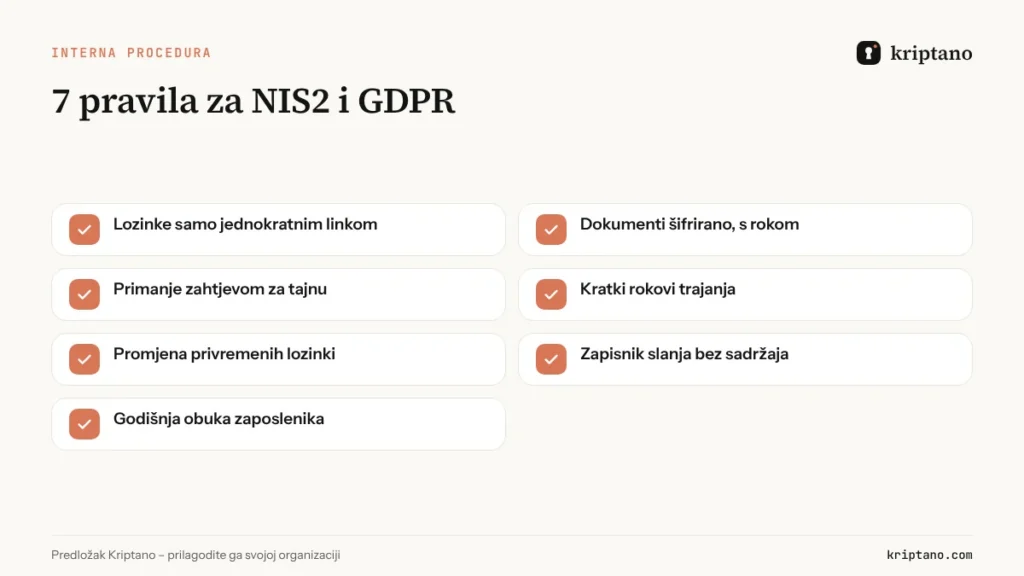
7 pravila interne procedure za NIS2 i GDPR
Kad je riječ o NIS2 i GDPR-u, revizor neće pitati koji alat koristite, nego koja pravila imate i kako ih provodite. Ovo je predložak procedure za razmjenu povjerljivih podataka koji možete prilagoditi svojoj tvrtki:
- Lozinke i pristupni podaci ne šalju se u tekstu e-pošte, chata ni ticketa – samo šifriranim jednokratnim linkom.
- Dokumenti s osobnim podacima šalju se šifrirano, s rokom trajanja i lozinkom za otvaranje koja ide drugim kanalom.
- Pristupne podatke od klijenata i dobavljača primamo zahtjevom za tajnu, a ne e-poštom.
- Rok trajanja linka je najviše onoliko koliko primatelju treba – za lozinke u pravilu sati, za dokumente nekoliko dana.
- Privremene lozinke mijenjaju se pri prvoj prijavi, a pristupi se ukidaju kad suradnja završi.
- Slanje povjerljivih podataka bilježi se u zapisniku (tko, kada, kome – bez sadržaja).
- Zaposlenici prolaze kratku obuku o ovim pravilima pri zapošljavanju i jednom godišnje.
Kako Kriptano pomaže ispuniti procedure
Dokazi za reviziju i samoprocjenu
Kad dođe revizija, samoprocjena ili upitnik velikog klijenta, trebat će vam dokazi. Za NIS2 i GDPR u području razmjene povjerljivih podataka to su obično:
- Pisana politika – procedura iz prethodnog poglavlja, odobrena od uprave.
- Popis alata i dobavljača – koji servis koristite za razmjenu tajni, gdje su mu poslužitelji i kakav je sigurnosni model.
- Zapisnik aktivnosti – izvoz iz kojeg se vidi da se procedura doista primjenjuje.
- Dokaz o obuci – popis zaposlenika koji su prošli upoznavanje s pravilima.
- Ugovori o obradi podataka – s dobavljačima koji obrađuju osobne podatke u vaše ime. Za ugovor o obradi s Kriptanom javite nam se putem kontakt obrasca.
Dobra je praksa jednom godišnje provjeriti jesu li se pravila doista primjenjivala: pretražite sandučiće i chatove po riječima „lozinka” i „password”. Ako ih nađete, procedura postoji samo na papiru.
NIS2 i GDPR u zdravstvu, financijama i javnoj upravi
NIS2 i GDPR najviše se preklapaju u sektorima koji su posebno izloženi jer obrađuju i osjetljive osobne podatke i kritične usluge. Zdravstvo – bolnice, poliklinike i laboratoriji – obrađuje podatke o zdravlju, koji su prema GDPR-u posebna kategorija, a pružatelji zdravstvene zaštite navedeni su u Prilogu I. direktive NIS2. Postupak za sigurno slanje nalaza pacijentima opisujemo u vodiču Slanje kriptiranih dokumenata i nalaza.
Financijski sektor uz NIS2 primjenjuje i uredbu DORA o digitalnoj operativnoj otpornosti, koja za banke i osiguravatelje ima prednost kao posebni propis. Javna uprava na razini središnje države obuhvaćena je NIS2 bez obzira na veličinu tijela, a države članice mogu obuhvatiti i regionalnu i lokalnu razinu – zato je kategorizaciju vrijedno provjeriti i u gradovima i općinama. Za sve njih vrijedi isto: šifrirani, kratkotrajni prijenos s jasnim zapisnikom lakše je obraniti od lozinke u e-pošti. Usporedbu šifriranog e-maila i jednokratnog linka pronaći ćete u članku Slanje kriptiranog e-maila.
Česta pitanja
Koja je razlika između NIS2 i GDPR?
GDPR štiti osobne podatke i primjenjuje se na svakoga tko ih obrađuje. NIS2 štiti mrežne i informacijske sustave ključnih i važnih subjekata. Mnoge organizacije moraju primjenjivati oba propisa.
Kako je NIS2 direktiva prenesena u Hrvatskoj?
Zakonom o kibernetičkoj sigurnosti (NN 14/2024), koji je na snazi od 15. veljače 2024., i Uredbom o kibernetičkoj sigurnosti (NN 135/2024).
Odnosi li se NIS2 na male tvrtke?
U pravilu su obuhvaćeni srednji i veliki subjekti u određenim sektorima, uz iznimke. Male tvrtke ipak osjećaju NIS2 kao dobavljači ključnih i važnih subjekata, koji moraju upravljati rizicima u lancu opskrbe.
Koliki su rokovi za prijavu incidenta?
Prema GDPR-u 72 sata od saznanja za povredu osobnih podataka. Prema NIS2 rano upozorenje u roku od 24 sata, obavijest u roku od 72 sata i završno izvješće u roku od mjesec dana.
Zahtijevaju li NIS2 i GDPR određeni alat za slanje lozinki?
Ne. Propisi traže odgovarajuće mjere – šifriranje, kontrolu pristupa, ograničenje pohrane i zaštićenu komunikaciju. Šifrirani jednokratni link uz zapisnik aktivnosti jedan je od načina da ih ispunite i dokažete.
Gdje su Kriptanovi poslužitelji?
U Europskoj uniji. Tajne se šifriraju u pregledniku, a poslužitelj čuva samo šifrirani zapis bez ključa.
Uvedite sigurnu razmjenu podataka danas
Prvi korak procedure možete napraviti odmah: pošaljite lozinku jednokratnim linkom umjesto e-poštom.