NIS2 und DSGVO: Was das NIS2-Umsetzungsgesetz für den Austausch von Zugangsdaten und Dokumenten bedeutet
Wer unter das NIS2UmsuCG fällt, was NIS2 und DSGVO beim Austausch von Passwörtern und vertraulichen Dokumenten verlangen, welche Bußgelder drohen – und ein Verfahren in 7 Punkten für Ihr ISMS.
Inhalt
- NIS2 und DSGVO: zwei Regelwerke, ein Ziel
- Das NIS2-Umsetzungsgesetz (NIS2UmsuCG) im Überblick
- NIS2 und DSGVO: Was die DSGVO beim Datenaustausch verlangt
- Bußgelder und Haftung nach NIS2 und DSGVO
- NIS2 und DSGVO in der Praxis: Anforderungen und Maßnahmen
- Verfahren in 7 Punkten für NIS2 und DSGVO
- Wie Kriptano NIS2 und DSGVO unterstützt
- Häufige Fragen
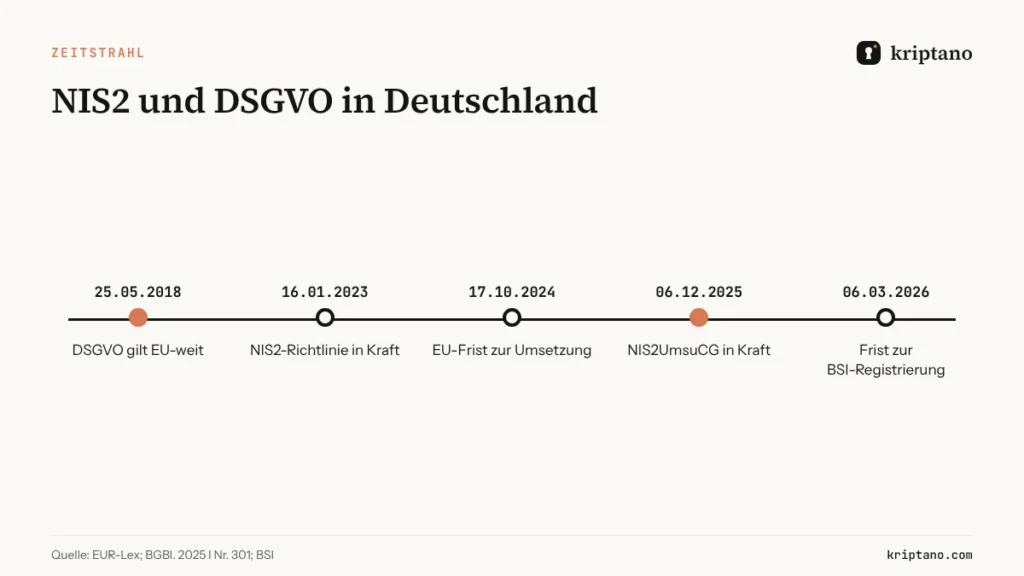
Zwei Regelwerke bestimmen heute, wie Unternehmen in Deutschland Passwörter und vertrauliche Dokumente austauschen: die Datenschutz-Grundverordnung (DSGVO), die seit 2018 gilt, und die NIS2-Richtlinie, die mit dem NIS2-Umsetzungs- und Cybersicherheitsstärkungsgesetz (NIS2UmsuCG) seit dem 6. Dezember 2025 in deutsches Recht umgesetzt ist. Keines schreibt ein bestimmtes Werkzeug vor. Beide verlangen geeignete technische Maßnahmen – und dass Sie diese nachweisen können. Dieser Beitrag erklärt, was NIS2 und DSGVO für den Versand von Zugangsdaten und Dokumenten bedeuten, und gibt Ihnen ein Verfahren, das Sie sofort übernehmen können.
Dies ist eine allgemeine Information, keine Rechtsberatung. Die praktische Seite beschreibt der Leitfaden Passwort sicher versenden.
NIS2 und DSGVO: zwei Regelwerke, ein Ziel
Die DSGVO schützt personenbezogene Daten, NIS2 die Netz- und Informationssysteme wichtiger Einrichtungen. Im Alltag überschneiden sie sich ständig: Ein per E-Mail versendetes Passwort ist ein Risiko für die Systeme (NIS2), und die Ausweiskopie im Anhang ist ein personenbezogenes Datum (DSGVO). Wer NIS2 und DSGVO gemeinsam betrachtet, spart doppelte Arbeit.
Das NIS2-Umsetzungsgesetz (NIS2UmsuCG) im Überblick
Der Bundestag hat das NIS2UmsuCG am 13. November 2025 beschlossen; es ist seit dem 6. Dezember 2025 in Kraft und hat das BSI-Gesetz (BSIG) grundlegend neu gefasst. Erfasst sind nach Schätzungen rund 29.500 Einrichtungen in 18 Sektoren – darunter Energie, Gesundheit, Transport, digitale Infrastruktur, IT-Dienstleistungen, verarbeitendes Gewerbe, Lebensmittel und Abfallwirtschaft –, in der Regel ab 50 Beschäftigten oder 10 Mio. € Jahresumsatz. Unterschieden wird zwischen besonders wichtigen und wichtigen Einrichtungen.
Registrierung, Meldepflichten, Risikomanagement
Nicht betroffen? Die Lieferkette erreicht Sie trotzdem
NIS2 und DSGVO: Was die DSGVO beim Datenaustausch verlangt
Die DSGVO gilt für jede Organisation, die personenbezogene Daten verarbeitet – unabhängig von Größe und Branche. Drei Grundsätze sind direkt relevant:
- Datenminimierung und Speicherbegrenzung (Art. 5): Daten dürfen nicht länger als nötig gespeichert werden. Eine Ausweiskopie in zehn Postfächern über Jahre besteht diesen Test nicht.
- Sicherheit der Verarbeitung (Art. 32): geeignete Maßnahmen, ausdrücklich einschließlich Verschlüsselung.
- Meldung von Datenpannen (Art. 33–34): Wird ein Postfach mit personenbezogenen Daten kompromittiert, ist die Aufsichtsbehörde gegebenenfalls binnen 72 Stunden zu informieren. Verschlüsselte und nicht mehr gespeicherte Daten verringern Risiko und Meldeaufwand.
Bußgelder und Haftung nach NIS2 und DSGVO
Beide Regelwerke sehen empfindliche Bußgelder vor; maßgeblich ist jeweils der höhere Betrag aus Festbetrag und Anteil am weltweiten Jahresumsatz.
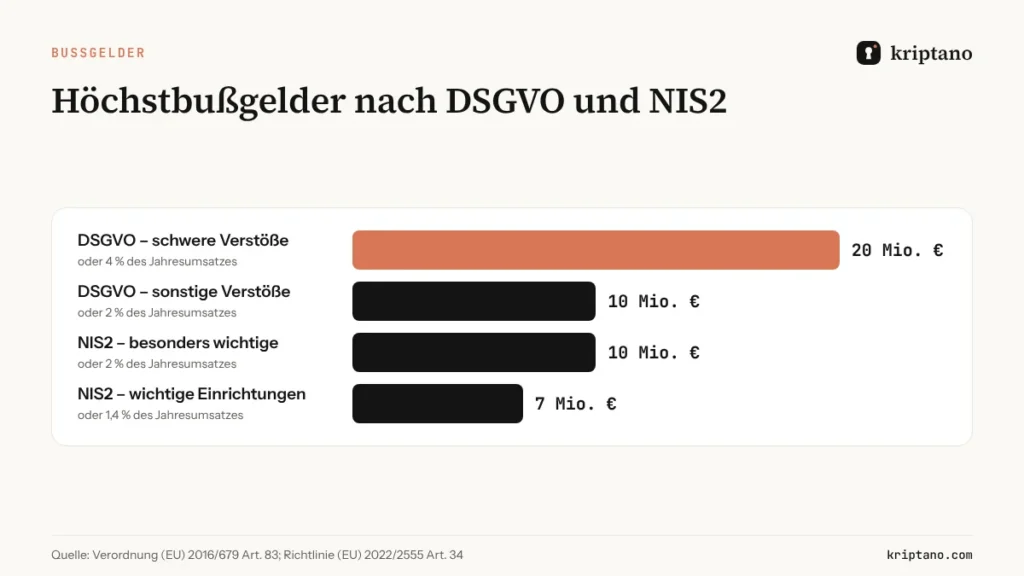
Bußgelder sind nicht die einzige Folge: Nach dem NIS2UmsuCG haftet die Geschäftsleitung persönlich, und jeder Vorfall kostet Zeit, Vertrauen und – bei Zulieferern – Aufträge.
NIS2 und DSGVO in der Praxis: Anforderungen und Maßnahmen
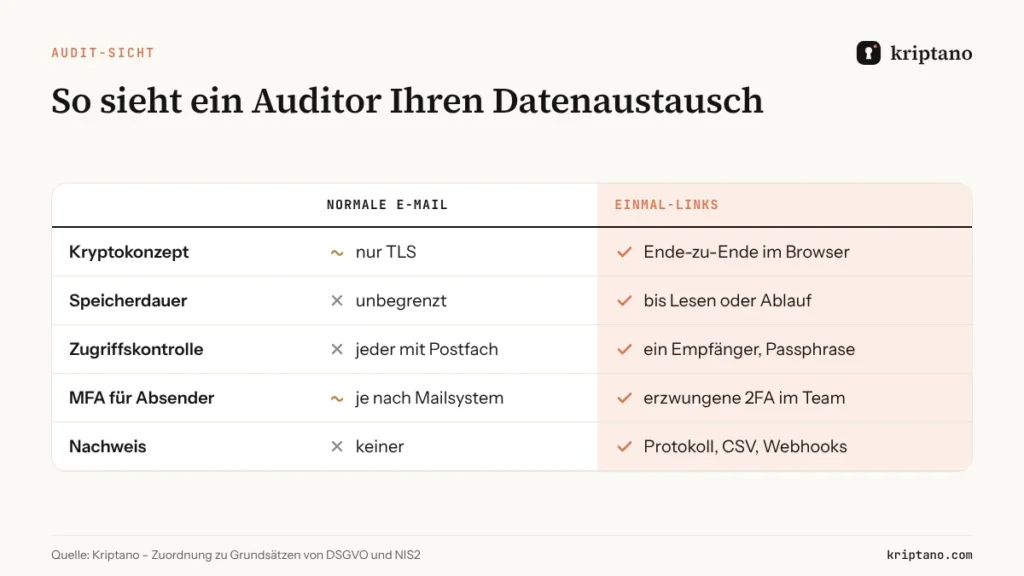
Die Tabelle übersetzt die rechtlichen Anforderungen in konkrete Maßnahmen für den täglichen Austausch.
| Anforderung | Quelle | Praktische Maßnahme |
|---|---|---|
| Verschlüsselung personenbezogener Daten | Art. 32 DSGVO, § 30 BSIG | Verschlüsselung im Browser (AES-256-GCM) |
| Speicherbegrenzung | Art. 5 DSGVO | Löschung nach dem Lesen oder Fristablauf |
| Zugriffskontrolle und MFA | § 30 BSIG | Teamrollen, erzwungene 2FA, Anmeldung per Google/Microsoft |
| Sicherheit der Lieferkette | § 30 BSIG | Anfragen an Zulieferer und Mandanten statt E-Mail |
| Nachweis und Wirksamkeit | Art. 5 Abs. 2 DSGVO, § 30 BSIG | Protokoll mit CSV-Export, Webhooks ins SIEM |
| Speicherort | Kapitel V DSGVO | Server und Speicher in der EU |
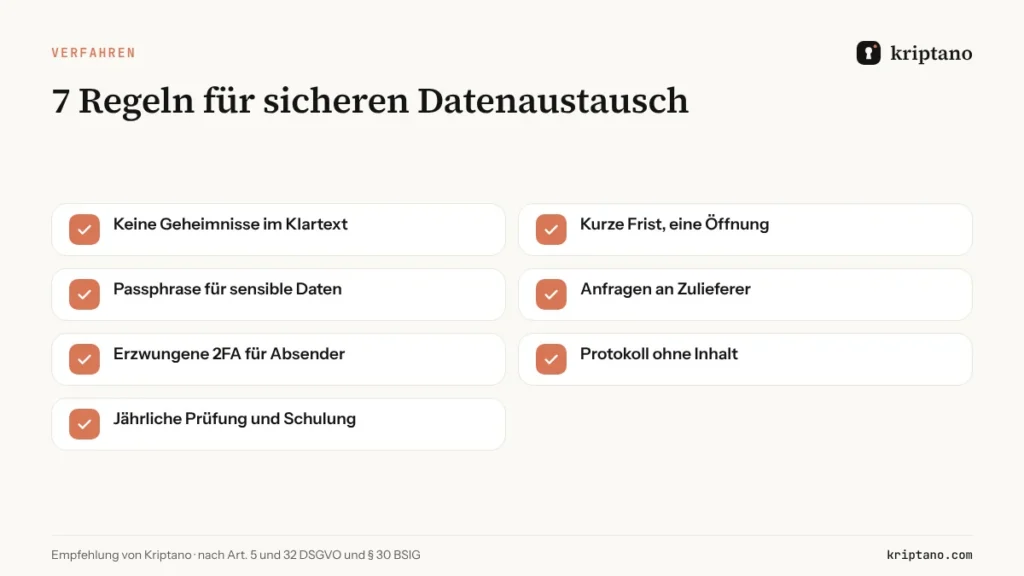
Verfahren in 7 Punkten für NIS2 und DSGVO
Für NIS2 und DSGVO wollen Auditoren eine schriftliche Regel sehen, die tatsächlich gelebt wird. Dieses Verfahren ist kurz genug dafür:
- Keine Zugangsdaten oder vertraulichen Dokumente im Klartext per E-Mail, Chat oder SMS – stattdessen verschlüsselte Einmal-Links.
- Kürzeste sinnvolle Frist und standardmäßig eine Öffnung.
- Passphrase für sensible Daten, über einen zweiten Kanal mitgeteilt.
- Zugangsdaten und Dokumente von Mandanten und Zulieferern werden angefragt, nicht per E-Mail erbeten.
- Alle, die Geheimnisse versenden, nutzen Zwei-Faktor-Anmeldung; Team-Administratoren erzwingen sie für alle Mitglieder.
- Jeder Austausch wird protokolliert – wer, wann, geöffnet oder nicht –, ohne Inhalt; Protokolle werden geprüft und für Audits exportiert.
- Das Verfahren wird jährlich überprüft, neue Mitarbeitende werden beim Onboarding geschult.
Wie Kriptano NIS2 und DSGVO unterstützt
– Verschlüsselung vor dem Upload: AES-256-GCM im Browser; der Schlüssel erreicht den Server nie (Details zur Sicherheit). – Minimale Speicherung: Geheimnisse und Dateien werden nach dem Lesen oder Fristablauf gelöscht; nur Metadaten bleiben für Ihre Übersicht. – Teamkontrollen: Rollen (Inhaber, Administrator, Mitglied), erzwungene 2FA für das ganze Team, Anmeldung mit Google oder Microsoft. – Protokoll: wer was gesendet hat und wann es geöffnet wurde – filterbar, als CSV exportierbar und per API abrufbar. – Webhooks: Ereignisse in Echtzeit (erstellt, geöffnet, abgelaufen) an Ihr SIEM oder Ticketsystem, mit HMAC signiert. – Hosting in der EU, keine Analyse-Tools Dritter auf Geheimnis-Seiten, Impressum und „Verträge hier kündigen“ nach deutschem Recht.
Den technischen Hintergrund zu Dateien finden Sie im Beitrag Dokumente sicher versenden, den Vergleich mit S/MIME und PGP unter Verschlüsselte E-Mail senden.
Kostenlos
Für gelegentliche Passwörter, ohne Registrierung.
0 €
dauerhaft
Kostenlos testen- 8 Geheimnisse pro Monat und IP-Adresse
- Gültigkeit bis 7 Tage
- 1 Aufruf pro Link
- Verschlüsselte Anhänge bis 5 MB
- Zusätzliches Passwort zum Öffnen
- QR-Code für den Link
- Passwort-Generator + Generator-API
- SSO-Anmeldung: Google + Microsoft
Start
Für Freelancer und kleine Büros.
6 € 4,80 € / Monat
monatliche Abrechnung jährliche Abrechnung: 57,60 €
Start wählen- 2.000 Geheimnisse pro Monat
- Gültigkeit bis 30 Tage
- Bis zu 10 Aufrufe pro Link
- Verschlüsselte Anhänge bis 50 MB
- 2 GB Speicher für Anhänge
- E-Mail, wenn ein Geheimnis geöffnet wird
- Passwort-Generator + Generator-API
- SSO-Anmeldung: Google + Microsoft
- Zwei-Faktor-Anmeldung (Authenticator-App)
- Bis zu 10 Geheimnis-Anfragen (Kunden senden Ihnen Daten)
Am beliebtesten
Pro
Für Agenturen, IT- und Buchhaltungsteams.
24,90 € 19,90 € / Monat
monatliche Abrechnung jährliche Abrechnung: 238,80 €
Pro wählen- 30.000 Geheimnisse pro Monat
- Gültigkeit bis 90 Tage
- Bis zu 50 Aufrufe pro Link
- Verschlüsselte Anhänge bis 500 MB
- 20 GB Speicher für Anhänge
- E-Mail, wenn ein Geheimnis geöffnet wird
- Passwort-Generator + Generator-API
- SSO-Anmeldung: Google + Microsoft
- Zwei-Faktor-Anmeldung (Authenticator-App)
- Bis zu 1.000 Geheimnis-Anfragen (Kunden senden Ihnen Daten)
- Automatischer Versand von Geheimnissen und Anfragen per E-Mail
- API-Zugang und Integrationen
- Ihr Logo und Ihre Farben
- Team mit bis zu 5 Mitgliedern
- Protokoll mit CSV-Export
- Webhooks (bis zu 10) mit HMAC-Signatur
- Teamrollen und verpflichtende 2FA
Pro Plus
Ihre Domain, Ihre Marke und größere Teams.
62,90 € 49,90 € / Monat
monatliche Abrechnung jährliche Abrechnung: 598,80 €
Pro Plus wählen- Unbegrenzt viele Geheimnisse
- Gültigkeit bis 365 Tage
- Bis zu 100 Aufrufe pro Link
- Verschlüsselte Anhänge bis 10 GB
- 1.000 GB Speicher für Anhänge
- E-Mail, wenn ein Geheimnis geöffnet wird
- Passwort-Generator + Generator-API
- SSO-Anmeldung: Google + Microsoft
- Zwei-Faktor-Anmeldung (Authenticator-App)
- Unbegrenzt viele Geheimnis-Anfragen
- Automatischer Versand von Geheimnissen und Anfragen per E-Mail
- API-Zugang und Integrationen
- Ihr Logo und Ihre Farben
- Team mit bis zu 50 Mitgliedern
- Protokoll mit CSV-Export
- Unbegrenzt viele Webhooks mit HMAC-Signatur
- Teamrollen und verpflichtende 2FA
- Unbegrenzt viele eigene Domains (z. B. geheim.ihre-firma.de)
- E-Mail-Versand von Ihrer eigenen Domain
- Eigener SMTP-Server
- Geoblocking und IP-Allowlist
- Ohne Kriptano-Kennzeichnung (White Label)
Alle Preise inkl. MwSt. Angebote per Überweisung zum gleichen Endpreis. Abonnement per Karte, PayPal, Apple Pay oder Google Pay über Paddle – oder Überweisung auf Angebot. Jederzeit kündbar.
Häufige Fragen
Gilt das NIS2-Umsetzungsgesetz für mein Unternehmen?
Das NIS2UmsuCG erfasst Einrichtungen aus 18 Sektoren, in der Regel ab 50 Beschäftigten oder 10 Mio. € Jahresumsatz, einige auch unabhängig von der Größe. Das BSI bietet eine Betroffenheitsprüfung an. Auch wenn Sie nicht betroffen sind, können Kunden als Teil ihrer Lieferkette ähnliche Standards verlangen.
Bis wann musste die Registrierung beim BSI erfolgen?
Einrichtungen, die bei Inkrafttreten am 6. Dezember 2025 betroffen waren, mussten sich innerhalb von drei Monaten registrieren, also bis zum 6. März 2026. Das BSI duldete Nachmeldungen bis Ende Juli 2026; die Pflicht besteht weiter.
Verlangt die DSGVO Verschlüsselung?
Die DSGVO verlangt geeignete Sicherheitsmaßnahmen und nennt Verschlüsselung ausdrücklich als Beispiel (Art. 32). Für Passwörter und vertrauliche Dokumente ist Verschlüsselung der praktikabelste Weg, diese Anforderung zu erfüllen.
Ist der Versand von Passwörtern per E-Mail ein DSGVO-Verstoß?
Nicht automatisch, aber er widerspricht der Speicherbegrenzung und macht eine Datenpanne wahrscheinlicher und schwerer einzudämmen. Die Aufsicht prüft, ob Ihre Maßnahmen dem Risiko angemessen waren.
Welche Nachweise verlangen Auditoren?
Meist ein schriftliches Verfahren, Belege für dessen Anwendung (Protokolle, Exporte), Zugriffskontrolle einschließlich MFA sowie Nachweise über Schulungen und regelmäßige Überprüfung.
Kann ich das Protokoll für ein Audit exportieren?
Ja. In Pro und Pro Plus lässt sich das Protokoll nach Zeitraum und Ereignistyp filtern und als CSV exportieren oder per API abrufen.
Sicheren Datenaustausch in Ihr Verfahren aufnehmen
Kostenlos starten; Teamrollen, erzwungene 2FA und Protokoll nach Bedarf ergänzen.