Passwörter sicher erstellen, merken und teilen: Was das BSI heute empfiehlt
„123456“ führt wieder die Liste der beliebtesten deutschen Passwörter an. Wie Sie Passwörter sicher erstellen, sich sichere Passwörter merken, sie richtig aufbewahren und Passwörter teilen, ohne Spuren in Mail und Chat zu hinterlassen – nach den aktuellen Empfehlungen des BSI.
Jedes Jahr dasselbe Bild: Auf der Liste der beliebtesten deutschen Passwörter steht wieder „123456“ ganz oben. Dabei ist es gar nicht schwer, Passwörter sicher zu erstellen – man muss nur die alten Regeln vergessen. Statt Sonderzeichen-Akrobatik und Wechsel alle 90 Tage empfiehlt das Bundesamt für Sicherheit in der Informationstechnik (BSI) heute vor allem Länge, ein eigenes Passwort pro Konto und einen zweiten Faktor. Dieser Ratgeber zeigt, wie sichere Passwörter entstehen, wie Sie sie sich merken, wo Sie sie aufbewahren – und wie Sie Passwörter teilen, ohne dass sie jahrelang in Postfächern und Chats liegen.
Inhalt
- Die häufigsten Passwörter 2025 – und warum sie in Sekunden fallen
- Was das BSI für sichere Passwörter empfiehlt
- Länge schlägt Komplexität: die Rechnung hinter sicheren Passwörtern
- Sichere Passwörter, die man sich merken kann: 4 Methoden
- Fünf Irrtümer über sichere Passwörter
- Passwörter sicher aufbewahren: Manager, Browser oder Papier
- Passwortwechsel war gestern: 2FA und Passkeys
- Passwörter teilen, ohne Spuren zu hinterlassen
- Was tun nach einem Datenleck?
- Sichere Passwörter in der Familie
- 7 Regeln: So bleiben Ihre Passwörter sicher
- Passwörter sicher im Unternehmen: was Teams zusätzlich regeln sollten
- Häufige Fragen
Die häufigsten Passwörter 2025 – und warum sie in Sekunden fallen
Das Hasso-Plattner-Institut (HPI) wertet jedes Jahr geleakte Zugangsdaten mit deutschen E-Mail-Adressen aus. Für 2025 steht laut ZDFheute erneut „123456“ an der Spitze, gefolgt von „123456789“, „565656“ und „12345678“. Weiter unten finden sich Klassiker wie „passwort“, „hallo123“ und sogar „kaffeetasse“.
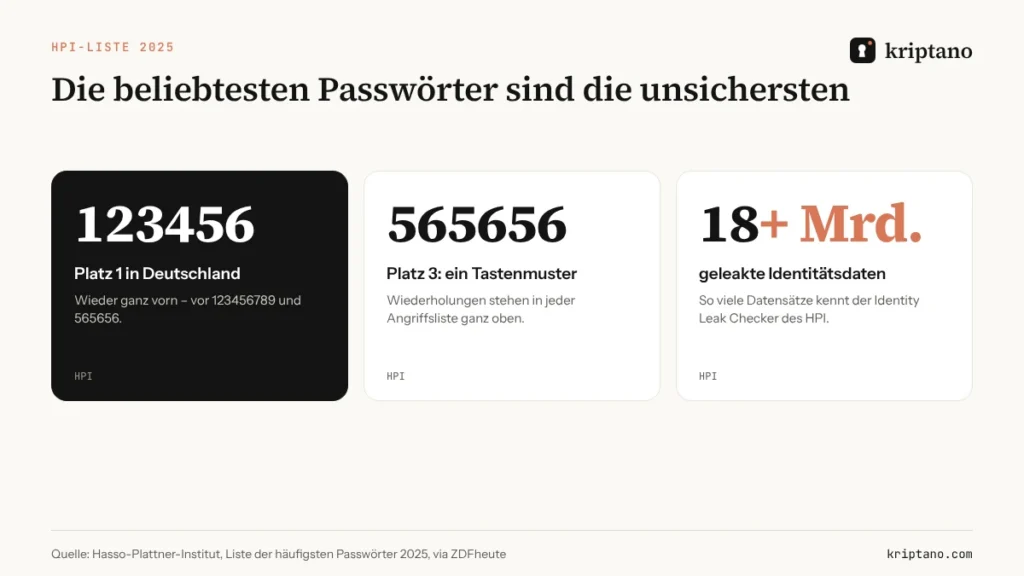
Solche Passwörter werden nicht „geknackt“ – sie werden einfach als Erstes ausprobiert. Angreifer arbeiten mit Listen aus früheren Datenlecks, mit Wörterbüchern und mit Programmen, die gängige Muster wie „Wort plus Jahreszahl plus Ausrufezeichen“ automatisch durchspielen. Noch gefährlicher ist die Wiederverwendung: Taucht ein Passwort in einem einzigen Leck auf, probieren Kriminelle es automatisiert bei Mailanbietern, Shops und Banken aus. Wer überall dasselbe nutzt, verliert mit einem Leck alle Konten.
Was das BSI für sichere Passwörter empfiehlt
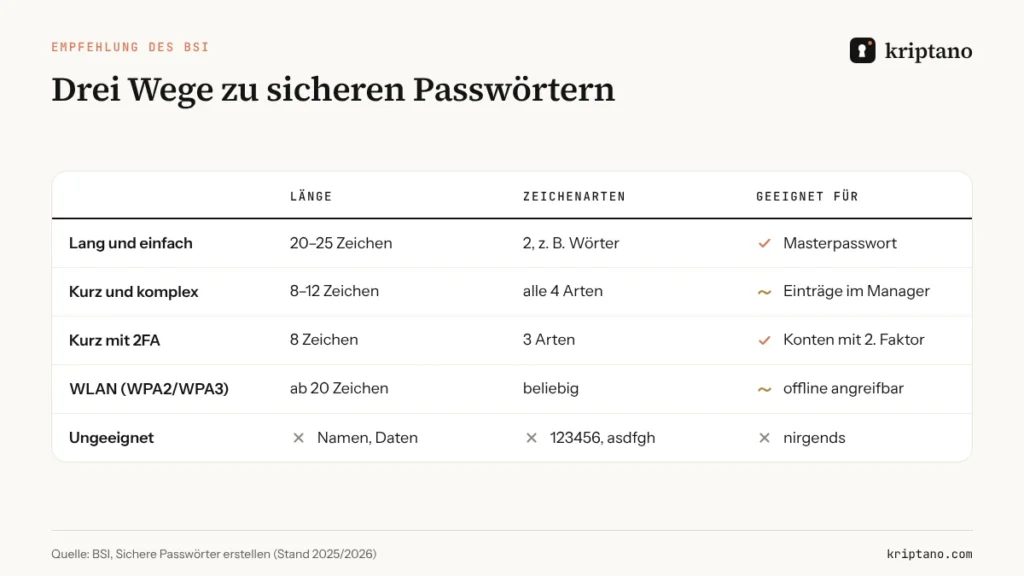
Das BSI beschreibt auf seiner Seite Sichere Passwörter erstellen drei gleichwertige Wege. Ein gutes Passwort ist
- 20 bis 25 Zeichen lang und nutzt zwei Zeichenarten – zum Beispiel eine Folge von Wörtern. Lang und weniger komplex.
- 8 bis 12 Zeichen lang und nutzt alle vier Zeichenarten – Groß- und Kleinbuchstaben, Ziffern und Sonderzeichen. Kürzer und komplex.
- 8 Zeichen lang mit drei Zeichenarten und zusätzlich durch einen zweiten Faktor geschützt – etwa Fingerabdruck, App-Bestätigung oder PIN.
Für WLAN-Schlüssel mit WPA2 oder WPA3 rät das BSI zu mindestens 20 Zeichen, weil dort Offline-Angriffe möglich sind: Angreifer können beliebig viele Versuche ohne Sperre durchrechnen. Außerdem empfiehlt das Amt, auf Umlaute und Zeichen wie „ß“ oder „€“ zu verzichten – auf ausländischen Tastaturen fehlen sie, und manche Dienste kodieren sie anders. Die Verbraucherzentrale kommt zu sehr ähnlichen Empfehlungen.
Ein oft übersehener Fall sind voreingestellte Passwörter. Router, Drucker, Kameras und smarte Steckdosen kommen häufig mit einem Standardzugang ab Werk. Angreifer probieren genau diese Kombinationen zuerst aus, weil sie in Handbüchern und Foren stehen. Das BSI rät deshalb, im Handbuch nachzusehen, welche Konten ein Gerät mitbringt, und deren Passwörter sofort zu ändern – am besten auf eine lange Wortkette, die Sie im Passwortmanager ablegen. Auch das WLAN-Passwort auf der Rückseite des Routers sollten Sie ersetzen, wenn das Gerät für Besucher oder Handwerker gut sichtbar steht.
Was das BSI ausdrücklich nicht mehr empfiehlt: Ziffern oder Ausrufezeichen einfach ans Ende eines simplen Wortes zu hängen, und Namen von Familienmitgliedern, Haustieren oder Geburtsdaten. Auch Tastaturmuster wie „asdfgh“ oder „1234abcd“ stehen auf den Sperrlisten vieler Anbieter.
Länge schlägt Komplexität: die Rechnung hinter sicheren Passwörtern
Warum ist ein langer Satz aus Wörtern so stark wie ein kurzes Zeichen-Chaos? Weil die Zahl der möglichen Kombinationen mit jeder zusätzlichen Stelle multipliziert wird. Sicherheitsfachleute messen das in Bit: Jedes zusätzliche Bit verdoppelt die Zahl der Versuche, die ein Angreifer im Durchschnitt braucht.
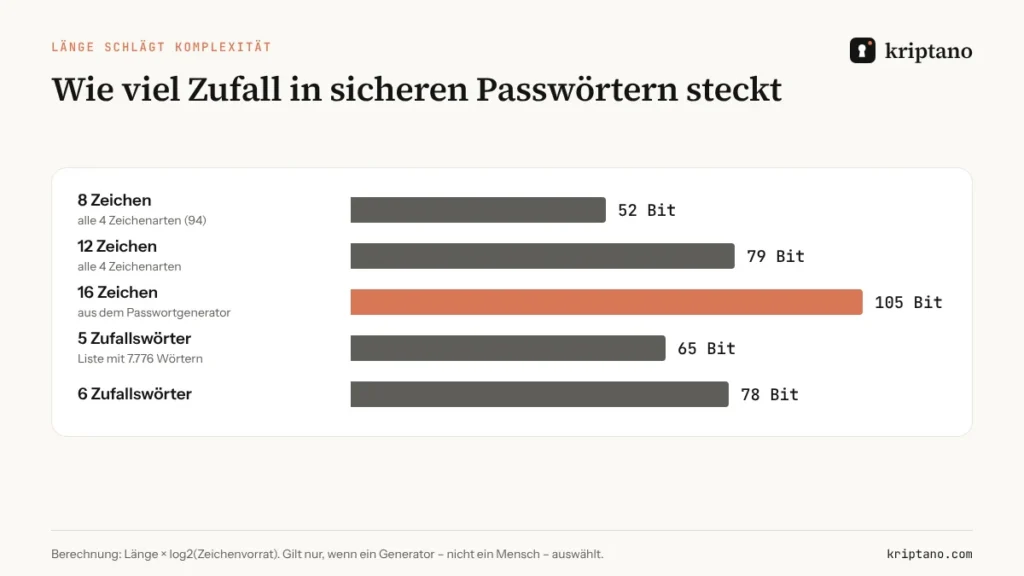
Die Zahlen gelten allerdings nur, wenn der Zufall echt ist. Ein Mensch, der „sich ein Passwort ausdenkt“, wählt nach Mustern: ein Wort mit großem Anfangsbuchstaben, eine Zahl am Ende, ein Ausrufezeichen. Genau diese Muster probieren Angriffsprogramme zuerst. Deshalb gilt: Lassen Sie Passwörter von einem Generator erzeugen – im Passwortmanager oder im Browser – oder wählen Sie Wörter wirklich zufällig, etwa per Würfel aus einer Wortliste.
Sichere Passwörter, die man sich merken kann: 4 Methoden
Die meisten Passwörter müssen Sie sich gar nicht merken; das erledigt der Passwortmanager. Ein paar wenige aber schon: das Masterpasswort, die Anmeldung am Computer, vielleicht das wichtigste E-Mail-Konto. Für diese Fälle gibt es vier bewährte Methoden.
1. Die Wortkette
Wählen Sie fünf oder sechs zufällige Wörter und trennen Sie sie mit Leerzeichen oder einem Zeichen Ihrer Wahl, etwa „Kiesel Tango Ordner Wolke Trompete“. Das BSI nennt diese Methode ausdrücklich: leicht zu merken, leicht zu tippen, für Angreifer schwer zu brechen. Wichtig ist, dass die Wörter nichts miteinander und nichts mit Ihnen zu tun haben.
2. Die Satzmethode
Denken Sie sich einen Satz aus, den nur Sie kennen, und nehmen Sie von jedem Wort den ersten Buchstaben, inklusive Zahlen und Satzzeichen: „Im Sommer 2019 sind wir mit 3 Hunden nach Rügen gefahren!“ wird zu „IS2swm3HnRg!“. Das ergibt kurze, komplexe Passwörter für Konten mit zweitem Faktor.
3. Das Passwort-Merkblatt des BSI
Das BSI hat mit Nutzerinnen und Nutzern ein Passwort-Merkblatt entwickelt. Jedes Passwort besteht aus zwei Teilen: einem Grundpasswort, das Sie nur im Kopf behalten, und einem kontospezifischen Teil, den Sie auf dem Merkblatt notieren. Findet jemand das Blatt, fehlt ihm trotzdem die Hälfte.
4. Ein Masterpasswort für den Passwortmanager
Die bequemste Lösung: Sie merken sich ein einziges, langes Passwort – am besten eine Wortkette mit 20 Zeichen oder mehr – und lassen den Passwortmanager alle anderen erzeugen. So bleiben sichere Passwörter, die man sich merken kann, auf ein einziges beschränkt, und alle anderen dürfen völlig zufällig sein.
Fünf Irrtümer über sichere Passwörter
Viele Regeln, die sich in Köpfen und Firmenrichtlinien gehalten haben, stammen aus einer Zeit vor Passwortmanagern und Datenlecks mit Milliarden Einträgen. Diese fünf Irrtümer begegnen uns am häufigsten:
- „Ein Sonderzeichen macht jedes Passwort sicher.“ „Sommer2026!“ erfüllt fast jede Komplexitätsregel und steht trotzdem in jeder Angriffsliste. Entscheidend ist Zufall, nicht das Ausrufezeichen.
- „Ein wirklich gutes Passwort darf ich überall nutzen.“ Nein. Auch das stärkste Passwort ist wertlos, sobald es bei einem einzigen Dienst ausläuft. Passwörter sicher zu machen heißt vor allem: für jedes Konto ein eigenes.
- „Passwortmanager sind ein zu großes Risiko.“ Ein gut geschützter Manager mit zweitem Faktor ist deutlich sicherer als dieselben drei Passwörter überall. Das Risiko ist real, aber beherrschbar.
- „Mein Konto ist für Hacker uninteressant.“ Angriffe laufen automatisiert. Ein übernommenes Mailkonto ist wertvoll, weil darüber alle anderen Passwörter zurückgesetzt werden können.
- „Aufschreiben ist immer verboten.“ Der Beirat Digitaler Verbraucherschutz des BSI sieht das differenzierter: Ein Zettel im verschlossenen Schrank ist besser als ein schwaches Passwort, das man sich merken kann.
Gerade der letzte Punkt zeigt, dass es keine perfekte Lösung für alle gibt. Wichtig ist, dass Ihre Passwörter sicher, einzigartig und lang sind – wo Sie sie aufbewahren, darf zu Ihrem Alltag passen.
Passwörter sicher aufbewahren: Manager, Browser oder Papier
Das BSI beschreibt vier Wege der Passwortverwaltung und überlässt die Wahl bewusst Ihnen:
| Methode | Vorteil | Worauf Sie achten müssen |
|---|---|---|
| Papierliste | offline, kein Programm nötig | sicher verwahren, Merkblatt-Methode nutzen |
| Digitaler Notizzettel | ohne Zusatzsoftware | Datei verschlüsseln, Backup anlegen |
| Passwortmanager im Browser | bequem, schlägt starke Passwörter vor | mit Masterpasswort oder Biometrie sperren |
| Eigenständiger Passwortmanager | geräteübergreifend, mit Leak-Prüfung | seriösen Anbieter wählen, 2FA aktivieren |
Ein Passwortmanager ist für die meisten Menschen die beste Wahl, hat aber zwei Schwachstellen, die das BSI offen benennt: Wer das Masterpasswort vergisst, verliert im schlimmsten Fall alles, und ein erfolgreicher Angriff auf den Manager trifft alle Passwörter auf einmal. Schützen Sie den Tresor deshalb mit einem starken Masterpasswort *und* einem zweiten Faktor, und notieren Sie die Wiederherstellungsdaten auf Papier.
Passwortwechsel war gestern: 2FA und Passkeys
Lange galt: Passwörter alle drei Monate ändern. Diese Regel hat das BSI aufgegeben. In seiner Pressemitteilung vom Januar 2025 heißt es sinngemäß: Regelmäßige Wechsel führen erfahrungsgemäß zu immer schwächeren Passwörtern und sollten auch von Arbeitgebern nicht erzwungen werden. Ändern sollten Sie ein Passwort nur, wenn es schwach ist oder Sie den Verdacht haben, dass es nicht mehr geheim ist.
Stattdessen empfiehlt das BSI zwei Dinge:
- Zwei-Faktor-Authentisierung (2FA) überall aktivieren, wo sie angeboten wird – am besten per App oder Sicherheitsschlüssel, SMS nur als Notlösung.
- Passkeys nutzen, wo möglich. Dabei melden Sie sich mit Fingerabdruck, Gesichtserkennung oder Geräte-PIN an. Ein Passwort, das gestohlen werden könnte, gibt es dann nicht mehr.
Immer mehr Dienste unterstützen Passkeys, von großen Shops über Banken bis zu deutschen Freemailern. Ein Blick in die Sicherheitseinstellungen Ihrer wichtigsten Konten lohnt sich also einmal im Quartal: Wo ein Passkey möglich ist, richten Sie ihn ein und behalten das Passwort nur noch als Rückfallebene im Passwortmanager.
Passkeys lösen das Problem für Ihre eigenen Anmeldungen. Sie helfen aber nicht, wenn Sie ein WLAN-Passwort, einen Router-Zugang oder ein gemeinsam genutztes Konto weitergeben müssen. Dafür brauchen Sie einen Weg, Passwörter sicher zu teilen.
Passwörter teilen, ohne Spuren zu hinterlassen
Die meisten Passwörter werden nicht durch raffinierte Angriffe verraten, sondern weil sie irgendwo herumliegen: in einer E-Mail von 2019, in einem WhatsApp-Verlauf, auf einem Zettel am Bildschirm. Wer Passwörter teilen muss – mit Kollegen, Dienstleistern, der Familie –, sollte deshalb einen Kanal wählen, der nichts zurücklässt.
Ein verschlüsselter Einmal-Link erfüllt genau das. Sie fügen das Passwort ein, der Inhalt wird mit AES-256-GCM direkt in Ihrem Browser verschlüsselt, und Sie verschicken nur den Link. Der Schlüssel steht im Teil nach dem # und erreicht den Server nie. Öffnet der Empfänger den Link, wird der Inhalt angezeigt und sofort gelöscht. Linkvorschauen in Chats verbrauchen ihn nicht. Für besonders heikle Zugänge vereinbaren Sie zusätzlich eine Passphrase per Telefon: Nach fünf falschen Versuchen wird der Inhalt vernichtet.
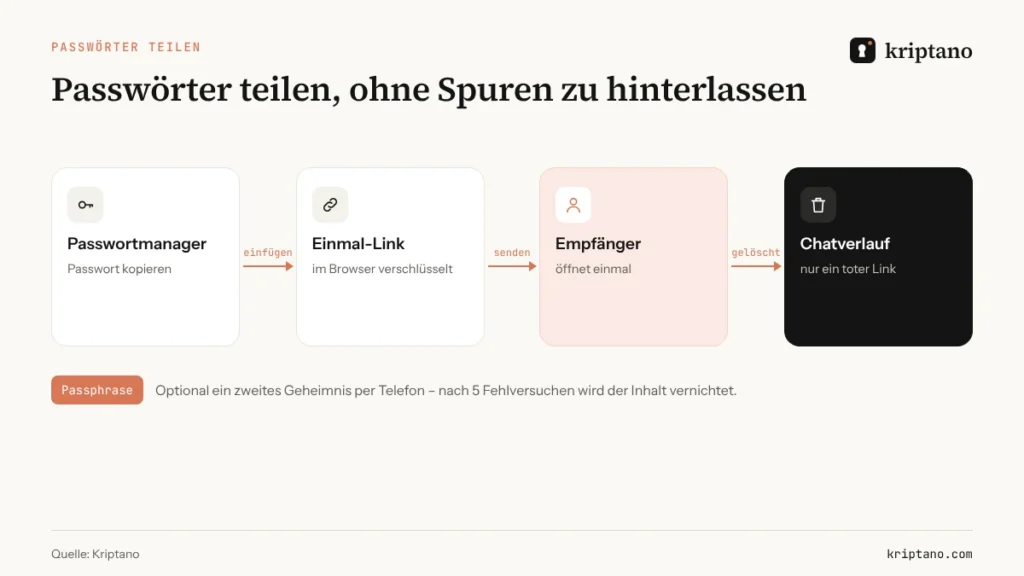
Für Teams gibt es mehr Möglichkeiten: Mit einer Passwort-Anfrage bitten Sie jemanden, Ihnen Zugangsdaten verschlüsselt zu *schicken* – etwa einen Kunden, der Ihnen den Zugang zu seiner Website gibt. Wie Unternehmen Passwörter sicher versenden und neue Mitarbeitende mit Initialpasswörtern versorgen, beschreiben unsere Leitfäden Passwort sicher versenden und Initialpasswort und Zugangsdaten übergeben.
Was tun nach einem Datenleck?
Selbst wer Passwörter sicher wählt, kann Opfer eines Lecks werden – nicht durch eigene Fehler, sondern weil ein Dienst gehackt wurde. Dann zählt Geschwindigkeit:
Betroffenheit prüfen
Mit dem Identity Leak Checker des HPI oder Diensten wie Have I Been Pwned.
2 MinutenPasswort beim betroffenen Dienst ändern
Neues, zufälliges Passwort aus dem Generator.
5 MinutenWiederverwendung beenden
Überall dort ändern, wo dasselbe Passwort genutzt wurde.
15 MinutenZweiten Faktor aktivieren
App, Sicherheitsschlüssel oder Passkey.
5 MinutenPostfach prüfen
Weiterleitungsregeln und verknüpfte Geräte kontrollieren.
5 Minuten
Der letzte Schritt wird oft vergessen: Angreifer, die ein E-Mail-Konto übernehmen, richten gern eine unauffällige Weiterleitung ein und lesen so auch nach dem Passwortwechsel mit. Ein gut geschütztes Postfach ist die Grundlage für alles andere – welche Anbieter dabei helfen, zeigt unser Vergleich sichere E-Mail-Anbieter. Und wenn ein Leck personenbezogene Daten von Kunden betrifft, beginnen nach der DSGVO Meldefristen; mehr dazu im Beitrag personenbezogene Daten per Mail versenden.
Sichere Passwörter in der Familie
Zu Hause wird oft geteilt: das Streaming-Konto, der Zugang zum Router, das Passwort für das Kundenkonto beim Stromanbieter. Viele Familien schreiben solche Zugänge in den Familienchat, wo sie für immer stehen bleiben – auch auf dem alten Handy, das längst verkauft wurde. Besser sind zwei einfache Gewohnheiten. Erstens: Nutzen Sie einen Passwortmanager mit Familienfunktion, in dem gemeinsame Zugänge in einem geteilten Tresor liegen. Zweitens: Wenn Sie Passwörter teilen, die nur eine Person einmal braucht – das WLAN für Gäste, den Zugang für die Babysitterin –, schicken Sie einen Einmal-Link statt einer Chatnachricht.
Kindern bringen Sie sichere Passwörter am besten mit der Wortkette bei: drei, vier lustige Wörter sind leichter zu merken als „Lea2015!“ und um ein Vielfaches stärker. Erklären Sie dabei gleich die wichtigste Regel: Ein Passwort verrät man niemandem, auch nicht der besten Freundin.
7 Regeln: So bleiben Ihre Passwörter sicher
- Länge vor Komplexität. Für alles, was Sie tippen müssen: eine Wortkette ab 20 Zeichen.
- Ein Passwort pro Konto. Wiederverwendung ist das größte Risiko überhaupt.
- Ein Passwortmanager für den Rest. Er erzeugt, speichert und füllt sichere Passwörter aus.
- Zweiter Faktor oder Passkey für E-Mail, Bank, Cloud und Social Media.
- Keine persönlichen Bezüge und keine Muster – weder Haustier noch Geburtsjahr noch „qwertz“.
- Wechseln nur bei Verdacht, dann aber sofort und überall dort, wo das Passwort noch im Einsatz ist.
- Passwörter teilen nur per Einmal-Link, nie im Klartext per Mail, SMS oder Messenger.
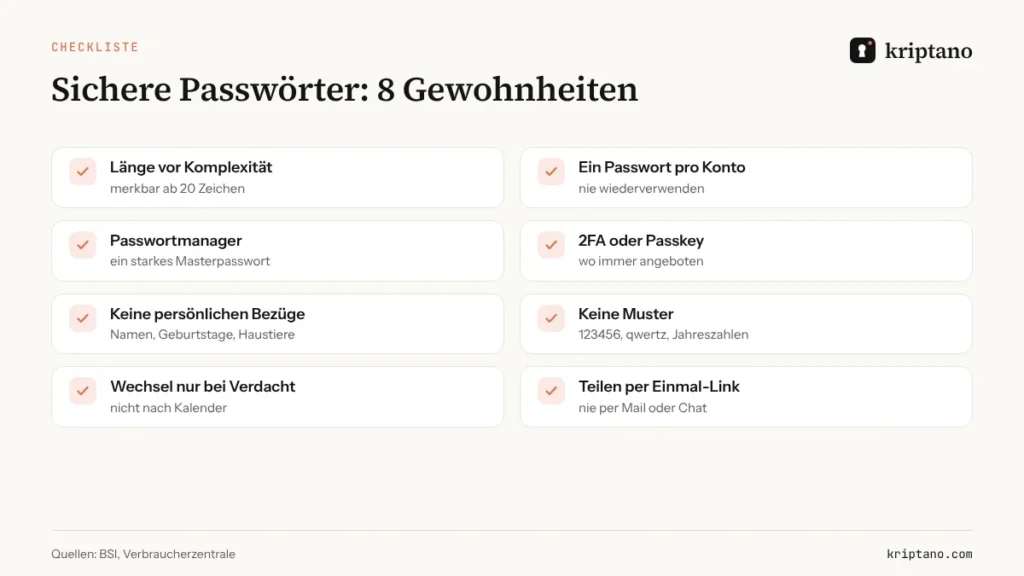
Wer diese Regeln einmal umsetzt, muss sich danach kaum noch um Passwörter kümmern. Der Aufwand liegt am Anfang: einen Manager einrichten, die wichtigsten Konten mit neuen Passwörtern und einem zweiten Faktor versehen und alte Zugangsdaten aus Postfächern und Chats löschen. Danach laufen sichere Passwörter fast von selbst.
Passwörter sicher im Unternehmen: was Teams zusätzlich regeln sollten
Im Unternehmen kommt eine weitere Ebene dazu: Passwörter gehören dort nicht einer Person, sondern einer Rolle. Wer den Social-Media-Zugang, das Kundenportal oder den Router betreut, wechselt irgendwann – und mit ihm muss das Wissen sauber übergeben werden. Bewährt hat sich ein Team-Passwortmanager mit geteilten Tresoren, in dem jede Person nur die Zugänge sieht, die sie braucht. Verlässt jemand das Team, werden die betroffenen Passwörter gezielt geändert.
Für alles, was nach außen geht – Zugänge für Agenturen, Steuerberater oder IT-Dienstleister –, legen Sie fest, dass Passwörter nur per Einmal-Link oder Passwort-Anfrage reisen. Ein Protokoll mit CSV-Export zeigt später, wann welcher Link geöffnet wurde. Das hilft bei Audits nach NIS2 und DSGVO; unser Beitrag NIS2 und DSGVO beschreibt, was dabei dokumentiert werden sollte.
Häufige Fragen
Wie lang muss ein sicheres Passwort sein?
Das BSI nennt drei Wege: 20 bis 25 Zeichen mit zwei Zeichenarten, 8 bis 12 Zeichen mit allen vier Zeichenarten oder 8 Zeichen mit drei Zeichenarten plus zweitem Faktor. WLAN-Passwörter sollten mindestens 20 Zeichen haben.
Wie merke ich mir sichere Passwörter?
Am einfachsten mit einer Wortkette aus fünf oder sechs zufälligen Wörtern oder mit der Satzmethode. Für alle anderen Konten nutzen Sie einen Passwortmanager, sodass Sie sich nur ein einziges Masterpasswort merken müssen.
Muss ich Passwörter regelmäßig ändern?
Nein. Das BSI rät seit Jahren davon ab, weil regelmäßige Wechsel zu schwächeren Passwörtern führen. Ändern Sie ein Passwort, wenn es schwach ist oder Sie vermuten, dass es bekannt geworden ist.
Ist es sicher, Passwörter im Browser zu speichern?
Ja, wenn der Browser-Passwortmanager mit einem Masterpasswort oder Biometrie geschützt ist und Ihr Gerät gesperrt wird. Wer mehrere Geräte und Browser nutzt, ist mit einem eigenständigen Passwortmanager meist besser bedient.
Was ist ein Passkey?
Ein Passkey ersetzt das Passwort durch ein kryptografisches Schlüsselpaar auf Ihrem Gerät. Sie melden sich mit Fingerabdruck, Gesichtserkennung oder Geräte-PIN an. Da kein Passwort übertragen wird, kann es auch nicht abgefischt oder in einem Datenleck veröffentlicht werden.
Darf ich Passwörter aufschreiben?
Ja, wenn Sie den Zettel sicher verwahren, zum Beispiel in einer abschließbaren Schublade. Das BSI empfiehlt dafür sein Passwort-Merkblatt: Ein Teil des Passworts steht auf dem Blatt, der andere bleibt nur in Ihrem Kopf.
Wie kann ich Passwörter sicher teilen?
Mit einem verschlüsselten Einmal-Link, der nach dem ersten Öffnen gelöscht wird. Das Passwort bleibt so weder im Postfach noch im Chatverlauf liegen. Für Teams eignen sich zusätzlich geteilte Tresore im Passwortmanager.
Das nächste Passwort sicher teilen
Kostenlos und ohne Registrierung. Im Browser verschlüsselt und nach dem Lesen gelöscht.