Pošiljanje šifrirane e-pošte: S/MIME, PGP ali enkratna povezava?
Kako deluje šifrirana e-pošta, kaj ščiti TLS in kaj šifriranje od konca do konca ter kako zaupno vsebino poslati po e-pošti brez potrdil in namestitve.
Vsebina članka
- Kaj je šifrirana e-pošta in zakaj izraz zmede
- Šifriranje od konca do konca v e-pošti: S/MIME in PGP
- Šifrirana e-pošta ali enkratna povezava?
- Pošiljanje šifrirane e-pošte v 4 korakih – brez namestitve
- Primerjava načinov pošiljanja zaupne vsebine po e-pošti
- Šifriranje od konca do konca: kaj pomeni in česa ne
- Varna poslovna e-pošta: kontrolni seznam
- Šifrirana e-pošta, NIS2 in GDPR
- Pogosta vprašanja
Pošiljanje šifrirane e-pošte se sliši preprosto, v praksi pa pomeni zelo različne stvari. Za nekatere je šifrirana e-pošta vsako sporočilo, poslano prek HTTPS, za druge le sporočilo, šifrirano s PGP ali potrdilom S/MIME. Razlika ni akademska: od nje je odvisno, ali lahko nekdo, ki pride do vašega nabiralnika, prebere gesla, pogodbe in izvide, ki ste jih poslali. V tem vodniku pojasnjujemo ravni zaščite e-pošte, zakaj je šifriranje od konca do konca v e-pošti zahtevno za vsakdanjo rabo in kako zaupno vsebino poslati po e-pošti brez namestitve – z enkratno povezavo.
Če vas zanima, kako enkratna povezava deluje v ozadju, preberite temeljni vodnik Enkratna povezava. Tukaj se ukvarjamo z e-pošto.
Kaj je šifrirana e-pošta in zakaj izraz zmede
E-pošta je nastala v času, ko nihče ni razmišljal o šifriranju. Zaščita je bila dodana pozneje, v plasteh, zato ima izraz »šifrirana e-pošta« danes vsaj tri različne pomene:
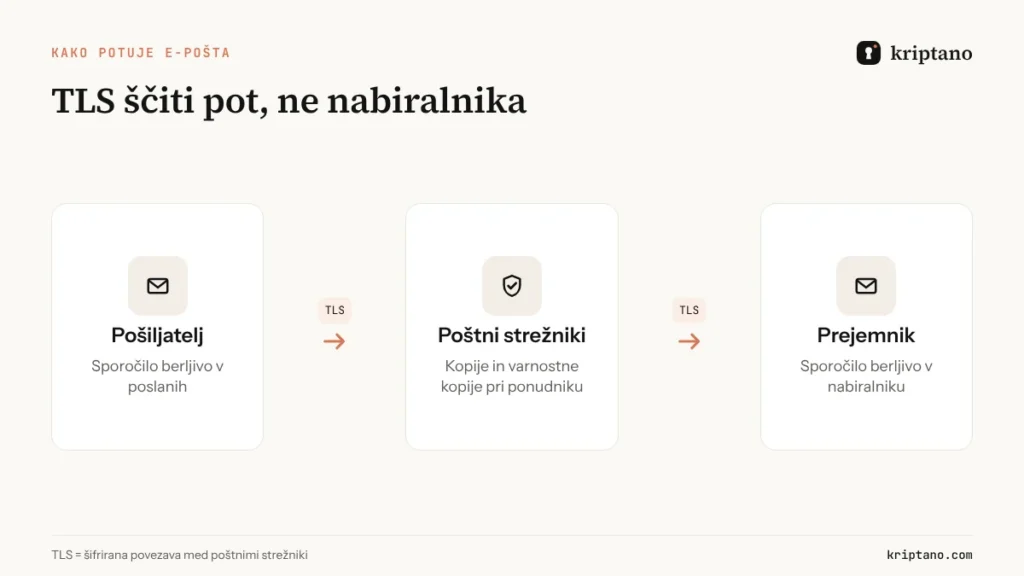
- Šifrirana povezava (TLS). Sporočilo je šifrirano med potjo med strežniki. Skoraj vsi veliki ponudniki e-pošte to danes počnejo samodejno.
- Šifriranje pri ponudniku. Sporočilo je na disku strežnika šifrirano, ključ pa ima ponudnik – on (ali kdor vdre v njegov sistem) ga lahko prebere.
- Šifriranje od konca do konca. Sporočilo šifrira pošiljatelj, dešifrira pa ga lahko le prejemnik. Tako delujeta S/MIME in PGP ter nekatere specializirane storitve e-pošte.
Le tretja raven ščiti vsebino pred vsemi posredniki. Prvi dve sta koristni in nujni, ne spremenita pa osnovne težave: sporočilo z geslom ali izvidom še vedno berljivo leži v dveh nabiralnikih.
Šifriranje od konca do konca v e-pošti: S/MIME in PGP
Šifriranje od konca do konca pomeni, da vsebino šifrira naprava pošiljatelja, dešifrira pa šele naprava prejemnika. Za e-pošto se uporabljata dva standarda:
- S/MIME uporablja potrdila, ki jih izdajajo overitelji. Vgrajen je v Outlook, Apple Mail in druge odjemalce, a vsak uporabnik potrebuje lastno potrdilo, pošiljatelj pa mora pred pošiljanjem imeti prejemnikov javni ključ.
- PGP (OpenPGP) uporablja pare ključev, ki jih uporabniki ustvarijo in izmenjajo sami. Je brezplačen in zelo varen, a upravljanje ključev je za večino uporabnikov prezahtevno.
Oba pristopa imata enake praktične omejitve. Prejemnik mora imeti ustrezno orodje in ključ, kar pri strankah, pacientih in zunanjih sodelavcih skoraj nikoli ne drži. Zadeva sporočila in metapodatki – kdo komu piše in kdaj – praviloma ostanejo nešifrirani. In najpomembnejše: šifrirano sporočilo trajno ostane v nabiralniku, zato ga lahko prebere vsak, ki nekoč pride do prejemnikovega ključa ali odklenjenega računalnika.
Šifrirana e-pošta ali enkratna povezava?
Enkratna povezava se problema loti z druge strani. Namesto da šifrirate celotno sporočilo, šifrirate le zaupni del – geslo, PIN, dostopne podatke ali dokument – in v e-pošto vstavite povezavo. Šifriranje poteka v brskalniku, ključ je v delu povezave za znakom #, po branju pa se skrivnost izbriše.
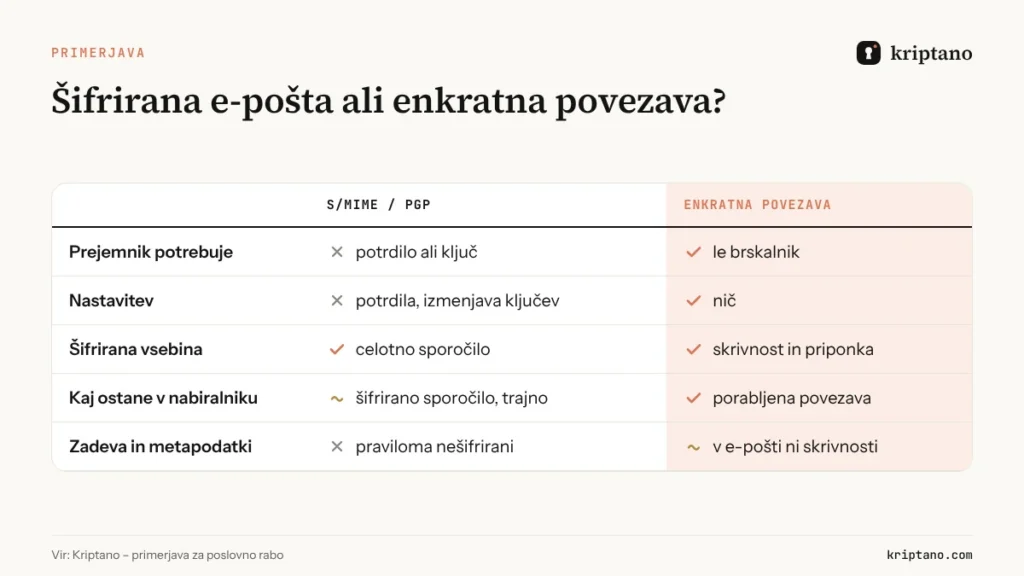
Pristopa se ne izključujeta. Organizacije, ki že uporabljajo S/MIME za notranjo komunikacijo, ga lahko obdržijo, enkratno povezavo pa uporabljajo za skrivnosti, ki jih pošiljajo ljudem zunaj organizacije. Ključna prednost povezave je, da se skrivnost ne hrani: tudi če nekdo čez leto dni pride do nabiralnika, v njem ni gesla.
Pošiljanje šifrirane e-pošte v 4 korakih – brez namestitve
To je najhitrejši način, da zaupno vsebino pošljete po e-pošti tako, da jo prejemnik prebere enkrat:
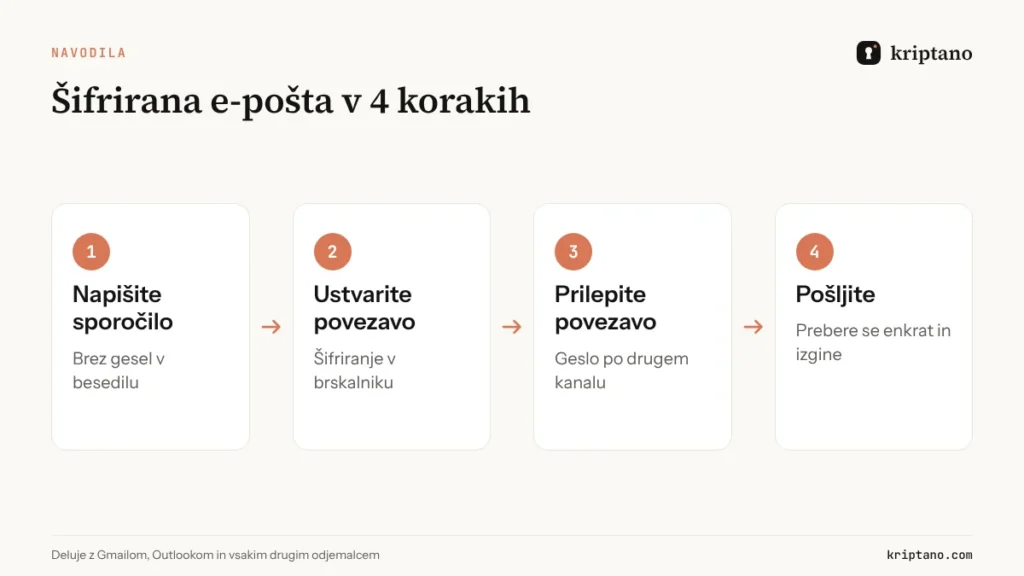
Napišite e-pošto kot običajno
Pozdrav, pojasnilo in navodila – brez gesla in občutljivih podatkov.
Ustvarite enkratno povezavo
Zaupni del vpišite v Kriptano; šifrira se v vašem brskalniku.
Prilepite povezavo v sporočilo
Po želji dodajte geslo za odpiranje in ga sporočite po drugem kanalu.
Pošljite in spremljajte
Prejemnik povezavo odpre enkrat, vi pa prejmete obvestilo o branju.
Ta pristop deluje s katerim koli poštnim odjemalcem – Gmailom, Outlookom, Apple Mailom ali poslovnim sistemom – in od prejemnika ne zahteva ničesar razen brskalnika. Zato je praktičen za računovodske servise, odvetnike, IT podporo in zdravstvene ustanove, ki pošiljajo podatke strankam in pacientom. Kako po enakem postopku poslati dokument ali izvid, opisujemo v vodniku Pošiljanje šifriranih dokumentov in izvidov.
Primerjava načinov pošiljanja zaupne vsebine po e-pošti
Če izbirate rešitev za podjetje, vam ta tabela pomaga odločiti, kaj uporabiti za katero vrsto komunikacije:
| Način | Ščiti vsebino pred ponudnikom | Prejemnik potrebuje | Najboljše za |
|---|---|---|---|
| Navadna e-pošta s TLS | ne | nič | vsakdanjo, nezaupno komunikacijo |
| Šifriranje pri ponudniku (npr. poslovni paketi) | delno | pogosto prijavo v portal | notranjo komunikacijo v istem sistemu |
| S/MIME | da | potrdilo | stalne partnerje s potrdili |
| PGP | da | ključ in orodje | tehnične ekipe |
| Enkratna povezava v e-pošti | da | brskalnik | gesla, PIN-e, izvide in dokumente za stranke |
Šifriranje od konca do konca: kaj pomeni in česa ne
Šifriranje od konca do konca (E2EE) je danes standard v aplikacijah, kot sta WhatsApp in Signal, in se pogosto navaja kot rešitev za vse. Pomembno je razumeti njegove meje. E2EE ščiti sporočilo na poti: niti ponudnik niti napadalec v omrežju ga ne moreta prebrati. Sporočilo pa je berljivo na obeh napravah, shranjuje se v varnostne kopije in ostane v zgodovini pogovora, dokler ga kdo ne izbriše.
Za gesla in izvide to pomeni, da E2EE samo po sebi ne zadošča. Če nekdo pride do odklenjenega telefona ali varnostne kopije, pride tudi do skrivnosti. Enkratna povezava doda tisto, česar E2EE nima – omejeno življenjsko dobo. Skrivnost je šifrirana od konca do konca (ključ ima le tisti, ki ima povezavo), po branju pa ne obstaja več niti v šifrirani obliki. Več o izbiri kanala za gesla preberite v vodniku Varno pošiljanje gesel.
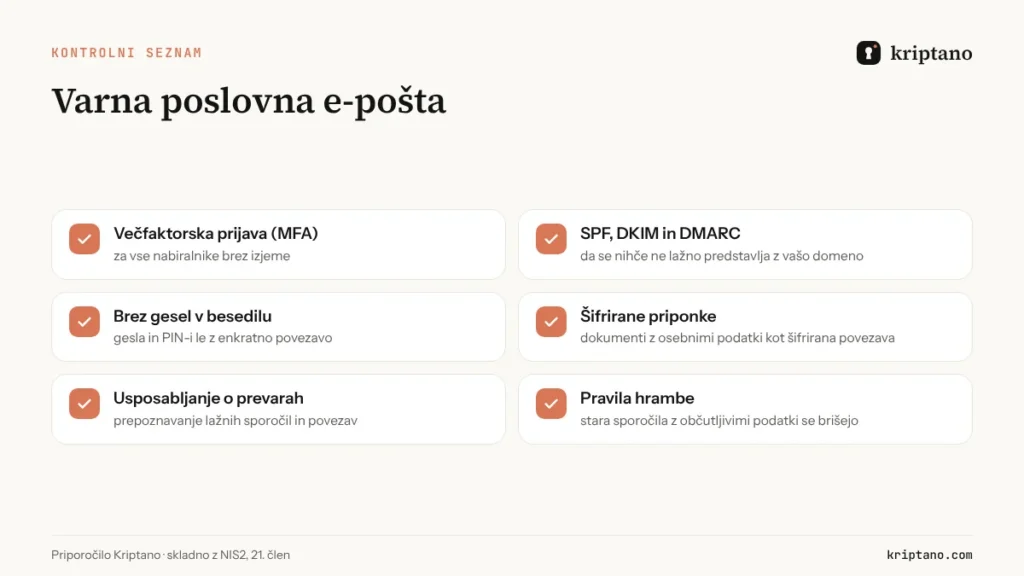
Varna poslovna e-pošta: kontrolni seznam
Šifriranje vsebine je le del varne e-pošte. Največ incidentov se začne z lažnimi sporočili in prevzetimi računi, zato je za varno poslovno e-pošto enako pomembno naslednje:
Šifrirana e-pošta, NIS2 in GDPR
GDPR v 32. členu navaja šifriranje kot primer ustreznega ukrepa za varstvo osebnih podatkov. Direktiva NIS2 v 21. členu od bistvenih in pomembnih subjektov izrecno zahteva politike uporabe kriptografije in šifriranja ter zaščiteno glasovno, video in besedilno komunikacijo. V Sloveniji te obveznosti izhajajo iz Zakona o informacijski varnosti (ZInfV-1).
Za podjetja to v praksi pomeni, da potrebujejo pisno pravilo o tem, kaj se sme pošiljati z navadno e-pošto in kaj le šifrirano – in orodje, ki ga zaposleni res uporabljajo. Predloga takšnega postopka je v vodniku NIS2 in GDPR v Sloveniji. Če skrivnosti pošiljate pogosto, primerjajte pakete na strani Paketi: plačljivi paketi dodajo šifrirane priponke, obvestila o branju, ekipo in dnevnik dejavnosti.
Pogosta vprašanja
Ali je e-pošta v Gmailu ali Outlooku šifrirana?
Sporočila potujejo po šifrirani povezavi (TLS), če jo podpira tudi prejemnikov strežnik, v nabiralnikih pa so berljiva ponudniku in vsakomur, ki dostopa do računa. To ni šifriranje od konca do konca.
Kako brezplačno poslati šifrirano e-pošto?
Najpreprosteje je, da zaupni del pošljete z enkratno povezavo: skrivnost se šifrira v brskalniku, v e-pošto pa vstavite le povezavo. Je brezplačno in ne zahteva registracije.
Kaj je boljše, S/MIME ali PGP?
S/MIME je bolje vgrajen v poslovne poštne odjemalce, PGP pa je brezplačen in prilagodljiv. Oba zahtevata, da ima prejemnik ključ ali potrdilo, kar je pri strankah in pacientih redko.
Ali šifriranje od konca do konca zadošča za gesla?
Ščiti sporočilo na poti, geslo pa ostane na napravah in v varnostnih kopijah. Za gesla je boljša enkratna povezava, ki se po branju izbriše.
Ali enkratna povezava šifrira tudi zadevo e-pošte?
Ne – e-pošta ostane navadna. Zato v zadevo in besedilo ne pišite zaupnih podatkov; vse občutljivo naj bo v šifrirani povezavi.
Ali lahko z enkratno povezavo pošljem priponko?
Da, v paketih Start, Pro in Pro Plus lahko skrivnosti dodate šifrirano priponko do 5, 10 ali 25 MB.
Pošljite zaupno vsebino po e-pošti – varno
Enkratna povezava s šifriranjem v brskalniku deluje s katerim koli poštnim odjemalcem.