Verschlüsselte E-Mail senden: S/MIME, PGP, Gmail, Outlook oder Einmal-Link?
Was „verschlüsselte E-Mail“ wirklich bedeutet, wie sich TLS, S/MIME, PGP und die Funktionen in Gmail und Outlook unterscheiden – und wann ein verschlüsselter Einmal-Link der einfachere Weg ist.
Inhalt
- Transportverschlüsselung vs. Ende-zu-Ende-Verschlüsselung
- Option 1: verschlüsselte E-Mail senden mit S/MIME
- Option 2: verschlüsselte E-Mail senden mit PGP / OpenPGP
- Option 3: E-Mail verschlüsseln in Gmail und Outlook
- Option 4: Inhalte per Einmal-Link verschlüsselt senden
- Vergleich: Wie wollen Sie eine verschlüsselte E-Mail senden?
- Verschlüsselte E-Mail senden mit Einmal-Link in 4 Schritten
- Versand von der eigenen Domain und Automatisierung
- Die Compliance-Perspektive
- Häufige Fragen
„Können Sie das bitte verschlüsselt schicken?“ klingt nach einer einfachen Bitte. Doch verschlüsselte E-Mail bedeutet je nach Gesprächspartner etwas völlig anderes. Ihre E-Mails sind wahrscheinlich längst auf dem Transportweg verschlüsselt – und trotzdem für Ihren Anbieter, den Anbieter des Empfängers und jeden lesbar, der in eines der Postfächer gelangt. Dieser Beitrag erklärt die Schutzstufen, vergleicht S/MIME, PGP, Gmail und Outlook und zeigt, wann der einfachste Weg, eine verschlüsselte E-Mail zu senden, darin besteht, das Geheimnis gar nicht in die E-Mail zu schreiben.
Wenn Sie vor allem ein Passwort übermitteln möchten, finden Sie im Leitfaden Passwort sicher versenden einen Ablauf Schritt für Schritt.
Transportverschlüsselung vs. Ende-zu-Ende-Verschlüsselung
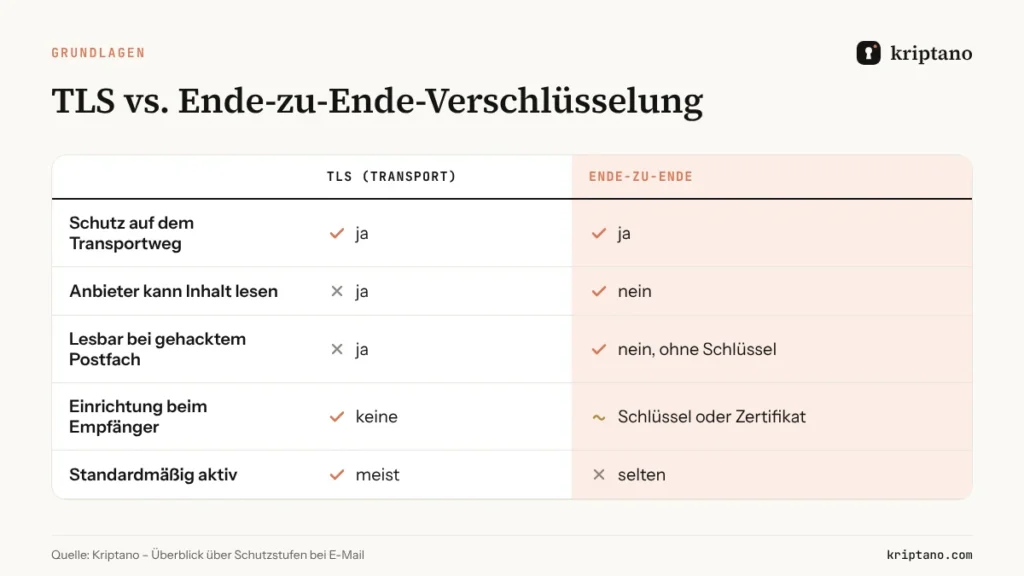
Bevor Sie eine verschlüsselte E-Mail senden, sollten Sie zwei sehr unterschiedliche Dinge unterscheiden, die beide „verschlüsselt“ heißen:
- Transportverschlüsselung (TLS) schützt die Nachricht auf dem Weg zwischen den Mailservern. Fast alle großen Anbieter nutzen sie standardmäßig. Angekommen, liegt die Nachricht lesbar auf den Servern und im Postfach.
- Ende-zu-Ende-Verschlüsselung verschlüsselt den Inhalt auf dem Gerät des Absenders, sodass nur der vorgesehene Empfänger ihn entschlüsseln kann. Anbieter und jeder mit Postfachzugriff sehen nur Chiffretext.
Die Datenschutzkonferenz (DSK) betrachtet Transportverschlüsselung als Mindeststandard beim E-Mail-Versand personenbezogener Daten; bei hohem Risiko – etwa Gesundheits- oder Finanzdaten – ist in der Regel zusätzlich eine Ende-zu-Ende-Verschlüsselung oder ein gleichwertiges Verfahren angezeigt.
Option 1: verschlüsselte E-Mail senden mit S/MIME
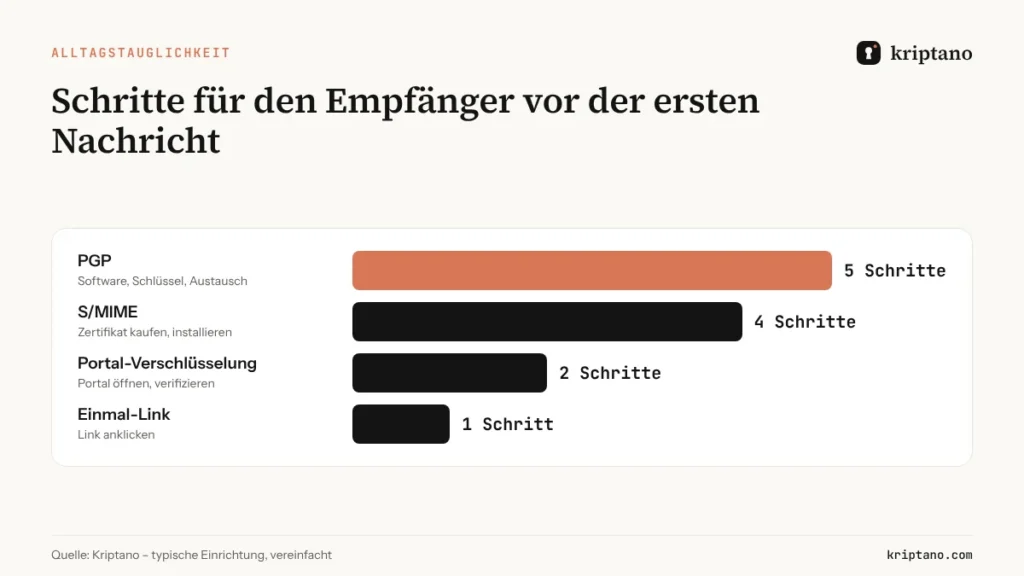
S/MIME (RFC 8551) arbeitet mit Zertifikaten einer Zertifizierungsstelle. Es ist in Outlook, Apple Mail und vielen Unternehmens-Mailsystemen eingebaut und daher zwischen Firmen verbreitet.
- Vorteile: in gängige Programme integriert, Signaturen belegen die Identität des Absenders, in regulierten Branchen anerkannt.
- Nachteile: Beide Seiten brauchen Zertifikate, die Geld kosten und ablaufen; Zertifikate müssen vor der ersten Nachricht ausgetauscht werden; Webmail und mobile Apps unterstützen es unterschiedlich.
Option 2: verschlüsselte E-Mail senden mit PGP / OpenPGP
PGP (Standard OpenPGP, RFC 9580) nutzt Schlüsselpaare, die Nutzer selbst erzeugen – ohne zentrale Stelle. Verbreitet ist es bei Journalisten, Entwicklern und Sicherheitsteams.
- Vorteile: kostenlos, stark, unabhängig vom Anbieter.
- Nachteile: Schlüsselverwaltung ist für Laien schwierig, Empfänger brauchen Software oder Plug-ins, und ein verlorener privater Schlüssel bedeutet den Verlust alter Nachrichten.
Option 3: E-Mail verschlüsseln in Gmail und Outlook
– Der vertrauliche Modus in Gmail setzt ein Ablaufdatum und verhindert Weiterleitungen, ist aber keine Ende-zu-Ende-Verschlüsselung – Google kann den Inhalt weiterhin lesen. Google Workspace bietet in bestimmten Editionen clientseitige Verschlüsselung, die eine Einrichtung durch die Administration erfordert. – Microsoft Outlook / Microsoft 365 bietet in geeigneten Lizenzen die Optionen „Verschlüsseln“ und „Nicht weiterleiten“ (Microsoft Purview Message Encryption). Empfänger außerhalb von Microsoft 365 erhalten einen Link zu einem Portal und müssen sich verifizieren.
Wer aus Gmail oder Outlook eine verschlüsselte E-Mail senden will, kommt innerhalb dieser Welt mit passender Lizenz gut zurecht – weniger bequem ist es, wenn der Empfänger einen anderen Anbieter nutzt.
Option 4: Inhalte per Einmal-Link verschlüsselt senden
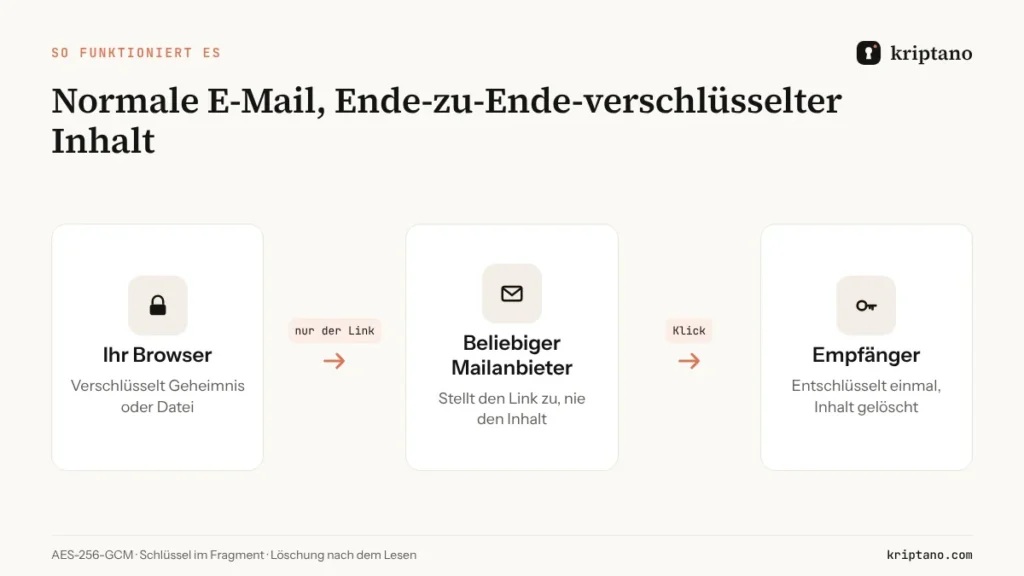
Für die meisten Alltagssituationen – Passwort, PIN, Bankverbindung oder Vertrag an jemanden außerhalb Ihres Unternehmens – gibt es ein einfacheres Muster: Schreiben Sie eine normale E-Mail, aber legen Sie den vertraulichen Teil in einen verschlüsselten Einmal-Link.
- Geheimnis oder Datei werden in Ihrem Browser mit AES-256-GCM verschlüsselt.
- In die E-Mail kommt nur ein Link. Der Schlüssel steht im Fragment nach # und erreicht keinen Server.
- Der Empfänger klickt, liest einmal, und der Inhalt wird gelöscht.
Im Postfach bleibt ein Link, der nichts mehr preisgibt. Keine Zertifikate, keine Schlüssel, keine Plug-ins – und es funktioniert mit jedem Anbieter. Wie der Link funktioniert, erklärt der Beitrag zum Einmal-Link.
Vergleich: Wie wollen Sie eine verschlüsselte E-Mail senden?
| Option | Ende-zu-Ende | Einrichtung beim Empfänger | Mit jedem Anbieter | Geeignet für |
|---|---|---|---|---|
| Nur TLS | nein | keine | ja | Alltagsmails ohne Geheimnisse |
| S/MIME | ja | Zertifikat | teilweise | feste Partner in regulierten Branchen |
| PGP | ja | Schlüssel und Software | ja, mit Plug-ins | technische Teams, Journalisten |
| Gmail vertraulicher Modus | nein | keine | teilweise | Ablaufdatum innerhalb von Gmail |
| Microsoft Purview | vom Anbieter verwaltet | Portal-Anmeldung | teilweise | Microsoft-365-Organisationen |
| Verschlüsselter Einmal-Link | ja | keine | ja | Passwörter, Dokumente, externe Empfänger |
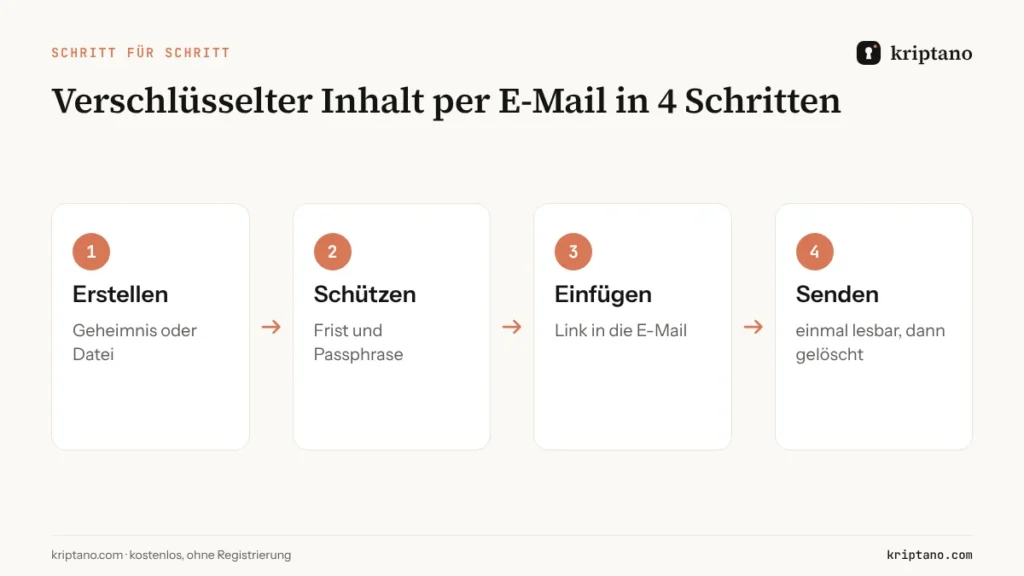
Verschlüsselte E-Mail senden mit Einmal-Link in 4 Schritten
Geheimnis erstellen
Vertraulichen Text einfügen oder Datei anhängen.
Frist und Passphrase
Kurze Frist, eine Öffnung; für sensible Inhalte Passphrase per Telefon.
Link in die E-Mail einfügen
Den Rest der E-Mail schreiben Sie wie gewohnt.
Senden
Der Empfänger klickt, liest einmal – danach ist der Inhalt gelöscht.
Versand von der eigenen Domain und Automatisierung
In Pro und Pro Plus kann Kriptano den Link direkt nach dem Erstellen automatisch per E-Mail zustellen. Pro Plus versendet diese E-Mails auch von Ihrer eigenen Domain oder über Ihren eigenen SMTP-Server – Empfänger sehen Ihren Firmennamen. Mit API und Webhooks erstellen Ihre Anwendungen Geheimnisse und reagieren, wenn sie geöffnet werden. Mehr auf der Seite API.
Die Compliance-Perspektive
Ganz gleich, wie Sie eine verschlüsselte E-Mail senden: DSGVO und NIS2 verlangen Verschlüsselung und begrenzte Speicherung, kein bestimmtes Protokoll. Ein Postfach voller unverschlüsselter Anhänge verstößt gegen die Speicherbegrenzung, auch wenn TLS genutzt wurde. Einmal-Links helfen an beiden Stellen und liefern mit dem Protokoll einen Nachweis für Audits – mehr im Beitrag NIS2 und DSGVO. Für große Dateien sowie Gesundheits- und Rechtsdokumente lesen Sie Dokumente sicher versenden.
Kostenlos
Für gelegentliche Passwörter, ohne Registrierung.
0 €
dauerhaft
Kostenlos testen- 8 Geheimnisse pro Monat und IP-Adresse
- Gültigkeit bis 7 Tage
- 1 Aufruf pro Link
- Verschlüsselte Anhänge bis 5 MB
- Zusätzliches Passwort zum Öffnen
- QR-Code für den Link
- Passwort-Generator + Generator-API
- SSO-Anmeldung: Google + Microsoft
Start
Für Freelancer und kleine Büros.
6 € 4,80 € / Monat
monatliche Abrechnung jährliche Abrechnung: 57,60 €
Start wählen- 2.000 Geheimnisse pro Monat
- Gültigkeit bis 30 Tage
- Bis zu 10 Aufrufe pro Link
- Verschlüsselte Anhänge bis 50 MB
- 2 GB Speicher für Anhänge
- E-Mail, wenn ein Geheimnis geöffnet wird
- Passwort-Generator + Generator-API
- SSO-Anmeldung: Google + Microsoft
- Zwei-Faktor-Anmeldung (Authenticator-App)
- Bis zu 10 Geheimnis-Anfragen (Kunden senden Ihnen Daten)
Am beliebtesten
Pro
Für Agenturen, IT- und Buchhaltungsteams.
24,90 € 19,90 € / Monat
monatliche Abrechnung jährliche Abrechnung: 238,80 €
Pro wählen- 30.000 Geheimnisse pro Monat
- Gültigkeit bis 90 Tage
- Bis zu 50 Aufrufe pro Link
- Verschlüsselte Anhänge bis 500 MB
- 20 GB Speicher für Anhänge
- E-Mail, wenn ein Geheimnis geöffnet wird
- Passwort-Generator + Generator-API
- SSO-Anmeldung: Google + Microsoft
- Zwei-Faktor-Anmeldung (Authenticator-App)
- Bis zu 1.000 Geheimnis-Anfragen (Kunden senden Ihnen Daten)
- Automatischer Versand von Geheimnissen und Anfragen per E-Mail
- API-Zugang und Integrationen
- Ihr Logo und Ihre Farben
- Team mit bis zu 5 Mitgliedern
- Protokoll mit CSV-Export
- Webhooks (bis zu 10) mit HMAC-Signatur
- Teamrollen und verpflichtende 2FA
Pro Plus
Ihre Domain, Ihre Marke und größere Teams.
62,90 € 49,90 € / Monat
monatliche Abrechnung jährliche Abrechnung: 598,80 €
Pro Plus wählen- Unbegrenzt viele Geheimnisse
- Gültigkeit bis 365 Tage
- Bis zu 100 Aufrufe pro Link
- Verschlüsselte Anhänge bis 10 GB
- 1.000 GB Speicher für Anhänge
- E-Mail, wenn ein Geheimnis geöffnet wird
- Passwort-Generator + Generator-API
- SSO-Anmeldung: Google + Microsoft
- Zwei-Faktor-Anmeldung (Authenticator-App)
- Unbegrenzt viele Geheimnis-Anfragen
- Automatischer Versand von Geheimnissen und Anfragen per E-Mail
- API-Zugang und Integrationen
- Ihr Logo und Ihre Farben
- Team mit bis zu 50 Mitgliedern
- Protokoll mit CSV-Export
- Unbegrenzt viele Webhooks mit HMAC-Signatur
- Teamrollen und verpflichtende 2FA
- Unbegrenzt viele eigene Domains (z. B. geheim.ihre-firma.de)
- E-Mail-Versand von Ihrer eigenen Domain
- Eigener SMTP-Server
- Geoblocking und IP-Allowlist
- Ohne Kriptano-Kennzeichnung (White Label)
Alle Preise inkl. MwSt. Angebote per Überweisung zum gleichen Endpreis. Abonnement per Karte, PayPal, Apple Pay oder Google Pay über Paddle – oder Überweisung auf Angebot. Jederzeit kündbar.
Häufige Fragen
Ist Gmail Ende-zu-Ende-verschlüsselt?
Standardmäßig nicht. Gmail nutzt TLS auf dem Transportweg; der vertrauliche Modus ergänzt Ablaufdatum und Weiterleitungssperre, Google kann den Inhalt aber lesen. Ende-zu-Ende-Verschlüsselung in Google Workspace erfordert clientseitige Verschlüsselung in geeigneten Editionen.
Wie sende ich in Outlook eine verschlüsselte E-Mail?
In geeigneten Microsoft-365-Lizenzen über Optionen → Verschlüsseln. Externe Empfänger erhalten einen Link zu einem Portal. Alternativ legen Sie den vertraulichen Teil in einen verschlüsselten Einmal-Link, der mit jedem Anbieter funktioniert.
Wie kann ich am einfachsten eine verschlüsselte E-Mail an Externe senden?
Fügen Sie einen verschlüsselten Einmal-Link in eine normale E-Mail ein. Der Empfänger braucht weder Zertifikat noch Schlüssel noch Konto – nur einen Browser.
Ist S/MIME besser als PGP?
S/MIME ist in Unternehmen einfacher, weil es in gängige Programme integriert ist; PGP ist kostenlos und unabhängig, aber schwieriger zu verwalten. Beide erfordern Einrichtung auf beiden Seiten.
Reicht TLS für den Versand von Gesundheitsdaten?
In der Regel nicht. Bei hohem Risiko erwarten Aufsichtsbehörden zusätzlich eine Ende-zu-Ende-Verschlüsselung oder ein gleichwertiges Verfahren, etwa einen verschlüsselten Einmal-Link mit Passphrase.
Vertrauliche Inhalte per E-Mail verschlüsselt senden – an jeden
Kostenlos und ohne Registrierung. Im Browser verschlüsselt und nach dem Lesen gelöscht.