Slanje kriptiranog e-maila: S/MIME, PGP ili jednokratni link?
Kako funkcionira kriptirani e-mail, što štiti TLS, a što end-to-end enkripcija, i kako poslati povjerljiv sadržaj e-poštom bez certifikata i instalacije.
Sadržaj članka
- Što je kriptirani e-mail i zašto pojam zbunjuje
- End-to-end enkripcija u e-pošti: S/MIME i PGP
- Kriptirani e-mail ili jednokratni link?
- Slanje kriptiranog e-maila u 4 koraka – bez instalacije
- Usporedba načina slanja povjerljivog sadržaja e-poštom
- End-to-end enkripcija: što znači, a što ne
- Siguran poslovni e-mail: kontrolni popis
- Kriptirani e-mail, NIS2 i GDPR
- Česta pitanja
Slanje kriptiranog e-maila zvuči jednostavno, ali u praksi znači vrlo različite stvari. Za neke je kriptirani e-mail svaka poruka poslana preko HTTPS-a, za druge samo poruka šifrirana PGP-om ili S/MIME certifikatom. Razlika nije akademska: o njoj ovisi može li netko tko dođe do vašeg sandučića pročitati lozinke, ugovore i nalaze koje ste poslali. U ovom vodiču objašnjavamo razine zaštite e-pošte, zašto je end-to-end enkripcija u e-pošti teška za svakodnevnu upotrebu i kako povjerljiv sadržaj poslati e-poštom bez instalacije – jednokratnim linkom.
Ako vas zanima kako jednokratni link radi u pozadini, pročitajte temeljni vodič Jednokratni link. Ovdje se bavimo e-poštom.
Što je kriptirani e-mail i zašto pojam zbunjuje
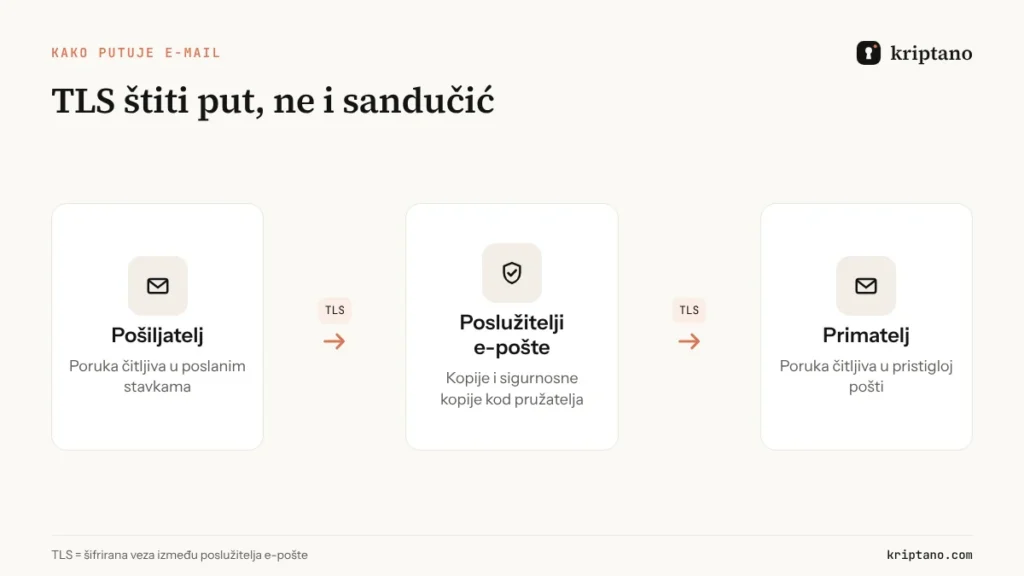
E-pošta je nastala u vrijeme kad nitko nije razmišljao o šifriranju. Zaštita je dodavana naknadno, u slojevima, pa danas postoje barem tri različita značenja izraza „kriptirani e-mail”:
- Šifrirana veza (TLS). Poruka je šifrirana dok putuje između poslužitelja. Gotovo svi veliki pružatelji e-pošte to danas rade automatski.
- Šifriranje kod pružatelja usluge. Poruka je na disku poslužitelja šifrirana, ali ključ ima pružatelj – on (ili netko tko provali u njegov sustav) može je pročitati.
- End-to-end enkripcija. Poruku šifrira pošiljatelj, a dešifrirati je može samo primatelj. Tako rade S/MIME i PGP te neki specijalizirani servisi e-pošte.
Samo treća razina štiti sadržaj od svih posrednika. Prve dvije su korisne i nužne, ali ne mijenjaju osnovni problem: poruka s lozinkom ili nalazom i dalje leži čitljiva u dva sandučića.
End-to-end enkripcija u e-pošti: S/MIME i PGP
End-to-end enkripcija znači da sadržaj šifrira uređaj pošiljatelja, a dešifrira tek uređaj primatelja. Za e-poštu se koriste dva standarda:
- S/MIME koristi certifikate koje izdaju certifikacijska tijela. Ugrađen je u Outlook, Apple Mail i druge klijente, ali svaki korisnik treba vlastiti certifikat, a pošiljatelj mora prije slanja imati primateljev javni ključ.
- PGP (OpenPGP) koristi parove ključeva koje korisnici sami izrađuju i razmjenjuju. Besplatan je i vrlo siguran, ali upravljanje ključevima za većinu je korisnika prezahtjevno.
Oba pristupa imaju ista praktična ograničenja. Primatelj mora imati odgovarajući alat i ključ, što s klijentima, pacijentima i vanjskim suradnicima gotovo nikad nije slučaj. Naslov poruke i metapodaci – tko kome piše i kada – u pravilu ostaju nešifrirani. I najvažnije: šifrirana poruka trajno ostaje u sandučiću, pa je može pročitati svatko tko jednog dana dođe do primateljeva ključa ili otključanog računala.
Kriptirani e-mail ili jednokratni link?
Jednokratni link pristupa problemu s druge strane. Umjesto da šifrirate cijelu e-poštu, šifrirate samo povjerljivi dio – lozinku, PIN, podatke za pristup ili dokument – i u e-poštu stavite link. Šifriranje se obavlja u pregledniku, ključ je u dijelu linka iza znaka #, a nakon čitanja tajna se briše.
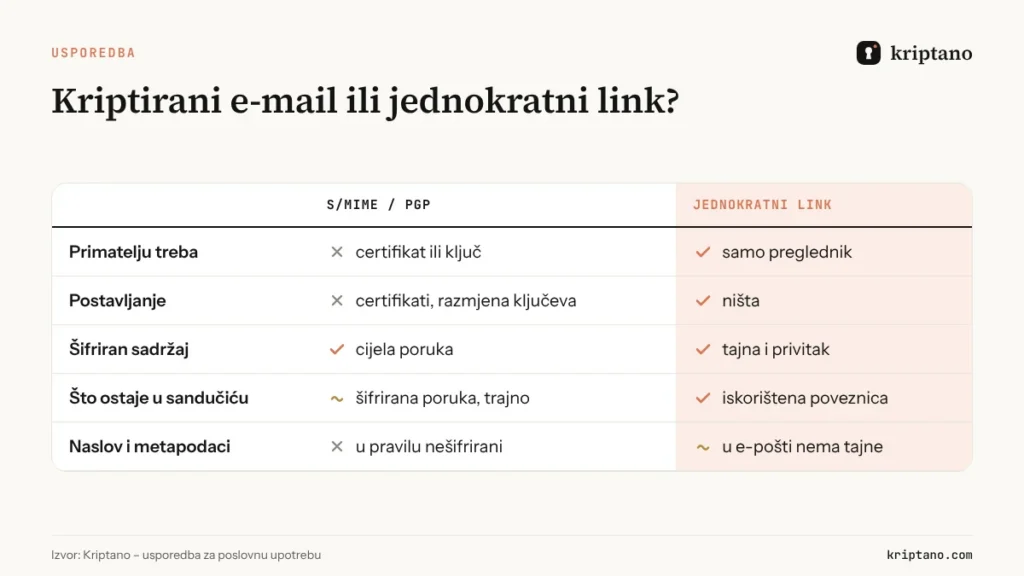
Pristupi se ne isključuju. Organizacije koje već koriste S/MIME za internu komunikaciju mogu ga zadržati, a jednokratni link koristiti za tajne koje šalju ljudima izvan organizacije. Ključna prednost linka je što se tajna ne zadržava: i ako netko za godinu dana dođe do sandučića, u njemu nema lozinke.
Slanje kriptiranog e-maila u 4 koraka – bez instalacije
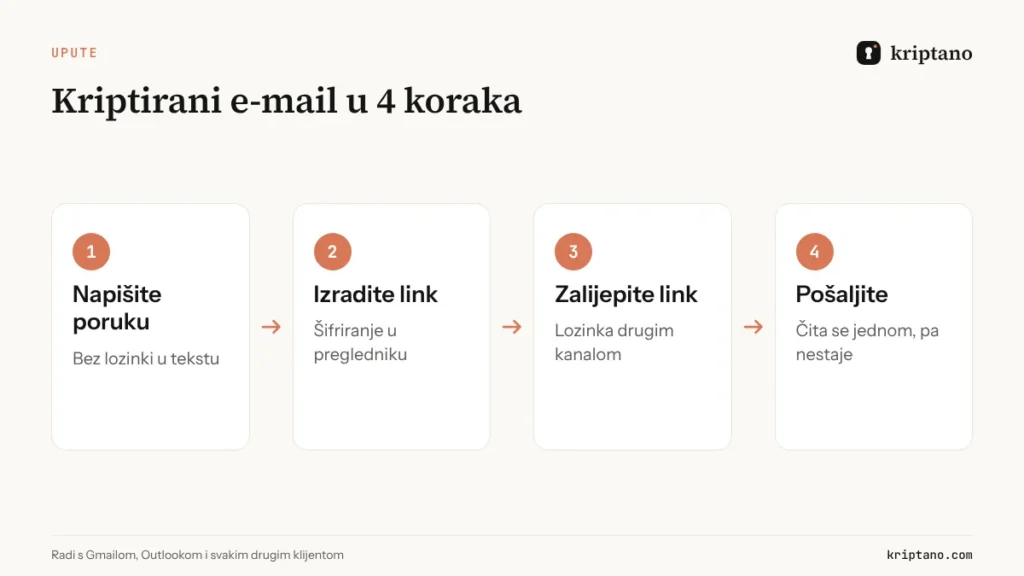
Ovo je najbrži način da povjerljiv sadržaj pošaljete e-poštom tako da ga primatelj pročita jednom:
Napišite e-poštu kao inače
Pozdrav, objašnjenje i upute – bez lozinke i osjetljivih podataka.
Izradite jednokratni link
Povjerljivi dio upišite u Kriptano; šifrira se u vašem pregledniku.
Zalijepite link u poruku
Po želji dodajte lozinku za otvaranje i javite je drugim kanalom.
Pošaljite i pratite
Primatelj otvori link jednom, a vi dobivate obavijest o čitanju.
Ovaj pristup radi s bilo kojim klijentom e-pošte – Gmailom, Outlookom, Apple Mailom ili poslovnim sustavom – i ne traži ništa od primatelja osim preglednika. Zato je praktičan za računovodstvene urede, odvjetnike, IT podršku i zdravstvene ustanove koje šalju podatke klijentima i pacijentima. Kako u istom postupku poslati dokument ili nalaz, opisujemo u vodiču Slanje kriptiranih dokumenata i nalaza.
Usporedba načina slanja povjerljivog sadržaja e-poštom
Ako birate rješenje za tvrtku, ova tablica pomaže odlučiti što koristiti za koju vrstu komunikacije:
| Način | Štiti sadržaj od pružatelja | Primatelju treba | Najbolje za |
|---|---|---|---|
| Obična e-pošta s TLS-om | ne | ništa | svakodnevnu, nepovjerljivu komunikaciju |
| Šifriranje kod pružatelja (npr. poslovni paketi) | djelomično | često prijavu na portal | internu komunikaciju u istom sustavu |
| S/MIME | da | certifikat | stalne partnere s certifikatima |
| PGP | da | ključ i alat | tehničke timove |
| Jednokratni link u e-pošti | da | preglednik | lozinke, PIN-ove, nalaze i dokumente prema klijentima |
End-to-end enkripcija: što znači, a što ne
End-to-end enkripcija (E2EE) danas je standard u aplikacijama kao što su WhatsApp i Signal i često se navodi kao rješenje za sve. Važno je razumjeti njezine granice. E2EE štiti poruku na putu: ni pružatelj usluge ni napadač na mreži ne mogu je pročitati. Ali poruka je čitljiva na oba uređaja, sprema se u sigurnosne kopije i ostaje u povijesti razgovora sve dok je netko ne obriše.
Za lozinke i nalaze to znači da E2EE nije dovoljna sama po sebi. Ako netko dođe do otključanog telefona ili sigurnosne kopije, dolazi i do tajne. Jednokratni link dodaje ono što E2EE nema – ograničen životni vijek. Tajna je šifrirana end-to-end (ključ ima samo onaj tko ima link), a nakon čitanja više ne postoji ni u šifriranom obliku. Više o odabiru kanala za lozinke pročitajte u vodiču Sigurno slanje lozinki.
Siguran poslovni e-mail: kontrolni popis
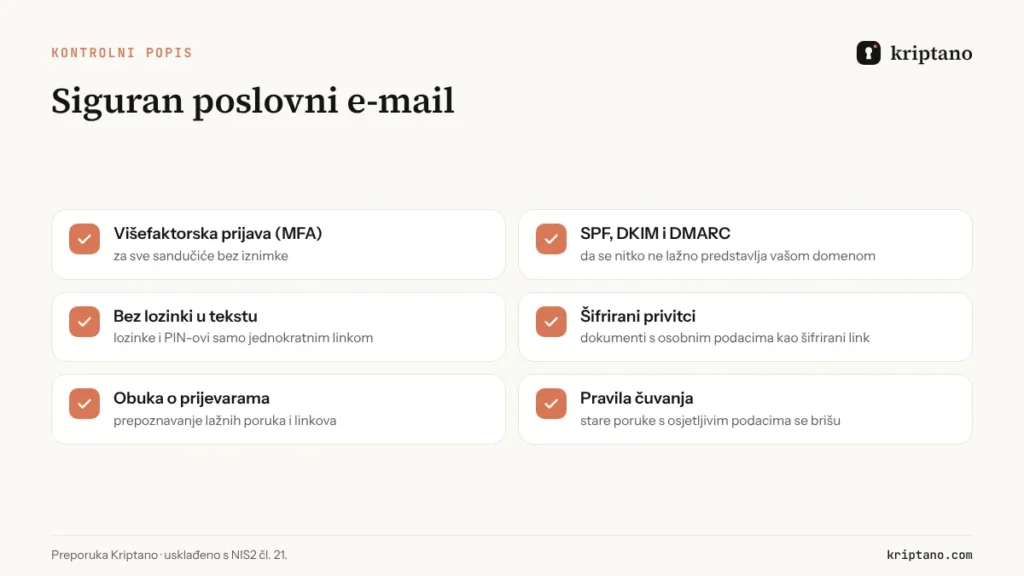
Šifriranje sadržaja samo je jedan dio sigurne e-pošte. Najviše incidenata počinje prijevarnim porukama i preuzetim računima, pa je za siguran poslovni e-mail jednako važno sljedeće:
Kriptirani e-mail, NIS2 i GDPR
GDPR u članku 32. navodi šifriranje kao primjer odgovarajuće mjere zaštite osobnih podataka. Direktiva NIS2 u članku 21. od ključnih i važnih subjekata izričito traži politike korištenja kriptografije i šifriranja te zaštićenu glasovnu, video i tekstualnu komunikaciju. U Hrvatskoj te obveze proizlaze iz Zakona o kibernetičkoj sigurnosti.
Za tvrtke to u praksi znači da trebaju pisano pravilo o tome što se smije slati običnom e-poštom, a što samo šifrirano – i alat koji zaposlenici doista koriste. Predložak takve procedure nalazi se u vodiču NIS2 i GDPR. Ako tajne šaljete često, usporedite pakete na stranici Paketi: plaćeni paketi dodaju šifrirane privitke, obavijesti o čitanju, tim i zapisnik aktivnosti.
Česta pitanja
Je li Gmail ili Outlook e-pošta kriptirana?
Poruke putuju šifriranom vezom (TLS) kad je podržava i poslužitelj primatelja, ali u sandučićima su čitljive pružatelju i svakome tko pristupi računu. To nije end-to-end enkripcija.
Kako poslati kriptirani e-mail besplatno?
Najjednostavnije je povjerljivi dio poslati jednokratnim linkom: tajna se šifrira u pregledniku, a u e-poštu stavite samo link. Besplatno je i ne treba registracija.
Što je bolje, S/MIME ili PGP?
S/MIME je bolje integriran u poslovne klijente e-pošte, a PGP je besplatan i fleksibilan. Oba traže da primatelj ima ključ ili certifikat, što je s klijentima i pacijentima rijetko.
Je li end-to-end enkripcija dovoljna za lozinke?
Štiti poruku na putu, ali lozinka ostaje na uređajima i u sigurnosnim kopijama. Za lozinke je bolji jednokratni link, koji se nakon čitanja briše.
Šifrira li jednokratni link i naslov e-pošte?
Ne – e-pošta ostaje obična. Zato u naslov i tekst ne stavljajte povjerljive podatke; sve osjetljivo neka bude u šifriranom linku.
Mogu li jednokratnim linkom poslati privitak?
Da, u paketima Start, Pro i Pro Plus tajni možete dodati šifrirani privitak do 5, 10 ili 25 MB.
Pošaljite povjerljiv sadržaj e-poštom – sigurno
Jednokratni link sa šifriranjem u pregledniku radi s bilo kojim klijentom e-pošte.