Sichere E-Mail-Anbieter im Vergleich: Posteo, mailbox.org, Tuta, Proton, GMX und WEB.DE
„Sicher“ kann bei E-Mail vier sehr verschiedene Dinge heißen – von reiner Transportverschlüsselung bis zu echter Ende-zu-Ende-Verschlüsselung. Sechs Postfächer im Vergleich, die Ergebnisse der Stiftung Warentest 2026, was ein sicheres E-Mail-Konto trotzdem verrät und wann ein Einmal-Link der bessere Weg ist.
Wer nach einem neuen Postfach sucht, landet schnell bei Versprechen wie „verschlüsselt“, „Made in Germany“ oder „100 % privat“. Die Wahrheit ist nüchterner und nützlicher: Sichere E-Mail-Anbieter unterscheiden sich vor allem darin, *wer* Ihre Nachrichten lesen kann – und wann. Dieser Ratgeber erklärt die vier Stufen der E-Mail-Sicherheit, vergleicht sechs bekannte Postfächer von Posteo bis GMX, fasst den aktuellen Test der Stiftung Warentest zusammen und zeigt, was selbst ein sicheres E-Mail-Konto nicht leisten kann. Am Ende wissen Sie, welches Postfach zu Ihnen passt – und für welche Daten E-Mail schlicht der falsche Umschlag ist.
Inhalt
- Was „sicher“ bei E-Mail wirklich bedeutet
- Sichere E-Mail-Anbieter im Vergleich: 6 Postfächer
- Was Stiftung Warentest 2026 herausgefunden hat
- Kostenlos oder bezahlt: Was ein sicheres E-Mail-Konto kosten darf
- Woran Sie unseriöse Sicherheitsversprechen erkennen
- Was auch ein sicheres E-Mail-Konto nicht schützt
- So richten Sie ein sicheres E-Mail-Konto ein
- Sichere E-Mail-Anbieter für Unternehmen: DSGVO und DSK
- Wann E-Mail-Verschlüsselung nicht reicht: der Einmal-Link
- Umzug zu einem neuen Anbieter in fünf Schritten
- Sichere E-Mail-Anbieter: Checkliste für Teams
- Häufige Fragen
Was „sicher“ bei E-Mail wirklich bedeutet
Jeder Anbieter nennt sich sicher. Die entscheidende Frage lautet: Wer kann die Nachricht lesen, und zu welchem Zeitpunkt? Daraus ergeben sich vier Stufen, die in der Werbung gern verschwimmen:
- Transportverschlüsselung (TLS). Die Verbindung zwischen den Mailservern ist verschlüsselt, Mitlesen unterwegs ist praktisch ausgeschlossen. Die Anbieter auf beiden Seiten sehen die Nachricht aber im Klartext und speichern sie lesbar. Das ist heute Standard bei fast allen Diensten.
- Verschlüsselung der Festplatten. Der Anbieter verschlüsselt seine Speicher. Das hilft gegen gestohlene Hardware, aber der Anbieter hält die Schlüssel und kann jederzeit entschlüsseln.
- Verschlüsselter Postfachspeicher. Gespeicherte Nachrichten werden mit einem Schlüssel verschlüsselt, der aus *Ihrem* Passwort entsteht. Der Anbieter kann Ihr Archiv später nicht mehr lesen. Eingehende Mails von außen sind allerdings kurz lesbar, bis sie verschlüsselt abgelegt werden.
- Ende-zu-Ende-Verschlüsselung. Die Nachricht wird auf dem Gerät des Absenders verschlüsselt und erst beim Empfänger entschlüsselt. Niemand dazwischen – auch keiner der beiden Anbieter – kann sie lesen.
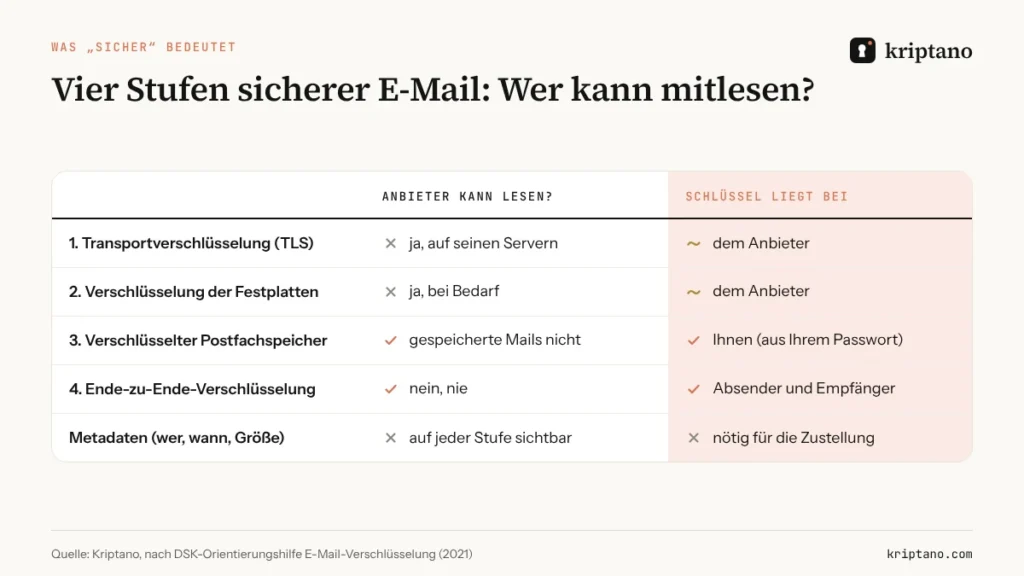
Für Unternehmen ist diese Einteilung mehr als Theorie. Die Datenschutzkonferenz (DSK) verlangt in ihrer Orientierungshilfe zur E-Mail-Verschlüsselung bei normalem Risiko mindestens eine Transportverschlüsselung. Bei hohem Risiko – etwa Gesundheitsdaten oder Berufsgeheimnissen – erwartet sie Ende-zu-Ende-Verschlüsselung und eine qualifizierte Transportverschlüsselung; ist das nicht möglich, muss ein anderer Kanal her. Wie die Verfahren S/MIME und PGP im Detail funktionieren, erklärt unser Ratgeber Verschlüsselte E-Mail senden.
Sichere E-Mail-Anbieter im Vergleich: 6 Postfächer
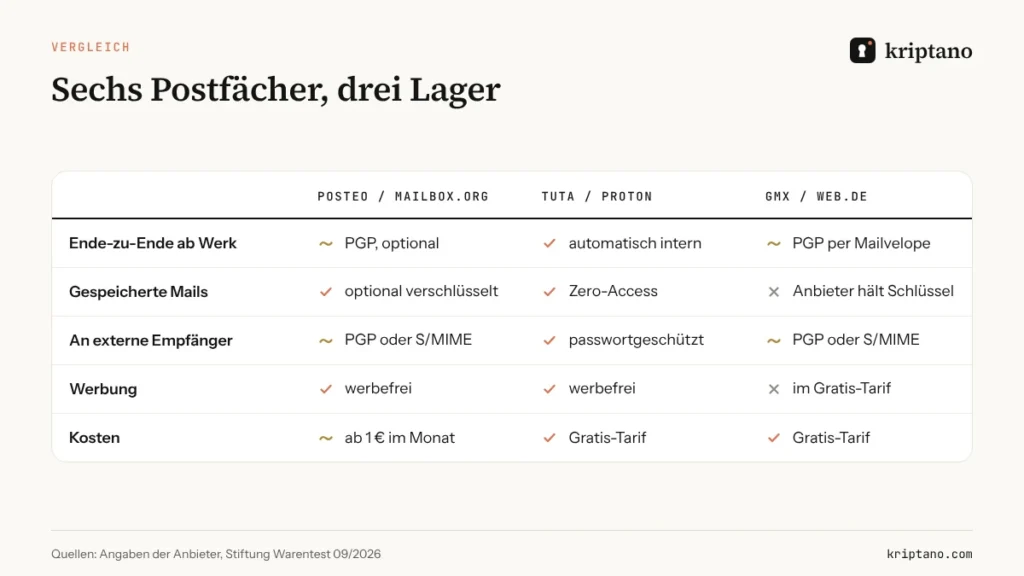
Die folgenden Dienste sind im deutschsprachigen Raum am häufigsten gefragt. Sie decken drei Lager ab: datenschutzfreundliche Bezahldienste, Spezialisten für Ende-zu-Ende-Verschlüsselung und die großen Freemailer.
Posteo – werbefrei aus Berlin
Posteo ist seit 2009 am Markt, finanziert sich ausschließlich über einen kleinen Monatsbeitrag und verzichtet vollständig auf Werbung. Bei der Anmeldung fragt Posteo keine persönlichen Daten ab, und bezahlen können Sie auf Wunsch sogar anonym. Wer möchte, schaltet den verschlüsselten Mailspeicher ein: Dann sind alle gespeicherten Nachrichten mit Ihrem Passwort geschützt. Für Ende-zu-Ende-Verschlüsselung unterstützt Posteo PGP und S/MIME, und eingehende Mails lassen sich automatisch mit Ihrem öffentlichen PGP-Schlüssel verschlüsseln. Das macht Posteo zu einem der Anbieter, die viele Datenschützer als Erstes nennen, wenn es um sichere E-Mail-Anbieter mit deutschem Standort geht.
mailbox.org – offene Standards und Office dazu
mailbox.org stammt ebenfalls aus Berlin und setzt konsequent auf offene Standards. Im Webmailer ist PGP-Verschlüsselung integriert, und auch hier können Sie eingehende Mails mit Ihrem eigenen Schlüssel verschlüsseln lassen. Dazu kommen Kalender, Adressbuch, Cloud-Speicher und Office-Funktionen. Für Menschen, die bereits mit PGP arbeiten oder ein klassisches IMAP-Postfach mit eigener Domain suchen, ist mailbox.org eine naheliegende Wahl.
Tuta – alles verschlüsselt, auch der Betreff
Tuta (früher Tutanota) sitzt in Hannover und verschlüsselt mehr als die meisten: Nachrichtentext, Anhänge, Betreffzeile, Kontakte und Kalender. Seit 2024 nutzt Tuta mit TutaCrypt zusätzlich ein Verfahren, das gegen künftige Quantencomputer gewappnet sein soll. Der Preis dafür ist Kompatibilität: Tuta verwendet ein eigenes Protokoll statt PGP. Externe Empfänger erreichen Sie über passwortgeschützte Nachrichten, die sie im Browser öffnen.
Proton Mail – Schweizer Zero-Access-Speicher
Proton Mail aus Genf verschlüsselt Nachrichten zwischen Proton-Nutzern automatisch Ende-zu-Ende und legt alle Mails mit Zero-Access-Verschlüsselung ab, auch solche, die von außen kommen. Für Empfänger bei GMX oder Gmail gibt es passwortgeschützte E-Mails. Proton basiert auf OpenPGP und ist damit mit anderen PGP-Nutzern kompatibel. Die Betreffzeile ist – anders als bei Tuta – nicht Ende-zu-Ende-verschlüsselt, damit die Suche schnell bleibt.
GMX und WEB.DE – kostenlos, mit Werbung
GMX und WEB.DE gehören zum selben Konzern und sind für viele Menschen in Deutschland das erste Postfach überhaupt. Beide bieten Transportverschlüsselung zwischen den Rechenzentren und unterstützen PGP-Verschlüsselung über die Browser-Erweiterung Mailvelope. Im Sommer 2026 haben beide begonnen, Passkeys für die Anmeldung einzuführen. Die Gratis-Tarife finanzieren sich über Werbung, gespeicherte Mails liegen beim Anbieter, der die Schlüssel hält. Für Alltagspost ist das in Ordnung; für vertrauliche Unterlagen sind die kostenlosen Postfächer keine sichere E-Mail-Adresse im engeren Sinn.
Gmail und Outlook – stark abgesichert, aber nicht privat
Gmail und Outlook.com schützen Konten mit sehr guter Technik gegen Übernahmen, bieten beim Inhalt aber nur Stufe 1 und 2: Transportverschlüsselung plus Festplattenverschlüsselung, die Schlüssel liegen beim Anbieter in den USA. In Firmenversionen gibt es Zusatzfunktionen wie clientseitige Verschlüsselung (Google Workspace) oder Microsoft Purview Message Encryption – mächtig, aber nichts, was ein kleines Büro an einem Nachmittag einrichtet.
Was Stiftung Warentest 2026 herausgefunden hat
Im September 2026 hat die Stiftung Warentest 18 Tarife von zehn Anbietern geprüft. Testsieger wurde Posteo mit der Note 1,7, knapp dahinter mailbox.org Light mit 1,8 – beide für rund einen Euro im Monat und beide beim Datenschutz vorn. WEB.DE MailPlus kam auf 2,4. Das beste kostenlose Angebot stammt von GMX, erreichte aber nur die Note 2,6. Ein Gratis-Postfach mit dem Urteil „gut“ gab es im Test nicht.
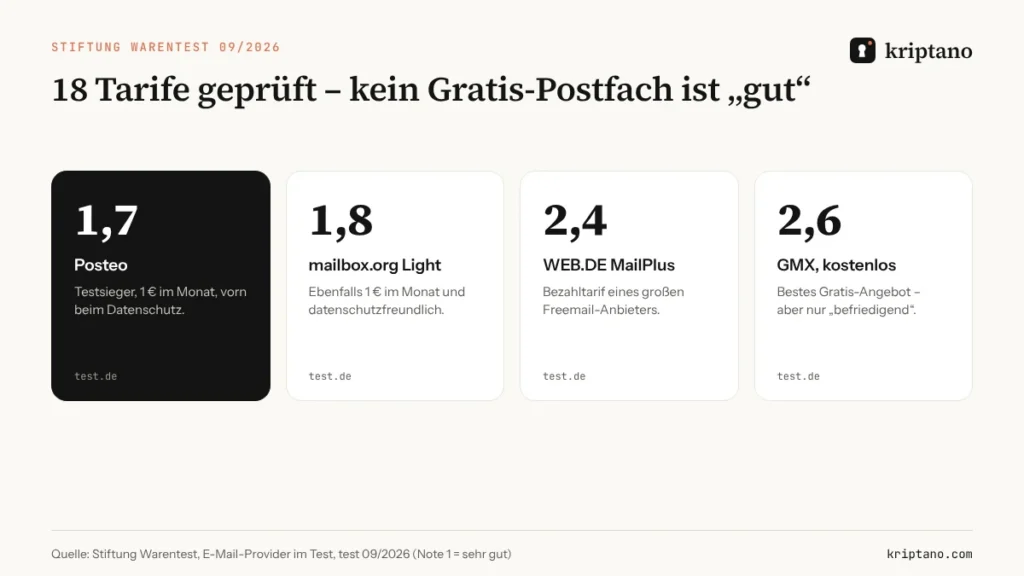
Die Ergebnisse bestätigen eine alte Faustregel: Wenn Sie für ein Postfach nichts bezahlen, bezahlen Sie meist mit Daten oder Aufmerksamkeit. Wer sichere E-Mail-Anbieter sucht, hat im Geschäftsmodell deshalb einen guten ersten Filter – ein kleiner Monatsbeitrag kauft Werbefreiheit und oft mehr Datenschutz.
Kostenlos oder bezahlt: Was ein sicheres E-Mail-Konto kosten darf
Ein Euro im Monat klingt nach wenig, und genau das ist der Punkt. Ein sicheres E-Mail-Konto braucht Speicher, Personal für Betrieb und Sicherheit, regelmäßige Prüfungen und eine Rechtsabteilung, die Behördenanfragen sorgfältig beantwortet. Wer dafür keinen Beitrag verlangt, muss das Geld anders verdienen – meist mit Werbung, Zusatzangeboten oder der Auswertung von Nutzungsdaten.
Das heißt nicht, dass Gratis-Postfächer unsicher sind. GMX und WEB.DE schützen Verbindungen und Anmeldungen solide. Aber eine sichere E-Mail-Adresse für Steuerunterlagen, Bewerbungen oder Mandantenpost sollte idealerweise werbefrei sein und gespeicherte Nachrichten verschlüsselt ablegen. Eine einfache Aufteilung, die sich bewährt hat:
- Bezahltes Postfach bei einem der datenschutzfreundlichen Anbieter für Bank, Behörden, Arbeit und alles Vertrauliche.
- Kostenloses Postfach oder Alias für Newsletter, Shops und Gewinnspiele.
- Einmal-Link für alles, was nur einmal gelesen werden muss: Passwörter, Codes, Kontodaten.
Woran Sie unseriöse Sicherheitsversprechen erkennen
Nicht jeder Dienst, der sich als sicher bezeichnet, hält, was er verspricht. Seriöse sichere E-Mail-Anbieter erklären offen, was sie verschlüsseln und was nicht – etwa, dass Metadaten oder Betreffzeilen sichtbar bleiben. Vorsicht ist angebracht bei:
- „Militärischer Verschlüsselung“ ohne Angabe, *was* verschlüsselt wird und wer den Schlüssel hält.
- Fehlendem Impressum oder unklarem Firmensitz – wichtig für Ihren AV-Vertrag und Ihre Rechte nach der DSGVO.
- Geschlossener Software ohne Prüfung. Gute Anbieter veröffentlichen Quellcode oder Ergebnisse externer Sicherheitsprüfungen.
- E-Mail-Verschlüsselung nur innerhalb des eigenen Dienstes, ohne Weg zu Empfängern bei anderen Anbietern.
Ein sicheres E-Mail-Konto erkennen Sie also weniger an großen Worten als an nüchternen Antworten auf die Frage aus dem ersten Abschnitt: Wer kann meine Nachricht lesen, und wann?
Was auch ein sicheres E-Mail-Konto nicht schützt
Selbst das beste Postfach hat Grenzen. Bevor Sie ein sicheres E-Mail-Konto wie einen Tresor behandeln, sollten Sie diese kennen:
- Metadaten. Absender, Empfänger, Uhrzeit und Größe sehen alle Server, die eine Nachricht zustellen. Bei manchen Anbietern auch der Betreff.
- Die Kopie beim Empfänger. Schreiben Sie von Posteo an ein Gratis-Postfach, liegt dort eine lesbare Kopie – Ihr verschlüsselter Speicher ändert daran nichts.
- Weiterleiten und Antworten. Der Empfänger kann Ihre Nachricht unverschlüsselt weiterleiten, und zitierter Text reist mit jeder Antwort mit.
- Zeit. E-Mail ist zum Aufbewahren gebaut. Ein Passwort oder eine IBAN in einer Mail bleibt jahrelang sensibel, in jedem Backup.
- Betrug. Verschlüsselung verhindert nicht, dass Kriminelle Ihnen im Namen Ihres Chefs, Ihrer Bank oder eines Handwerkers schreiben.
Der letzte Punkt kostet in der Praxis am meisten. Wie teuer eine manipulierte Rechnung im Anhang werden kann, zeigt ein Urteil des OLG Schleswig, das wir im Beitrag personenbezogene Daten per Mail versenden ausführlich besprechen: Der Betrieb blieb auf rund 15.000 Euro sitzen, weil die Rechnung nur transportverschlüsselt verschickt worden war.
So richten Sie ein sicheres E-Mail-Konto ein
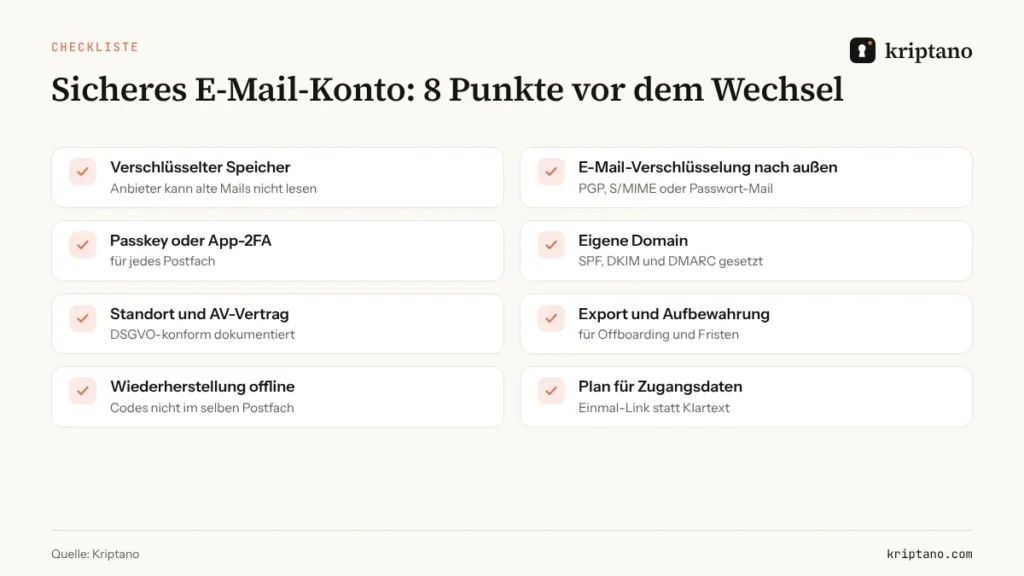
Egal, für welchen Anbieter Sie sich entscheiden: Diese Schritte machen das Konto selbst schwer angreifbar. Das ist wichtiger als jede E-Mail-Verschlüsselung, falls Ihr Passwort einmal in einem Datenleck auftaucht.
Langes, einzigartiges Passwort
Lassen Sie es erzeugen – wie lang genug ist, zeigt unser Ratgeber zu sicheren Passwörtern.
Passkey oder App-basierte 2FA aktivieren
SMS-Codes nur als Notlösung; Passkeys sind am bequemsten.
Wiederherstellungscodes offline sichern
Ausgedruckt oder im Passwortmanager – nie im selben Postfach.
Eigene Domain mit SPF, DKIM und DMARC
Schützt Ihren Namen vor Fälschungen und erleichtert spätere Umzüge.
Festlegen, wie Geheimnisse reisen
Nachrichten per E-Mail, Passwörter und Ausweisdaten per Einmal-Link.
Hilfe beim ersten Schritt finden Sie in unserem Leitfaden Passwörter sicher erstellen. Er erklärt die aktuellen Empfehlungen des BSI und wie Sie Passwörter teilen, ohne Spuren zu hinterlassen.
Sichere E-Mail-Anbieter für Unternehmen: DSGVO und DSK
Für Selbstständige, Praxen, Kanzleien und Unternehmen muss ein Postfach mehr können als privat: geteilte Postfächer, Aufbewahrungsfristen, Offboarding und einen Vertrag zur Auftragsverarbeitung nach Art. 28 DSGVO. Sichere E-Mail-Anbieter für Unternehmen erkennen Sie an drei Dingen:
- Ein AV-Vertrag ohne Verhandlung. Seriöse Anbieter stellen ihn als Standard bereit.
- Klare Aussagen zu Standort und Zugriff. Wo stehen die Server, wer darf administrativ zugreifen, wie wird protokolliert?
- Eine Lösung für externe Empfänger. Ihre Mandanten und Patienten nutzen GMX, Gmail oder T-Online. E-Mail-Verschlüsselung, die nur innerhalb eines Anbieters funktioniert, löst dieses Problem nicht.
Achten Sie außerdem darauf, dass Administratoren Konten zentral sperren und Geräte abmelden können, wenn jemand das Team verlässt. Ein sicheres E-Mail-Konto, auf das ein ehemaliger Mitarbeiter noch Wochen später vom privaten Handy zugreift, ist im Ernstfall ein größeres Risiko als jede fehlende Verschlüsselung.
Testen Sie einen Wechsel zuerst im Kleinen: Ziehen Sie zwei oder drei Personen für einen Monat um und notieren Sie, was hakt – Kalendereinladungen, Scanner, die per Mail versenden, oder eine Buchhaltungssoftware, die IMAP erwartet. Und klären Sie früh, welche Daten überhaupt per E-Mail gehen dürfen. Unser Beitrag zu NIS2 und DSGVO enthält dafür ein Verfahren in sieben Punkten.
Praxen und Kliniken
Für Befunde und Arztbriefe gelten strengere Regeln als für normale Geschäftspost. Was dort erlaubt ist, erklärt unser Ratgeber Arztbrief per E-Mail.
Wann E-Mail-Verschlüsselung nicht reicht: der Einmal-Link
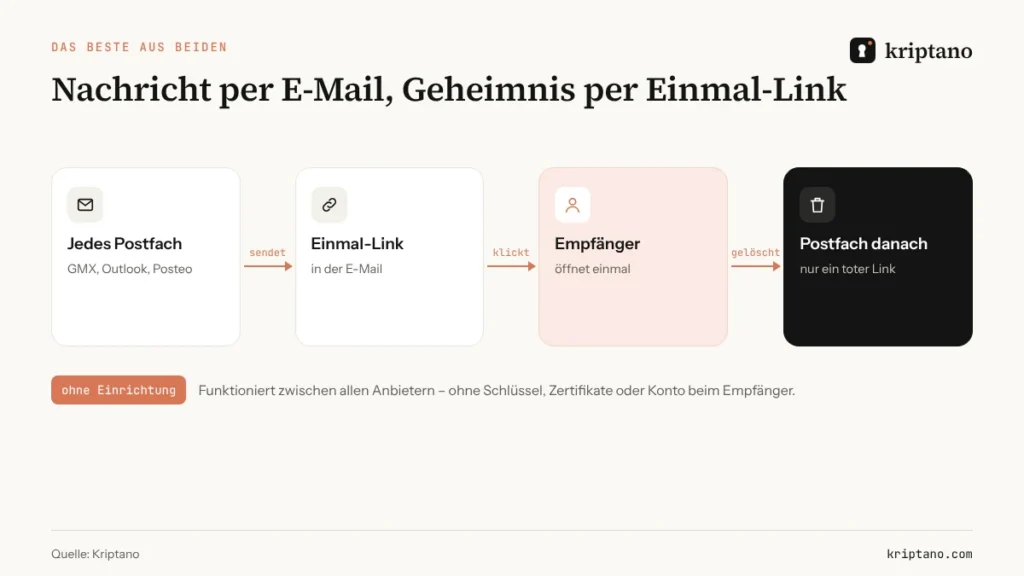
Manche Informationen gehören in kein Postfach – verschlüsselt oder nicht –, weil sie morgen niemand mehr dort braucht: ein Zugangspasswort, ein Wiederherstellungscode, eine IBAN für eine einmalige Überweisung, die Kopie eines Ausweises. Hier ist das beste Werkzeug ein verschlüsselter Einmal-Link in einer ganz normalen E-Mail. Die E-Mail liefert den Zusammenhang, der Link liefert das Geheimnis. Nach dem ersten Öffnen ist der Link tot, und im Postfach liegt nichts mehr, was sich zu stehlen lohnt.
Das funktioniert zwischen allen Anbietern – von Posteo zu GMX, von Proton zum alten Exchange-Server einer Behörde –, ohne Schlüssel, Zertifikate oder Konto beim Empfänger. Bei Kriptano wird der Inhalt mit AES-256-GCM direkt in Ihrem Browser verschlüsselt; der Schlüssel steht nur im Teil des Links nach dem # und erreicht unseren Server nie. Vorschauen in Mailprogrammen oder Chats verbrauchen den Link nicht.
Größere Dateien wie Verträge oder Scans können Sie auf demselben Weg verschlüsselt anhängen – wie das bei Postfächern mit 20-MB-Grenze aussieht, zeigt unser Ratgeber große Dateien per Mail versenden. Und wer die Daten nicht senden, sondern *empfangen* will, schickt eine Passwort-Anfrage: Der Kunde füllt sie aus, verschlüsselt wird mit RSA-OAEP, und nur Sie können die Antwort öffnen.
Umzug zu einem neuen Anbieter in fünf Schritten
Der Wechsel zu einem verschlüsselten Postfach ist einfacher, als er klingt, wenn Sie die Reihenfolge einhalten:
- Eigene Domain zuerst. Mit einer Adresse auf Ihrer Domain bleiben Sie erreichbar, auch wenn Sie später erneut wechseln.
- Alte Mails importieren – oder bewusst nicht. Viele Anbieter bieten Umzugshilfen. Überlegen Sie, ob Sie Jahre alter Post samt darin versteckter Passwörter wirklich mitnehmen wollen.
- Wiederherstellungsadressen ändern bei Bank, Cloud-Diensten, Passwortmanager und Behördenportalen.
- Kontakte informieren, wie man Ihnen künftig vertrauliche Unterlagen schickt.
- Das alte Postfach durchsuchen nach Wörtern wie „Passwort“, „Kennwort“, „PIN“ oder „IBAN“, betroffene Zugänge ändern und erst dann löschen.
Gerade Schritt 5 wird oft vergessen. Wer jahrelang Zugangsdaten per Mail bekommen hat, trägt ein Archiv mit sich herum, das Angreifer gezielt durchsuchen. Für Newsletter, Gewinnspiele und Testkonten lohnt sich beim Neustart außerdem eine zweite Adresse – welche Möglichkeiten es gibt, zeigt unser Ratgeber zur Einmal-E-Mail-Adresse.
Sichere E-Mail-Anbieter: Checkliste für Teams
- Legen Sie die Stufe fest, die Sie brauchen: verschlüsselter Speicher für die meisten Büros, Ende-zu-Ende-Verschlüsselung für vertrauliche Korrespondenz.
- Schützen Sie jedes Konto mit Passkey oder App-basierter Zwei-Faktor-Anmeldung und erzwingen Sie das für alle.
- Setzen Sie SPF, DKIM und DMARC vor dem Umzug, nicht danach.
- Schreiben Sie auf, was nie per E-Mail geht – Passwörter, Ausweisnummern, Gesundheitsdaten – und welcher Weg stattdessen gilt.
- Lassen Sie Änderungen von Bankverbindungen immer telefonisch bestätigen, egal welcher Anbieter.
- Prüfen Sie die Einrichtung einmal im Jahr: neue Mitarbeitende, neue Werkzeuge und neue Vorgaben verändern, was „sicher genug“ bedeutet.
Am Ende sind sichere E-Mail-Anbieter ein Baustein, kein Rundum-Schutz. Ein gutes Postfach schützt Ihre Korrespondenz, ein Passkey schützt den Zugang, und ein Einmal-Link sorgt dafür, dass die wirklich heiklen Daten gar nicht erst im Postfach landen.
Häufige Fragen
Welcher E-Mail-Anbieter ist am sichersten?
Für die meisten Menschen bieten Tuta und Proton Mail den stärksten Schutz, weil sie Nachrichten automatisch Ende-zu-Ende und den Speicher mit Zero-Access verschlüsseln. Posteo und mailbox.org schnitten bei der Stiftung Warentest 2026 am besten ab und sind beim Datenschutz vorn.
Ist GMX oder WEB.DE ein sicheres E-Mail-Konto?
Beide schützen die Verbindung und die Anmeldung gut und bieten PGP über Mailvelope. Gespeicherte Mails liegen aber beim Anbieter, der die Schlüssel hält, und der Gratis-Tarif enthält Werbung. Für vertrauliche Daten sollten Sie zusätzlich einen Einmal-Link nutzen.
Was ist der Unterschied zwischen Transport- und Ende-zu-Ende-Verschlüsselung?
Transportverschlüsselung schützt nur den Weg zwischen den Servern; beide Anbieter können die Nachricht lesen. Ende-zu-Ende-Verschlüsselung schützt den Inhalt vom Gerät des Absenders bis zum Gerät des Empfängers.
Brauche ich als Unternehmen Ende-zu-Ende-Verschlüsselung?
Bei normalem Risiko verlangt die DSK mindestens Transportverschlüsselung. Bei hohem Risiko, etwa Gesundheitsdaten oder Berufsgeheimnissen, erwartet sie Ende-zu-Ende-Verschlüsselung oder einen anderen sicheren Kanal.
Was kostet ein sicheres E-Mail-Konto?
Bei Posteo und mailbox.org Light beginnt ein werbefreies, datenschutzfreundliches Postfach bei etwa einem Euro im Monat. Tuta und Proton haben kostenlose Einstiegstarife mit weniger Speicher; mehr Speicher, eigene Domains und Teamfunktionen kosten extra.
Tuta oder Proton – welcher Anbieter passt besser?
Tuta verschlüsselt auch die Betreffzeile und setzt auf ein eigenes Protokoll mit Schutz gegen Quantencomputer. Proton nutzt OpenPGP und ist damit mit anderen PGP-Nutzern kompatibel. Wer viel mit PGP-Kontakten schreibt, ist bei Proton richtig; wer maximale Verschlüsselung im eigenen Ökosystem will, bei Tuta.
Kann ich Passwörter per E-Mail verschicken, wenn mein Postfach verschlüsselt ist?
Besser nicht. Die Kopie beim Empfänger, Weiterleitungen und Backups bleiben. Schicken Sie Passwörter als Einmal-Link, der nach dem ersten Öffnen gelöscht wird.
Vertrauliches nicht ins Postfach legen
Kostenlos und ohne Registrierung. Im Browser verschlüsselt und nach dem Lesen gelöscht.