Personenbezogene Daten per Mail versenden: Was DSGVO, DSK und das OLG Schleswig verlangen
Ein Handwerksbetrieb verliert rund 15.000 Euro, weil seine Rechnung nur transportverschlüsselt per E-Mail ging. Was die DSGVO, die Datenschutzkonferenz und zwei Oberlandesgerichte zum Versand personenbezogener Daten sagen – und sieben Regeln, wie Sie sensible Daten sicher versenden und empfangen.
Ein Handwerksbetrieb aus Schleswig-Holstein schickt seine Schlussrechnung über gut 15.000 Euro als PDF per E-Mail. Unterwegs tauscht ein Angreifer die Bankverbindung aus, die Kundin überweist an Betrüger – und der Betrieb geht leer aus. Das Oberlandesgericht Schleswig entschied Ende 2024: Wer personenbezogene Daten per Mail versenden will und dabei ein hohes finanzielles Risiko für den Empfänger schafft, muss mehr tun als nur die Verbindung zu verschlüsseln. Dieser Ratgeber erklärt, was die DSGVO verlangt, wenn Sie Daten verschlüsselt versenden müssen, wie die Datenschutzkonferenz (DSK) zwischen normalem und hohem Risiko unterscheidet, warum ein anderes Gericht zuvor anders geurteilt hat – und mit welchen sieben Regeln Sie sensible Daten sicher versenden und empfangen.
Inhalt
- Dürfen Sie personenbezogene Daten per Mail versenden?
- Was die DSGVO verlangt: Art. 5, 24 und 32
- Normales oder hohes Risiko? Die Orientierungshilfe der DSK
- Der Fall OLG Schleswig: 15.000 Euro für eine manipulierte Rechnung
- Die Gegenposition: OLG Karlsruhe
- Sensible Daten per Mail versenden: Was zählt dazu?
- Typische Situationen im Alltag
- Daten verschlüsselt versenden: 5 praktikable Wege
- Daten sicher empfangen: die Passwort-Anfrage
- 7 Regeln: So versenden Sie sensible Daten sicher
- Was tun, wenn es schiefgegangen ist?
- Personenbezogene Daten per Mail versenden: Fazit für die Praxis
- Häufige Fragen
Dürfen Sie personenbezogene Daten per Mail versenden?
Die kurze Antwort: Ja – aber nicht ohne Weiteres. Die DSGVO verbietet E-Mail nicht. Sie verlangt aber, dass Sie personenbezogene Daten mit Maßnahmen schützen, die dem Risiko angemessen sind. Je heikler die Daten und je größer der mögliche Schaden, desto mehr Schutz ist nötig.
Personenbezogen sind nach Art. 4 Nr. 1 DSGVO alle Informationen, die sich auf eine bestimmte oder bestimmbare Person beziehen. Das ist viel mehr, als die meisten denken: Name und Adresse gehören dazu, aber auch eine Kundennummer, eine IBAN, ein Foto, eine Rechnung oder die Notiz „Herr M. ist ab Montag krankgeschrieben“. Praktisch jede geschäftliche E-Mail enthält solche Daten.
Besonders streng ist die DSGVO bei den „besonderen Kategorien“ nach Art. 9: Gesundheitsdaten, genetische und biometrische Daten, Angaben zu Religion, politischer Meinung, Gewerkschaftszugehörigkeit und sexueller Orientierung. Wer Gesundheitsdaten oder andere sensible Daten per Mail versenden möchte, bewegt sich fast immer im Bereich des hohen Risikos.
Was die DSGVO verlangt: Art. 5, 24 und 32
Drei Vorschriften bilden den Kern:
- Art. 5 Abs. 1 lit. f DSGVO verlangt „Integrität und Vertraulichkeit“: Daten müssen vor unbefugter Verarbeitung, Verlust und Veränderung geschützt sein.
- Art. 24 DSGVO macht den Verantwortlichen – also Sie als Absender – dafür verantwortlich, geeignete Maßnahmen zu treffen und das nachweisen zu können.
- Art. 32 DSGVO konkretisiert das: Unter Berücksichtigung des Stands der Technik, der Kosten und des Risikos sind angemessene technische und organisatorische Maßnahmen zu treffen. Die Verschlüsselung personenbezogener Daten wird dort ausdrücklich als Beispiel genannt.
Verstöße haben zwei Folgen. Erstens drohen Bußgelder der Aufsichtsbehörden. Zweitens – und das ist für viele Betriebe überraschender – können Betroffene nach Art. 82 DSGVO Schadensersatz verlangen. Genau dieser Anspruch hat dem Handwerksbetrieb im Fall des OLG Schleswig die Forderung gekostet.
Normales oder hohes Risiko? Die Orientierungshilfe der DSK
Wie viel Schutz „angemessen“ ist, hat die Datenschutzkonferenz – das Gremium der deutschen Datenschutzaufsichtsbehörden – in ihrer Orientierungshilfe zur E-Mail-Übermittlung beschrieben. Sie unterscheidet im Kern zwei Stufen:
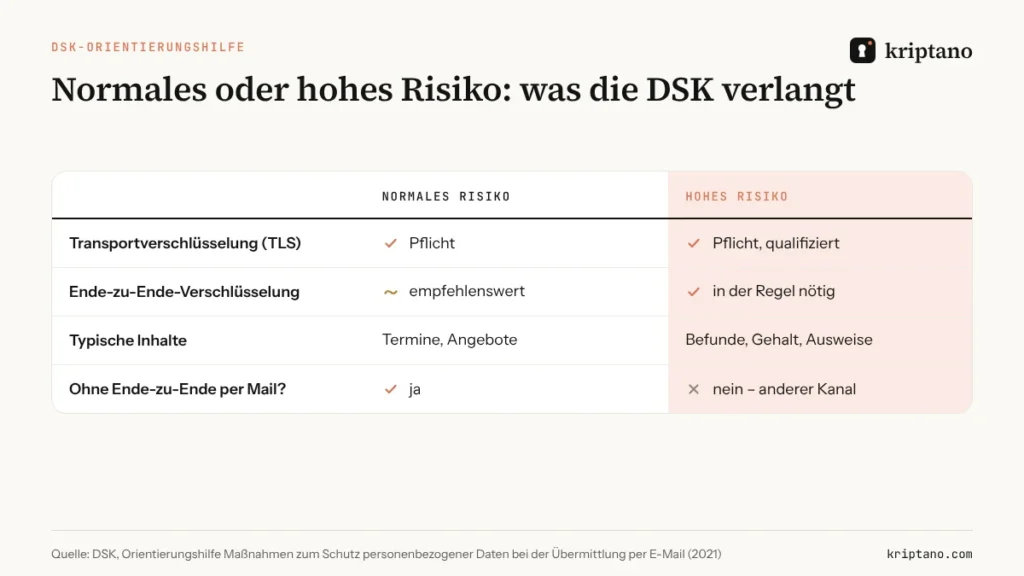
Normales Risiko. Für die meisten Geschäftsmails genügt eine obligatorische Transportverschlüsselung. Der Mailserver des Absenders muss sicherstellen, dass die Verbindung zum Server des Empfängers verschlüsselt ist.
Hohes Risiko. Wenn ein Bruch der Vertraulichkeit erhebliche Folgen hätte – etwa bei Gesundheitsdaten, Daten von Berufsgeheimnisträgern, Kontodaten mit Betrugspotenzial oder Ausweiskopien –, erwartet die DSK in der Regel eine Ende-zu-Ende-Verschlüsselung und zusätzlich eine qualifizierte Transportverschlüsselung. Ist beides nicht möglich, muss ein anderer Übertragungsweg gewählt werden.
Für Ärztinnen, Anwälte, Steuerberater und andere Berufsgeheimnisträger kommt die Schweigepflicht nach § 203 StGB hinzu. Wer in diesen Berufen personenbezogene Daten per Mail versenden will, sollte grundsätzlich von hohem Risiko ausgehen. Wie das im Gesundheitswesen konkret aussieht, beschreibt unser Ratgeber Arztbrief per E-Mail.
Der Fall OLG Schleswig: 15.000 Euro für eine manipulierte Rechnung
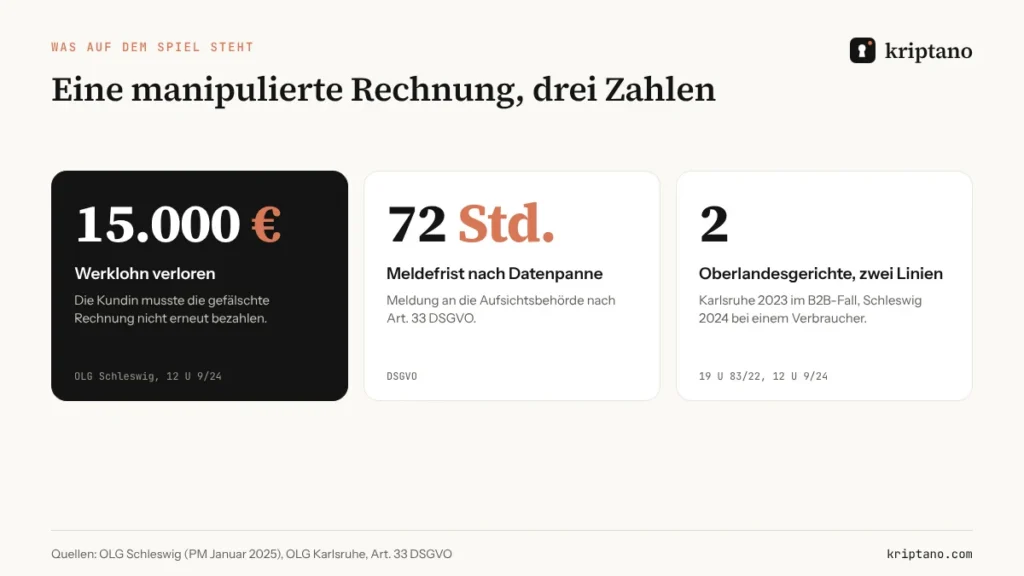
Der Fall, über den das Schleswig-Holsteinische Oberlandesgericht im Januar 2025 berichtete, ist ein Lehrstück. Ein Haustechnikbetrieb hatte eine Kundin in drei Raten abgerechnet. Die Rechnungen gingen als PDF-Anhang per E-Mail, geschützt nur durch Transportverschlüsselung. Die ersten beiden Raten bezahlte die Kundin korrekt. Bei der dritten – der Schlussrechnung über gut 15.000 Euro – war die Kontonummer verändert. Das Geld landete bei Betrügern. Wie und wo genau die Manipulation passierte, ließ sich nicht klären.
Das Landgericht Kiel gab zunächst dem Betrieb recht: Die Zahlung an Dritte habe die Schuld nicht getilgt, und Transportverschlüsselung sei im Geschäftsverkehr ausreichend. Das OLG Schleswig sah das mit Urteil vom 18. Dezember 2024 (Az. 12 U 9/24) anders. Zwar war die Schuld tatsächlich nicht erloschen. Die Kundin hatte aber einen Schadensersatzanspruch nach Art. 82 DSGVO in genau dieser Höhe, weil der Betrieb gegen Art. 5, 24 und 32 DSGVO verstoßen hatte. Bei einem hohen finanziellen Risiko durch eine gefälschte Rechnung sei nur eine Ende-zu-Ende-Verschlüsselung geeignet. Betriebe, denen dafür die Technik fehlt, könnten Rechnungen auch per Post schicken. Ergebnis: Der Betrieb bekam für die Schlussrechnung nichts.
Die Gegenposition: OLG Karlsruhe
Ganz einheitlich ist die Rechtsprechung nicht. Das OLG Karlsruhe hatte im Juli 2023 (Az. 19 U 83/22) einen ähnlichen Fall zu entscheiden: Ein Autohändler verschickte eine Rechnung per E-Mail, ein Angreifer schob eine zweite Mail mit falscher Bankverbindung hinterher, der Käufer – selbst Unternehmer – zahlte an die Betrüger. Hier musste der Käufer ein zweites Mal zahlen. Nach Ansicht des Gerichts sind im geschäftlichen Verkehr zwischen Unternehmen weder Ende-zu-Ende-Verschlüsselung noch bestimmte Absicherungen wie SPF ohne besondere Vereinbarung geschuldet; zudem hätte der Käufer bei einer plötzlich geänderten Bankverbindung misstrauisch werden müssen. Die Zeitschrift Haufe fasst die Entscheidung ausführlich zusammen.
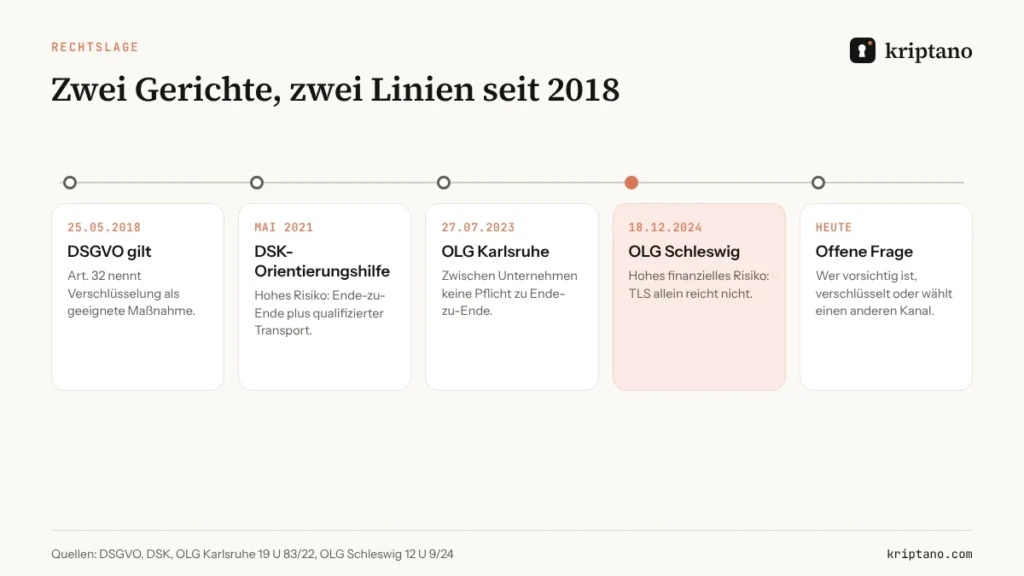
Die beiden Urteile unterscheiden sich in wichtigen Punkten: Karlsruhe betraf zwei Unternehmen, Schleswig eine Verbraucherin; Karlsruhe prüfte vor allem vertragliche Pflichten, Schleswig die DSGVO. Für die Praxis bleibt trotzdem eine Unsicherheit. Wer personenbezogene Daten per Mail versenden muss, bei denen eine Manipulation viel Geld kosten oder großen Schaden anrichten kann, sollte sich deshalb nicht auf die mildere Linie verlassen.
Sensible Daten per Mail versenden: Was zählt dazu?
Ob ein hohes Risiko vorliegt, hängt vom Inhalt und vom möglichen Schaden ab. In diesen Fällen sollten Sie fast immer davon ausgehen:
- Gesundheitsdaten: Befunde, Arztbriefe, Krankmeldungen mit Diagnose, Therapieberichte.
- Identitätsdaten: Ausweis- und Passkopien, Steuer-ID, Sozialversicherungsnummer, Führerschein.
- Finanzdaten mit Betrugspotenzial: Rechnungen mit Bankverbindung, Kontoauszüge, Gehaltsabrechnungen, Kreditunterlagen.
- Bewerbungs- und Personalunterlagen: Zeugnisse, Arbeitsverträge, Abmahnungen.
- Zugangsdaten: Passwörter, Wiederherstellungscodes, PINs – sie öffnen den Weg zu allen anderen Daten.
- Mandats- und Patientengeheimnisse aller Art.
Bei Terminbestätigungen, Angeboten ohne Kontodaten oder allgemeiner Korrespondenz bleibt es meist beim normalen Risiko. Entscheidend ist, dass Sie die Einstufung bewusst treffen und dokumentieren – etwa im Verzeichnis der Verarbeitungstätigkeiten.
Typische Situationen im Alltag
Die Frage, ob und wie man personenbezogene Daten per Mail versenden darf, stellt sich nicht nur in Konzernen. Gerade kleine Betriebe, Vereine und Selbstständige stehen täglich davor:
- Arbeitgeber und Lohnbüros verschicken Gehaltsabrechnungen, Arbeitsverträge und Bescheinigungen für die Krankenkasse. Wer Lohnunterlagen und andere sensible Daten per Mail versenden will, bewegt sich fast immer im hohen Risiko – eine Lohnabrechnung verrät Einkommen, Steuerklasse und oft die Religionszugehörigkeit.
- Vermieter und Hausverwaltungen sammeln Selbstauskünfte, Gehaltsnachweise und Ausweiskopien. Statt diese als Anhang zu bekommen, sollten sie die Daten verschlüsselt versenden lassen, etwa über eine Passwort-Anfrage.
- Handwerksbetriebe verschicken Rechnungen mit Bankverbindung. Seit dem Urteil aus Schleswig ist klar, dass auch das ein Fall für mehr Schutz sein kann.
- Vereine führen Mitgliederlisten mit Adressen, Geburtsdaten und Bankverbindungen. Wer solche Listen an den neuen Vorstand weitergibt, sollte sie nicht im Klartext an fünf private Postfächer schicken.
- Kanzleien, Steuerberater und Praxen unterliegen zusätzlich dem Berufsgeheimnis und sollten sensible Daten sicher versenden, als stünde jede Mail unter Beobachtung.
In all diesen Fällen hilft dieselbe Frage: Was passiert, wenn diese Mail beim Falschen landet oder unterwegs verändert wird? Ist die Antwort „ein echter Schaden“, sollten Sie Daten verschlüsselt versenden – oder sie gar nicht erst per Mail verschicken.
Daten verschlüsselt versenden: 5 praktikable Wege
Wer sensible Daten sicher versenden will, hat mehrere Möglichkeiten. Sie unterscheiden sich im Aufwand für Absender und Empfänger:
| Weg | Schutz | Aufwand für den Empfänger |
|---|---|---|
| S/MIME oder PGP | Ende-zu-Ende | hoch: Zertifikat oder Schlüssel nötig |
| Verschlüsseltes PDF oder ZIP (AES-256) | Inhalt verschlüsselt | mittel: Passwort auf zweitem Weg |
| Kundenportal | je nach Anbieter | mittel: Konto und Anmeldung |
| Verschlüsselter Einmal-Link | Ende-zu-Ende im Browser | gering: nur ein Klick |
| Briefpost | kein Mitlesen unterwegs | gering, aber langsam |
S/MIME und PGP sind die klassischen Verfahren der Ende-zu-Ende-Verschlüsselung. Sie funktionieren gut, wenn beide Seiten sie eingerichtet haben – bei Verbrauchern ist das selten der Fall. Details vergleicht unser Ratgeber Verschlüsselte E-Mail senden.
Verschlüsselte Dateien – etwa ein PDF mit Kennwort oder ein ZIP-Archiv mit AES-256 – schützen den Anhang. Entscheidend ist, dass das Passwort auf einem anderen Weg reist, zum Beispiel telefonisch. Ein Passwort in derselben Mail macht den Schutz wertlos.
Ein verschlüsselter Einmal-Link verbindet starken Schutz mit minimalem Aufwand und ist der einfachste Weg, wenn Sie sensible Daten per Mail versenden müssen, deren Empfänger keine Verschlüsselung eingerichtet hat. Bei Kriptano wird der Inhalt – Text oder Datei – mit AES-256-GCM im Browser des Absenders verschlüsselt. Der Schlüssel steht nur im Teil des Links nach dem # und erreicht den Server nie. Der Empfänger öffnet den Link im Browser, danach wird der Inhalt gelöscht. Eine optionale Passphrase schützt zusätzlich; nach fünf Fehlversuchen wird der Inhalt vernichtet. So können Sie Daten verschlüsselt versenden, ohne dass Ihr Gegenüber Software installieren oder ein Konto anlegen muss.
Für Rechnungen bietet sich eine Kombination an: Die Rechnung geht weiterhin per Mail, aber die Bankverbindung steht zusätzlich auf Ihrer Website oder im Kundenportal, und jede Änderung der Kontodaten kündigen Sie nur auf einem zweiten Weg an. Wer besonders vorsichtig sein will, verschickt das Rechnungs-PDF selbst als Einmal-Link.
Daten sicher empfangen: die Passwort-Anfrage
Oft ist das größere Problem nicht das Senden, sondern das Empfangen. Kanzleien, Praxen, Personalabteilungen und Vermieter bitten Kunden um Ausweiskopien, Gehaltsnachweise oder Befunde – und bekommen sie als ungeschützten Anhang. Dann liegen sensible Daten in Ihrem Postfach, für deren Schutz *Sie* verantwortlich sind.
Mit einer Passwort-Anfrage drehen Sie den Ablauf um. Sie erstellen einen Anfrage-Link und schicken ihn per Mail oder SMS. Ihr Kunde öffnet ihn, trägt die Daten ein oder lädt Dateien hoch. Alles wird in seinem Browser mit Ihrem öffentlichen Schlüssel nach dem Verfahren RSA-OAEP verschlüsselt. Nur Sie können die Antwort öffnen – nicht der Server, nicht der Mailanbieter, nicht ein Angreifer, der das Postfach Ihres Kunden übernommen hat.
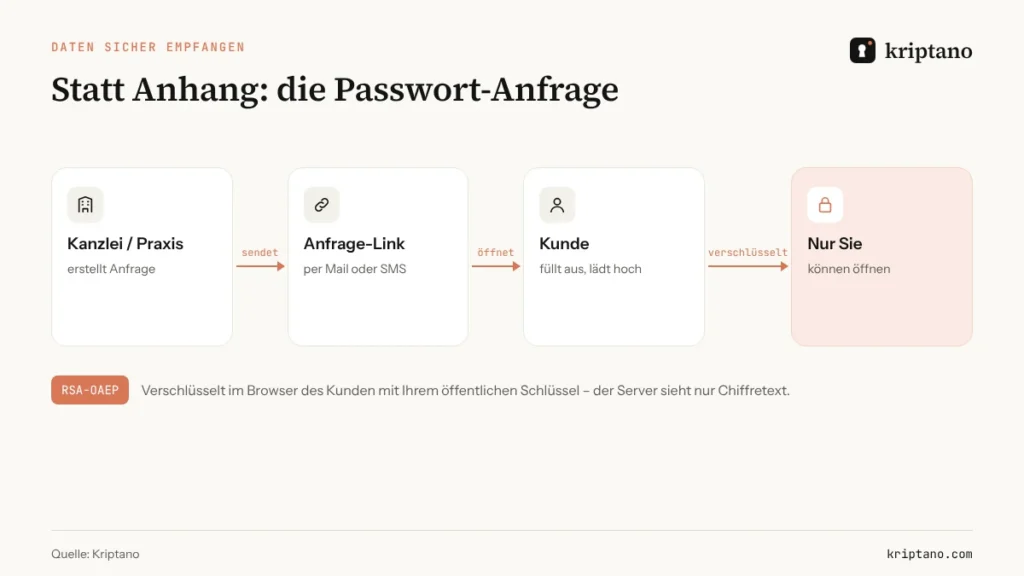
Für Teams kommen Rollen, ein Protokoll mit CSV-Export und Webhooks hinzu, damit Sie nachweisen können, wann welche Anfrage beantwortet und geöffnet wurde. Wie Übersetzungsbüros und Behördenbieter damit arbeiten, zeigen unsere Beiträge zu beglaubigten Übersetzungen und Vergabeunterlagen.
7 Regeln: So versenden Sie sensible Daten sicher
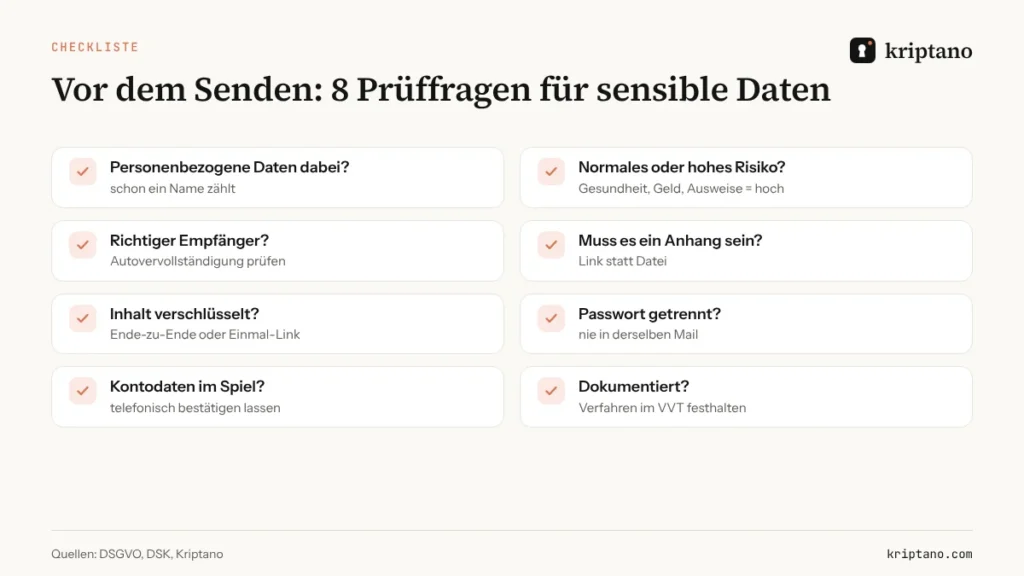
- Einstufen statt raten. Prüfen Sie vor dem Versand, ob personenbezogene Daten enthalten sind und ob das Risiko normal oder hoch ist.
- Transportverschlüsselung erzwingen. Lassen Sie Ihren Mailserver so einrichten, dass Mails ohne TLS nicht zugestellt werden.
- Bei hohem Risiko Ende-zu-Ende. Sensible Daten per Mail versenden Sie nur verschlüsselt – per S/MIME, PGP oder als Einmal-Link.
- Passwörter nie in dieselbe Mail. Ein Kennwort für ein PDF reist telefonisch, per SMS oder als eigener Einmal-Link.
- Kontoänderungen doppelt prüfen. Neue Bankverbindungen werden nur telefonisch bestätigt, und Ihre eigenen Kunden informieren Sie, dass Sie sie nie per Mail ändern.
- Empfangen statt einsammeln. Bitten Sie Kunden mit einer Passwort-Anfrage um Unterlagen, statt Anhänge in Postfächern zu sammeln.
- Dokumentieren. Halten Sie das Verfahren im Verzeichnis der Verarbeitungstätigkeiten fest und schulen Sie Ihr Team einmal im Jahr.
Häufigster Fehler: der falsche Empfänger
Die meisten Datenpannen beim Mailversand entstehen nicht durch Hacker, sondern durch die Autovervollständigung im Adressfeld. Wer personenbezogene Daten per Mail versenden muss, prüft den Empfänger vor dem Klick auf „Senden“ – oder nutzt einen Einmal-Link mit Passphrase, die nur der richtige Empfänger kennt.
Gerade bei wiederkehrenden Abläufen lohnt sich eine kleine Vorlage: ein fester Textbaustein für Kunden, der erklärt, warum Sie sensible Daten sicher versenden und Unterlagen nur über einen Anfrage-Link entgegennehmen. Das schafft Vertrauen und spart Rückfragen, weil niemand mehr überlegt, ob er die Ausweiskopie doch schnell per Mail schicken darf.
Diese Regeln passen auch zu den Anforderungen der NIS2-Richtlinie, die viele mittelständische Unternehmen zusätzlich trifft. Wie beides zusammenspielt, erklärt unser Beitrag NIS2 und DSGVO.
Was tun, wenn es schiefgegangen ist?
Trotz aller Vorsicht passiert es: Die Mail ging an den falschen Empfänger, ein Postfach wurde gehackt, eine Rechnung manipuliert. Dann zählt Zeit.
- Sofort handeln: Versuchen Sie, den falschen Empfänger zu erreichen und um Löschung zu bitten. Sperren Sie kompromittierte Konten und ändern Sie Passwörter.
- Bewerten: Liegt eine Verletzung des Schutzes personenbezogener Daten vor, müssen Sie diese nach Art. 33 DSGVO innerhalb von 72 Stunden der Aufsichtsbehörde melden – es sei denn, sie führt voraussichtlich nicht zu einem Risiko für die Betroffenen.
- Betroffene informieren: Bei hohem Risiko müssen nach Art. 34 DSGVO auch die betroffenen Personen benachrichtigt werden.
- Dokumentieren: Jede Datenpanne gehört in Ihre interne Dokumentation, auch wenn Sie nicht melden müssen.
Die beste Vorbereitung ist ein Verfahren, bei dem gar nicht erst viele sensible Daten in Postfächern liegen. Ein Einmal-Link, der nach dem Abruf gelöscht wird, kann nicht an den falschen Empfänger weitergeleitet werden, und ein übernommenes Postfach enthält nur noch tote Links.
Personenbezogene Daten per Mail versenden: Fazit für die Praxis
Die Rechtslage ist nicht vollständig geklärt, die Richtung aber schon. Die DSGVO verlangt Schutz nach Risiko, die DSK konkretisiert das für E-Mail, und mindestens ein Oberlandesgericht macht Betriebe für die Folgen schwacher Verschlüsselung finanziell haftbar. Wer personenbezogene Daten per Mail versenden will, fährt deshalb mit einer einfachen Faustregel gut: Normale Korrespondenz per E-Mail mit Transportverschlüsselung, alles mit hohem Risiko verschlüsselt – und Rechnungen mit Bankdaten so, dass eine Manipulation auffällt. Für die schnelle Umsetzung ohne Schlüsselverwaltung reicht oft ein Einmal-Link, den Sie in jede gewöhnliche Mail einfügen.
Häufige Fragen
Darf ich personenbezogene Daten unverschlüsselt per E-Mail senden?
Bei normalem Risiko genügt nach der DSK eine Transportverschlüsselung, die heute fast alle Anbieter nutzen. Bei hohem Risiko, etwa Gesundheitsdaten, Ausweiskopien oder Rechnungen mit hohem Betrugspotenzial, sollten Sie Ende-zu-Ende verschlüsseln oder einen anderen Kanal wählen.
Was hat das OLG Schleswig entschieden?
Im Urteil vom 18. Dezember 2024 (Az. 12 U 9/24) bekam ein Handwerksbetrieb seine Schlussrechnung über gut 15.000 Euro nicht bezahlt, weil die nur transportverschlüsselt versandte Rechnung manipuliert wurde. Die Kundin hatte einen Schadensersatzanspruch nach Art. 82 DSGVO in gleicher Höhe.
Gilt das Urteil auch zwischen Unternehmen?
Das ist offen. Das OLG Karlsruhe hat 2023 in einem Fall zwischen Unternehmen keine Pflicht zur Ende-zu-Ende-Verschlüsselung angenommen. Solange keine höchstrichterliche Entscheidung vorliegt, ist die vorsichtige Linie die sicherere.
Welche Daten gelten als besonders sensibel?
Die DSGVO nennt in Art. 9 besondere Kategorien wie Gesundheitsdaten, biometrische Daten, Religion oder Gewerkschaftszugehörigkeit. Praktisch hohes Risiko haben aber auch Ausweiskopien, Bankdaten, Gehaltsabrechnungen und Zugangsdaten. Wer sensible Daten per Mail versenden muss, sollte sie verschlüsseln.
Wie kann ich Daten verschlüsselt versenden, wenn der Empfänger keine Verschlüsselung hat?
Am einfachsten mit einem verschlüsselten Einmal-Link: Der Inhalt wird in Ihrem Browser verschlüsselt, der Empfänger öffnet ihn ohne Software oder Konto. Alternativ eignet sich ein mit AES-256 verschlüsseltes Archiv, dessen Passwort Sie telefonisch durchgeben.
Ist ein passwortgeschütztes PDF ausreichend?
Ein mit AES verschlüsseltes PDF mit starkem Passwort schützt den Inhalt gut, solange das Passwort auf einem anderen Weg übermittelt wird. Steht das Passwort in derselben Mail, ist der Schutz wertlos.
Wie kann ich sensible Daten von Kunden sicher empfangen?
Mit einer Passwort-Anfrage: Ihr Kunde erhält einen Link, trägt Daten ein oder lädt Dateien hoch, und alles wird in seinem Browser mit Ihrem öffentlichen Schlüssel verschlüsselt. Nur Sie können die Antwort öffnen.
Sensible Daten nicht mehr als Anhang verschicken
Kostenlos und ohne Registrierung. Im Browser verschlüsselt und nach dem Lesen gelöscht.